Tres mecanismos, tres objetivos
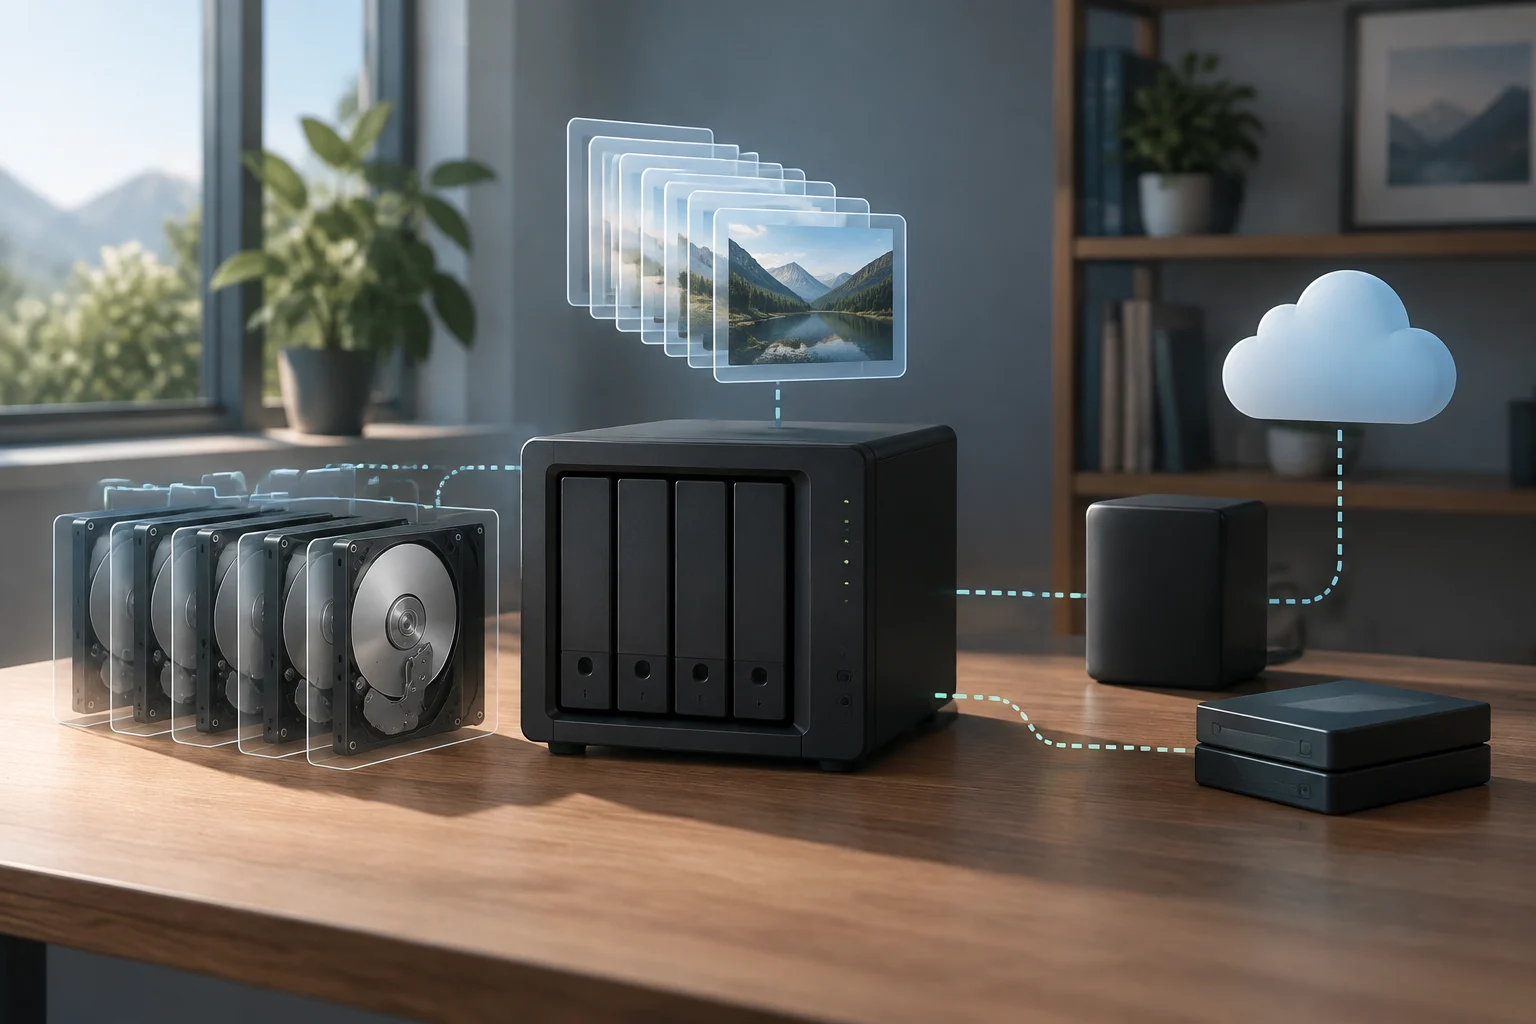
Un NAS concentra archivos y los pone a disposición de varios dispositivos en una red. Esa función de almacenamiento no determina por sí sola cuántas copias existen ni qué ocurriría si el dispositivo se pierde, se avería o alguien borra información. La confusión aparece cuando se usa «protección» como si describiera una sola función. En realidad, conviene separar disponibilidad frente a fallos de disco, recuperación ante cambios no deseados y conservación de una copia aparte.
La redundancia de una configuración de discos, como RAID, puede permitir que el almacenamiento siga operativo ante ciertos fallos físicos, dependiendo del nivel usado y de cómo esté configurado. No equivale a una copia histórica: los cambios y borrados pueden reflejarse en los datos que siguen disponibles. Tampoco protege por sí misma frente a la pérdida del equipo completo. Por eso RAID puede ser una capa útil para continuidad, pero no debe tratarse como sinónimo de backup. La tolerancia exacta depende de la configuración; no es prudente asumirla por el mero hecho de que haya varios discos.
Un snapshot es un punto de recuperación de un conjunto de datos en un momento determinado. En sistemas con snapshots, puede servir para volver a una versión anterior o recuperar archivos borrados, siempre que esa versión siga retenida y el sistema permita acceder a ella. Es distinto de una copia independiente: si los snapshots están en el mismo dispositivo, un incidente que deje ese almacenamiento inaccesible también puede impedir usarlos. La documentación de TrueNAS describe la creación de snapshots y tareas periódicas, pero los detalles dependen del sistema y de sus ajustes. TrueNAS: creación de snapshots
Qué puede pasar según el incidente
Ante el fallo de un disco, la redundancia puede ayudar a conservar la disponibilidad, si la configuración concreta soporta ese fallo y se siguen los procedimientos adecuados de sustitución y reconstrucción. Pero no elimina la necesidad de una copia recuperable: el proceso puede fallar o coincidir con otros problemas, y el hardware restante puede sufrir averías. Para este escenario, la pregunta es qué tolerancia ofrece el conjunto configurado; para una estrategia de recuperación más amplia, la pregunta es dónde está la copia adicional.
Ante un borrado accidental o una modificación errónea, un snapshot anterior puede ser la vía más rápida para recuperar un estado previo. Su utilidad depende de que se haya creado antes del incidente, incluya el conjunto de datos afectado y no haya expirado o sido eliminado. La frecuencia de creación condiciona cuánto trabajo reciente podría faltar en el punto recuperado; la retención condiciona cuánto tiempo hacia atrás se puede volver. Por eso, configurar una tarea periódica no basta: hay que revisar qué datos cubre y durante cuánto tiempo conserva puntos de recuperación.
El ransomware requiere pensar en algo más que discos averiados. Si un atacante o un proceso malicioso puede modificar archivos y también administrar o borrar snapshots y copias conectadas, esas capas pueden quedar expuestas al mismo incidente. CISA recomienda incluir copias de seguridad en la preparación frente al ransomware; el NIST también publica orientación sobre ransomware para pequeñas empresas. De estas recomendaciones se desprende una decisión práctica: conservar una copia que no esté permanentemente expuesta a las mismas credenciales, permisos o rutas de acceso que los datos de trabajo. Guía de CISA · Orientación del NIST
El dispositivo también es un límite
Una copia dentro del mismo NAS puede ser útil frente a algunos errores, pero comparte con los datos originales parte de su entorno: el hardware, la alimentación, la ubicación y, según cómo se administre, las credenciales y los permisos. Un robo, un incendio, una avería que afecte al conjunto o una intrusión con privilegios suficientes pueden comprometer tanto los archivos primarios como la copia local. La independencia importa tanto como el número de copias. No hay un único diseño que encaje con todos los hogares; sí hay que identificar qué fallos puede compartir cada capa.
La replicación no convierte automáticamente un destino en backup. TrueNAS documenta tareas de replicación locales entre pools o conjuntos de datos del mismo sistema, además de opciones para replicar snapshots. Eso permite trasladar datos y puntos de recuperación, pero si el destino está dentro del mismo equipo, no constituye protección frente a todos los incidentes que afecten a ese equipo. En cambio, una réplica en otro dispositivo o ubicación puede aportar separación, siempre que las credenciales, la conectividad y las políticas de retención también se consideren. Replicación local en TrueNAS · Tareas de replicación
paragraphs2_placeholder
Diseñar una copia que sirva para recuperar
Una estrategia útil empieza por clasificar los datos, no por activar todas las opciones del NAS. Identifica qué archivos son irremplazables, cuánto tiempo puedes estar sin ellos y cuánto trabajo reciente aceptarías perder. Esas respuestas orientan la frecuencia de las copias y el tipo de destino. Las fotos familiares, documentos administrativos y archivos de una pequeña oficina pueden necesitar prioridades distintas; no existe una frecuencia universal que se pueda recomendar sin conocer esas necesidades.
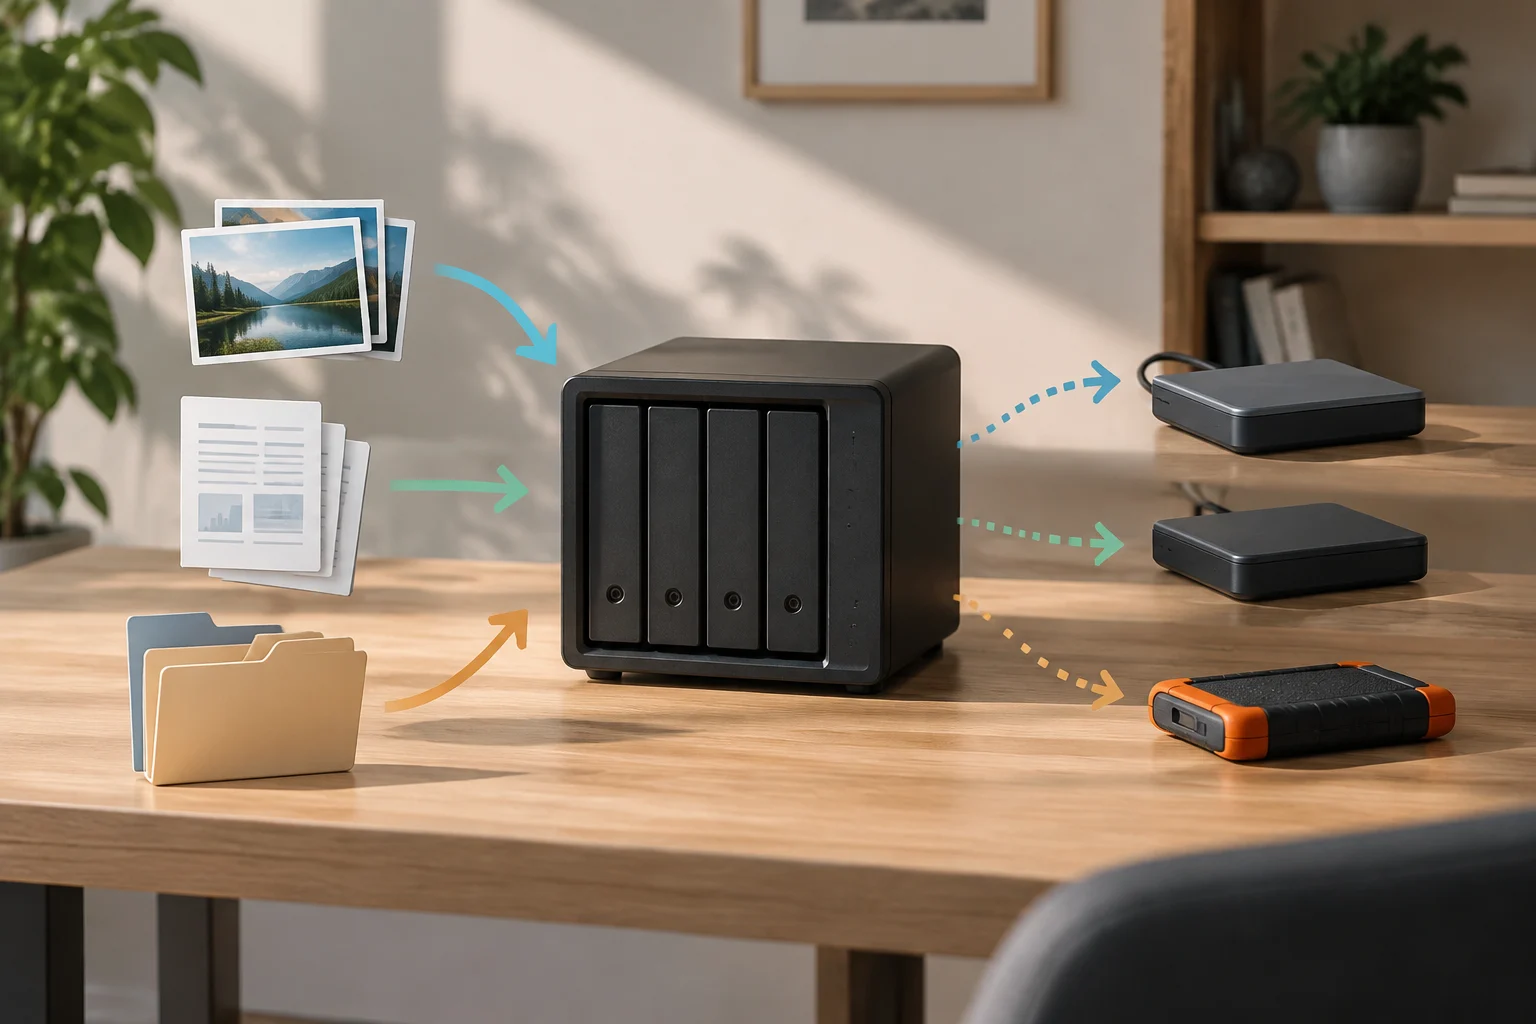
Como mínimo, intenta que haya una copia adicional en un dispositivo o servicio distinto, con una separación razonable del NAS principal. Para reducir la exposición común, considera desconectar el destino cuando no se esté copiando, mantenerlo fuera de la ubicación principal o limitar quién puede eliminar las copias. No son garantías absolutas: un almacenamiento remoto depende también de la cuenta, la configuración y el proveedor, y un disco desconectado puede no contener los cambios más recientes. La recomendación de CISA de hacer copias de datos empresariales refuerza que el respaldo debe formar parte de la preparación y no depender únicamente del almacenamiento de trabajo. CISA: copias de datos
paragraphs2_placeholder
Restaurar también forma parte del plan
Una tarea que termina sin errores no demuestra por sí sola que los archivos puedan recuperarse como se espera. Para comprobar el proceso, selecciona una carpeta representativa, restaura una muestra a otra ubicación y abre algunos archivos. Verifica que se recuperan los nombres, las versiones y, cuando sea pertinente, los permisos. Hazlo de una forma que no sobrescriba por accidente los datos originales. El documento del NIST dedicado a proteger datos de ransomware y otras pérdidas aborda la realización, el mantenimiento y la prueba de copias; la idea operativa es validar el camino de vuelta, no solo la ejecución del respaldo. NIST: proteger datos frente a ransomware y otras pérdidas
La prueba debe cubrir también la parte práctica: saber dónde está la copia, quién puede acceder, qué credenciales hacen falta y qué pasos permiten recuperar el conjunto de datos. Guarda la documentación de recuperación fuera del NAS, y revisa el plan cuando cambien el sistema, la ubicación o las cuentas. Si se pierde el dispositivo principal, una copia útil debería seguir siendo localizable y accesible; si solo se puede restaurar con información guardada dentro del equipo desaparecido, el procedimiento queda incompleto.
Las comprobaciones periódicas no eliminan todos los riesgos. Una prueba de muestra no garantiza que cualquier archivo o incidente futuro se resuelva igual, y una copia puede estar desactualizada. Pero permite descubrir problemas concretos —como una tarea que no incluía una carpeta, credenciales caducadas o una restauración mal entendida— antes de que haya una emergencia. El objetivo no es acumular funciones, sino tener una ruta de recuperación conocida y revisada.
Lista de comprobación para tu NAS
Antes de confiar archivos importantes al sistema, revisa las opciones disponibles en la documentación de tu modelo y versión de software. Las etiquetas comerciales pueden ocultar diferencias entre fabricantes y configuraciones: busca qué conjunto de datos cubre cada tarea, cómo se conservan los snapshots, dónde queda la réplica y qué permisos permiten borrarla. La documentación de TrueNAS, por ejemplo, separa las tareas de snapshots de las de replicación; ese tipo de distinción ayuda a no confundir mecanismos que persiguen fines distintos.
Utiliza esta lista como punto de partida y ajústala a tus necesidades:
- Redundancia: identifica qué fallos de disco tolera la configuración y qué procedimiento exige el fabricante.
- Snapshots: confirma qué datos incluyen, cuándo se crean y qué política de retención se aplica.
- Copia independiente: comprueba que existe fuera del almacenamiento principal y que no depende por completo de sus mismas credenciales o ubicación.
- Alertas: asegúrate de que alguien verá los avisos de fallo y sabrá cómo actuar.
- Recuperación: prueba una restauración y documenta los pasos fuera del NAS.
- Revisión: repite la comprobación tras cambios importantes y a intervalos razonables.
La conclusión no es que todo hogar necesite una arquitectura compleja. Es que cada capa debe asignarse a un problema concreto: la redundancia puede ayudar con la disponibilidad ante fallos compatibles con la configuración; los snapshots ofrecen puntos de recuperación si siguen disponibles; y una copia separada ayuda a limitar el impacto de incidentes que alcancen al propio NAS. Ninguna función sustituye automáticamente a las otras. Valora el sistema por lo que permite restaurar y por las dependencias que esa restauración conserva, no solo por la cantidad de discos o tareas activadas.