Trois mécanismes, trois objectifs
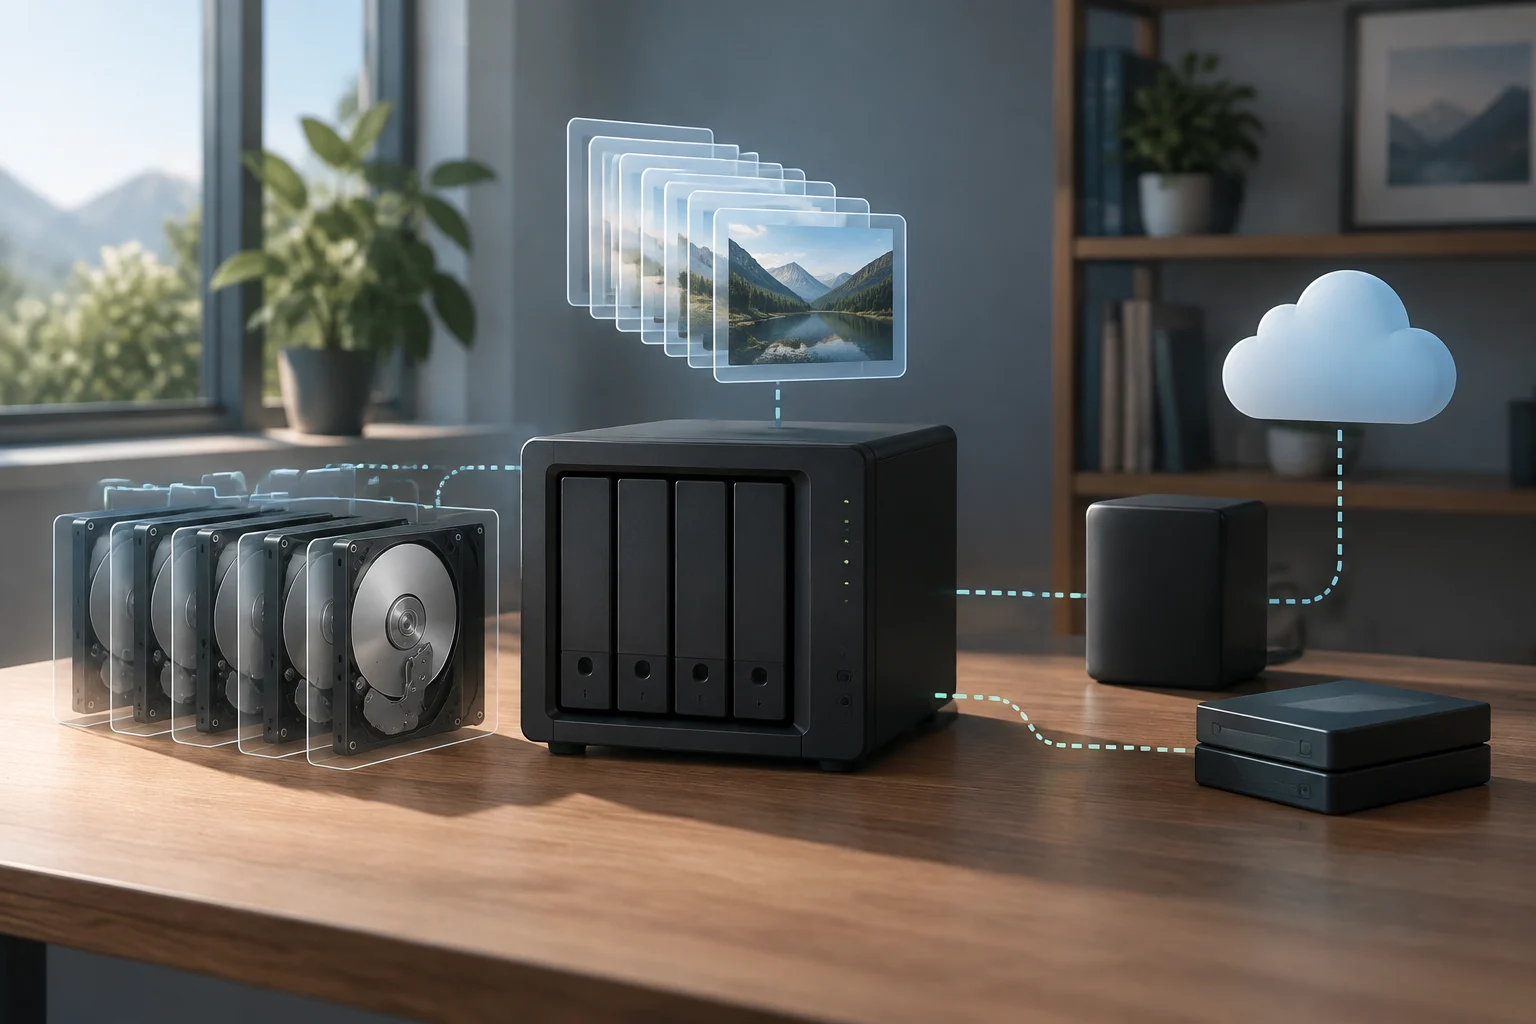
Un NAS centralise les fichiers et les rend accessibles à plusieurs appareils d’un réseau. Cette fonction de stockage ne précise pas, à elle seule, combien d’exemplaires existent ni ce qui se passerait si l’appareil était perdu, tombait en panne ou si quelqu’un supprimait des données. La confusion apparaît quand on emploie le mot « protection » comme s’il désignait une fonction unique. En pratique, il est utile de distinguer la disponibilité en cas de panne d’un disque, la récupération après des changements non souhaités et la conservation d’une copie séparée. Ces objectifs sont liés, mais un même mécanisme ne les remplit pas nécessairement tous.
La redondance des disques, par exemple avec RAID, peut permettre au stockage de rester opérationnel lors de certaines pannes matérielles, selon le niveau utilisé et la configuration. Elle ne constitue pas une copie historique : les modifications et les suppressions peuvent se répercuter sur les données qui restent disponibles. Elle ne protège pas non plus, à elle seule, contre la perte de l’appareil entier. RAID peut donc être une couche utile pour la continuité, mais ne doit pas être considéré comme un synonyme de sauvegarde. La tolérance exacte dépend de la configuration ; ne la présumez pas simplement parce que plusieurs disques sont installés. Un snapshot est un point de récupération d’un ensemble de données à un moment donné. Sur les systèmes qui le permettent, il peut aider à retrouver une version antérieure ou des fichiers supprimés, à condition que cette version soit encore conservée et accessible. Il diffère d’une copie indépendante : si les snapshots se trouvent sur le même appareil, un incident qui rend ce stockage inaccessible peut aussi empêcher de les utiliser. TrueNAS documente la création de snapshots et les tâches planifiées, mais les détails dépendent du système et de ses réglages. TrueNAS : création de snapshots
Ce qui peut arriver selon l’incident
En cas de panne d’un disque, la redondance peut aider à maintenir la disponibilité, si la configuration concernée tolère cette panne et si les procédures appropriées de remplacement et de reconstruction sont suivies. Elle ne supprime toutefois pas la nécessité d’une copie récupérable : le processus peut échouer ou coïncider avec d’autres problèmes, et le matériel restant peut lui aussi tomber en panne. Pour ce scénario, demandez-vous quelle tolérance offre l’ensemble configuré ; pour une stratégie de récupération plus large, demandez-vous où se trouve la copie supplémentaire. Ce sont deux questions distinctes, et répondre à l’une ne répond pas automatiquement à l’autre.
Après une suppression accidentelle ou une modification erronée, un snapshot antérieur peut être le moyen le plus rapide de revenir à un état précédent. Son utilité dépend du fait qu’il ait été créé avant l’incident, qu’il couvre l’ensemble de données concerné et qu’il n’ait pas expiré ou été supprimé. La fréquence de création détermine la quantité de travail récent qui pourrait manquer dans le point restauré ; la durée de conservation détermine jusqu’où il est possible de remonter. Configurer une tâche planifiée ne suffit donc pas : vérifiez les données couvertes et la durée de conservation des points de récupération. Le ransomware oblige à penser au-delà des disques en panne. Si un attaquant ou un processus malveillant peut modifier les fichiers et administrer ou supprimer les snapshots et sauvegardes connectés, ces couches peuvent être touchées par le même incident. CISA recommande d’inclure les sauvegardes dans la préparation au ransomware ; le NIST publie également des conseils destinés aux petites entreprises. Il en découle une mesure pratique : conserver une copie qui n’est pas exposée en permanence aux mêmes identifiants, autorisations ou voies d’accès que les données de travail. Guide de la CISA · Conseils du NIST
L’appareil lui-même constitue une limite
Une copie conservée sur le même NAS peut être utile contre certaines erreurs, mais elle partage une partie de son environnement avec les données originales : le matériel, l’alimentation, l’emplacement et, selon l’administration du système, les identifiants et les autorisations. Un vol, un incendie, une panne qui touche l’ensemble ou une intrusion disposant de privilèges suffisants peut compromettre à la fois les fichiers principaux et la copie locale. L’indépendance compte autant que le nombre de copies. Il n’existe pas de conception unique adaptée à tous les foyers ; il faut en revanche déterminer quelles pannes chaque couche risque de partager. La réplication ne transforme pas automatiquement une destination en sauvegarde. TrueNAS documente des tâches de réplication locale entre pools ou ensembles de données d’un même système, ainsi que des options de réplication des snapshots. Cela permet de déplacer des données et des points de récupération, mais une destination située dans le même appareil ne protège pas contre tous les incidents qui touchent cet appareil.
À l’inverse, une réplique sur un autre appareil ou dans un autre lieu peut apporter une séparation, à condition de tenir également compte des identifiants, de la connectivité et des règles de conservation. Demandez-vous non seulement si la réplication s’exécute, mais aussi ce qui se passerait si l’appareil source était volé, si un compte administrateur était compromis ou si la destination était indisponible au moment de la restauration. L’éloignement géographique ne constitue pas, à lui seul, une garantie complète : une copie distante dépend toujours de son compte, de sa configuration et de son fournisseur, tandis qu’un disque déconnecté peut ne pas contenir les changements les plus récents. La distinction utile consiste à savoir si la copie restera accessible et récupérable face à l’incident envisagé. Réplication locale TrueNAS · Tâches de réplication
Concevoir une copie utile à la récupération
Une stratégie utile commence par classer les données, et non par activer toutes les options du NAS. Identifiez les fichiers irremplaçables, la durée pendant laquelle vous pourriez vous en passer et la quantité de travail récent que vous accepteriez de perdre. Ces réponses orientent la fréquence des sauvegardes et le choix de la destination. Les photos de famille, les documents administratifs et les fichiers d’un petit bureau peuvent avoir des priorités différentes ; il n’existe pas de fréquence universelle recommandable sans connaître ces besoins. Il est également utile de distinguer les données recréables de celles qu’il serait difficile ou impossible de remplacer. Cette distinction aide à décider où consacrer les efforts et quels fichiers méritent des copies plus fréquentes ou mieux séparées.
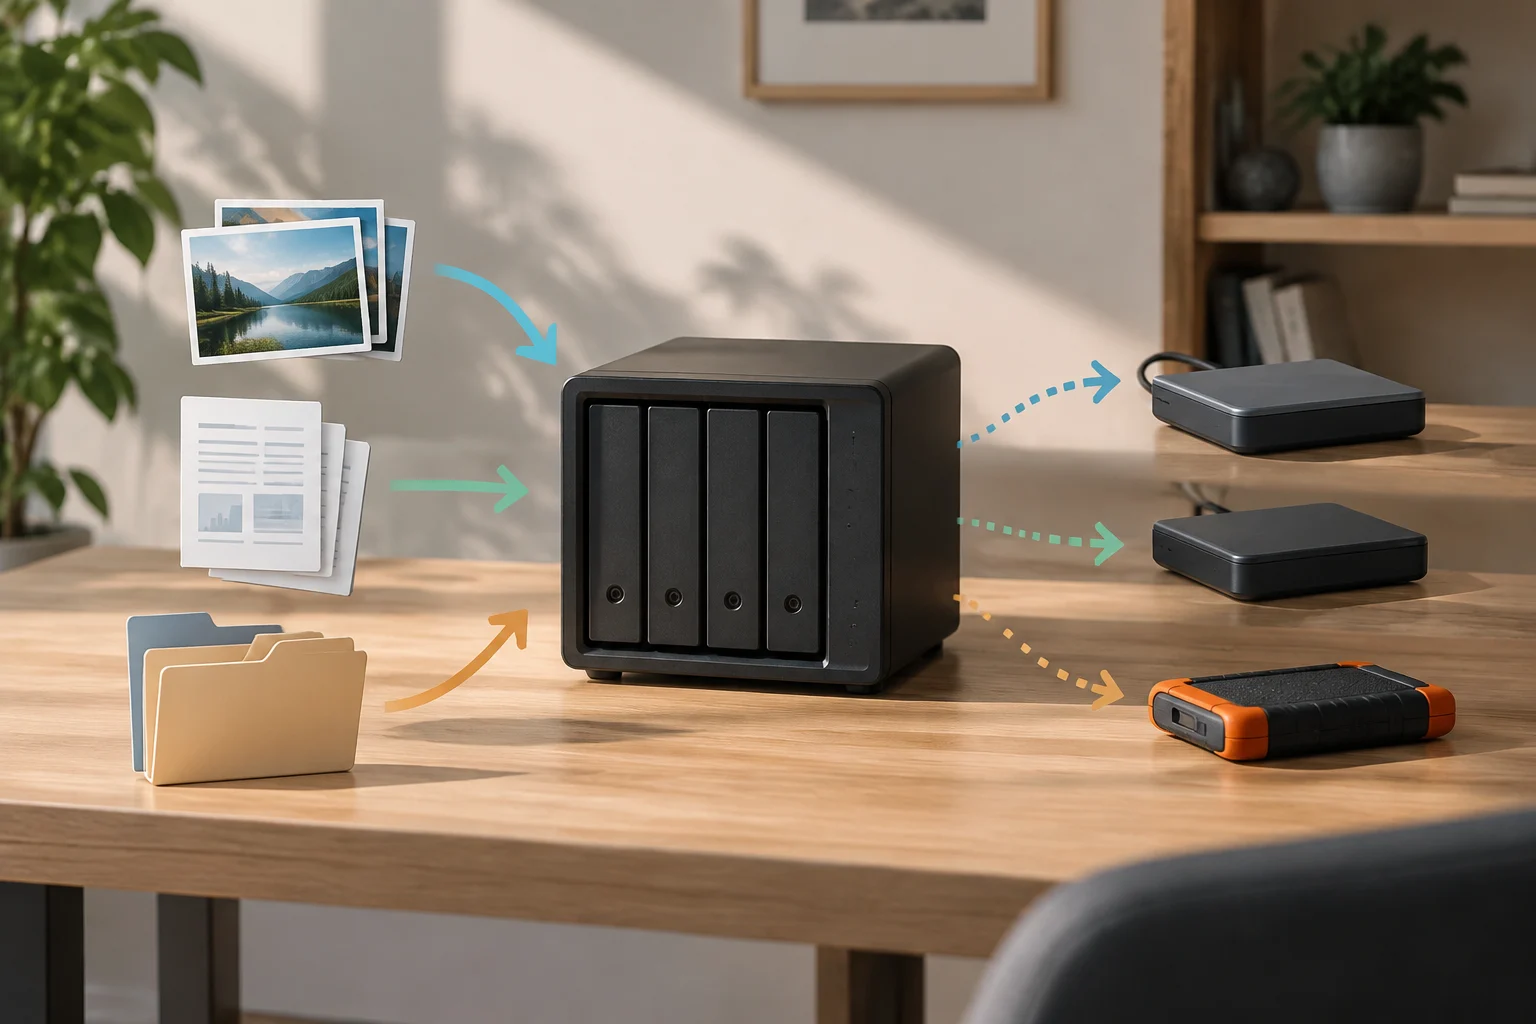
Au minimum, essayez de conserver une copie supplémentaire sur un appareil ou un service différent, raisonnablement séparé du NAS principal. Pour réduire l’exposition commune, envisagez de déconnecter la destination une fois la copie terminée, de la conserver hors du lieu principal ou de limiter les personnes autorisées à supprimer les sauvegardes. Aucune de ces mesures n’offre une garantie absolue : le stockage distant dépend aussi du compte, de la configuration et du fournisseur, tandis qu’un disque déconnecté peut ne pas contenir les changements les plus récents. La recommandation de la CISA de sauvegarder les données d’entreprise rappelle que la sauvegarde doit faire partie de la préparation et ne pas reposer uniquement sur le stockage de travail. Décidez à quelle fréquence chaque ensemble de données important doit être copié, où il sera conservé et pendant combien de temps les anciennes versions resteront disponibles. Vérifiez ensuite que ces choix correspondent à la perte de données et au délai d’interruption que vous pouvez accepter. CISA : sauvegarder les données de l’entreprise
La restauration fait aussi partie du plan
La fin d’une tâche sans erreur ne prouve pas, à elle seule, que les fichiers pourront être récupérés comme prévu. Pour vérifier le processus, choisissez un dossier représentatif, restaurez un échantillon à un autre emplacement et ouvrez certains fichiers. Vérifiez que les noms, les versions et, le cas échéant, les autorisations sont bien récupérés. Procédez sans risquer d’écraser les originaux. Le document du NIST consacré à la protection des données contre les ransomwares et autres pertes traite de la création, de la maintenance et du test des sauvegardes ; le principe opérationnel consiste à valider le chemin du retour, et pas seulement l’exécution de la sauvegarde. Un journal indiquant qu’une tâche s’est déroulée est utile, mais ne remplace pas la vérification des fichiers restaurés et des étapes nécessaires pour y parvenir. NIST : protéger les données contre les ransomwares et autres pertes
Le test doit également couvrir les aspects pratiques : savoir où se trouve la copie, qui peut y accéder, quels identifiants sont nécessaires et quelles étapes permettent de restaurer l’ensemble de données. Conservez la documentation de récupération hors du NAS et révisez le plan lorsque le système, l’emplacement ou les comptes changent. Si l’appareil principal est perdu, une copie utile doit rester localisable et accessible ; si sa restauration dépend d’informations stockées uniquement sur l’appareil disparu, la procédure est incomplète. Les vérifications périodiques ne suppriment pas tous les risques. Un test sur échantillon ne garantit pas que chaque fichier ou incident futur se déroulera de la même façon, et une sauvegarde peut être obsolète. Mais il permet de repérer des problèmes concrets — une tâche qui excluait un dossier, des identifiants expirés ou une procédure de restauration mal comprise — avant une urgence. Le but n’est pas d’accumuler des fonctions, mais de disposer d’un parcours de récupération connu et révisé.
Liste de contrôle pour votre NAS
Avant de confier des fichiers importants au système, consultez la documentation correspondant à votre modèle et à votre version logicielle. Les appellations commerciales peuvent masquer des différences entre fabricants et configurations : vérifiez quel ensemble de données est couvert par chaque tâche, comment les snapshots sont conservés, où se trouve la réplique et quelles autorisations permettent de la supprimer. La documentation de TrueNAS, par exemple, distingue les tâches de snapshots des tâches de réplication ; cette distinction aide à ne pas confondre des mécanismes qui répondent à des objectifs différents. Notez les choix effectués afin que chacun puisse comprendre ce qui est protégé et ce qui ne l’est pas, plutôt que de se fier à une interprétation supposée du nom d’une fonction.
Utilisez cette liste comme point de départ et adaptez-la à vos besoins :
- Redondance : identifiez les pannes de disque tolérées par la configuration et la procédure exigée par le fabricant.
- Snapshots : vérifiez les données incluses, leur fréquence de création et la politique de conservation appliquée.
- Copie indépendante : vérifiez qu’elle se trouve hors du stockage principal et ne dépend pas entièrement des mêmes identifiants ou du même emplacement.
- Alertes : assurez-vous qu’une personne verra les notifications de panne et saura comment réagir.
- Récupération : testez une restauration et consignez les étapes hors du NAS.
- Révision : recommencez la vérification après les changements importants et à des intervalles raisonnables.
La conclusion n’est pas que chaque foyer a besoin d’une architecture complexe. Il s’agit d’attribuer un problème précis à chaque couche : la redondance peut contribuer à la disponibilité face aux pannes compatibles avec la configuration ; les snapshots fournissent des points de récupération s’ils restent accessibles ; une copie séparée aide à limiter l’impact des incidents qui atteignent le NAS lui-même. Aucune fonction ne remplace automatiquement les autres. Évaluez le système selon ce qu’il permet de restaurer et les dépendances qui subsistent lors de cette restauration, et pas seulement selon le nombre de disques ou de tâches activées.