Três mecanismos, três objetivos
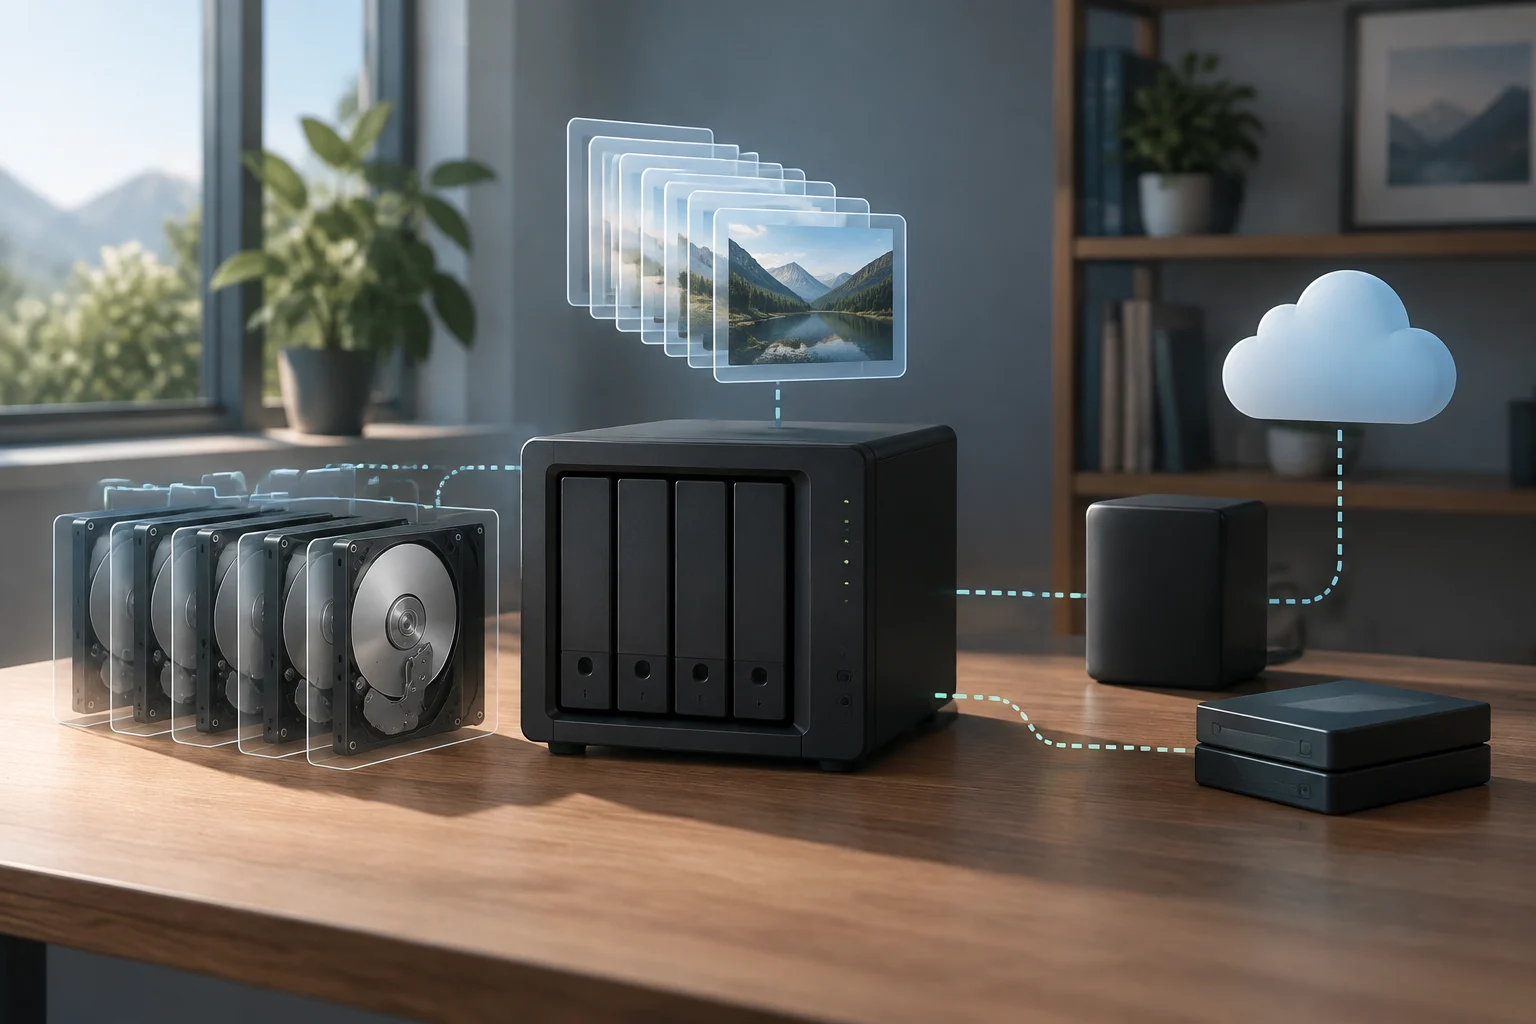
Um NAS centraliza ficheiros e disponibiliza-os a vários dispositivos numa rede. Esta função de armazenamento não determina, por si só, quantas cópias existem nem o que aconteceria se o dispositivo fosse perdido, avariasse ou alguém apagasse informação. A confusão surge quando se usa «proteção» como se descrevesse uma única função. Na prática, convém distinguir a disponibilidade perante a falha de um disco, a recuperação após alterações indesejadas e a conservação de uma cópia separada. São objetivos relacionados, mas nenhum mecanismo os cumpre necessariamente a todos.
A redundância dos discos, como RAID, pode permitir que o armazenamento continue operacional perante algumas falhas físicas, consoante o nível utilizado e a configuração. Não equivale a uma cópia histórica: as alterações e eliminações podem refletir-se nos dados que continuam disponíveis. Também não protege, por si só, contra a perda de todo o dispositivo. RAID pode, portanto, ser uma camada útil para a continuidade, mas não deve ser tratado como sinónimo de cópia de segurança. A tolerância efetiva depende da configuração; não a presuma apenas por existirem vários discos. Um snapshot é um ponto de recuperação de um conjunto de dados num determinado momento. Em sistemas que suportam snapshots, pode ajudar a regressar a uma versão anterior ou recuperar ficheiros apagados, desde que essa versão continue retida e acessível. É diferente de uma cópia independente: se os snapshots estiverem no mesmo dispositivo, um incidente que torne esse armazenamento inacessível também pode impedir a sua utilização. A TrueNAS documenta a criação de snapshots e tarefas agendadas, mas os detalhes dependem do sistema e das respetivas definições. TrueNAS: criação de snapshots
O que pode acontecer consoante o incidente
Perante a falha de um disco, a redundância pode ajudar a manter a disponibilidade, se a configuração concreta suportar essa falha e forem seguidos os procedimentos adequados de substituição e reconstrução. Mas não elimina a necessidade de uma cópia recuperável: o processo pode falhar ou coincidir com outros problemas, e o hardware restante também pode avariar. Para este cenário, a pergunta é que tolerância oferece o conjunto configurado; para uma estratégia de recuperação mais abrangente, a pergunta é onde se encontra a cópia adicional. São questões diferentes, e responder a uma não responde automaticamente à outra.
Após uma eliminação acidental ou uma alteração incorreta, um snapshot anterior pode ser a forma mais rápida de recuperar um estado passado. A sua utilidade depende de ter sido criado antes do incidente, incluir o conjunto de dados afetado e não ter expirado nem sido apagado. A frequência de criação condiciona a quantidade de trabalho recente que poderá faltar no ponto recuperado; a retenção determina até que momento é possível voltar. Por isso, configurar uma tarefa periódica não chega: é necessário verificar que dados abrange e durante quanto tempo conserva pontos de recuperação. O ransomware exige pensar para além dos discos avariados. Se um atacante ou processo malicioso conseguir alterar ficheiros e também administrar ou apagar snapshots e cópias ligados, essas camadas podem ficar expostas ao mesmo incidente. A CISA recomenda incluir cópias de segurança na preparação contra ransomware; o NIST também publica orientações sobre ransomware para pequenas empresas. Daí resulta uma decisão prática: conservar uma cópia que não esteja permanentemente exposta às mesmas credenciais, permissões ou vias de acesso que os dados de trabalho. Guia da CISA · Orientações do NIST
O próprio dispositivo também é um limite
Uma cópia no mesmo NAS pode ser útil perante alguns erros, mas partilha parte do ambiente dos dados originais: o hardware, a alimentação, a localização e, dependendo da administração, as credenciais e permissões. Um roubo, um incêndio, uma avaria que afete o sistema inteiro ou uma intrusão com privilégios suficientes pode comprometer tanto os ficheiros principais como a cópia local. A independência é tão importante como o número de cópias. Não existe um único desenho adequado a todos os lares; é necessário identificar que falhas podem ser partilhadas por cada camada. A replicação não transforma automaticamente um destino numa cópia de segurança. A TrueNAS documenta tarefas de replicação local entre pools ou conjuntos de dados do mesmo sistema, além de opções para replicar snapshots. Isso permite transferir dados e pontos de recuperação, mas um destino dentro do mesmo equipamento não protege contra todos os incidentes que o afetem.
Em contrapartida, uma réplica noutro dispositivo ou localização pode proporcionar separação, desde que também se considerem as credenciais, a conectividade e as políticas de retenção. Não pergunte apenas se a replicação é executada: considere o que aconteceria se o dispositivo de origem fosse roubado, uma conta de administrador fosse comprometida ou o destino não estivesse disponível quando fosse necessário restaurar ficheiros. A localização remota, por si só, não é uma garantia completa: uma cópia remota continua dependente da conta, da configuração e do fornecedor, enquanto um disco desligado pode não conter as alterações mais recentes. A distinção útil é saber se a cópia permanece acessível e recuperável perante o incidente que se pretende enfrentar. Replicação local na TrueNAS · Tarefas de replicação
Planear uma cópia que permita recuperar
Uma estratégia útil começa por classificar os dados, não por ativar todas as opções do NAS. Identifique os ficheiros insubstituíveis, quanto tempo conseguiria ficar sem eles e quanto trabalho recente aceitaria perder. As respostas orientam a frequência das cópias e a escolha do destino. Fotografias de família, documentos administrativos e ficheiros de um pequeno escritório podem ter prioridades diferentes; não existe uma frequência universal recomendável sem conhecer essas necessidades. Também é útil distinguir os dados que podem ser recriados daqueles que seriam difíceis ou impossíveis de substituir. Essa distinção ajuda a decidir onde investir esforço e que conteúdos merecem cópias mais frequentes ou melhor separadas.
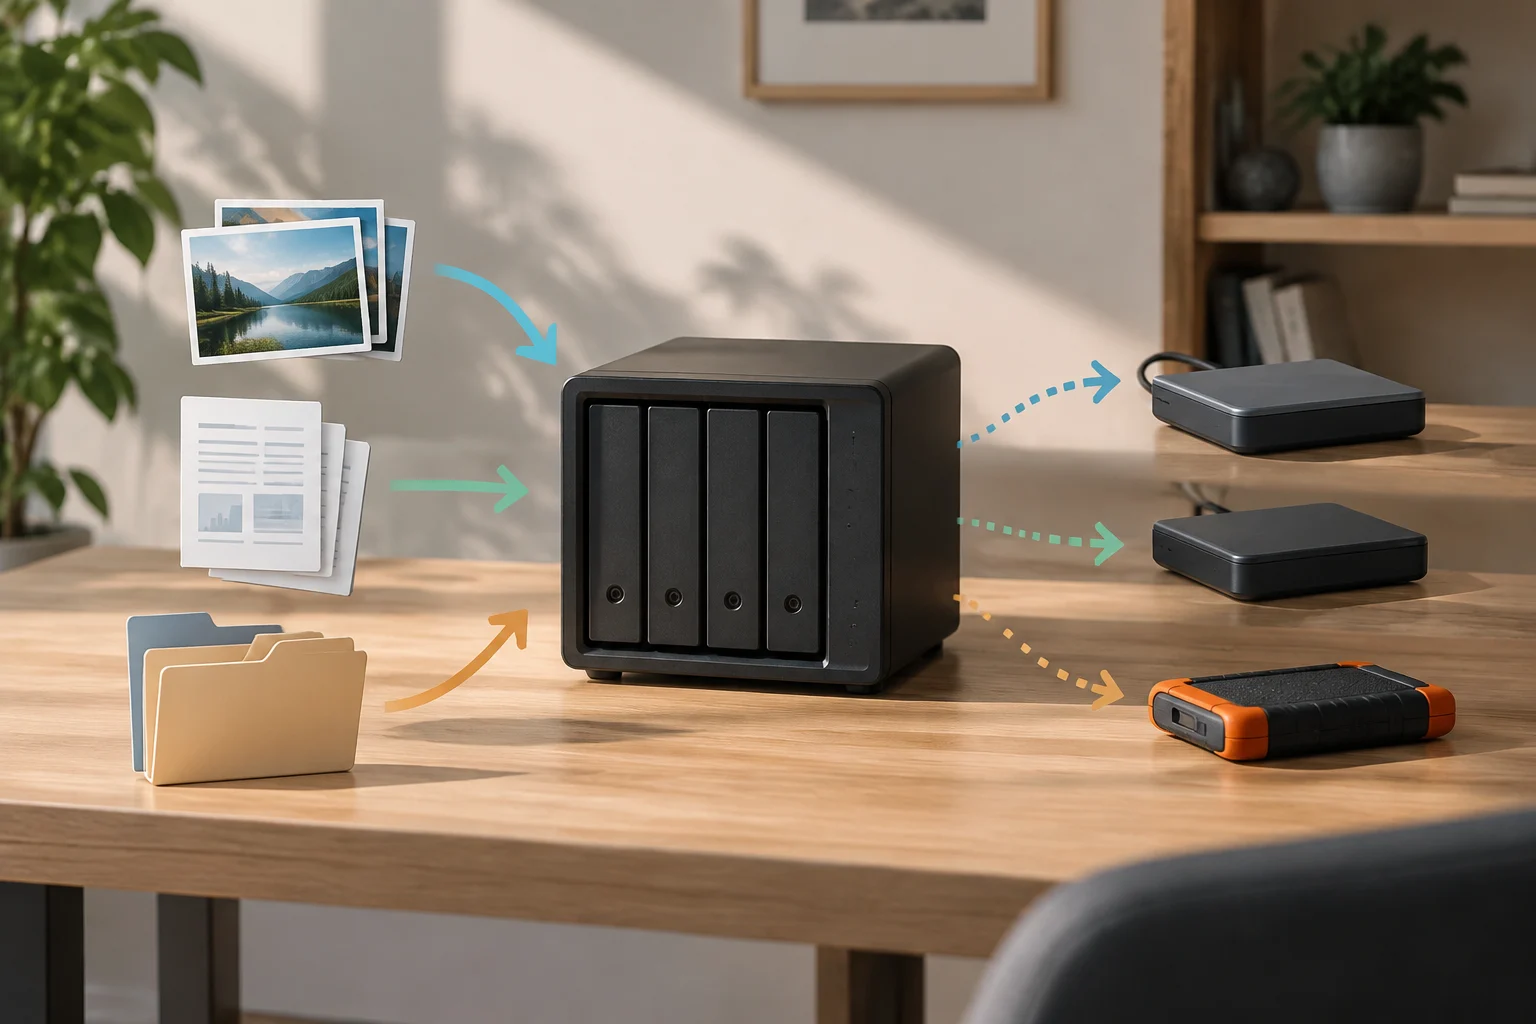
No mínimo, tente manter uma cópia adicional num dispositivo ou serviço diferente, com uma separação razoável do NAS principal. Para reduzir a exposição comum, considere desligar o destino quando a cópia estiver concluída, mantê-lo fora da localização principal ou limitar quem pode apagar as cópias. Nenhuma destas medidas é uma garantia absoluta: o armazenamento remoto também depende da conta, da configuração e do fornecedor, e um disco desligado pode não incluir as alterações mais recentes. A recomendação da CISA para fazer cópias dos dados empresariais reforça que o backup deve fazer parte da preparação e não depender apenas do armazenamento de trabalho. Decida com que frequência cada conjunto de dados importante será copiado, onde ficará e durante quanto tempo as versões antigas estarão disponíveis. Confirme depois que essas escolhas correspondem à perda de dados e ao tempo de indisponibilidade que pode aceitar. CISA: cópias dos dados empresariais
Restaurar também faz parte do plano
Uma tarefa terminar sem erros não prova, por si só, que os ficheiros podem ser recuperados como esperado. Para verificar o processo, escolha uma pasta representativa, restaure uma amostra para outra localização e abra alguns ficheiros. Confirme que os nomes, as versões e, quando pertinente, as permissões são recuperados. Faça-o de forma a não correr o risco de substituir acidentalmente os originais. O documento do NIST dedicado à proteção de dados contra ransomware e outras perdas aborda a criação, manutenção e teste de cópias de segurança; a ideia operacional é validar o caminho de regresso, não apenas a execução da cópia. Um registo de tarefa concluída é útil, mas não substitui a verificação dos ficheiros restaurados e dos passos necessários para os obter. NIST: proteger dados contra ransomware e outras perdas
O teste também deve abranger os aspetos práticos: saber onde está a cópia, quem pode aceder-lhe, que credenciais são necessárias e que passos permitem recuperar o conjunto de dados. Guarde a documentação de recuperação fora do NAS e reveja o plano quando o sistema, a localização ou as contas mudarem. Se o dispositivo principal se perder, uma cópia útil deverá continuar localizável e acessível; se o restauro depender de informação guardada apenas no equipamento desaparecido, o procedimento está incompleto. As verificações periódicas não eliminam todos os riscos. Um teste de amostra não garante que todos os ficheiros ou futuros incidentes serão resolvidos da mesma maneira, e uma cópia pode estar desatualizada. Ainda assim, permite descobrir problemas concretos — como uma tarefa que não incluía uma pasta, credenciais expiradas ou um processo de restauro mal compreendido — antes de uma emergência. O objetivo não é acumular funcionalidades, mas dispor de um percurso de recuperação conhecido e revisto.
Lista de verificação para o NAS
Antes de confiar ficheiros importantes ao sistema, consulte a documentação do seu modelo e versão de software. As designações comerciais podem ocultar diferenças entre fabricantes e configurações: procure saber que conjunto de dados cada tarefa abrange, como são conservados os snapshots, onde fica a réplica e que permissões permitem apagá-la. A documentação da TrueNAS, por exemplo, distingue as tarefas de snapshots das tarefas de replicação; essa distinção ajuda a não confundir mecanismos com objetivos diferentes. Registe as escolhas feitas para que seja possível perceber o que está protegido e o que não está, em vez de depender de suposições sobre o nome de uma funcionalidade.
Use esta lista como ponto de partida e adapte-a às suas necessidades:
- Redundância: identifique que falhas de disco a configuração tolera e que procedimento o fabricante exige.
- Snapshots: confirme que dados incluem, quando são criados e que política de retenção se aplica.
- Cópia independente: verifique se existe fora do armazenamento principal e se não depende totalmente das mesmas credenciais ou localização.
- Alertas: certifique-se de que alguém verá as notificações de falha e saberá como agir.
- Recuperação: teste um restauro e documente os passos fora do NAS.
- Revisão: repita a verificação após alterações importantes e em intervalos razoáveis.
A conclusão não é que todas as casas precisem de uma arquitetura complexa. Cada camada deve ser associada a um problema concreto: a redundância pode ajudar a manter a disponibilidade perante falhas compatíveis com a configuração; os snapshots oferecem pontos de recuperação se continuarem disponíveis; e uma cópia separada ajuda a limitar o impacto de incidentes que atinjam o próprio NAS. Nenhuma funcionalidade substitui automaticamente as outras. Avalie o sistema pelo que permite restaurar e pelas dependências que esse restauro mantém, não apenas pelo número de discos ou tarefas ativadas.