Definición y alcance del control de privacidad
Un control de privacidad es cualquier medida técnica, organizativa o contractual diseñada para que el tratamiento de datos personales cumpla los principios de protección de datos. No se limita a una herramienta de software: también comprende políticas, procesos y configuraciones que ayudan a preservar la confidencialidad, la integridad y la disponibilidad de la información durante todo su ciclo de vida. Por tanto, puede intervenir tanto en la forma de recoger los datos como en su uso, conservación y eliminación.
A diferencia de la seguridad de la información, que protege los activos de una organización, el control de privacidad se orienta específicamente a los derechos de los interesados y a reducir el impacto del tratamiento sobre su privacidad. Esto exige valorar qué datos se necesitan y para qué, en vez de considerar suficiente que la información esté protegida frente a accesos no autorizados. Cada medida debe responder a una finalidad legítima y ser proporcional a ella, evitando tratar datos innecesarios o desproporcionados.
La implementación no es una tarea puntual que termina cuando se activa una herramienta o se aprueba una política. Es un proceso continuo: cada control debe documentarse, revisarse y evaluarse para comprobar si funciona como estaba previsto. También puede requerir ajustes cuando cambian la tecnología o las normas aplicables. Esta forma proactiva de trabajar constituye la base de la privacidad desde el diseño, porque integra las consideraciones de privacidad en el desarrollo y la configuración de los tratamientos desde el inicio.
Tipología de controles: técnicos, organizativos y contractuales
Los controles de privacidad se agrupan en tres categorías según su naturaleza y el ámbito en que se aplican: técnicos, organizativos y contractuales. La clasificación permite ver que el cumplimiento no depende de una única herramienta o equipo, sino de medidas complementarias. También ayuda a definir quién las aplica, quién las mantiene y cómo se relacionan con cada tratamiento de datos.
Controles técnicos
Son medidas incorporadas en sistemas, programas o dispositivos para aplicar garantías directamente en las operaciones con datos. Entre ellas figuran el cifrado de datos, la anonimización, el control de acceso basado en roles, la gestión de consentimientos y la eliminación automática. Su presencia en los flujos digitales facilita comprobar cómo están configuradas y si se ejecutan de forma consistente, aunque esa comprobación no sustituye la evaluación de su eficacia.
La elección debe responder al tratamiento concreto: por ejemplo, controlar quién puede acceder a la información y establecer cómo se conserva o elimina. Las herramientas técnicas hacen posible aplicar esas decisiones de manera integrada en los sistemas, pero necesitan una configuración coherente con las finalidades y políticas de la organización.
Controles organizativos
Estos controles son las políticas, los procedimientos y las estructuras de gobernanza que ordenan el tratamiento. Incluyen la designación de un Delegado de Protección de Datos (DPO), la formación del personal, la evaluación de impacto en la protección de datos (EIPD) y los protocolos de respuesta a incidentes. En conjunto, establecen el marco interno para que las obligaciones se traduzcan en responsabilidades y prácticas comprensibles para los equipos.
La formación, por ejemplo, ayuda a que quienes tratan datos conozcan los procedimientos que deben seguir; los protocolos, por su parte, definen cómo actuar ante incidentes. La EIPD permite evaluar el impacto potencial sobre la privacidad. Son medidas distintas, pero se complementan al integrar la protección de datos en la gestión cotidiana y en la toma de decisiones.
Controles contractuales
Son las cláusulas y los acuerdos que una organización establece con terceros, en particular con los encargados del tratamiento. Pueden incluir contratos de encargo, cláusulas contractuales tipo (CCT) para transferencias internacionales y acuerdos de nivel de servicio (SLA) que especifican medidas de seguridad. Su función es establecer obligaciones y condiciones para que el tratamiento por parte de terceros se ajuste a los requisitos acordados.
Estos controles amplían la gestión de la privacidad más allá de los sistemas y equipos propios. Al precisar las medidas y responsabilidades en los acuerdos, ayudan a que la cadena de suministro aplique estándares de privacidad coherentes con los de la organización. Por eso, la revisión de los compromisos contractuales forma parte de la estructura general de controles, y no es un aspecto separado de la gestión de datos.
Marco legal: requisitos del RGPD y la protección por defecto
El Reglamento General de Protección de Datos (RGPD) establece en su artículo 25 la obligación de aplicar la protección de datos desde el diseño y por defecto. Esto significa que las garantías deben integrarse al determinar los medios del tratamiento y al realizarlo, en lugar de añadirse como una capa posterior. El diseño debe incorporar medidas técnicas y organizativas adecuadas para aplicar los principios de protección de datos y las garantías necesarias para cumplir el Reglamento.
La protección por defecto concreta esta obligación en la configuración inicial del tratamiento. Sin que el interesado tenga que intervenir, solo deben tratarse los datos necesarios para cada finalidad específica. En la práctica, esto obliga a revisar qué información se solicita, qué operaciones se realizan y qué opciones quedan activadas de partida. La configuración inicial no debería depender de que cada persona corrija ajustes para limitar un tratamiento que podría haberse mantenido al mínimo desde el comienzo.
La Agencia Española de Protección de Datos (AEPD) ha publicado guías prácticas para ayudar a aplicar este principio, dirigidas a responsables, delegados de protección de datos y departamentos que participan en el diseño y desarrollo de aplicaciones y servicios. Estas orientaciones vinculan la minimización con varios aspectos del tratamiento, no solo con el volumen de información recogida. La evaluación abarca también el alcance del uso, el plazo de conservación y la accesibilidad de los datos.
En consecuencia, los controles deben procurar que los valores predeterminados sean los más respetuosos con la privacidad y favorezcan un procesamiento mínimamente intrusivo. Esta aplicación de la minimización afecta a decisiones que pueden parecer independientes: limitar la información recogida, acotar cómo se utiliza, decidir cuánto tiempo se conserva y restringir quién puede acceder a ella. Considerarlas de forma conjunta permite trasladar el principio legal a configuraciones y prácticas concretas.
El incumplimiento puede dar lugar a sanciones significativas, por lo que las organizaciones deben poder demostrar que sus medidas son adecuadas y proporcionales. Documentar los controles y conservar los resultados de las evaluaciones de impacto contribuye a mostrar cómo se han considerado los riesgos y qué respuestas se han adoptado. Esa documentación es también una referencia para revisar las medidas y evidenciar el cumplimiento ante las autoridades de control.
Implementación práctica: pasos y herramientas
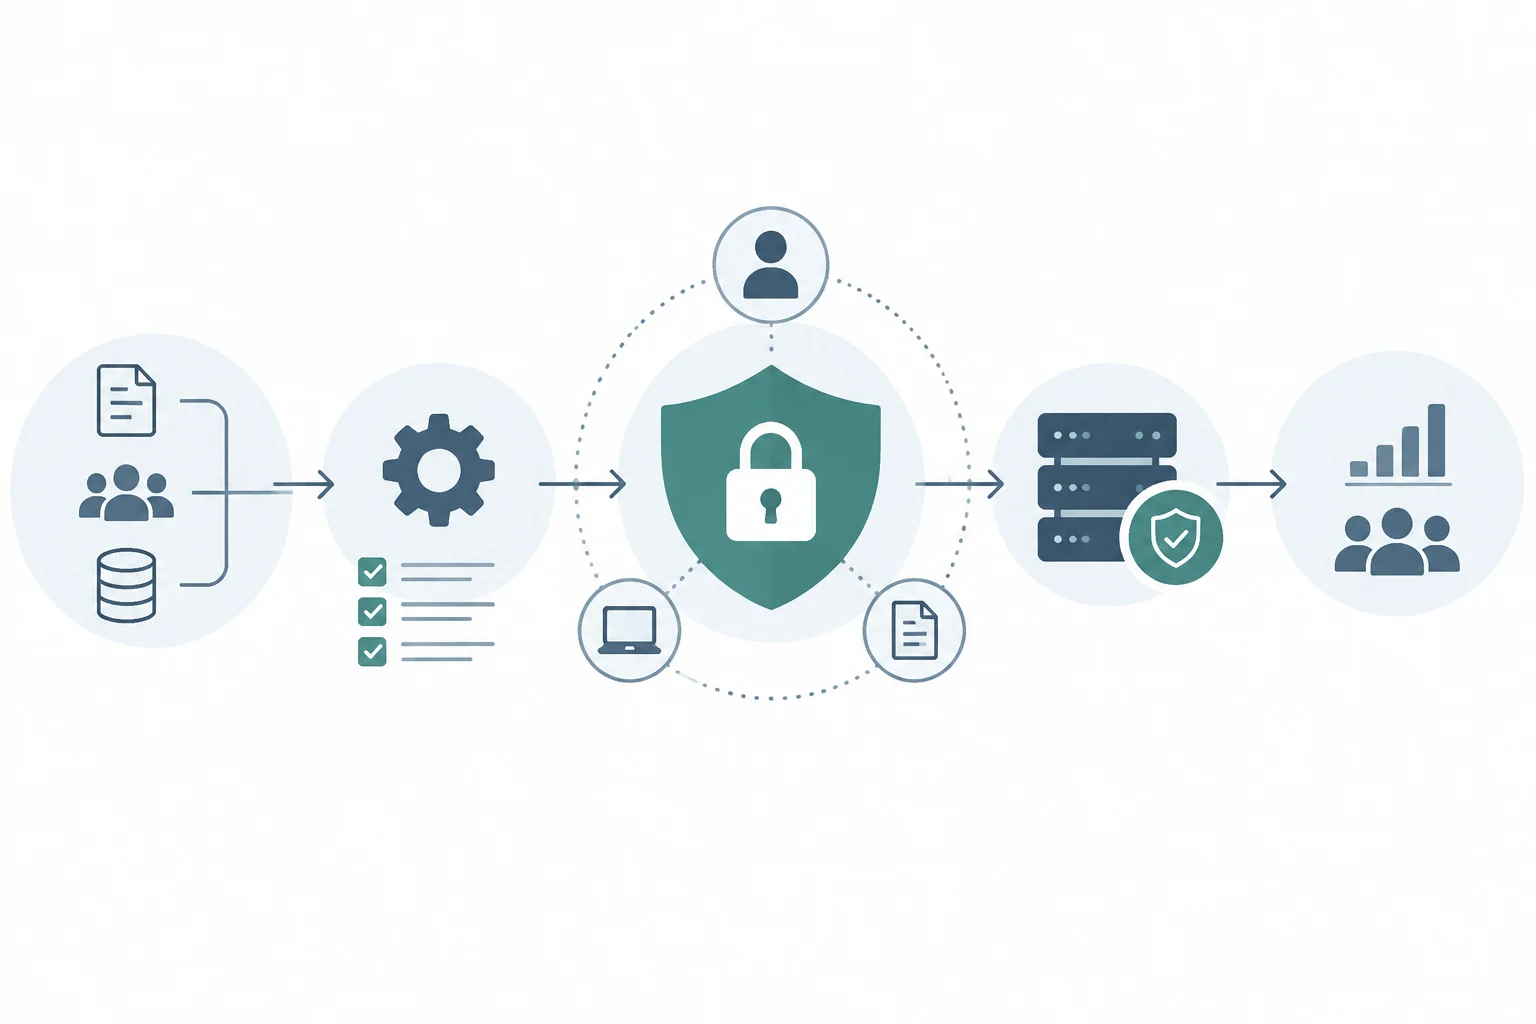
La implementación requiere un enfoque estructurado en el que participen los equipos de tecnología, legal y negocio. El punto de partida es elaborar un mapa de tratamientos que identifique qué datos se recogen, con qué finalidad y qué riesgos pueden afectar a la privacidad. Este mapa ayuda a comprender cómo circula la información y a evitar que la elección de controles se haga sin tener en cuenta el contexto del tratamiento.
Una vez identificados los flujos y los riesgos, se pueden seleccionar medidas proporcionales y asignar responsabilidades para desplegarlas. El trabajo no consiste solo en instalar una solución: también implica traducir las decisiones sobre privacidad a procedimientos y configuraciones, y comprobar después que se mantienen en funcionamiento. La coordinación entre áreas permite relacionar las necesidades del negocio con los requisitos legales y las posibilidades técnicas.
Pasos clave para la implementación
- Inventario de datos: Identificar todos los flujos de datos personales y sus responsables, de modo que se conozca qué información se trata y quién interviene.
- Evaluación de riesgos: Determinar el impacto potencial sobre la privacidad de los interesados para entender qué situaciones requieren atención.
- Selección de controles: Elegir medidas técnicas y organizativas proporcionales a los riesgos identificados, evitando aplicar soluciones sin relación con el tratamiento.
- Despliegue y configuración: Implementar los controles en los sistemas y procesos, cuidando que las opciones configuradas respondan a las finalidades previstas.
- Verificación y auditoría: Comprobar que las medidas funcionan como se espera y documentar los resultados para poder revisarlos.
Las plataformas de consentimiento y los sistemas de cifrado, entre otras herramientas de gestión de privacidad, pueden facilitar la automatización de determinados controles y su integración en los flujos de trabajo. Así, algunas medidas se ejecutan desde los propios sistemas, en vez de depender únicamente de intervenciones manuales. La utilidad de estas herramientas depende, sin embargo, de que se seleccionen y configuren de acuerdo con las necesidades del tratamiento.
La tecnología por sí sola no basta. Para que los controles se apliquen de manera coherente, deben estar respaldados por políticas claras, responsabilidades definidas y una cultura organizativa comprometida con la protección de datos. De este modo, las medidas técnicas, las prácticas del personal y las decisiones de gestión se refuerzan mutuamente, en lugar de funcionar como elementos aislados.
Medición de la eficacia y límites de los controles
Medir la eficacia permite comprobar si los controles cumplen su objetivo y detectar aspectos que necesitan revisión. Para ello pueden utilizarse indicadores clave de rendimiento (KPI), como el número de incidentes de privacidad, el tiempo de respuesta a solicitudes de derechos de los interesados y el porcentaje de datos anonimizados correctamente. Estas medidas aportan señales observables sobre distintos aspectos del funcionamiento, pero deben interpretarse en relación con el tratamiento y los objetivos del control.
Las auditorías internas y externas ofrecen una evaluación independiente de la efectividad. Pueden servir para verificar que las medidas documentadas se aplican en la práctica y que los resultados se revisan. Combinadas con los indicadores, ayudan a formar una imagen más completa: los KPI permiten seguir ciertos resultados y las auditorías examinan de forma independiente si los controles están establecidos y operan como se espera.
También es importante reconocer los límites de cualquier control. Ningún sistema es infalible, y una medida eficaz en un momento dado puede quedarse obsoleta por cambios tecnológicos o normativos. Además, que exista un control no demuestra por sí solo que reduzca suficientemente el impacto sobre la privacidad. Por eso, la revisión debe valorar tanto su diseño como su aplicación y sus resultados, sin asumir que una configuración inicial seguirá siendo adecuada indefinidamente.
Se recomienda revisar las medidas periódicamente, al menos una vez al año, para adaptarlas a nuevas amenazas o requisitos legales y actualizar la documentación cuando corresponda. Esta cadencia permite tratar la privacidad como un proceso dinámico, no como un estado estático alcanzado tras una única implementación. La revisión periódica también mantiene conectadas las decisiones de diseño, la operación diaria y la evaluación de eficacia.
La siguiente tabla compara los requisitos normativos de la protección por defecto con las medidas técnicas habituales, para facilitar la relación entre la obligación legal y su aplicación práctica.
| Requisito de protección por defecto | Medida técnica habitual |
|---|---|
| Tratar solo los datos necesarios para cada finalidad | Limitar los campos y la información recogida |
| Aplicar la minimización al alcance del tratamiento | Configurar el uso de los datos según la finalidad prevista |
| Limitar el plazo de conservación | Establecer la eliminación automática cuando corresponda |
| Restringir la accesibilidad de los datos | Aplicar controles de acceso basados en roles |