Ce que signifie la portabilité des données
La portabilité des données est le droit reconnu par l'article 20 du Règlement Général sur la Protection des Données (RGPD) de recevoir certaines données personnelles et, si désiré, de les transmettre à un autre responsable du traitement. La livraison doit se faire dans un format structuré, couramment utilisé et lisible par machine. Le droit permet également de demander la transmission directe entre responsables lorsque cela est techniquement faisable.
Son objectif pratique est de permettre à une personne de stocker et de réutiliser des informations sur elle-même sans être liée au format choisi par un service. Cela peut faciliter le changement de fournisseur ou l'utilisation des données dans un autre outil, mais ne garantit pas une importation automatique ni que le service récepteur offre les mêmes fonctions. L'article 20 concerne les données personnelles, non le transfert d'un compte entier ou la réplication d'un produit.
Il est utile de distinguer trois usages du terme portabilité. La portabilité du RGPD est un droit de protection des données ; la portabilité numérique permet de conserver un numéro de téléphone en changeant d'opérateur ; et une migration technique déplace des bases de données, applications ou fichiers entre systèmes. Ils se ressemblent en impliquant un transfert, mais ont des objectifs et des règles différents.
Quelles données entrent dans le droit et lesquelles non
Le droit s'applique lorsque le traitement est effectué par des moyens automatisés et repose sur le consentement de la personne ou sur un contrat avec elle. De plus, les données doivent concerner la personne demandant la portabilité et avoir été fournies au responsable. Il ne s'applique pas, par exemple, au traitement nécessaire à une mission d'intérêt public ou à l'exercice de prérogatives de puissance publique.
La portée de « fournies » ne se limite pas à ce qui a été écrit dans un formulaire. Les lignes directrices sur la portabilité incluent à la fois les données communiquées consciemment—comme un nom ou une liste créée par l'utilisateur—et certaines données observées lors de l'utilisation d'un service. Parmi celles-ci peuvent figurer des journaux d'activité, des historiques d'utilisation, des données de trafic ou de localisation, selon le traitement et les circonstances.
En revanche, les données inférées ou déduites par le responsable à partir d'autres données par ses propres analyses, comme une évaluation ou une prédiction créée par le service, sont hors du droit de portabilité. La frontière dépend de la manière dont chaque donnée a été générée : le fait qu'une information décrive une personne ne suffit pas à elle seule pour qu'elle soit portable au titre de l'article 20. Le droit d'accès est distinct et a une autre portée.
Les données d'autres personnes nécessitent également de la prudence. Si un ensemble inclut des informations qui identifient ou affectent des tiers—par exemple, une conversation partagée—sa livraison ne doit pas porter atteinte à leurs droits et libertés. La portabilité n'autorise pas une divulgation illimitée d'informations d'autrui : le responsable doit considérer les circonstances et protéger les données des autres personnes.
Format : structure et lecture par logiciel
Le RGPD exige un format structuré, couramment utilisé et lisible par machine. En termes pratiques, l'information doit conserver une organisation permettant son traitement par logiciel, sans se réduire à une image ou à un document difficile à réutiliser. Les lignes directrices mentionnent le développement de formats interopérables et d'outils aidant à télécharger ou transmettre les données comme bonnes pratiques.
JSON, CSV et XML sont des exemples courants de formats structurés pouvant être lisibles par machine, mais le RGPD n'en prescrit aucun pour tous les cas. Le choix dépend des données et de leur organisation. Un fichier CSV peut servir pour des lignes et colonnes simples ; JSON ou XML peuvent représenter des structures imbriquées avec plus de détail. Avoir une extension de fichier connue ne garantit pas à elle seule qu'il est complet, compréhensible ou importable sans ajustements.
La portabilité n'exige pas non plus que le responsable et le service récepteur utilisent des systèmes compatibles. Le considérant 68 du RGPD encourage à promouvoir des formats interopérables, mais précise que le droit n'oblige pas à créer ou maintenir une compatibilité technique universelle. Par conséquent, recevoir un fichier portable n'équivaut pas à compléter la migration : il peut falloir adapter des champs, résoudre des doublons ou vérifier quelles données le nouveau service accepte.
| Aspect | Signification pratique |
|---|---|
| Structuré | Les données conservent une organisation identifiable, comme des champs ou des enregistrements. |
| Couramment utilisé | Le format peut être largement utilisé et ne dépend pas d'une représentation opaque pour l'utilisateur. |
| Lisible par machine | Un programme peut lire et traiter les données, au lieu de recevoir seulement une image statique. |
| Interopérable | Facilite l'échange entre systèmes, mais le RGPD n'oblige pas tous à être compatibles. |
Ces caractéristiques décrivent le format, ne déterminent pas à elles seules quelles données doivent être incluses. D'abord, on évalue si chaque donnée entre dans le champ de l'article 20 ; ensuite, comment la livrer pour qu'elle puisse être reçue et réutilisée.
Comment l'exercer et quelle réponse attendre
La demande est présentée à l'entreprise ou à l'organisme qui traite les données, non à la Commission Nationale de l'Informatique et des Libertés (CNIL) pour qu'elle les collecte. La CNIL offre un formulaire indicatif pour s'adresser au responsable. Dans la demande, il convient d'identifier la personne, d'indiquer que le droit de l'article 20 est exercé et de décrire les données ou le service concerné, en précisant si une transmission directe est demandée et à quel responsable.
Le responsable peut vérifier l'identité en cas de doutes raisonnables, mais les informations supplémentaires demandées doivent être proportionnées. Si une personne agit par l'intermédiaire d'un représentant, il peut être nécessaire de justifier cette représentation. Il est utile de conserver une copie de la demande et la preuve de son envoi ; si la réponse n'arrive pas ou ne résout pas la demande, ces éléments aident à documenter ce qui s'est passé.
Le délai général pour répondre à une demande de droits du RGPD est d'un mois à compter de sa réception. Il peut être prolongé de deux mois supplémentaires au maximum lorsque nécessaire en raison de la complexité ou du nombre de demandes, mais le responsable doit informer de la prolongation et en expliquer les motifs dans le premier mois. Ce délai est pour répondre ; cela ne signifie pas que tout transfert entre services doit être complété en un mois.
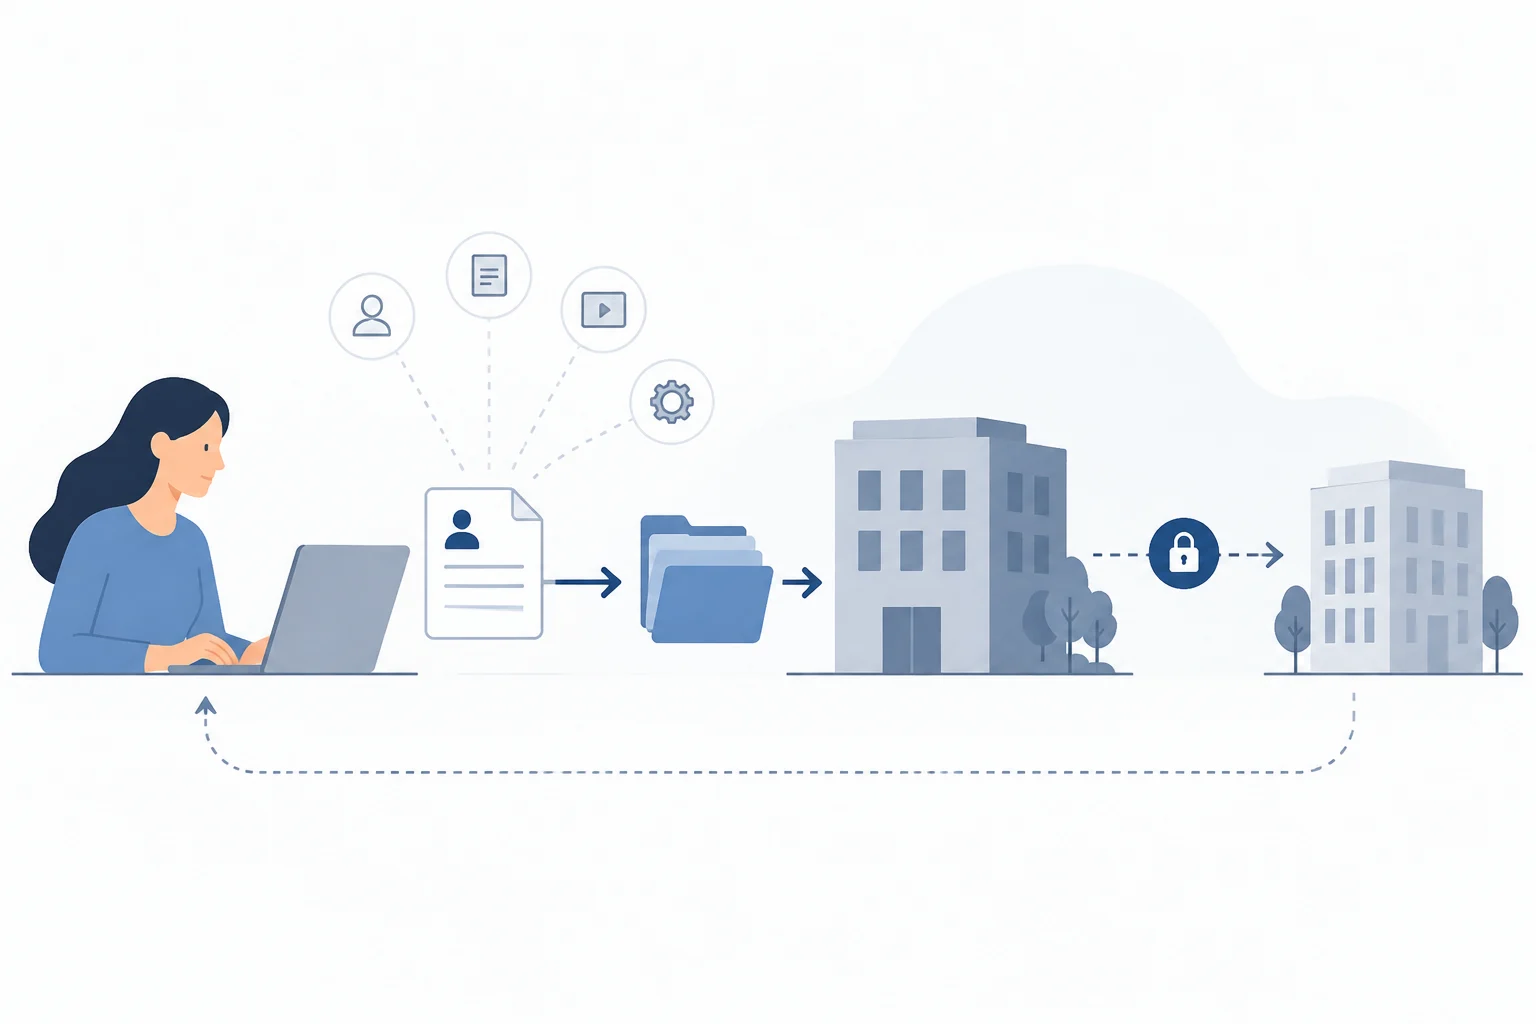
Une séquence simple pour préparer la demande est : identifier le responsable, délimiter les données ou la période d'intérêt, demander une copie portable ou une transmission directe, et spécifier le destinataire si cette dernière option est choisie. Si la transmission directe n'est pas techniquement possible, le droit prévoit toujours que la personne reçoive ses données pour les gérer elle-même.
Limites juridiques et techniques
La transmission directe entre responsables est reconnue uniquement lorsqu'elle est techniquement faisable. L'article 20 n'oblige pas deux organisations à maintenir une connexion entre leurs systèmes ni le récepteur à accepter toute structure de données. L'interopérabilité facilite le transfert, mais dépend de la conception des services et des formats utilisés.
Le droit n'annule pas non plus d'autres obligations du responsable ni le droit à l'effacement. Le RGPD établit que l'exercice de la portabilité ne porte pas atteinte au droit de demander la suppression des données ; en même temps, demander une copie portable n'élimine pas automatiquement les données que le responsable doit conserver pour d'autres raisons légales ou contractuelles. Ce sont des droits distincts et peuvent nécessiter des demandes séparées.
La portabilité ne doit pas affecter négativement les droits et libertés d'autres personnes. Cela peut exiger de protéger ou d'exclure des parties d'un ensemble partagé, sans transformer la demande en autorisation de révéler des données de tiers. De plus, une demande sur des données personnelles ne donne pas le droit d'obtenir tout document interne, secret commercial, analyse ou code utilisé par le service.
Les limitations pratiques apparaissent aussi dans l'interprétation de la portée : l'utilisateur peut recevoir des données saisies et certaines données observées, mais pas nécessairement des profils, scores ou conclusions générés par le fournisseur. Par conséquent, lors d'un changement de service, il convient de vérifier quelles catégories spécifiques sont incluses et quels éléments ne sont pas transférés, au lieu de supposer que l'historique complet du compte est exporté.
Exemples et différence avec la portabilité téléphonique
Dans un service de musique, une liste de lecture créée par l'utilisateur est un exemple clair d'information saisie ; les journaux d'écoute peuvent être des données observées par le service et entrer dans l'analyse de portabilité selon le contexte. Une recommandation ou un score généré à partir de ces journaux est différent : cela peut constituer une inférence du fournisseur, non une donnée fournie au sens de ce droit.
Dans le courrier électronique ou les réseaux sociaux, une exportation pourrait inclure des données de profil et certaines activités, mais les messages et contacts peuvent impliquer d'autres personnes. La présence d'informations partagées oblige à tenir compte de leurs droits. Dans les services de santé ou bancaires, l'article 20 ne crée pas une catégorie sectorielle automatique : il faut vérifier la base juridique du traitement, s'il est automatisé et comment chaque donnée a été générée. Le droit ne garantit pas non plus que l'application réceptrice accepte le fichier sans adaptation.
La portabilité numérique est une autre figure. Par exemple, l'autorité mexicaine des télécommunications décrit ce droit comme conserver le même numéro en changeant d'opérateur. Il ne s'agit pas d'exporter des données personnelles conformément au RGPD, ni ses délais ou conditions ne doivent être confondus avec ceux de l'article 20. Une migration de base de données, quant à elle, est un projet technique et peut comprendre des données ou systèmes qui ne sont pas l'objet de ce droit individuel.
En résumé, la portabilité des données personnelles sert à obtenir et réutiliser une partie définie des informations liées à une personne, sous des conditions légales spécifiques. Avant de l'exercer, il aide à distinguer quelles données ont été saisies, lesquelles ont été observées et lesquelles ont été inférées ; ensuite, choisir entre recevoir le fichier ou demander son transfert direct. Le résultat est le contrôle sur certaines données, non une garantie de changement de service sans friction.