Definizione e ambito del controllo sulla privacy
Un controllo della privacy è qualsiasi misura tecnica, organizzativa o contrattuale progettata affinché il trattamento dei dati personali rispetti i principi di protezione dei dati. Non si limita a un software: comprende anche politiche, processi e configurazioni che contribuiscono a preservare la confidenzialità, l’integrità e la disponibilità delle informazioni lungo tutto il loro ciclo di vita. Può quindi intervenire in diverse fasi, dal modo in cui i dati vengono raccolti al loro utilizzo, alla conservazione e alla cancellazione.
A differenza della sicurezza delle informazioni, che protegge gli asset di un’organizzazione, il controllo sulla privacy è orientato in modo specifico ai diritti degli interessati e alla riduzione dell’impatto del trattamento sulla loro privacy. Non basta dunque impedire gli accessi non autorizzati: occorre anche valutare quali dati siano necessari e per quale scopo. Ogni misura deve rispondere a una finalità legittima ed essere proporzionata a essa, evitando di trattare informazioni non necessarie o quantità sproporzionate di dati.
L’implementazione non è un’attività una tantum, conclusa con l’attivazione di uno strumento o l’approvazione di una politica. È un processo continuo: ogni controllo va documentato, rivisto e valutato per verificare che funzioni come previsto. Può inoltre essere necessario adeguarlo quando cambiano la tecnologia o le norme applicabili. Questo approccio proattivo è alla base della privacy by design, che integra le considerazioni sulla privacy nello sviluppo e nella configurazione dei trattamenti sin dall’inizio.
Obiettivi e applicazione nel ciclo di vita
Considerare l’intero ciclo di vita significa collegare le decisioni sulla raccolta a quelle sulle successive operazioni. Un controllo può, per esempio, incidere sulle informazioni richieste, sulle persone autorizzate a usarle, sul periodo in cui restano conservate e sulle modalità di eliminazione. La protezione non riguarda quindi un singolo momento, ma l’insieme delle scelte che determinano come i dati vengono trattati.
L’obiettivo è fare in modo che le misure siano coerenti con il trattamento concreto e con i diritti delle persone interessate. La stessa misura non è automaticamente appropriata in ogni situazione: va valutata in rapporto alla finalità e alle modalità del trattamento. Questa verifica aiuta a distinguere la semplice presenza di una protezione dalla sua effettiva adeguatezza.
Tipologia dei controlli: tecnici, organizzativi e contrattuali
I controlli sulla privacy si suddividono in tre categorie in base alla loro natura e all’ambito in cui si applicano: tecnici, organizzativi e contrattuali. Questa classificazione chiarisce che la conformità non dipende da un unico strumento o team, ma da misure complementari. Aiuta anche a individuare chi le applica, chi ne cura la manutenzione e come ciascuna si collega al trattamento dei dati interessato.
Controlli tecnici
Sono misure integrate in sistemi, programmi o dispositivi, che applicano garanzie direttamente alle operazioni sui dati. Tra gli esempi figurano la cifratura dei dati, l’anonimizzazione, il controllo degli accessi basato sui ruoli, la gestione del consenso e la cancellazione automatica. La loro presenza nei flussi digitali facilita la verifica della configurazione e della coerenza operativa; tale verifica, tuttavia, non sostituisce la valutazione della loro efficacia.
La scelta va rapportata al trattamento concreto. Può essere necessario, per esempio, stabilire chi può accedere alle informazioni e definire come conservarle o cancellarle. Gli strumenti tecnici permettono di applicare queste decisioni all’interno dei sistemi e dei flussi di lavoro, ma devono essere configurati in modo coerente con le finalità e le politiche dell’organizzazione. Una funzionalità attivata senza questa coerenza non dimostra, da sola, che il trattamento sia adeguatamente protetto.
Controlli organizzativi
Questi controlli comprendono le politiche, le procedure e le strutture di governance che disciplinano il trattamento. Includono la nomina di un responsabile della protezione dei dati (DPO), la formazione del personale, le valutazioni d’impatto sulla protezione dei dati (DPIA) e i protocolli di risposta agli incidenti. Nel loro insieme definiscono il quadro interno che traduce gli obblighi in responsabilità e pratiche comprensibili per i team.
Le diverse misure organizzative svolgono funzioni specifiche. La formazione aiuta chi tratta i dati a conoscere le procedure da seguire; i protocolli stabiliscono come agire in caso di incidente; la DPIA consente di valutare il potenziale impatto sulla privacy. Questi strumenti si completano a vicenda: inseriscono la protezione dei dati nella gestione quotidiana e nelle decisioni, anziché lasciarla separata dalle attività dell’organizzazione.
Controlli contrattuali
Sono le clausole e gli accordi che l’organizzazione stabilisce con i terzi, in particolare con i responsabili del trattamento. Possono comprendere contratti di nomina a responsabile, clausole contrattuali tipo (CCT) per i trasferimenti internazionali e accordi sul livello di servizio (SLA) che specificano misure di sicurezza. La loro funzione è precisare obblighi e condizioni affinché il trattamento svolto da terzi rispetti i requisiti concordati.
Questi controlli estendono la gestione della privacy oltre i sistemi e i team interni. Definendo negli accordi le misure e le responsabilità, contribuiscono a mantenere nella catena di fornitura standard di privacy coerenti con quelli dell’organizzazione. Per questo, verificare gli impegni contrattuali fa parte della struttura complessiva dei controlli e non costituisce un’attività separata dalla gestione dei dati.
Quadro giuridico: requisiti del GDPR e protezione di default
L’articolo 25 del Regolamento generale sulla protezione dei dati (GDPR) stabilisce l’obbligo di applicare la protezione dei dati fin dalla progettazione e di default. Le garanzie devono quindi essere integrate quando si determinano i mezzi del trattamento e durante il trattamento stesso, anziché essere aggiunte in un secondo momento. La progettazione deve prevedere misure tecniche e organizzative adeguate per applicare i principi di protezione dei dati e le garanzie necessarie a rispettare il Regolamento.
La protezione di default traduce questo obbligo nella configurazione iniziale del trattamento. Senza che l’interessato debba intervenire, devono essere trattati soltanto i dati necessari per ciascuna finalità specifica. In pratica, occorre esaminare quali informazioni vengono richieste, quali operazioni sono svolte e quali opzioni risultano attive in partenza. La configurazione iniziale non dovrebbe dipendere dalla persona, chiamata a modificare le impostazioni per limitare un trattamento che avrebbe potuto essere mantenuto al minimo sin dall’inizio.
L’Agenzia spagnola per la protezione dei dati (AEPD) ha pubblicato guide pratiche per aiutare ad applicare questo principio. Sono rivolte ai titolari del trattamento, ai responsabili della protezione dei dati e ai reparti coinvolti nella progettazione e nello sviluppo di applicazioni e servizi. Le indicazioni collegano la minimizzazione a diversi aspetti del trattamento, non soltanto alla quantità di informazioni raccolte: la valutazione riguarda anche l’ambito di utilizzo, il periodo di conservazione e l’accessibilità dei dati.
Di conseguenza, i controlli dovrebbero fare in modo che le impostazioni predefinite siano le più rispettose della privacy e favoriscano un trattamento minimamente intrusivo. La minimizzazione incide su decisioni che possono sembrare distinte: limitare le informazioni raccolte, circoscrivere il loro utilizzo, stabilire per quanto tempo conservarle e restringere chi può accedervi. Considerare questi aspetti insieme permette di tradurre il principio giuridico in configurazioni e pratiche concrete.
Il mancato rispetto degli obblighi può comportare sanzioni significative; le organizzazioni devono quindi poter dimostrare che le misure adottate sono adeguate e proporzionate. Documentare i controlli e conservare i risultati delle valutazioni d’impatto aiuta a mostrare come siano stati considerati i rischi e quali misure siano state adottate. Questa documentazione serve anche da riferimento per riesaminare i controlli e dimostrare la conformità alle autorità di controllo.
Implementazione pratica: fasi e strumenti
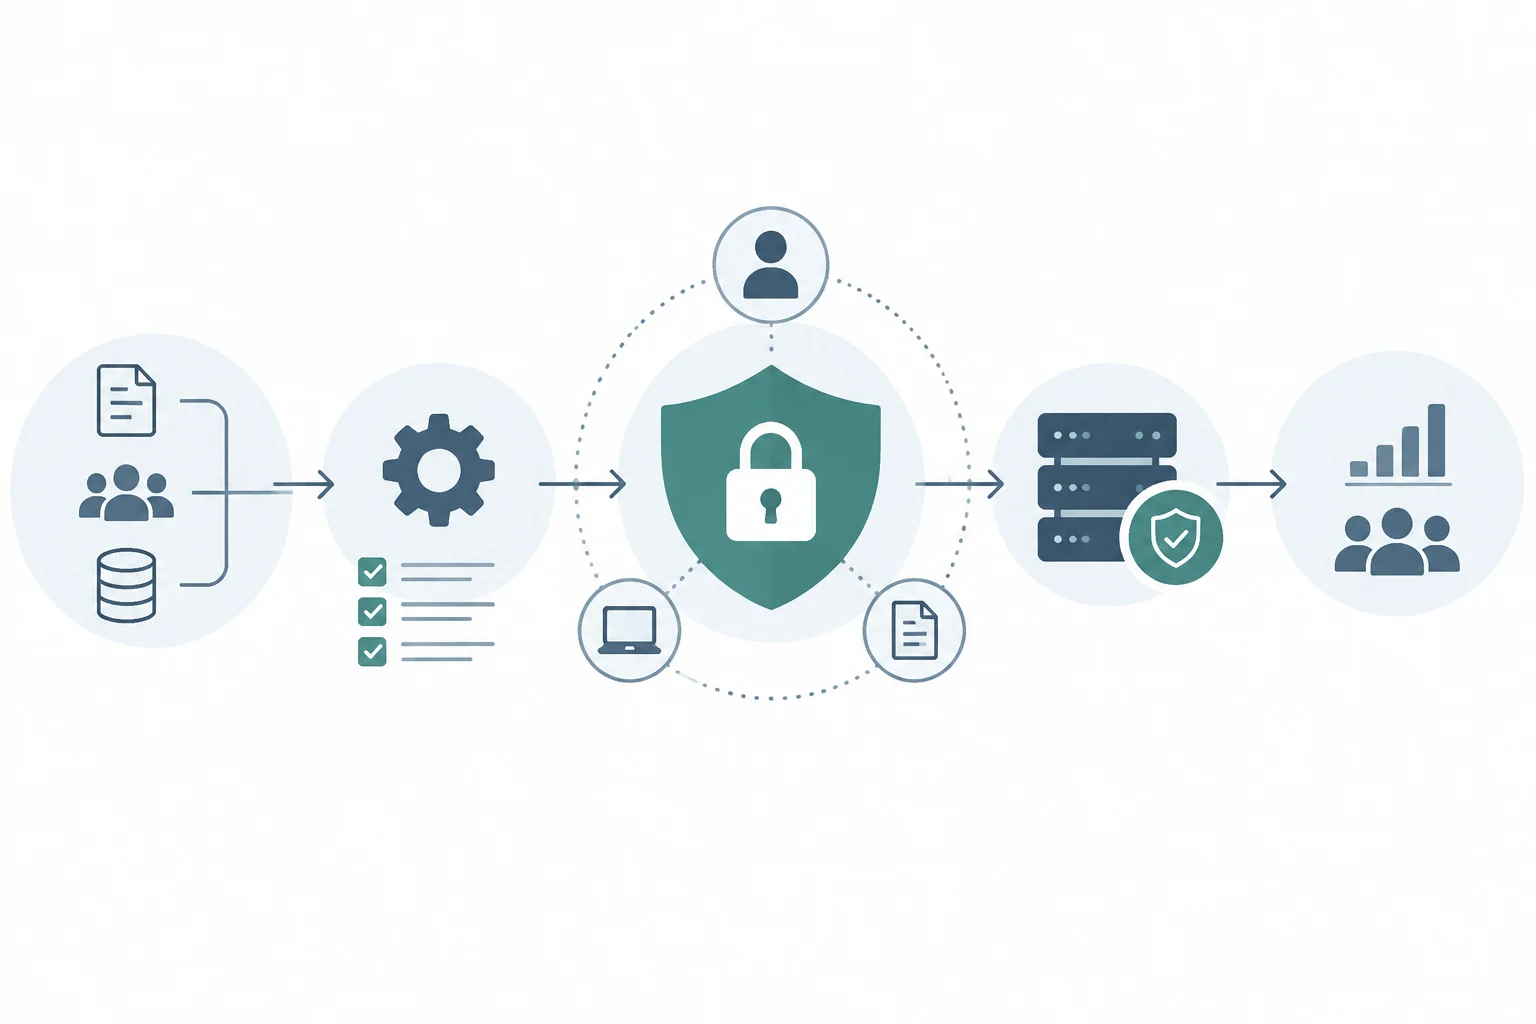
L’implementazione richiede un approccio strutturato che coinvolga i team tecnologici, legali e aziendali. Il punto di partenza è predisporre una mappatura dei trattamenti che identifichi quali dati vengono raccolti, per quali finalità e quali rischi possono incidere sulla privacy. La mappatura aiuta a comprendere il percorso delle informazioni e a evitare che i controlli siano scelti senza considerare il contesto in cui saranno applicati.
Una volta identificati i flussi e i rischi, è possibile selezionare misure proporzionate e assegnare le responsabilità per la loro attuazione. Il lavoro non consiste soltanto nell’installare una soluzione: richiede anche di tradurre le decisioni sulla privacy in procedure e configurazioni e, in seguito, di verificare che continuino a funzionare. La collaborazione tra le diverse aree permette di mettere in relazione le esigenze aziendali, i requisiti giuridici e le possibilità tecniche.
Fasi chiave per l’implementazione
- Inventario dei dati: identificare tutti i flussi di dati personali e i relativi responsabili, così da sapere quali informazioni vengono trattate e chi interviene.
- Valutazione dei rischi: determinare il potenziale impatto sulla privacy degli interessati e individuare le situazioni che richiedono attenzione.
- Selezione dei controlli: scegliere misure tecniche e organizzative proporzionate ai rischi identificati, evitando soluzioni non pertinenti al trattamento.
- Implementazione e configurazione: applicare i controlli nei sistemi e nei processi, verificando che le impostazioni rispondano alle finalità previste.
- Verifica e audit: controllare che le misure funzionino come atteso e documentare i risultati, così da poterli riesaminare.
Le piattaforme per la gestione del consenso e i sistemi di cifratura, insieme ad altri strumenti di gestione della privacy, possono facilitare l’automazione di determinati controlli e la loro integrazione nei flussi di lavoro. In questo modo alcune misure vengono eseguite direttamente dai sistemi, invece di dipendere esclusivamente da interventi manuali. L’utilità di questi strumenti dipende però dalla loro selezione e configurazione in base alle esigenze del trattamento.
La tecnologia, da sola, non è sufficiente. Per applicare i controlli in modo coerente servono politiche chiare, responsabilità definite e una cultura organizzativa impegnata nella protezione dei dati. In questo modo le misure tecniche, le pratiche del personale e le decisioni gestionali si rafforzano reciprocamente, invece di funzionare come elementi isolati. La componente tecnologica va quindi inserita in un quadro di governance che indichi come mantenere le misure nel tempo.
Coordinamento delle responsabilità
Il coinvolgimento delle diverse funzioni aiuta a collegare le scelte operative alle finalità del trattamento e agli obblighi applicabili. I team tecnologici possono occuparsi delle configurazioni e dei sistemi; le funzioni legali contribuiscono a valutare i requisiti; le aree aziendali chiariscono le esigenze legate alle attività. La distribuzione delle responsabilità rende più chiaro chi deve applicare, mantenere e verificare ciascun controllo.
Misurazione dell’efficacia e limiti dei controlli
Misurare l’efficacia permette di verificare se i controlli raggiungono il loro obiettivo e di individuare gli aspetti da riesaminare. Si possono utilizzare indicatori chiave di prestazione (KPI), come il numero di incidenti di privacy, il tempo di risposta alle richieste di esercizio dei diritti degli interessati e la percentuale di dati anonimizzati correttamente. Queste misure forniscono segnali osservabili su aspetti diversi del funzionamento, ma vanno interpretate in relazione al trattamento e agli obiettivi del controllo.
Gli audit interni ed esterni offrono una valutazione indipendente dell’efficacia. Possono verificare che le misure documentate siano applicate nella pratica e che i risultati siano riesaminati. Combinati con gli indicatori, contribuiscono a delineare un quadro più completo: i KPI consentono di seguire determinati risultati, mentre gli audit esaminano in modo indipendente se i controlli siano stati istituiti e funzionino come previsto.
È importante riconoscere anche i limiti di ogni controllo. Nessun sistema è infallibile e una misura efficace in un determinato momento può diventare obsoleta in seguito a cambiamenti tecnologici o normativi. Inoltre, la semplice esistenza di un controllo non dimostra che riduca a sufficienza l’impatto sulla privacy. La revisione deve quindi valutare il progetto della misura, la sua applicazione e i risultati ottenuti, senza presumere che una configurazione iniziale resti adeguata indefinitamente.
Si raccomanda di riesaminare periodicamente le misure, almeno una volta all’anno, per adeguarle a nuove minacce o requisiti giuridici e aggiornare la documentazione quando necessario. Questa cadenza considera la privacy un processo dinamico, non una condizione statica raggiunta con una sola implementazione. La revisione periodica mantiene inoltre collegate le decisioni di progettazione, le attività quotidiane e la valutazione dell’efficacia.
La tabella seguente mette a confronto i requisiti di protezione di default e le misure tecniche abituali. Il confronto rende visibile il legame tra l’obbligo giuridico e la sua applicazione pratica, mostrando come i requisiti relativi a finalità, conservazione e accessibilità possano essere tradotti in controlli operativi.
| Requisito di protezione di default | Misura tecnica abituale |
|---|---|
| Trattare solo i dati necessari per ciascuna finalità | Limitare i campi e le informazioni raccolte |
| Applicare la minimizzazione all’ambito del trattamento | Configurare l’uso dei dati secondo la finalità prevista |
| Limitare il periodo di conservazione | Impostare la cancellazione automatica quando opportuno |
| Limitare l’accessibilità dei dati | Applicare controlli di accesso basati sui ruoli |