O que é o Regulamento de Ciberresiliência
O Regulamento de Ciberresiliência, conhecido como CRA, é o Regulamento (UE) 2024/2847. Estabelece requisitos horizontais de cibersegurança para produtos com elementos digitais comercializados na União Europeia. O seu objetivo é que a segurança faça parte do produto desde o seu design e seja mantida durante o período de suporte, em vez de depender apenas da diligência de quem o compra.
A norma responde a dois problemas ligados: produtos que chegam ao mercado com vulnerabilidades e fabricantes que não oferecem atualizações ou informação clara durante tempo suficiente. Para abordar ambos, fixa obrigações ao longo do ciclo de vida do produto e torna mais visível o suporte de segurança. Não é uma certificação geral de empresas nem uma lei limitada a dados pessoais: regula a cibersegurança de produtos, além da cadeia de operadores que os colocam no mercado.
O CRA está em vigor desde 10 de dezembro de 2024, mas as suas obrigações aplicam-se por etapas. A entrada em vigor significa que o regulamento faz parte da ordem jurídica; não equivale a dizer que todos os seus requisitos são exigíveis desde essa data. As obrigações gerais de conformidade começam a 11 de dezembro de 2027, enquanto o dever de notificar determinados incidentes e vulnerabilidades aplica-se desde 11 de setembro de 2026.
Que produtos abrange e quem responde
O conceito central é o produto com elementos digitais: um produto de hardware ou software cuja finalidade prevista ou uso razoavelmente previsível inclua uma ligação de dados direta ou indireta, física ou lógica, com outro dispositivo ou uma rede. Pode incluir um router, uma câmara ligada, um sistema operativo, uma aplicação comercial ou um componente digital vendido separadamente. O determinante não é a etiqueta comercial, mas a funcionalidade e a ligação do produto.
A norma atribui responsabilidades a fabricantes, importadores e distribuidores, com o fabricante como responsável principal de projetar e manter um produto conforme. A categoria jurídica de fabricante pode alcançar uma empresa que comercializa o produto sob o seu próprio nome ou marca, ou que o modifica substancialmente. Por isso, uma empresa que compra um dispositivo terminado e o vende com marca própria não deve assumir automaticamente que atua apenas como distribuidor.
Os importadores devem verificar, entre outros aspetos, que o fabricante seguiu o procedimento de avaliação de conformidade e que o produto conta com a documentação e o marcado exigidos. Os distribuidores têm deveres de diligência antes de o comercializar e devem agir perante riscos ou incumprimentos de que tenham conhecimento. Numa cadeia simples, as tarefas podem resumir-se assim, embora os detalhes dependam do papel legal de cada empresa:
Responsabilidades na cadeia de abastecimento
| Ator | Responsabilidade principal segundo o CRA | Significado na prática |
|---|---|---|
| Fabricante | Cumprir os requisitos essenciais, avaliar riscos, documentar a conformidade e gerir vulnerabilidades. | Manter um processo de segurança desde o desenvolvimento até ao fim do período de suporte. |
| Importador | Verificar que o produto e o fabricante cumprem as obrigações aplicáveis antes de o introduzir no mercado da UE. | Rever marcado, documentação e informação exigida, e agir se detetar riscos. |
| Distribuidor | Exercer diligência devida antes de comercializar e cooperar em problemas de conformidade. | Deixar de oferecer um produto quando saiba ou deva suspeitar de um incumprimento relevante. |
| Consumidor | Não é o operador obrigado por estas obrigações de comercialização. | Pode beneficiar de informação mais clara sobre segurança e suporte; a norma não substitui as suas decisões de uso seguro. |
O âmbito não significa que qualquer serviço digital fique automaticamente sujeito ao CRA. O regulamento centra-se em produtos com elementos digitais; certos serviços de processamento remoto podem entrar em jogo quando fazem parte da funcionalidade de um produto coberto. Há também exclusões ou regimes particulares, por exemplo para produtos cobertos por regulamentação setorial específica e para software livre desenvolvido fora de uma atividade comercial. Não convém presumir uma exclusão só porque o produto usa código aberto ou inclui um serviço na nuvem: importam a função, a distribuição e o contexto comercial.
O que exige em design, manutenção e conformidade
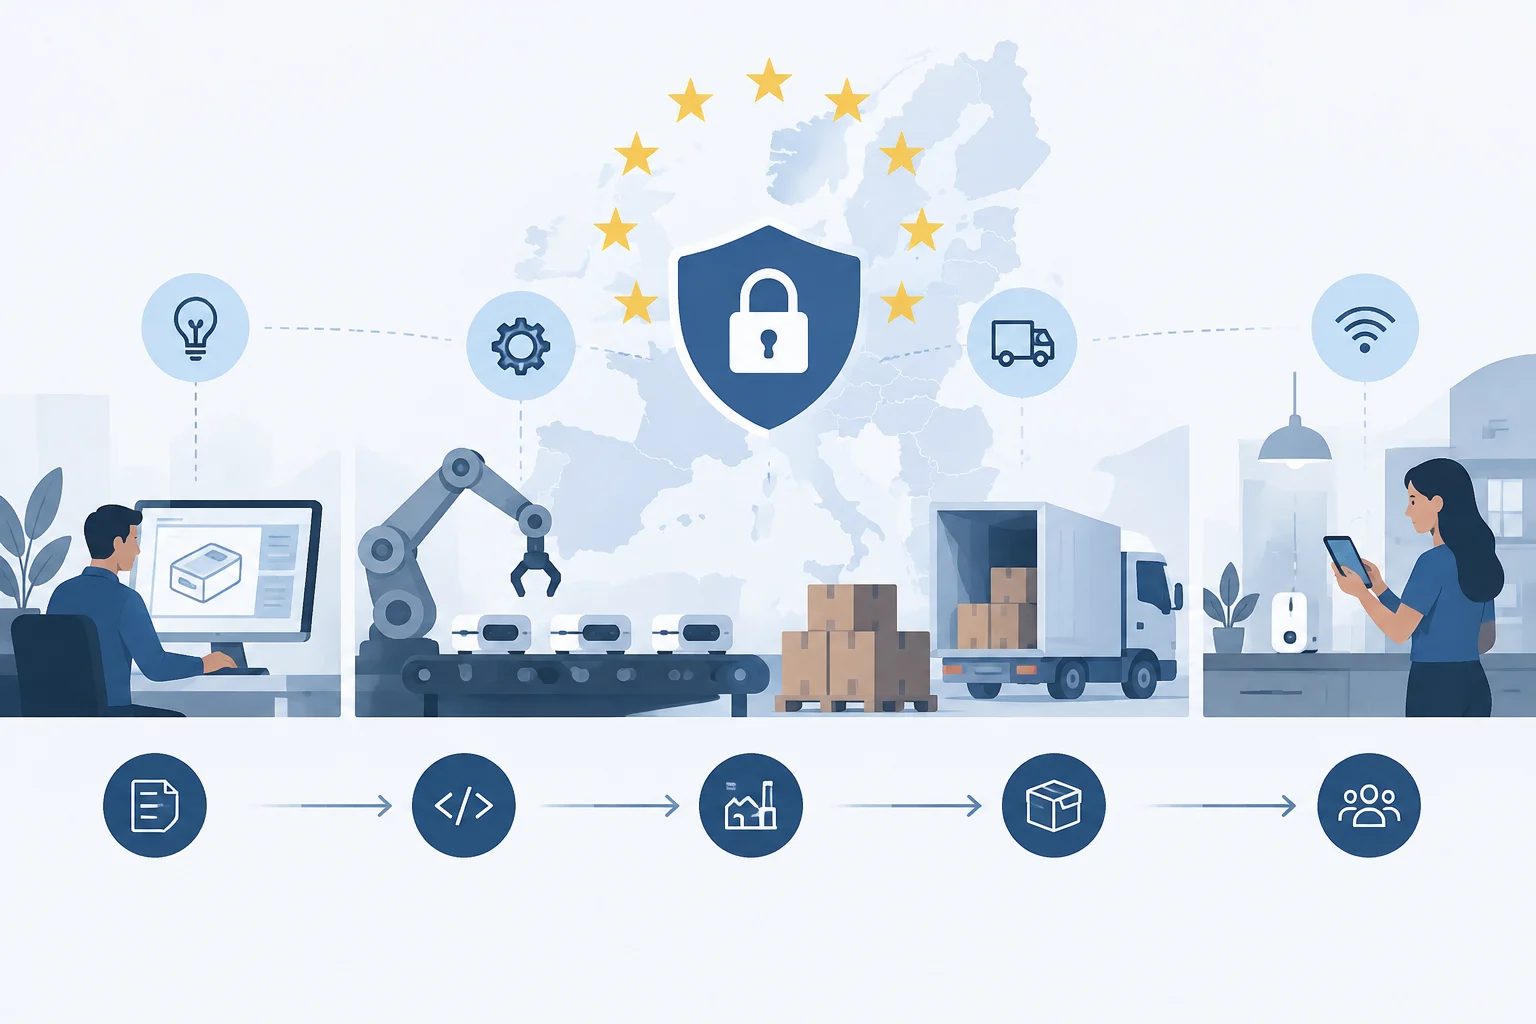
O fabricante deve integrar a cibersegurança no design, no desenvolvimento e na produção, avaliar os riscos pertinentes e adotar medidas proporcionais. O anexo I do regulamento inclui requisitos relativos, entre outros, a configurações seguras por omissão, proteção contra acessos não autorizados e gestão de vulnerabilidades. A ideia prática é que a segurança não se adiciona como um remendo de última hora: deve influenciar as decisões de arquitetura, desenvolvimento e colocação no mercado.
A gestão de vulnerabilidades continua após a venda. O fabricante deve identificar e corrigir vulnerabilidades, fornecer atualizações de segurança e declarar um período de suporte. Esse período deve ter em conta a vida útil prevista do produto; o regulamento estabelece, como regra geral, um mínimo de cinco anos, salvo se se esperar que o produto seja usado durante menos tempo. Cinco anos não são um prazo universal desconectado do produto: o período deve interpretar-se junto com a vida útil prevista e as condições do regulamento.
Antes de comercializar um produto coberto, o fabricante deve completar a avaliação de conformidade aplicável, preparar a documentação técnica e emitir a declaração correspondente; quando aplicável, o produto levará o marcado CE. O nível de avaliação depende da classificação e das vias de conformidade disponíveis. Em consequência, o marcado CE relacionado com o CRA comunica conformidade com os requisitos aplicáveis, não que o produto seja invulnerável nem que vá receber suporte indefinidamente.
Para uma empresa, isto converte a conformidade num trabalho coordenado entre desenvolvimento, segurança, produto, compras e cumprimento normativo. Um inventário de produtos e componentes ajuda a identificar o que entra no âmbito, quem ocupa cada papel e que compromissos de suporte existem. Manter registos de riscos, mudanças, atualizações e vulnerabilidades facilita responder tanto a incidentes como a avaliações de conformidade.
Notificação de vulnerabilidades e incidentes
Desde 11 de setembro de 2026, o artigo 14 exige aos fabricantes notificar dois tipos de situações: vulnerabilidades exploradas ativamente em produtos com elementos digitais e incidentes graves que afetem a sua segurança. Nem toda vulnerabilidade detetada se converte por isso numa notificação deste tipo: deve atingir-se o limiar definido pelo regulamento. A obrigação também alcança produtos já introduzidos no mercado, não apenas os lançados depois dessa data.
A notificação segue várias etapas. O fabricante deve enviar um alerta precoce sem demora injustificada e, em todo o caso, dentro das 24 horas desde que tenha conhecimento do caso. A comunicação completa-se dentro das 72 horas. Depois apresenta-se um relatório final: para uma vulnerabilidade, dentro dos 14 dias posteriores a estar disponível uma medida corretiva; para um incidente grave, dentro de um mês desde a notificação de 72 horas. São prazos com pontos de início e entregáveis distintos, por isso não devem reduzir-se a uma única data limite.
A notificação canaliza-se mediante a plataforma única da UE e dirige-se ao CSIRT coordenador correspondente, com acesso simultâneo da ENISA segundo o mecanismo do regulamento. Operativamente, o desafio consiste em reconhecer cedo se o evento afeta um produto coberto, determinar quando a empresa adquire conhecimento suficiente e ativar as pessoas autorizadas a informar. Um processo interno que dependa de improvisar essas decisões depois de um incidente dificilmente encaixará com um primeiro alerta de 24 horas.
A notificação regulatória não substitui a resposta técnica: investigar o alcance, conter o problema, preparar uma atualização ou mitigação e informar os utilizadores quando corresponda continuam a ser tarefas centrais. Também nem todo aviso a uma equipa nacional de resposta a incidentes equivale automaticamente a uma notificação CRA. O critério é o tipo de evento e a obrigação prevista no artigo 14.
Calendário: entrada em vigor e aplicação
O calendário tem três marcos que convém distinguir. O regulamento entrou em vigor a 10 de dezembro de 2024. As obrigações de notificação de vulnerabilidades exploradas ativamente e incidentes graves aplicam-se desde 11 de setembro de 2026. A aplicação geral das restantes obrigações principais está prevista para 11 de dezembro de 2027.
| Data | O que acontece | Consequência prática |
|---|---|---|
| 10 de dezembro de 2024 | Entrada em vigor do Regulamento (UE) 2024/2847. | A norma existe juridicamente, mas a maioria das obrigações ainda tem um período transitório. |
| 11 de setembro de 2026 | Aplicam-se as obrigações de notificação do artigo 14. | Os fabricantes devem poder notificar os casos previstos, também se afetarem produtos já comercializados. |
| 11 de dezembro de 2027 | Aplicação geral das obrigações principais. | Aplicam-se os requisitos de cibersegurança, conformidade e documentação previstos para os produtos cobertos. |
O efeito das datas sobre um produto concreto depende da sua situação e do regime transitório. Uma empresa não deveria interpretar 2027 como permissão para adiar toda a preparação: as notificações já são exigíveis desde setembro de 2026, e os processos de design, suporte e avaliação precisam de tempo. Ao mesmo tempo, dizer que o CRA se aplica plenamente desde 2024 seria incorreto: o calendário é escalonado e cada obrigação deve associar-se ao seu próprio marco.
Para organizar o trabalho, uma revisão inicial pode seguir esta ordem: identificar os produtos que se vendem na UE; determinar se cada um entra no âmbito; atribuir fabricante, importador ou distribuidor; rever vulnerabilidades e processos de notificação; e planear avaliação de conformidade, documentação e suporte para o marco geral de 2027. A classificação e as exceções requerem análise do caso, não uma regra única para todas as categorias.
Diferença entre o CRA e o RGPD
O CRA e o RGPD regulam problemas distintos. O CRA fixa requisitos de cibersegurança para produtos com elementos digitais e obrigações para operadores económicos que os comercializam. O RGPD regula o tratamento de dados pessoais e as responsabilidades de quem determina ou realiza esse tratamento. Um dispositivo pode estar sujeito a ambos os enquadramentos se, além de ser um produto coberto, processar dados pessoais.
Por exemplo, um fabricante de uma câmara ligada deve considerar o design seguro, a gestão de vulnerabilidades e o período de suporte sob o CRA. Se a empresa trata imagens que identificam pessoas, também deve analisar as suas obrigações de proteção de dados sob o RGPD, segundo o seu papel e as circunstâncias do tratamento. Cumprir uma norma não substitui cumprir a outra: uma atualização de segurança não resolve por si só questões como a base jurídica ou a transparência do tratamento.
A diferença também ajuda os consumidores a interpretar o que podem esperar. O CRA procura reforçar a segurança do produto e a informação sobre o seu suporte, mas não garante que nunca ocorra uma intrusão, que um produto não tenha defeitos nem que todo o tratamento de dados seja lícito. Para comparar dispositivos, resulta útil rever quem oferece as atualizações, durante quanto tempo se preveem e que informação fornece o fabricante sobre o suporte. Esses sinais não substituem a conformidade legal, mas ajudam a entender a manutenção que cabe esperar.