Qu'est-ce que le Règlement sur la cyberrésilience
Le Règlement sur la cyberrésilience, connu sous le sigle CRA, est le Règlement (UE) 2024/2847. Il établit des exigences horizontales de cybersécurité pour les produits à éléments numériques commercialisés dans l'Union européenne. Son objectif est que la sécurité fasse partie du produit dès sa conception et soit maintenue pendant la période de prise en charge, plutôt que de dépendre uniquement de la diligence de l'acheteur.
La norme répond à deux problèmes liés : des produits qui arrivent sur le marché avec des vulnérabilités et des fabricants qui n'offrent pas de mises à jour ou d'informations claires pendant une durée suffisante. Pour y remédier, elle fixe des obligations tout au long du cycle de vie du produit et rend la prise en charge de la sécurité plus visible. Ce n'est pas une certification générale des entreprises ni une loi limitée aux données personnelles : elle réglemente la cybersécurité des produits, en plus de la chaîne d'opérateurs qui les mettent sur le marché.
Le CRA est en vigueur depuis le 10 décembre 2024, mais ses obligations s'appliquent par étapes. L'entrée en vigueur signifie que le règlement fait partie de l'ordre juridique ; cela n'équivaut pas à ce que toutes ses exigences soient applicables dès cette date. Les obligations générales de conformité commencent le 11 décembre 2027, tandis que le devoir de notifier certains incidents et vulnérabilités s'applique à partir du 11 septembre 2026.
Quels produits sont couverts et qui est responsable
Le concept central est le produit à éléments numériques : un produit matériel ou logiciel dont la finalité prévue ou l'utilisation raisonnablement prévisible inclut une connexion de données directe ou indirecte, physique ou logique, avec un autre appareil ou un réseau. Cela peut inclure un routeur, une caméra connectée, un système d'exploitation, une application commerciale ou un composant numérique vendu séparément. Le déterminant n'est pas l'étiquette commerciale, mais la fonctionnalité et la connexion du produit.
La norme attribue des responsabilités aux fabricants, importateurs et distributeurs, le fabricant étant le responsable principal de la conception et du maintien d'un produit conforme. La catégorie juridique de fabricant peut s'étendre à une entreprise qui commercialise le produit sous son propre nom ou sa marque, ou qui le modifie substantiellement. Ainsi, une entreprise qui achète un appareil fini et le vend sous sa propre marque ne doit pas supposer automatiquement qu'elle agit uniquement en tant que distributeur.
Les importateurs doivent vérifier, entre autres, que le fabricant a suivi la procédure d'évaluation de la conformité et que le produit dispose de la documentation et du marquage requis. Les distributeurs ont des devoirs de diligence avant la commercialisation et doivent agir face aux risques ou non-conformités dont ils ont connaissance. Dans une chaîne simple, les tâches peuvent se résumer ainsi, bien que les détails dépendent du rôle juridique de chaque entreprise :
Responsabilités dans la chaîne d'approvisionnement
| Acteur | Responsabilité principale selon le CRA | Signification pratique |
|---|---|---|
| Fabricant | Respecter les exigences essentielles, évaluer les risques, documenter la conformité et gérer les vulnérabilités. | Maintenir un processus de sécurité du développement à la fin de la période de prise en charge. |
| Importateur | Vérifier que le produit et le fabricant respectent les obligations applicables avant sa mise sur le marché de l'UE. | Examiner le marquage, la documentation et les informations requises, et agir si des risques sont détectés. |
| Distributeur | Exercer une diligence raisonnable avant la commercialisation et coopérer en cas de problèmes de conformité. | Cesser d'offrir un produit s'il sait ou soupçonne une non-conformité significative. |
| Consommateur | N'est pas un opérateur lié par ces obligations de commercialisation. | Bénéficie d'informations plus claires sur la sécurité et la prise en charge ; la norme ne remplace pas ses décisions d'utilisation sûre. |
La portée ne signifie pas que tout service numérique est automatiquement soumis au CRA. Le règlement se concentre sur les produits à éléments numériques ; certains services de traitement à distance peuvent entrer en jeu lorsqu'ils font partie de la fonctionnalité d'un produit couvert. Il existe également des exclusions ou régimes particuliers, par exemple pour les produits couverts par une législation sectorielle spécifique et pour le logiciel libre développé en dehors d'une activité commerciale. Il ne faut pas présumer d'une exclusion simplement parce que le produit utilise du code open source ou inclut un service cloud : la fonction, la distribution et le contexte commercial comptent.
Exigences en matière de conception, maintenance et conformité
Le fabricant doit intégrer la cybersécurité dans la conception, le développement et la production, évaluer les risques pertinents et adopter des mesures proportionnées. L'annexe I du règlement inclut des exigences relatives, entre autres, aux configurations sécurisées par défaut, à la protection contre les accès non autorisés et à la gestion des vulnérabilités. L'idée pratique est que la sécurité ne s'ajoute pas comme un correctif de dernière minute : elle doit influencer les décisions d'architecture, de développement et de mise sur le marché.
La gestion des vulnérabilités continue après la vente. Le fabricant doit identifier et corriger les vulnérabilités, fournir des mises à jour de sécurité et déclarer une période de prise en charge. Cette période doit tenir compte de la durée de vie prévue du produit ; le règlement établit, en règle générale, un minimum de cinq ans, sauf si le produit est censé être utilisé moins longtemps. Cinq ans ne sont pas un délai universel déconnecté du produit : la période doit être interprétée avec la durée de vie prévue et les conditions du règlement.
Avant de commercialiser un produit couvert, le fabricant doit compléter l'évaluation de la conformité applicable, préparer la documentation technique et émettre la déclaration correspondante ; le cas échéant, le produit portera le marquage CE. Le niveau d'évaluation dépend de la classification et des voies de conformité disponibles. Par conséquent, le marquage CE lié au CRA communique la conformité aux exigences applicables, pas que le produit est invulnérable ou recevra un soutien indéfini.
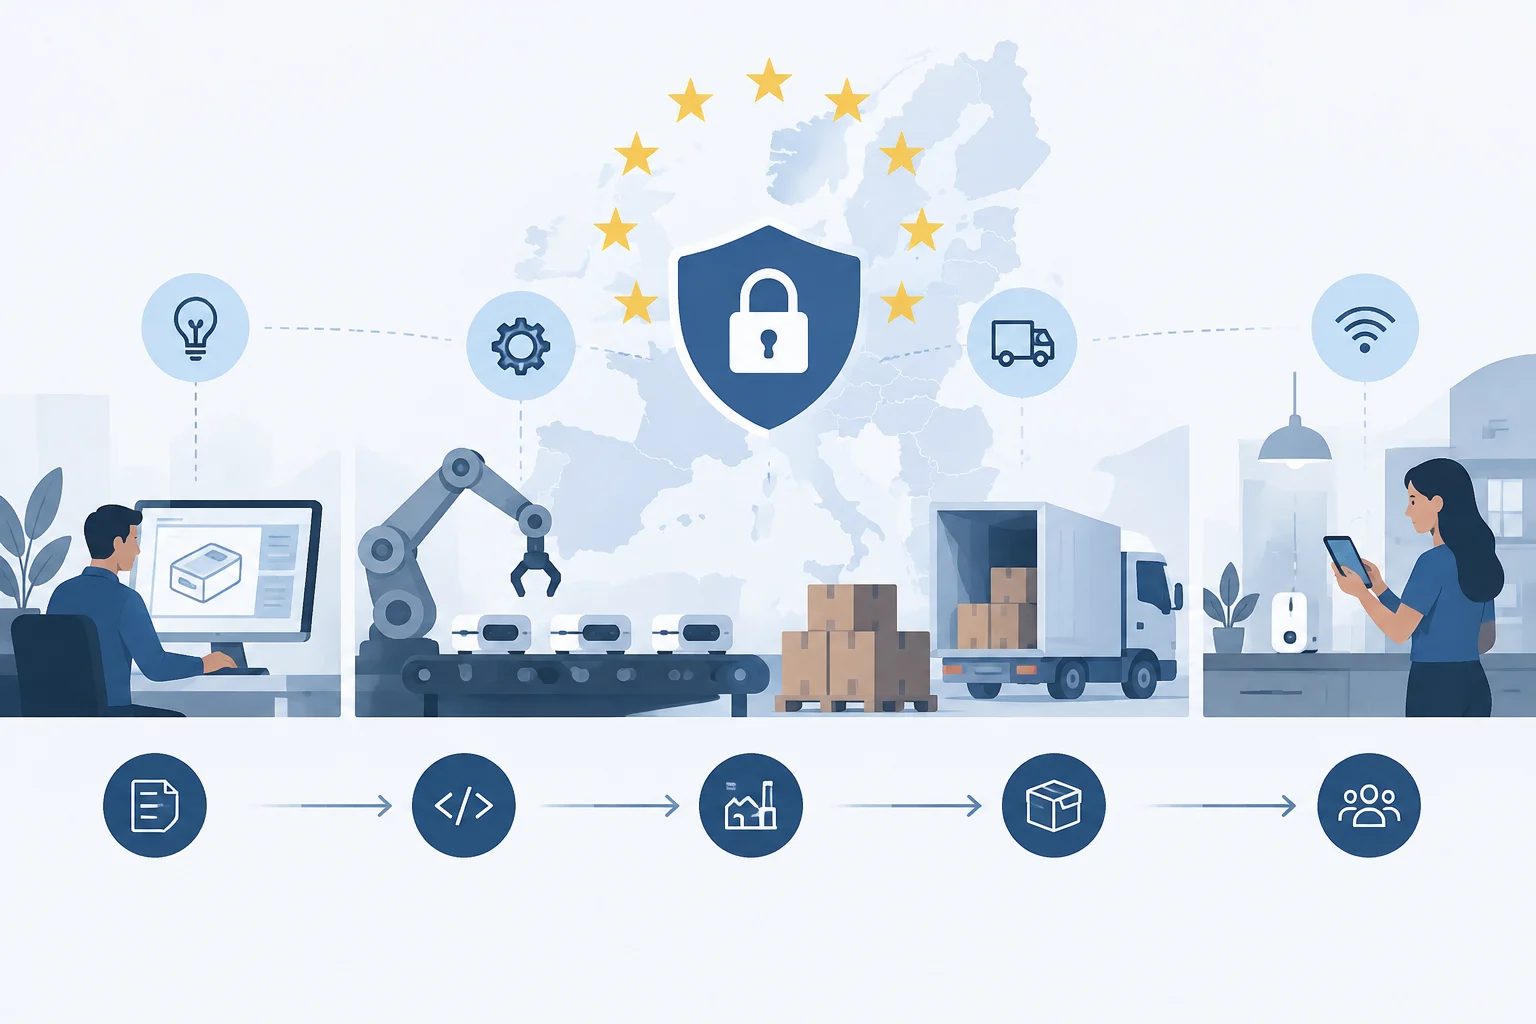
Pour une entreprise, cela transforme la conformité en un travail coordonné entre développement, sécurité, produit, achats et conformité réglementaire. Un inventaire des produits et composants aide à identifier ce qui entre dans le périmètre, qui occupe chaque rôle et quels engagements de prise en charge existent. Maintenir des registres des risques, changements, mises à jour et vulnérabilités facilite la réponse aux incidents et aux évaluations de conformité.
Notification des vulnérabilités et incidents
À partir du 11 septembre 2026, l'article 14 exige aux fabricants de notifier deux types de situations : vulnérabilités activement exploitées dans les produits à éléments numériques et incidents graves affectant leur sécurité. Toute vulnérabilité détectée ne devient pas pour autant une notification de ce type : le seuil défini par le règlement doit être atteint. L'obligation couvre aussi les produits déjà sur le marché, pas seulement ceux lancés après cette date.
La notification suit plusieurs étapes. Le fabricant doit envoyer une alerte précoce sans délai injustifié et, en tout cas, dans les 24 heures suivant la prise de connaissance du cas. La communication est complétée dans les 72 heures. Un rapport final est ensuite présenté : pour une vulnérabilité, dans les 14 jours suivant la disponibilité d'une mesure corrective ; pour un incident grave, dans un mois suivant la notification de 72 heures. Ce sont des délais avec des points de départ et livrables distincts, ils ne doivent donc pas être réduits à une seule date limite.
La notification est canalisée via la plateforme unique de l'UE et adressée au CSIRT coordinateur correspondant, avec accès simultané de l'ENISA selon le mécanisme du règlement. Opérationnellement, le défi consiste à reconnaître rapidement si l'événement affecte un produit couvert, à déterminer quand l'entreprise acquiert une connaissance suffisante et à activer les personnes autorisées à informer. Un processus interne dépendant de l'improvisation de ces décisions après un incident ne s'adaptera guère à une première alerte de 24 heures.
La notification réglementaire ne remplace pas la réponse technique : investiguer l'étendue, contenir le problème, préparer une mise à jour ou mitigation et informer les utilisateurs le cas échéant restent des tâches centrales. Non plus toute alerte à une équipe nationale de réponse aux incidents équivaut automatiquement à une notification CRA. Le critère est le type d'événement et l'obligation prévue à l'article 14.
Calendrier : entrée en vigueur et application
Le calendrier comporte trois jalons à distinguer. Le règlement est entré en vigueur le 10 décembre 2024. Les obligations de notification des vulnérabilités activement exploitées et des incidents graves s'appliquent à partir du 11 septembre 2026. L'application générale des autres obligations principales est prévue pour le 11 décembre 2027.
| Date | Ce qui se passe | Conséquence pratique |
|---|---|---|
| 10 décembre 2024 | Entrée en vigueur du Règlement (UE) 2024/2847. | La norme existe juridiquement, mais la plupart des obligations ont encore une période transitoire. |
| 11 septembre 2026 | Application des obligations de notification de l'article 14. | Les fabricants doivent pouvoir notifier les cas prévus, même s'ils affectent des produits déjà commercialisés. |
| 11 décembre 2027 | Application générale des obligations principales. | Les exigences de cybersécurité, de conformité et de documentation s'appliquent aux produits couverts. |
L'effet des dates sur un produit concret dépend de sa situation et du régime transitoire. Une entreprise ne devrait pas interpréter 2027 comme une permission de reporter toute préparation : les notifications sont déjà exigibles depuis septembre 2026, et les processus de conception, de prise en charge et d'évaluation nécessitent du temps. En même temps, dire que le CRA s'applique pleinement depuis 2024 serait incorrect : le calendrier est échelonné et chaque obligation doit être associée à son propre jalon.
Pour organiser le travail, une revue initiale peut suivre cet ordre : identifier les produits vendus dans l'UE ; déterminer si chacun entre dans le périmètre ; attribuer fabricant, importateur ou distributeur ; revoir les vulnérabilités et processus de notification ; et planifier l'évaluation de conformité, la documentation et la prise en charge pour le jalon général de 2027. La classification et les exceptions nécessitent une analyse au cas par cas, pas une règle unique pour toutes les catégories.
Différence entre le CRA et le RGPD
Le CRA et le RGPD réglementent des problèmes distincts. Le CRA fixe des exigences de cybersécurité pour les produits à éléments numériques et des obligations pour les opérateurs économiques qui les commercialisent. Le RGPD réglemente le traitement des données personnelles et les responsabilités de ceux qui déterminent ou réalisent ce traitement. Un appareil peut être soumis aux deux cadres s'il traite des données personnelles, en plus d'être un produit couvert.
Par exemple, un fabricant de caméra connectée doit considérer la conception sécurisée, la gestion des vulnérabilités et la période de prise en charge sous le CRA. Si l'entreprise traite des images identifiant des personnes, elle doit aussi analyser ses obligations de protection des données sous le RGPD, selon son rôle et les circonstances du traitement. Respecter une norme ne remplace pas le respect de l'autre : une mise à jour de sécurité ne résout pas à elle seule des questions comme la base juridique ou la transparence du traitement.
La différence aide aussi les consommateurs à interpréter ce qu'ils peuvent attendre. Le CRA cherche à renforcer la sécurité du produit et les informations sur sa prise en charge, mais ne garantit pas qu'une intrusion ne se produira jamais, qu'un produit n'a pas de défauts ni que tout traitement de données est licite. Pour comparer des appareils, il est utile de revoir qui offre les mises à jour, pendant combien de temps elles sont prévues et quelles informations le fabricant fournit sur la prise en charge. Ces signaux ne remplacent pas la conformité légale, mais aident à comprendre la maintenance à attendre.