Googles Ankündigung: eine neue Sicherheitsebene
Am 7. Oktober 2026 gab Google in seinem offiziellen Sicherheitsblog die Einführung von Android on-device AI seal, kurz AISeal, bekannt. Dabei handelt es sich nicht um eine neue Funktion für Nutzer, sondern um eine Betriebssystemarchitektur, die Daten schützen soll, die KI-Modelle direkt auf dem Smartphone verarbeiten. AISeal ist eine Sicherheitsgrundlage auf Systemebene und keine App oder Einstellung, die Nutzer aktivieren.
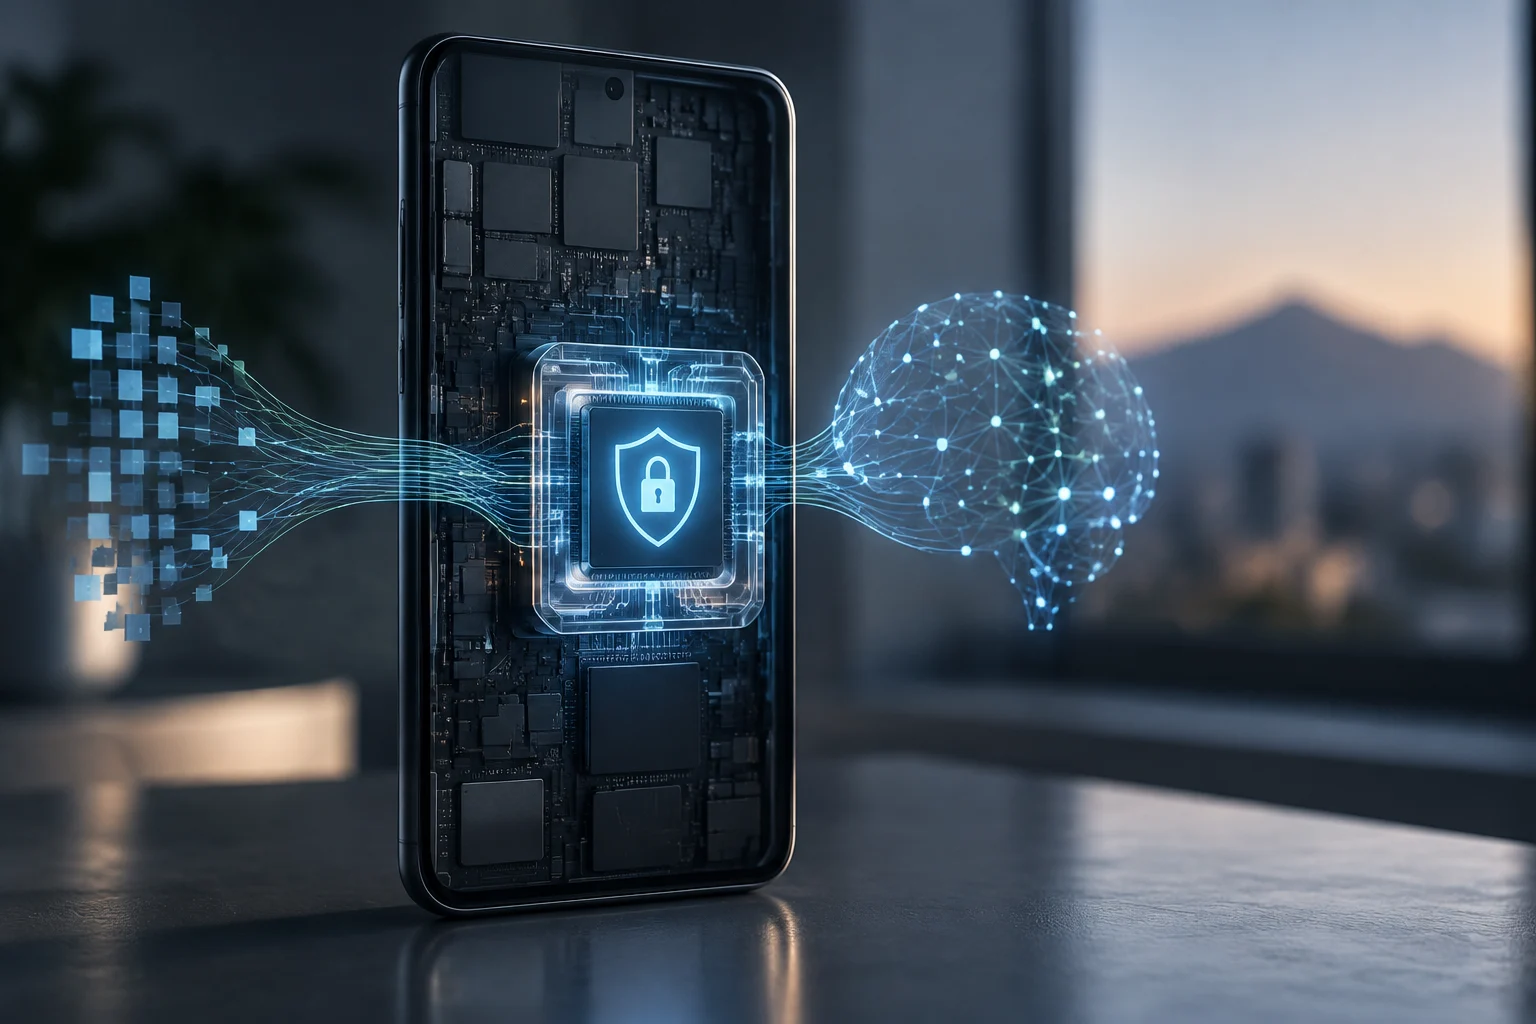
Das Ziel ist klar: Proaktive Assistenten sollen auf vertrauliche Informationen wie E-Mails, Kalender und Nachrichten zugreifen können, ohne dass diese Daten das Gerät verlassen oder dem Hauptbetriebssystem offengelegt werden. AISeal fungiert als zentral verwalteter sicherer Tresor, der KI-Workloads vom übrigen System entkoppelt. Die Architektur soll diesen Aufgaben einen geschützten Bereich bieten, während das Smartphone seine üblichen Programme und Dienste weiter ausführt.
So funktioniert die Enklavenarchitektur
AISeal basiert auf dem Android Virtualization Framework (AVF) und dem Hypervisor protected Kernel Virtual Machine (pKVM). Damit lässt sich eine geschützte virtuelle Maschine erstellen, die als hardwareisolierte Enklave fungiert. Technisch gesehen kann das Host-Betriebssystem nicht auf den Speicher dieser Enklave zugreifen, wodurch die Vertraulichkeit der darin verarbeiteten Daten gewährleistet wird. So entsteht eine Grenze zwischen der normalen Android-Umgebung und dem geschützten Verarbeitungsbereich.
Diese Trennung ist für lokale KI besonders wichtig. Bei Cloud-Inferenz müssen Daten an externe Server übertragen werden, während die Verarbeitung auf dem Gerät die Informationen auf der Hardware des Nutzers belässt. AISeal soll diese Grenze auch dann wahren, wenn das Hauptbetriebssystem eine schwerwiegende Sicherheitslücke aufweist: Von der KI verwendete persönliche Daten bleiben kryptografisch isoliert und geschützt. Der Ausführungsort des Modells ändert sich dadurch nicht; vielmehr erhält die Verarbeitung sensibler Workloads auf dem Gerät eine geschützte Architektur.
Das Konzept behandelt somit zwei zusammenhängende Fragen: Wo werden Informationen verarbeitet, und welche Softwarekomponenten dürfen darauf zugreifen? Die Enklave soll sensible KI-Workloads vom Host-System trennen, statt sich allein darauf zu verlassen, dass das Betriebssystem seine Daten selbst schützt. Die Hardwareisolierung ist das zentrale Merkmal von AISeal; AVF und pKVM liefern den technischen Rahmen für diese Trennung.
Lokale KI im Vergleich zur Cloud-Inferenz
Der Unterschied zwischen lokaler KI und KI in der Cloud ist für den Datenschutz grundlegend. Cloud-Inferenz bietet praktisch unbegrenzte Rechenleistung, erfordert aber die Übertragung sensibler Daten an Dritte. KI auf dem Gerät setzt dagegen auf geringe Latenz und Datenschutz, ist jedoch durch die verfügbare Rechenleistung des Smartphones begrenzt. Die beiden Ansätze bringen somit unterschiedliche Abwägungen zwischen Rechenressourcen und der Nähe der Daten zum Nutzer mit sich.
Mit AISeal will Google das wichtigste Hindernis für lokale KI angehen: das Vertrauen. Wenn Daten weder dem Betriebssystem noch anderen Apps offengelegt werden, könnte die Architektur die Nutzung von Assistenten erleichtern, die für hilfreiche Antworten einen umfassenden Kontext über den Nutzer benötigen. Das angestrebte Gleichgewicht verbindet Nutzen und Sicherheit: Assistenten können sensiblen Kontext einbeziehen, während die zugrunde liegenden Informationen auf dem Gerät geschützt bleiben.
Dieser Gegensatz bedeutet nicht, dass zwangsläufig alle KI-Aufgaben lokal ausgeführt werden oder Cloud-Dienste verschwinden. Die Ankündigung betrifft vielmehr eine sichere Architektur für Workloads, die auf dem Gerät laufen und Zugriff auf persönlichen Kontext benötigen. Lokale Verarbeitung verändert die Datenschutzabwägung, weil Informationen für diese Aufgaben nicht an externe Server gesendet werden müssen; die Grenzen der Hardware bleiben jedoch Teil des Kompromisses.
Marktumfeld: der Aufstieg der Edge-KI
Die Ankündigung steht im Zusammenhang mit dem breiteren Trend zu Edge-KI, also KI-Verarbeitung auf Geräten in unmittelbarer Nähe. Verschiedene Berichte aus dem Jahr 2026 verweisen darauf, dass kleine, effiziente Modelle an Bedeutung gewinnen und komplexe Aufgaben direkt auf Smartphones und Laptops erledigen können. Dieser Ansatz verringert die Abhängigkeit von einer Verbindung und die Infrastrukturkosten der Cloud. Zugleich wird das Gerät selbst zu einem wichtigeren Teil der KI-Rechenumgebung.
Auf der CES 2026 war zwar eine Vielzahl von Geräten mit integrierter KI zu sehen, doch viele davon waren auf Cloud-Dienste angewiesen. Googles Vorstoß für eine Sicherheitsenklave ist ein Schritt hin zu Datensouveränität auf dem Gerät und unterscheidet das Android-Ökosystem von Plattformen, die die Einbindung von Cloud-Diensten priorisieren. Entscheidend ist nicht nur, dass immer mehr Produkte KI-Funktionen erhalten: Auch der Ort der Datenverarbeitung und ihr Schutz werden zu Bestandteilen des Produktdesigns.
Der Edge-KI-Trend erklärt auch, warum eine sichere Architektur für die lokale Verarbeitung wichtig ist. Mit effizienteren Modellen lassen sich mehr Aufgaben auf Smartphones und Laptops erledigen, doch dafür können persönliche Informationen als Kontext benötigt werden. Die Verarbeitung auf dem Gerät zu belassen, beantwortet nur einen Teil der Frage; das System muss auch den Zugriff auf die verarbeiteten Informationen begrenzen. AISeal wird als Architektur vorgestellt, die diese zusätzliche Ebene adressieren soll.
Auswirkungen auf den Datenschutz der Nutzer
Für Nutzer ändert AISeal nichts an der Smartphone-Oberfläche, soll aber die Sicherheit im Hintergrund verbessern. Daten, die zur Personalisierung des Erlebnisses verwendet werden — etwa der Browserverlauf oder Interaktionen zwischen Apps — sollen durch Hardwareisolierung geschützt werden. Das ist besonders relevant, da KI-Modelle auf immer größere Mengen persönlicher Informationen zugreifen und Kontext aus verschiedenen Bereichen des digitalen Lebens nutzen.
Für die Implementierung müssen Mobilgerätehersteller AVF und pKVM in ihre Hardware integrieren. Nicht alle derzeitigen Android-Geräte sind kompatibel; die Verfügbarkeit von AISeal hängt daher davon ab, ob OEMs die Architektur in kommenden Geräten einführen. Die Unterstützung der Hersteller ist entscheidend: Ein Softwareupdate allein reicht nicht aus, wenn die erforderliche Hardware und Virtualisierungsunterstützung fehlen.
Die Verfügbarkeit kann deshalb je nach Android-Gerät variieren, auch wenn die Architektur in der Plattform insgesamt an Bedeutung gewinnt. Nutzer sollten nicht davon ausgehen, dass alle vorhandenen Smartphones AISeal erhalten, denn die Integration der notwendigen Unterstützung durch die Hersteller wird als Voraussetzung genannt. Der Datenschutzvorteil setzt kompatible Hardware voraus und hängt außerdem davon ab, dass Workloads die Enklave tatsächlich nutzen.
Was in naher Zukunft zu erwarten ist
Google hat die Architektur erläutert, aber noch nicht angegeben, welche Apps oder Dienste von Drittanbietern AISeal zunächst nutzen können. Die ersten Anwendungsfälle dürften sich auf Sprachassistenten und die lokalen Suchfunktionen von Android konzentrieren. Entwickler müssen auf die vollständige technische Dokumentation warten, bevor sie eigene Apps in die neue Enklave integrieren können. Der anfängliche Einsatzbereich ist noch offen; eine umfassendere Verfügbarkeit für Drittanbieter ist daher nicht bestätigt.
Mit der Einführung von AISeal stärkt Android seine Position als führende Plattform für Sicherheit lokaler KI. Wenn weitere Hersteller die Architektur übernehmen, könnte Datenschutz auf dem Gerät vom theoretischen Versprechen zu einer Standardfunktion von Smartphones der Mittel- und Oberklasse werden. Ob es dazu kommt, hängt von der Verbreitung und Umsetzung ab, nicht allein von der Ankündigung.
Im Mittelpunkt steht derzeit die neue Sicherheitsarchitektur und die Trennung, die sie schaffen soll. Die nächsten Schritte hängen von der Unterstützung der Gerätehersteller und der technischen Dokumentation ab, die Entwicklern den Aufbau kompatibler Dienste ermöglicht. Das Potenzial von AISeal wird deutlicher, sobald diese Voraussetzungen erfüllt sind – einschließlich der ersten Android-Funktionen, die die Enklave nutzen, und der Verbreitung kompatibler Geräte.