L’annuncio di Google: un nuovo livello di sicurezza
Il 7 ottobre 2026 Google ha annunciato sul suo blog ufficiale sulla sicurezza il lancio di Android on-device AI seal, noto come AISeal. Non si tratta di una nuova funzione visibile agli utenti, bensì di un’architettura del sistema operativo pensata per proteggere i dati elaborati direttamente sul telefono dai modelli di intelligenza artificiale. AISeal è una base di sicurezza a livello di sistema, non un’app o un’impostazione da attivare.
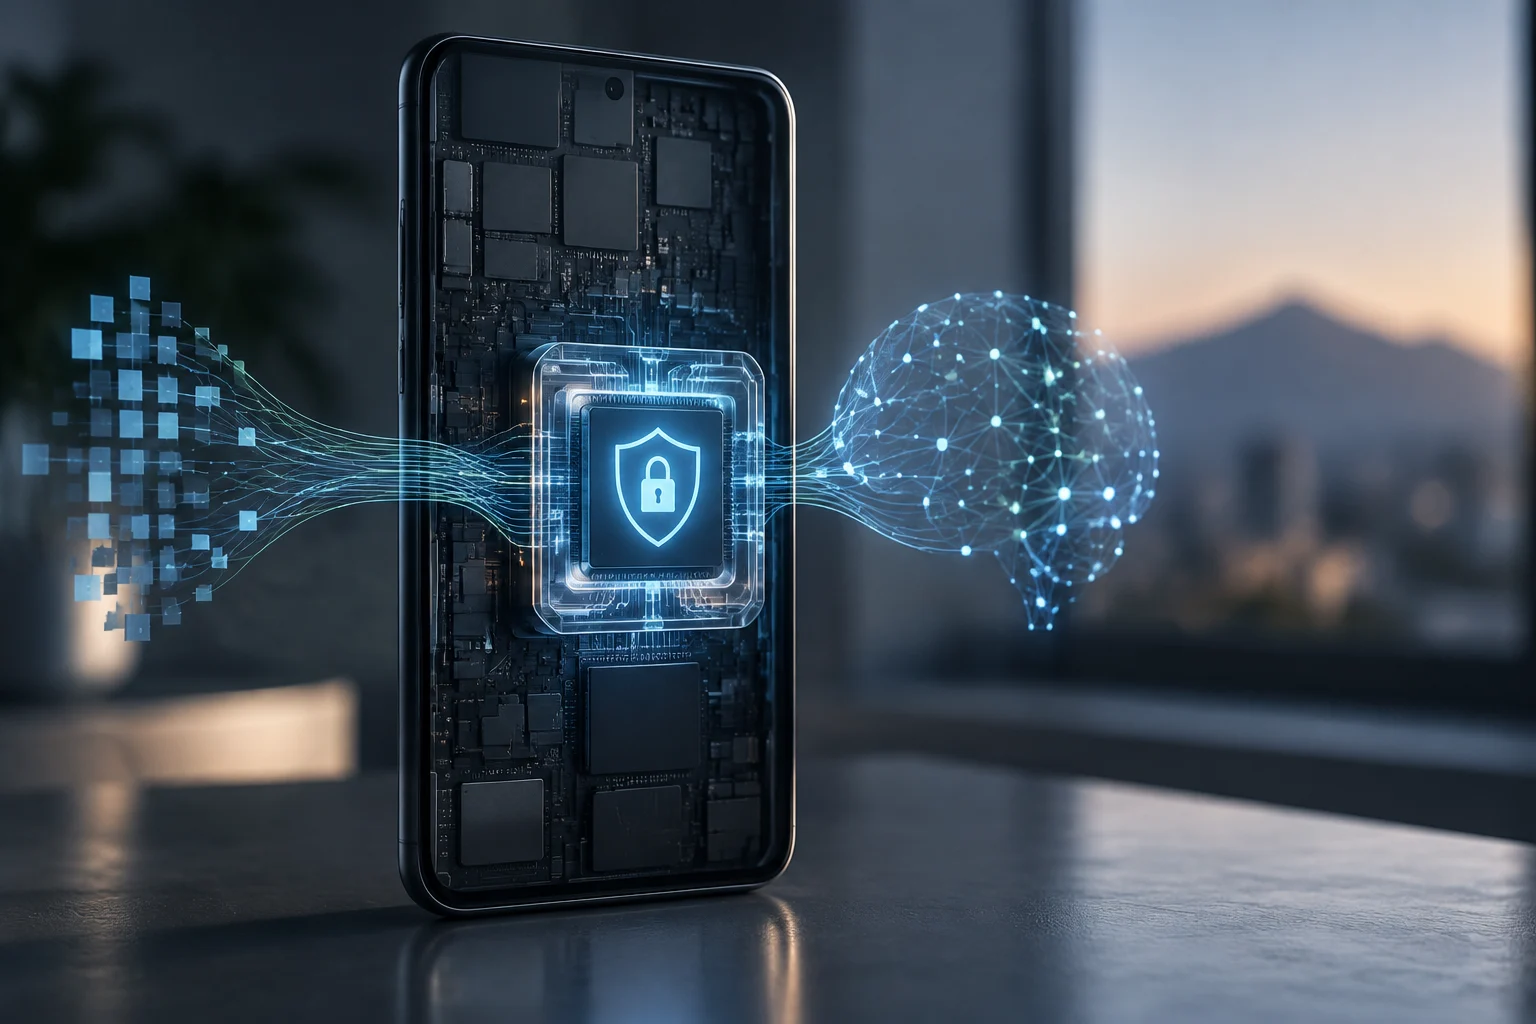
L’obiettivo è chiaro: consentire agli assistenti proattivi di accedere a informazioni sensibili — email, calendario e messaggi — senza che i dati lascino il dispositivo o siano esposti al sistema operativo principale. AISeal funziona come un vault sicuro gestito centralmente, che disaccoppia i carichi di lavoro dell’IA dal resto del sistema. L’architettura vuole offrire a queste attività uno spazio protetto dedicato, mentre il telefono continua a eseguire i normali software e servizi.
Come funziona l’architettura enclave
AISeal si basa sull’Android Virtualization Framework (AVF) e sull’hypervisor protected Kernel Virtual Machine (pKVM). Queste tecnologie consentono di creare una macchina virtuale protetta che funziona come un enclave isolato a livello hardware. In termini tecnici, il sistema operativo host non può accedere alla memoria dell’enclave, garantendo la riservatezza dei dati elaborati al suo interno. Il metodo definisce un confine tra il normale ambiente Android e lo spazio protetto dedicato all’elaborazione.
Questa separazione è particolarmente importante per l’IA locale. L’inferenza nel cloud richiede l’invio dei dati a server esterni, mentre l’elaborazione sul dispositivo mantiene le informazioni sull’hardware dell’utente. AISeal è progettato per preservare questo confine anche se il sistema operativo principale subisce una grave vulnerabilità: i dati personali utilizzati dall’IA restano isolati crittograficamente e protetti. Non cambia il luogo in cui viene eseguito il modello, ma aggiunge un’architettura protetta attorno ai carichi sensibili che operano sul dispositivo.
Il progetto affronta quindi due questioni correlate: dove vengono elaborate le informazioni e quali componenti software possono accedervi. L’enclave dovrebbe tenere i carichi di lavoro sensibili dell’IA separati dal sistema host, invece di affidarsi soltanto al sistema operativo per proteggere i propri dati. L’isolamento hardware è l’elemento distintivo di AISeal; AVF e pKVM forniscono la base tecnica per questa separazione.
IA locale e inferenza nel cloud
La distinzione tra IA locale e IA nel cloud è fondamentale per la privacy. L’inferenza nel cloud offre una potenza di calcolo praticamente illimitata, ma richiede la trasmissione di dati sensibili a terzi. L’IA sul dispositivo, invece, privilegia bassa latenza e privacy, anche se le sue capacità sono limitate dalla potenza di elaborazione disponibile nel telefono. I due approcci comportano quindi compromessi diversi tra risorse di calcolo e vicinanza dei dati all’utente.
Con AISeal, Google punta a superare il principale ostacolo all’IA locale: la fiducia. Impedendo che i dati siano esposti al sistema operativo o ad altre applicazioni, l’architettura potrebbe agevolare l’adozione di assistenti che hanno bisogno di un contesto approfondito dell’utente per risultare utili. L’obiettivo è unire utilità e sicurezza: gli assistenti possono basarsi su un contesto sensibile mentre le informazioni sottostanti restano protette sul dispositivo.
Questo confronto non significa che tutte le attività di IA saranno necessariamente svolte in locale o che i servizi cloud scompariranno. L’annuncio riguarda piuttosto un’architettura sicura per i carichi di lavoro eseguiti sul dispositivo che richiedono l’accesso a un contesto personale. L’elaborazione locale modifica l’equilibrio della privacy, perché per queste attività evita di inviare le informazioni a server esterni, pur lasciando in gioco i limiti dell’hardware.
Contesto di mercato: la crescita dell’IA edge
L’annuncio si inserisce in una tendenza più ampia verso l’IA edge, o edge AI. Diversi rapporti del 2026 indicano che i modelli piccoli ed efficienti stanno guadagnando terreno e consentono di eseguire attività complesse direttamente su telefoni e laptop. Questa strategia riduce la dipendenza dalla connettività e i costi infrastrutturali associati al cloud. Inoltre attribuisce al dispositivo un ruolo più importante nell’ambiente di calcolo dell’IA.
Sebbene il CES 2026 abbia mostrato una proliferazione di dispositivi con IA integrata, molti dipendevano da servizi cloud. La scelta di Google di puntare su un enclave di sicurezza segna un passo verso la sovranità dei dati sul dispositivo e distingue il suo ecosistema Android dalle piattaforme che privilegiano l’integrazione con i servizi cloud. Il punto non è soltanto che sempre più prodotti includano funzioni di IA: anche il luogo in cui i dati vengono elaborati e il modo in cui sono protetti entrano nella progettazione del prodotto.
La tendenza all’IA edge spiega anche perché sia importante un’architettura sicura per l’elaborazione locale. Man mano che i modelli diventano più efficienti, un numero maggiore di attività può essere svolto su telefoni e laptop, ma può richiedere informazioni personali per offrire un contesto. Mantenere l’elaborazione sul dispositivo risolve solo una parte del problema: il sistema deve anche limitare l’accesso alle informazioni elaborate. AISeal viene presentato come un’architettura destinata a fornire questo ulteriore livello.
Implicazioni per la privacy degli utenti
Per gli utenti finali AISeal non cambierà l’interfaccia del telefono, ma dovrebbe migliorare la sicurezza in background. I dati usati per personalizzare l’esperienza — per esempio la cronologia di navigazione o le interazioni tra app — sarebbero protetti tramite isolamento hardware. È un aspetto particolarmente rilevante mentre i modelli di IA accedono a quantità crescenti di informazioni personali e utilizzano il contesto di diverse aree della vita digitale.
L’implementazione della tecnologia richiede che i produttori di dispositivi mobili integrino il supporto ad AVF e pKVM nel proprio hardware. Non tutti gli attuali dispositivi Android sono compatibili, quindi la disponibilità di AISeal dipenderà dall’adozione da parte dei produttori nelle prossime uscite. Il supporto dei produttori è indispensabile: un semplice aggiornamento software non basta se mancano l’hardware e il supporto alla virtualizzazione necessari.
La disponibilità potrebbe quindi variare da un dispositivo Android all’altro, anche se l’architettura entra nel dibattito più ampio sulla piattaforma. Gli utenti non dovrebbero presumere che tutti i telefoni esistenti riceveranno AISeal, poiché l’integrazione del supporto sottostante da parte dei produttori è indicata come requisito. Il vantaggio per la privacy dipende dall’hardware compatibile e dall’uso di carichi di lavoro progettati per sfruttare l’enclave.
Cosa aspettarsi nel prossimo futuro
Google ha descritto l’architettura, ma non ha ancora specificato quali app o servizi di terze parti potranno utilizzare inizialmente AISeal. I primi casi d’uso dovrebbero concentrarsi sugli assistenti vocali e sulle funzioni di ricerca locale di Android. Gli sviluppatori dovranno attendere la documentazione tecnica completa prima di integrare le proprie app nel nuovo enclave. L’ambito iniziale non è ancora definito, quindi non si può dare per scontata un’apertura più ampia ai soggetti terzi.
L’introduzione di AISeal rafforza la posizione di Android come piattaforma di riferimento per la sicurezza dell’IA sul dispositivo. Man mano che altri produttori adotteranno questa architettura, la privacy sul dispositivo potrebbe passare da promessa teorica a funzione standard negli smartphone di fascia media e alta. Questo risultato dipenderà dall’adozione e dall’implementazione, non dal solo annuncio.
Per ora, lo sviluppo centrale è la nuova architettura di sicurezza e la separazione che intende garantire. I prossimi passi dipenderanno dal supporto dei produttori e dalla documentazione tecnica necessaria agli sviluppatori per creare servizi compatibili. Il potenziale di AISeal sarà più chiaro quando questi elementi saranno disponibili, compresi i primi servizi Android che useranno l’enclave e la diffusione dei dispositivi compatibili.