O anúncio da Google: uma nova camada de segurança
A 7 de outubro de 2026, a Google anunciou no seu blogue oficial de segurança o lançamento do Android on-device AI seal, conhecido como AISeal. Não se trata de uma nova funcionalidade para o utilizador, mas de uma arquitetura do sistema operativo concebida para proteger os dados processados diretamente no telemóvel por modelos de inteligência artificial. O AISeal é uma base de segurança ao nível do sistema, e não uma aplicação ou definição que se ativa.
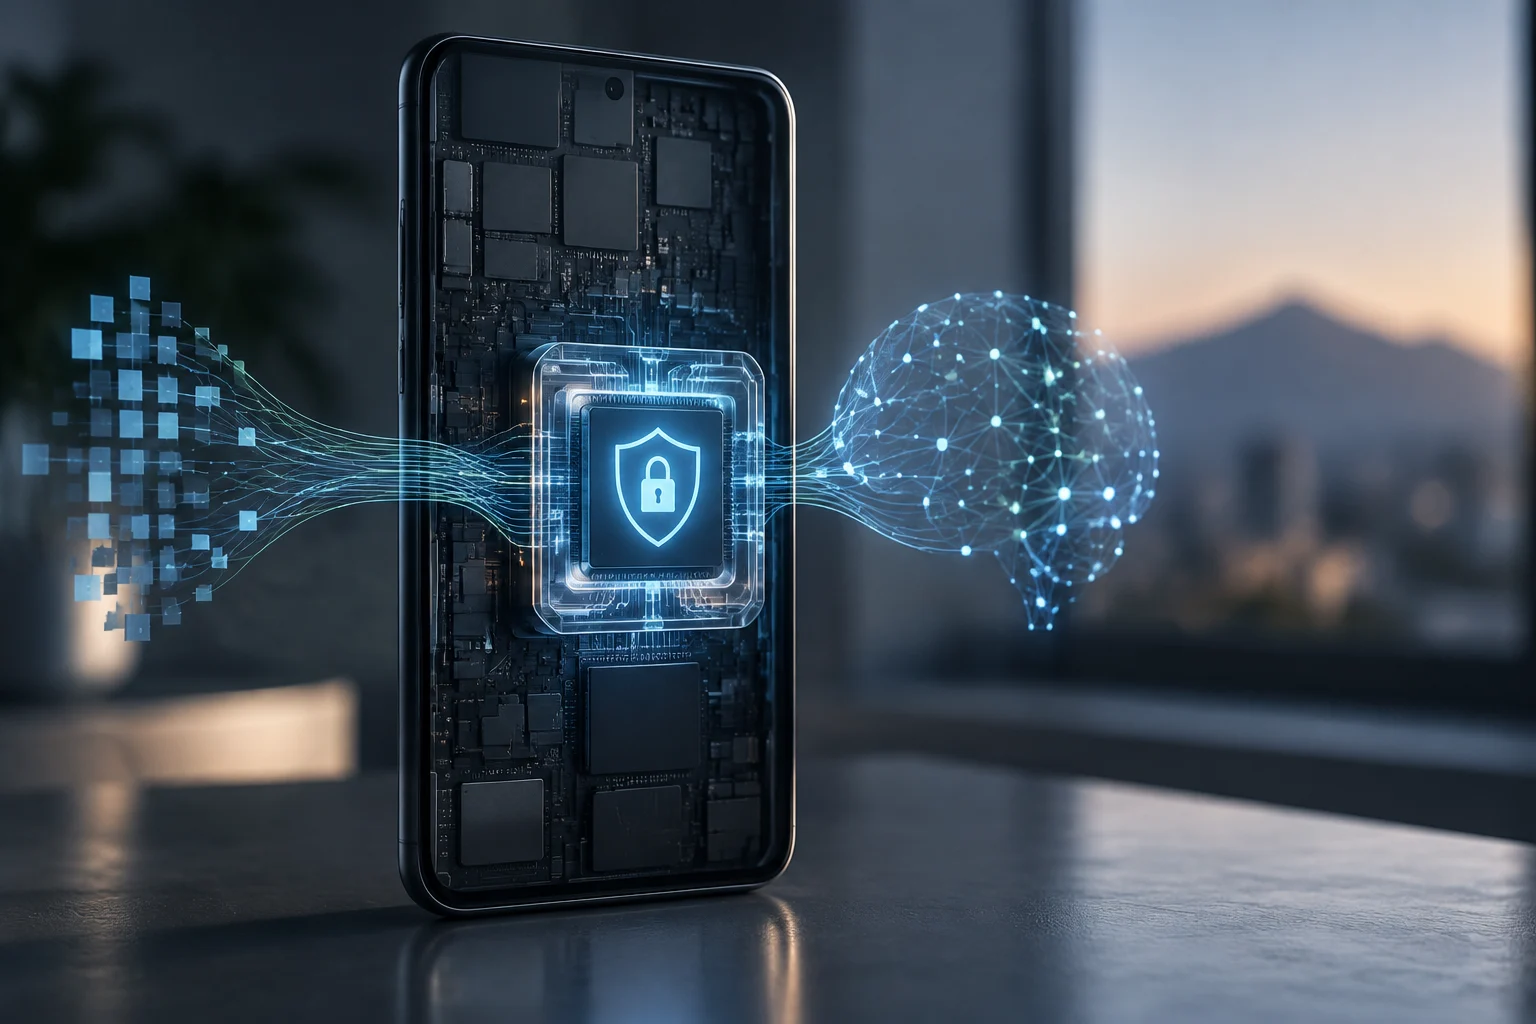
O objetivo é claro: permitir que assistentes proativos acedam a informações sensíveis — como emails, calendário e mensagens — sem que esses dados saiam do dispositivo ou fiquem expostos ao sistema operativo principal. O AISeal funciona como um cofre seguro gerido centralmente, que dissocia as cargas de trabalho de IA do resto do sistema. A arquitetura pretende dar a estas tarefas um espaço protegido, enquanto o telemóvel continua a executar os seus programas e serviços habituais.
Como funciona a arquitetura de enclave
O AISeal assenta no Android Virtualization Framework (AVF) e no hipervisor protected Kernel Virtual Machine (pKVM). Estas tecnologias permitem criar uma máquina virtual protegida que funciona como um enclave isolado por hardware. Em termos técnicos, o sistema operativo anfitrião não consegue aceder à memória desse enclave, o que garante a confidencialidade dos dados aí processados. Esta abordagem estabelece uma fronteira entre o ambiente Android normal e o espaço de processamento protegido.
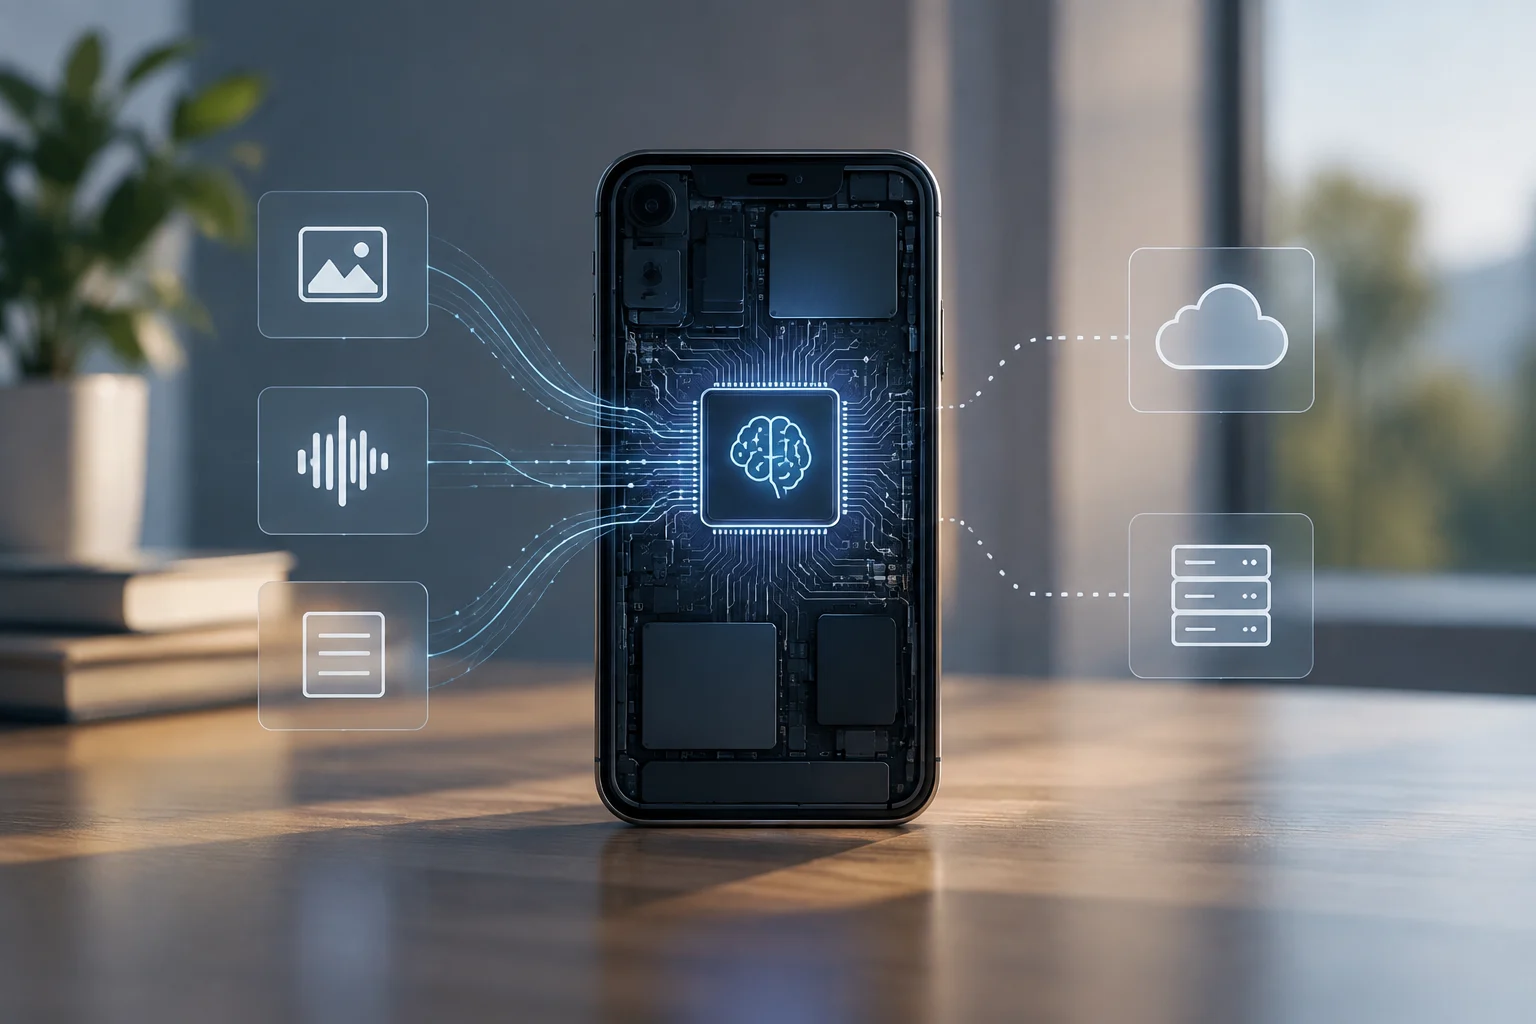
Esta separação é especialmente importante para a IA local. A inferência na nuvem exige o envio de dados para servidores externos, enquanto o processamento no dispositivo mantém as informações no hardware do utilizador. O AISeal foi concebido para preservar essa fronteira mesmo que o sistema operativo principal sofra uma vulnerabilidade grave: os dados pessoais utilizados pela IA permanecem criptograficamente isolados e protegidos. A arquitetura não altera o local onde o modelo é executado; acrescenta uma proteção em torno das cargas de trabalho sensíveis que correm no dispositivo.
O desenho aborda, assim, duas questões relacionadas: onde são processadas as informações e que componentes de software lhes podem aceder. O enclave destina-se a manter as cargas de trabalho sensíveis de IA separadas do sistema anfitrião, em vez de depender apenas do sistema operativo para proteger os seus próprios dados. O isolamento por hardware é a característica central do AISeal, enquanto o AVF e o pKVM fornecem a estrutura técnica para essa separação.
IA local e inferência na nuvem
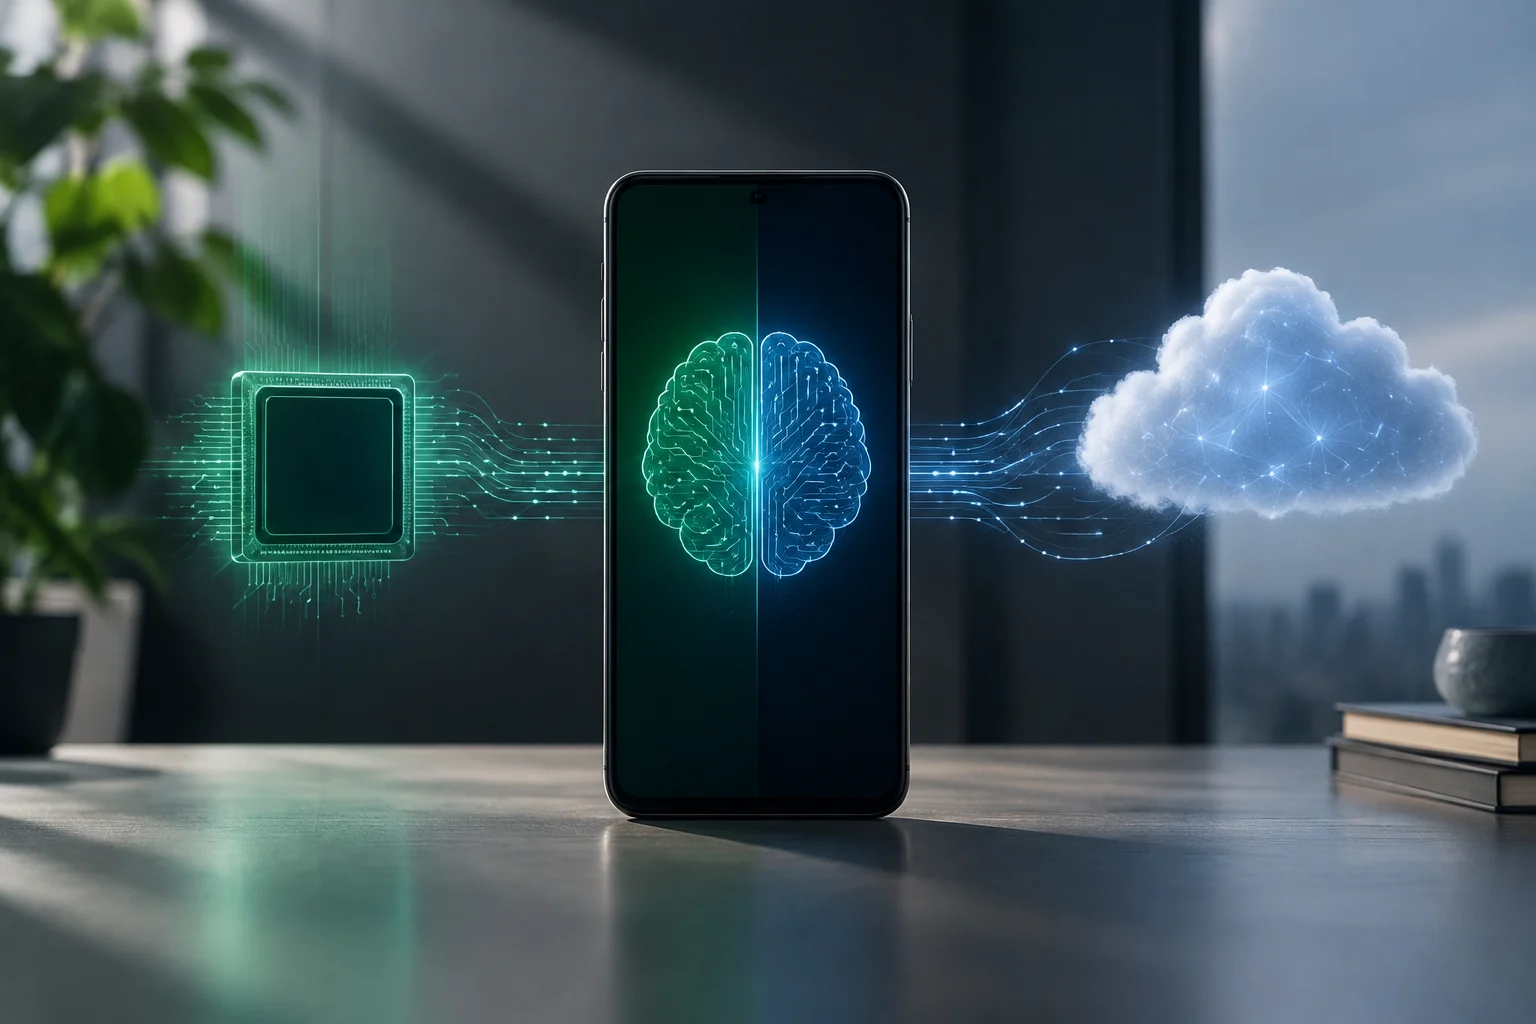
A distinção entre IA local e IA na nuvem é fundamental para a privacidade. A inferência na nuvem oferece uma capacidade de cálculo praticamente ilimitada, mas exige a transmissão de dados sensíveis a terceiros. Em contrapartida, a IA no dispositivo dá prioridade a baixa latência e privacidade, embora as suas capacidades estejam limitadas pelo poder de processamento disponível no telemóvel. As duas abordagens implicam, portanto, diferentes compromissos entre recursos de cálculo e a proximidade das informações ao utilizador.
Com o AISeal, a Google procura ultrapassar o principal obstáculo à IA local: a confiança. Ao garantir que os dados não são expostos ao sistema operativo nem a outras aplicações, a arquitetura poderá facilitar a adoção de assistentes que precisam de conhecer profundamente o contexto do utilizador para serem úteis. O objetivo é conciliar utilidade e segurança: os assistentes podem recorrer a contexto sensível enquanto as informações subjacentes continuam protegidas no dispositivo.
Este contraste não significa que todas as tarefas de IA venham necessariamente a ser realizadas localmente, nem que os serviços na nuvem desapareçam. O anúncio diz respeito, antes, a uma arquitetura segura para cargas de trabalho executadas no dispositivo que precisam de aceder a contexto pessoal. O processamento local altera o equilíbrio da privacidade, evitando o envio dessas informações para servidores externos nessas tarefas, embora as limitações do hardware continuem a fazer parte do compromisso.
Contexto do mercado: o crescimento da IA periférica
O anúncio enquadra-se numa tendência mais ampla para a IA periférica, ou edge AI. Vários relatórios de 2026 indicam que os modelos pequenos e eficientes estão a ganhar terreno, permitindo executar tarefas complexas diretamente em telemóveis e computadores portáteis. Esta estratégia reduz a dependência da conectividade e os custos de infraestrutura associados à nuvem. Também atribui ao próprio dispositivo um papel mais importante no ambiente de computação da IA.
Embora a CES 2026 tenha apresentado uma proliferação de dispositivos com IA integrada, muitos dependiam de serviços na nuvem. A aposta da Google num enclave de segurança representa um passo rumo à soberania dos dados no dispositivo, distinguindo o ecossistema Android de outras plataformas que dão prioridade à integração com serviços na nuvem. O ponto não é apenas haver mais produtos com funcionalidades de IA: o local onde os dados são processados e a forma como são protegidos passam também a fazer parte da conceção do produto.
A tendência para a IA periférica ajuda ainda a explicar por que razão é importante uma arquitetura segura para o processamento local. À medida que os modelos se tornam mais eficientes, mais tarefas podem ser realizadas em telemóveis e computadores portáteis, mas essas tarefas podem utilizar informações pessoais para obter contexto. Manter o processamento no dispositivo responde apenas a parte da questão; o sistema também tem de limitar o acesso às informações processadas. O AISeal é apresentado como uma arquitetura destinada a responder a essa camada adicional.
Implicações para a privacidade dos utilizadores
Para o utilizador final, o AISeal não alterará a interface do telemóvel, mas deverá melhorar a segurança em segundo plano. Os dados utilizados para personalizar a experiência — como o histórico de navegação ou as interações entre aplicações — seriam protegidos por isolamento de hardware. Isto é particularmente relevante num contexto em que os modelos de IA acedem a quantidades crescentes de informação pessoal e recorrem ao contexto de diferentes áreas da vida digital.
A implementação desta tecnologia exige que os fabricantes de dispositivos móveis integrem o suporte para AVF e pKVM no seu hardware. Nem todos os dispositivos Android atuais são compatíveis, pelo que a disponibilidade do AISeal dependerá da adoção por parte dos fabricantes nos próximos lançamentos. O apoio dos fabricantes é essencial: uma atualização de software, por si só, não basta se faltarem o hardware e o suporte de virtualização necessários.
A disponibilidade poderá, por isso, variar entre dispositivos Android, mesmo que a arquitetura passe a ter maior presença na discussão sobre a plataforma. Os utilizadores não devem presumir que todos os telemóveis existentes receberão o AISeal, já que a integração do suporte necessário pelos fabricantes é apresentada como requisito. O benefício para a privacidade depende de hardware compatível e da utilização de cargas de trabalho que tirem partido do enclave.
O que esperar num futuro próximo
Embora a Google tenha descrito a arquitetura, ainda não especificou que aplicações ou serviços de terceiros poderão utilizar o AISeal numa fase inicial. É esperado que os primeiros casos de utilização se concentrem nos assistentes de voz e nas funcionalidades de pesquisa local do Android. A comunidade de programadores terá de aguardar pela documentação técnica completa antes de integrar as suas próprias aplicações no novo enclave. O âmbito inicial ainda não foi definido, pelo que não se deve considerar confirmada uma disponibilização mais ampla a terceiros.
A introdução do AISeal reforça a posição do Android como uma plataforma de referência em segurança da IA no dispositivo. À medida que mais fabricantes adotarem esta arquitetura, a privacidade no dispositivo poderá deixar de ser uma promessa teórica e tornar-se uma funcionalidade padrão nos smartphones de gama média e alta. Essa evolução dependerá da adoção e da implementação, e não apenas do anúncio.
Por enquanto, o principal desenvolvimento é a arquitetura de segurança proposta e a separação que pretende proporcionar. Os próximos passos dependerão do apoio dos fabricantes e da documentação técnica que permita aos programadores criar serviços compatíveis. O potencial do AISeal ficará mais claro quando esses elementos estiverem disponíveis, incluindo as primeiras funcionalidades Android que utilizem o enclave e a expansão dos dispositivos compatíveis.