L’annonce de Google : une nouvelle couche de sécurité
Le 7 octobre 2026, Google a annoncé sur son blog officiel consacré à la sécurité le lancement d’Android on-device AI seal, connu sous le nom d’AISeal. Il ne s’agit pas d’une nouvelle fonction destinée aux utilisateurs, mais d’une architecture du système d’exploitation conçue pour protéger les données traitées directement sur le téléphone par des modèles d’intelligence artificielle. AISeal est une base de sécurité système, et non une application ou un réglage à activer.
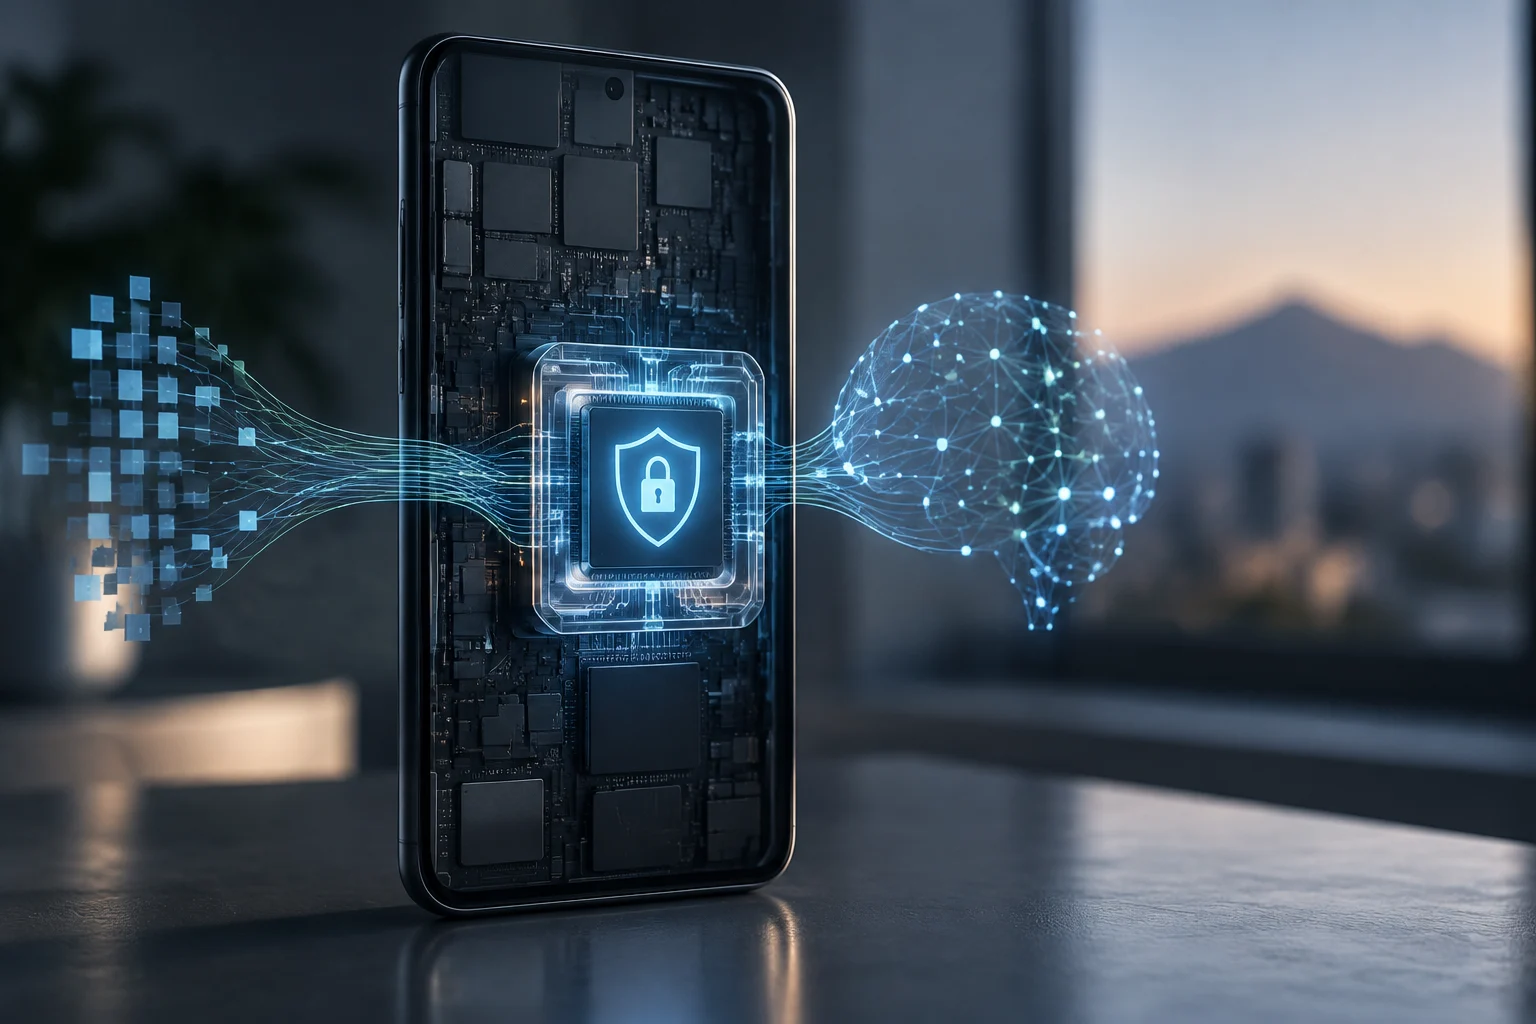
L’objectif est clair : permettre aux assistants proactifs d’accéder à des informations sensibles — courriels, calendrier, messages — sans que ces données quittent l’appareil ni soient exposées au système d’exploitation principal. AISeal fait office de coffre-fort sécurisé géré de façon centralisée, qui découple les charges de travail d’IA du reste du système. L’architecture vise ainsi à offrir à ces tâches un espace protégé, tandis que le téléphone continue d’exécuter ses logiciels et services habituels.
Fonctionnement de l’architecture d’enclave
AISeal repose sur l’Android Virtualization Framework (AVF) et l’hyperviseur protected Kernel Virtual Machine (pKVM). Ces technologies permettent de créer une machine virtuelle protégée qui fonctionne comme une enclave isolée matériellement. En termes techniques, le système d’exploitation hôte ne peut pas accéder à la mémoire de cette enclave, ce qui garantit la confidentialité des données qui y sont traitées. Cette approche établit une frontière entre l’environnement Android ordinaire et l’espace de traitement protégé.
Cette séparation est particulièrement importante pour l’IA locale. L’inférence dans le cloud nécessite d’envoyer des données à des serveurs externes, tandis que le traitement sur l’appareil conserve les informations sur le matériel de l’utilisateur. AISeal est conçu pour préserver cette séparation même si le système d’exploitation principal présente une grave vulnérabilité : les données personnelles utilisées par l’IA restent cryptographiquement isolées et protégées. Il ne change pas le lieu d’exécution du modèle ; il ajoute une architecture protégée autour des charges sensibles qui s’exécutent sur l’appareil.
La conception répond donc à deux questions liées : où les informations sont traitées et quels composants logiciels peuvent y accéder. L’enclave doit séparer les charges d’IA sensibles du système hôte, plutôt que de compter uniquement sur le système d’exploitation pour protéger ses propres données. L’isolation matérielle constitue la distinction centrale d’AISeal, tandis que AVF et pKVM fournissent le cadre technique de cette séparation.
IA locale et inférence dans le cloud
La différence entre l’IA locale et l’IA dans le cloud est fondamentale pour la confidentialité. L’inférence dans le cloud offre une puissance de calcul pratiquement illimitée, mais exige de transmettre des données sensibles à des tiers. À l’inverse, l’IA sur l’appareil privilégie la faible latence et la confidentialité, même si ses capacités sont limitées par la puissance de calcul du téléphone. Les deux approches impliquent donc des compromis différents entre ressources de calcul et proximité des données avec l’utilisateur.
Avec AISeal, Google cherche à lever le principal obstacle à l’adoption de l’IA locale : la confiance. En veillant à ce que les données ne soient pas exposées au système d’exploitation ou à d’autres applications, l’architecture pourrait faciliter l’adoption d’assistants qui ont besoin d’un contexte utilisateur approfondi pour être utiles. L’équilibre visé est l’utilité sans compromis sur la sécurité : les assistants peuvent s’appuyer sur un contexte sensible tandis que les informations sous-jacentes restent protégées dans l’appareil.
Cette opposition ne signifie pas que toutes les tâches d’IA seront nécessairement effectuées localement ni que les services cloud disparaîtront. L’annonce porte plutôt sur une architecture sécurisée destinée aux charges de travail exécutées sur l’appareil et nécessitant l’accès à un contexte personnel. Le traitement local modifie l’équation de confidentialité en évitant, pour ces tâches, d’envoyer les informations à des serveurs externes ; les limites matérielles restent toutefois un élément du compromis.
Contexte du marché : l’essor de l’IA en périphérie
Cette annonce s’inscrit dans une tendance plus large vers l’IA en périphérie, ou edge AI. Plusieurs rapports publiés en 2026 signalent que des modèles compacts et efficaces gagnent du terrain et permettent d’effectuer des tâches complexes directement sur les téléphones et les ordinateurs portables. Cette stratégie réduit la dépendance à la connectivité et les coûts d’infrastructure associés au cloud. Elle confère également à l’appareil une place plus importante dans l’environnement de calcul de l’IA.
Même si le CES 2026 a présenté une multiplication des appareils intégrant de l’IA, nombre d’entre eux dépendaient de services cloud. L’investissement de Google dans une enclave de sécurité marque une étape vers la souveraineté des données sur l’appareil, et distingue son écosystème Android des plateformes qui privilégient l’intégration aux services en ligne. L’enjeu n’est pas simplement la multiplication des fonctions d’IA dans les produits : le lieu où les données sont traitées et leur protection font désormais partie de la conception du produit.
La tendance à l’IA en périphérie explique aussi l’importance d’une architecture sécurisée pour le traitement local. À mesure que les modèles deviennent plus efficaces, davantage de tâches peuvent être effectuées sur les téléphones et les ordinateurs portables, mais elles peuvent utiliser des informations personnelles pour fournir du contexte. Garder le traitement sur l’appareil ne répond qu’à une partie de la question ; le système doit aussi limiter l’accès aux informations traitées. AISeal est présenté comme une architecture destinée à répondre à ce besoin supplémentaire.
Conséquences pour la confidentialité des utilisateurs
Pour l’utilisateur final, AISeal ne modifiera pas l’interface du téléphone, mais doit renforcer la sécurité en arrière-plan. Les données servant à personnaliser l’expérience — par exemple l’historique de navigation ou les interactions entre applications — seraient protégées par une isolation matérielle. Cet aspect est particulièrement important alors que les modèles d’IA accèdent à une quantité croissante d’informations personnelles provenant de différentes facettes de la vie numérique.
La mise en œuvre de cette technologie suppose que les fabricants de téléphones intègrent la prise en charge d’AVF et de pKVM à leur matériel. Tous les appareils Android actuels ne sont pas compatibles ; la disponibilité d’AISeal dépendra donc de l’adoption par les fabricants dans leurs prochaines sorties. Le soutien des fabricants est indispensable : une simple mise à jour logicielle ne suffit pas si le matériel et la prise en charge de la virtualisation nécessaires sont absents.
La disponibilité pourrait ainsi varier d’un appareil Android à l’autre, même si l’architecture prend une place croissante dans les discussions autour de la plateforme. Les utilisateurs ne doivent pas supposer que tous les téléphones existants recevront AISeal, puisque l’intégration matérielle est présentée comme une condition préalable. Le bénéfice pour la confidentialité dépend d’un matériel compatible, ainsi que de l’utilisation de charges de travail conçues pour tirer parti de l’enclave.
À quoi s’attendre dans un avenir proche
Google a décrit l’architecture, mais n’a pas encore précisé quelles applications ou quels services tiers pourront utiliser AISeal dans un premier temps. Les premiers cas d’usage devraient se concentrer sur les assistants vocaux et les fonctions de recherche locale d’Android. Les développeurs devront attendre la documentation technique complète avant d’intégrer leurs propres applications à cette nouvelle enclave. Le périmètre initial n’est pas encore défini ; une ouverture plus large aux tiers ne peut donc pas être considérée comme acquise.
L’introduction d’AISeal renforce la position d’Android comme plateforme de référence en matière de sécurité de l’IA sur l’appareil. À mesure que davantage de fabricants adopteront cette architecture, la confidentialité sur l’appareil pourrait passer du stade de promesse théorique à celui de fonction standard sur les smartphones de milieu et de haut de gamme. Cette évolution dépendra de l’adoption et de la mise en œuvre, et non de la seule annonce.
Pour l’instant, l’essentiel est la nouvelle architecture de sécurité et la séparation qu’elle vise à instaurer. La suite dépendra de la prise en charge par les fabricants et de la documentation technique nécessaire aux développeurs pour créer des services compatibles. Le potentiel d’AISeal apparaîtra plus clairement à mesure que ces éléments seront disponibles, notamment les premières fonctions Android qui utiliseront l’enclave et la diffusion des appareils compatibles.