Was ist die Cyberresilienz-Verordnung
Die Cyberresilienz-Verordnung, bekannt als CRA, ist die Verordnung (EU) 2024/2847. Sie legt horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, die in der Europäischen Union in Verkehr gebracht werden. Ihr Ziel ist es, dass Sicherheit Teil des Produkts ist, von der Gestaltung an und während der Supportperiode aufrechterhalten wird, anstatt nur auf die Sorgfalt des Käufers zu vertrauen.
Die Norm adressiert zwei verbundene Probleme: Produkte, die mit Schwachstellen auf den Markt kommen, und Hersteller, die keine Updates oder klare Informationen für eine ausreichende Zeit anbieten. Um beides anzugehen, legt sie Verpflichtungen über den gesamten Produktlebenszyklus fest und macht den Sicherheits-Support sichtbarer. Es ist keine allgemeine Unternehmenszertifizierung noch ein Gesetz, das sich auf personenbezogene Daten beschränkt: sie regelt die Cybersicherheit von Produkten, zusätzlich zur Kette der Betreiber, die sie auf den Markt bringen.
Die CRA ist seit dem 10. Dezember 2024 in Kraft, aber ihre Verpflichtungen gelten in Etappen. Der Inkrafttreten bedeutet, dass die Verordnung Teil der Rechtsordnung ist; das bedeutet nicht, dass alle Anforderungen ab diesem Datum durchsetzbar sind. Die allgemeinen Konformitätsverpflichtungen beginnen am 11. Dezember 2027, während die Pflicht zur Meldung bestimmter Vorfälle und Schwachstellen ab dem 11. September 2026 gilt.
Welche Produkte sind abgedeckt und wer ist verantwortlich
Das zentrale Konzept ist das Produkt mit digitalen Elementen: ein Hardware- oder Softwareprodukt, dessen beabsichtigter Zweck oder vernünftigerweise vorhersehbarer Gebrauch eine direkte oder indirekte, physische oder logische Datenverbindung mit einem anderen Gerät oder einem Netzwerk einschließt. Es kann einen Router, eine vernetzte Kamera, ein Betriebssystem, eine kommerzielle Anwendung oder ein separat verkauftes digitales Bauteil umfassen. Entscheidend ist nicht das kommerzielle Etikett, sondern die Funktionalität und die Verbindung des Produkts.
Die Norm weist Herstellern, Importeuren und Händlern Verantwortlichkeiten zu, wobei der Hersteller als Hauptverantwortlicher für die Gestaltung und den Erhalt eines konformen Produkts gilt. Die juristische Kategorie des Herstellers kann ein Unternehmen umfassen, das das Produkt unter eigenem Namen oder Markennamen vermarktet, oder das es wesentlich verändert. Daher sollte ein Unternehmen, das ein fertiges Gerät kauft und unter eigenem Markennamen verkauft, nicht automatisch annehmen, nur als Händler zu handeln.
Importeure müssen unter anderem prüfen, ob der Hersteller das Konformitätsbewertungsverfahren befolgt hat und ob das Produkt die erforderliche Dokumentation und Kennzeichnung aufweist. Händler haben Sorgfaltspflichten vor der Vermarktung und müssen bei Risiken oder Nichtkonformitäten handeln, von denen sie Kenntnis erlangen. In einer einfachen Kette lassen sich die Aufgaben wie folgt zusammenfassen, wobei die Details von der rechtlichen Rolle jedes Unternehmens abhängen:
Verantwortlichkeiten in der Lieferkette
| Akteur | Hauptverantwortung gemäß CRA | Praktische Bedeutung |
|---|---|---|
| Hersteller | Wesentliche Anforderungen erfüllen, Risiken bewerten, Konformität dokumentieren und Schwachstellen verwalten. | Einen Sicherheitsprozess von der Entwicklung bis zum Ende der Supportperiode aufrechterhalten. |
| Importeur | Prüfen, dass Produkt und Hersteller die anwendbaren Verpflichtungen erfüllen, bevor sie auf dem EU-Markt in Verkehr gebracht werden. | Kennzeichnung, Dokumentation und erforderliche Informationen prüfen und bei erkannten Risiken handeln. |
| Händler | Sorgfalt vor der Vermarktung üben und bei Konformitätsproblemen zusammenarbeiten. | Ein Produkt nicht weiter anbieten, wenn man weiß oder vermutet, dass es eine relevante Nichtkonformität aufweist. |
| Verbraucher | Ist kein Betreiber, der durch diese Vermarktungsverpflichtungen gebunden ist. | Profitiert von klareren Informationen zu Sicherheit und Support; die Norm ersetzt keine Entscheidungen für sichere Nutzung. |
Der Geltungsbereich bedeutet nicht, dass jeder digitale Dienst automatisch der CRA unterliegt. Die Verordnung konzentriert sich auf Produkte mit digitalen Elementen; bestimmte Fernverarbeitungs-Dienste können relevant sein, wenn sie Teil der Funktionalität eines abgedeckten Produkts sind. Es gibt auch Ausschlüsse oder besondere Regime, beispielsweise für Produkte, die von spezifischer sektorspezifischer Gesetzgebung abgedeckt sind, und für Freie Software, die außerhalb einer kommerziellen Tätigkeit entwickelt wird. Man sollte keinen Ausschluss vermuten, nur weil das Produkt Open-Source-Code verwendet oder einen Cloud-Dienst enthält: Funktion, Distribution und kommerzieller Kontext sind entscheidend.
Anforderungen an Gestaltung, Wartung und Konformität
Der Hersteller muss Cybersicherheit in Gestaltung, Entwicklung und Produktion integrieren, relevante Risiken bewerten und angemessene Maßnahmen ergreifen. Anhang I der Verordnung enthält Anforderungen bezüglich, unter anderem, sicherer Standardkonfigurationen, Schutz vor unbefugtem Zugriff und Schwachstellenmanagement. Die praktische Idee ist, dass Sicherheit nicht als letzter Patch hinzugefügt wird: Sie muss Entscheidungen zur Architektur, Entwicklung und Markteinführung beeinflussen.
Das Schwachstellenmanagement setzt sich nach dem Verkauf fort. Der Hersteller muss Schwachstellen identifizieren und beheben, Sicherheitsupdates bereitstellen und eine Supportperiode erklären. Diese Periode muss die erwartete Lebensdauer des Produkts berücksichtigen; die Verordnung legt als allgemeine Regel ein Minimum von fünf Jahren fest, es sei denn, das Produkt wird für kürzere Zeit verwendet. Fünf Jahre sind keine universelle Frist, die vom Produkt getrennt ist: Die Periode muss zusammen mit der erwarteten Lebensdauer und den Bedingungen der Verordnung interpretiert werden.
Bevor ein abgedecktes Produkt vermarktet wird, muss der Hersteller die anwendbare Konformitätsbewertung abschließen, die technische Dokumentation vorbereiten und die entsprechende Erklärung ausstellen; wo anwendbar, trägt das Produkt die CE-Kennzeichnung. Das Bewertungsniveau hängt von der Klassifizierung und den verfügbaren Konformitätswegen ab. Folglich kommuniziert die CE-Kennzeichnung im Zusammenhang mit der CRA die Konformität mit den anwendbaren Anforderungen, nicht dass das Produkt unverwundbar ist oder unbegrenzten Support erhält.
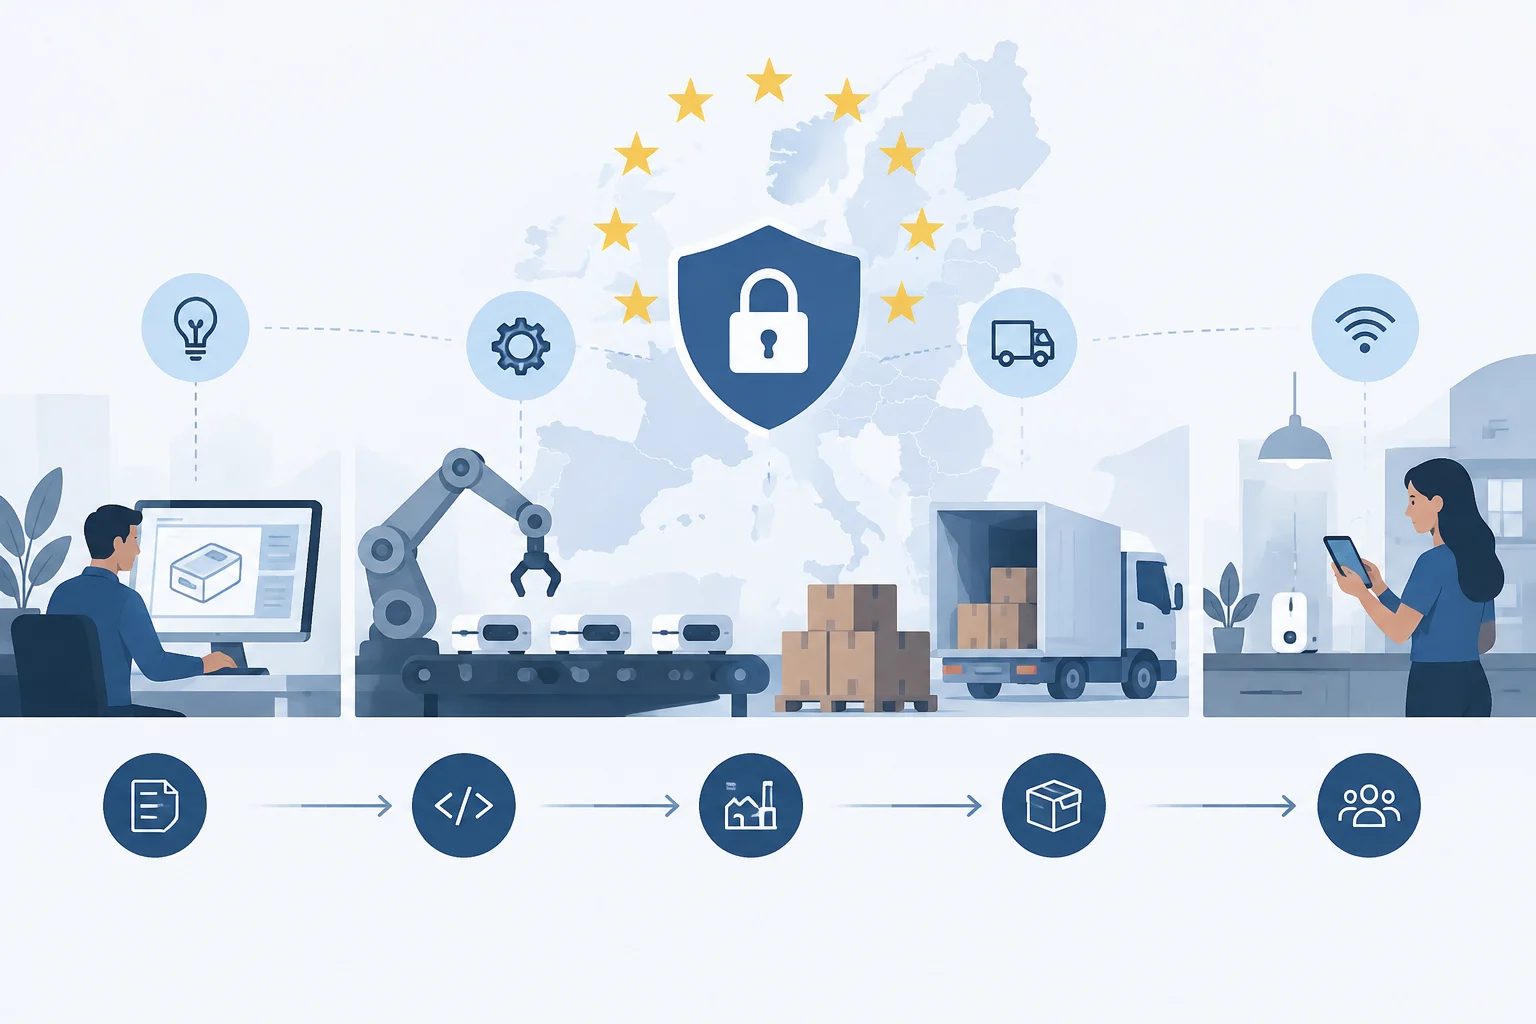
Für ein Unternehmen macht dies die Konformität zu einer koordinierten Arbeit zwischen Entwicklung, Sicherheit, Produkt, Einkauf und Compliance. Ein Inventar von Produkten und Komponenten hilft zu identifizieren, was in den Geltungsbereich fällt, wer jede Rolle innehat und welche Support-Verpflichtungen bestehen. Die Führung von Aufzeichnungen über Risiken, Änderungen, Updates und Schwachstellen erleichtert die Reaktion auf Vorfälle und Konformitätsbewertungen.
Meldung von Schwachstellen und Vorfällen
Ab dem 11. September 2026 verlangt Artikel 14 von Herstellern, zwei Arten von Situationen zu melden: aktiv ausgenutzte Schwachstellen in Produkten mit digitalen Elementen und schwere Vorfälle, die ihre Sicherheit beeinträchtigen. Nicht jede erkannte Schwachstelle wird dadurch zu einer Meldung dieser Art: Der von der Verordnung definierte Schwellenwert muss erreicht werden. Die Verpflichtung umfasst auch Produkte, die bereits auf dem Markt sind, nicht nur die, die nach diesem Datum eingeführt wurden.
Die Meldung folgt mehreren Stufen. Der Hersteller muss eine Frühwarnung ohne unangemessene Verzögerung und in jedem Fall innerhalb von 24 Stunden nach Kenntnisnahme des Falls senden. Die Kommunikation wird innerhalb von 72 Stunden abgeschlossen. Danach wird ein Endbericht eingereicht: für eine Schwachstelle innerhalb von 14 Tagen nach Verfügbarkeit einer Korrekturmaßnahme; für einen schweren Vorfall innerhalb eines Monats nach der 72-Stunden-Meldung. Es sind Fristen mit unterschiedlichen Startpunkten und Lieferungen, daher sollten sie nicht auf eine einzige Frist reduziert werden.
Die Meldung wird über die EU-Einzelplattform kanalisiert und an den entsprechenden koordinierenden CSIRT gerichtet, mit gleichzeitiger ENISA-Zugang gemäß dem Mechanismus der Verordnung. Operativ besteht die Herausforderung darin, früh zu erkennen, ob das Ereignis ein abgedecktes Produkt betrifft, zu bestimmen, wann das Unternehmen ausreichende Kenntnis erlangt, und die befugten Personen zur Meldung zu aktivieren. Ein interner Prozess, der darauf angewiesen ist, diese Entscheidungen nach einem Vorfall zu improvisieren, wird kaum zu einer 24-Stunden-Frühwarnung passen.
Die regulatorische Meldung ersetzt nicht die technische Reaktion: den Umfang zu untersuchen, das Problem einzudämmen, ein Update oder eine Minderung vorzubereiten und Benutzer bei Bedarf zu informieren, bleiben zentrale Aufgaben. Auch jede Warnung an ein nationales Incident-Response-Team entspricht nicht automatisch einer CRA-Meldung. Das Kriterium ist der Typ des Ereignisses und die in Artikel 14 vorgesehene Verpflichtung.
Zeitplan: Inkrafttreten und Anwendung
Der Zeitplan hat drei Meilensteine, die zu unterscheiden sind. Die Verordnung ist am 10. Dezember 2024 in Kraft getreten. Die Verpflichtungen zur Meldung aktiv ausgenutzter Schwachstellen und schwerer Vorfälle gelten ab dem 11. September 2026. Die allgemeine Anwendung der übrigen Hauptverpflichtungen ist für den 11. Dezember 2027 vorgesehen.
| Datum | Was geschieht | Praktische Konsequenz |
|---|---|---|
| 10. Dezember 2024 | Inkrafttreten der Verordnung (EU) 2024/2847. | Die Norm existiert rechtlich, aber die meisten Verpflichtungen haben noch eine Übergangsfrist. |
| 11. September 2026 | Die Meldepflichten des Artikels 14 gelten. | Hersteller müssen in der Lage sein, die vorgesehenen Fälle zu melden, auch wenn sie bereits vermarktete Produkte betreffen. |
| 11. Dezember 2027 | Allgemeine Anwendung der Hauptverpflichtungen. | Die Cybersicherheits-, Konformitäts- und Dokumentationsanforderungen gelten für abgedeckte Produkte. |
Die Wirkung der Daten auf ein konkretes Produkt hängt von seiner Situation und dem Übergangsregime ab. Ein Unternehmen sollte 2027 nicht als Erlaubnis interpretieren, jede Vorbereitung aufzuschieben: Die Meldungen sind bereits ab September 2026 durchsetzbar, und die Prozesse für Gestaltung, Support und Bewertung brauchen Zeit. Gleichzeitig wäre es falsch zu sagen, dass die CRA ab 2024 vollständig gilt: der Zeitplan ist gestaffelt und jede Verpflichtung muss mit ihrem eigenen Meilenstein verbunden werden.
Um die Arbeit zu organisieren, kann eine erste Überprüfung dieser Reihenfolge folgen: Produkte identifizieren, die in der EU verkauft werden; bestimmen, ob jedes in den Geltungsbereich fällt; Hersteller, Importeur oder Händler zuweisen; Schwachstellen und Meldeprozesse überprüfen; und Konformitätsbewertung, Dokumentation und Support für den allgemeinen Meilenstein 2027 planen. Klassifizierung und Ausnahmen erfordern eine Einzelfallanalyse, nicht eine einzige Regel für alle Kategorien.
Unterschied zwischen CRA und DSGVO
Die CRA regelt die Cybersicherheit von Produkten mit digitalen Elementen und legt dafür Anforderungen sowie Pflichten für Wirtschaftsakteure fest, die solche Produkte in Verkehr bringen.
Bei einer vernetzten Kamera muss der Hersteller unter der CRA unter anderem sichere Gestaltung, Schwachstellenmanagement und die Supportperiode berücksichtigen.
Der Unterschied hilft auch Verbrauchern zu interpretieren, was sie erwarten können. Die CRA zielt darauf ab, die Produktsicherheit und die Informationen über ihren Support zu stärken, garantiert aber nicht, dass nie ein Eindringversuch stattfindet, dass ein Produkt keine Mängel hat oder dass jede Datenverarbeitung rechtmäßig ist. Zum Vergleich von Geräten ist es nützlich zu prüfen, wer Updates anbietet, wie lange sie erwartet werden und welche Informationen der Hersteller über den Support bereitstellt. Diese Signale ersetzen nicht die rechtliche Konformität, helfen aber, die erwartete Wartung zu verstehen.