Was ist ein Security-Patch
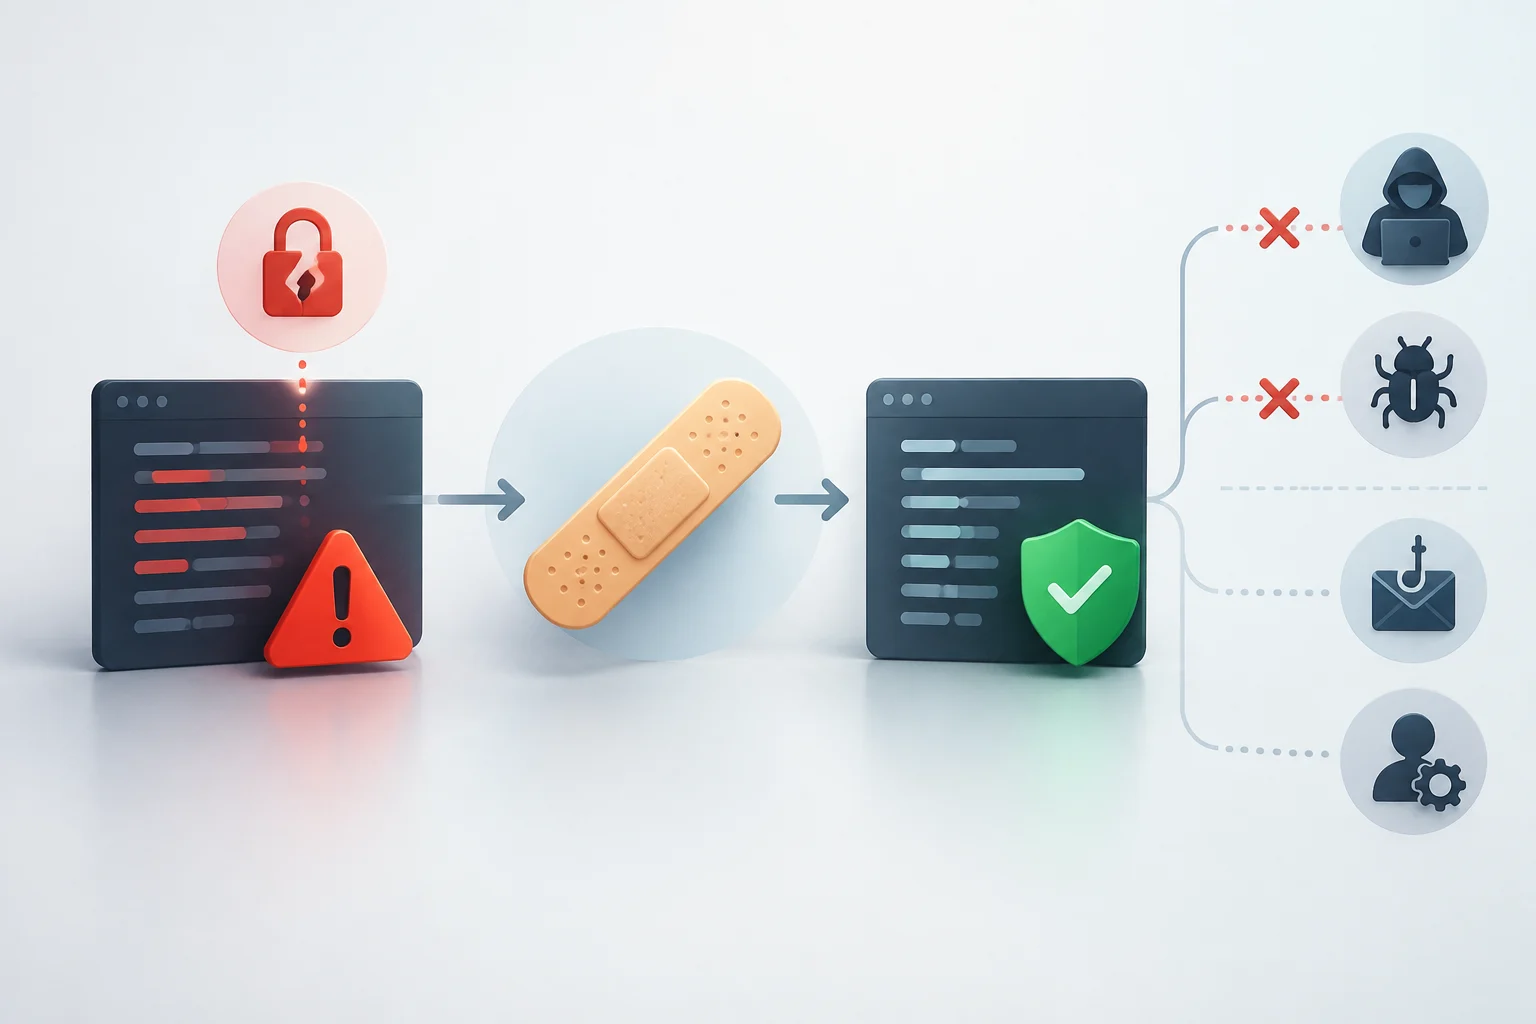
Ein Security-Patch ist eine Softwareänderung, die dazu dient, eine oder mehrere Schwachstellen zu beheben: Fehler, die die Sicherheit eines Programms oder Produkts beeinträchtigen können. Er kann auf ein Betriebssystem, eine Anwendung, eine Bibliothek, die von anderen Programmen verwendet wird, oder das Firmware eines Geräts angewendet werden. Sein Zweck ist es, die betroffene Software zu korrigieren, nicht einen allgemeinen Schutz vor jedem Problem zu bieten.
Das Wort Patch deutet auf eine lokale Korrektur hin, bedeutet aber nicht, dass die Änderung immer klein ist oder als eigenständige Datei verteilt wird. Der Anbieter kann sie als spezifisches Update veröffentlichen, in ein kumulatives Paket integrieren oder in einer neuen Version enthalten. Um zu verstehen, was sie tut, zählen ihr Zweck und die Zielsoftware, nicht nur der Name des Pakets.
Eine Schwachstelle kann vorhanden sein, bevor jemand sie entdeckt oder ausnutzt. Wenn der Anbieter eine Korrektur vorbereitet, kann der Patch das damit verbundene Risiko nach der Installation in einer betroffenen Version reduzieren. Hat das Produkt die Unterstützung verloren, gibt es für spätere Schwachstellen möglicherweise keine offizielle Korrektur.
Vom Fehler zur installierten Korrektur
Der Prozess beginnt, wenn ein Fehler identifiziert und bestimmt wird, welche Software betroffen sein könnte. Der Anbieter bereitet eine Änderung vor und verteilt die Lösung über ein Update oder eine neue Version. Der Patch richtet sich an die angegebenen Software und Versionen; es darf nicht davon ausgegangen werden, dass eine Korrektur für eine Edition auch auf eine andere Anwendung findet, nur weil sie Marke oder Namen teilen.
Anbieter stellen Updates häufig auf ihren Websites zum Download bereit. Manche Programme suchen automatisch nach Aktualisierungen; viele Anbieter bieten außerdem automatische Updates an. CISA empfiehlt, verfügbare automatische Updates zu nutzen und Software-Updates nur von vertrauenswürdigen Anbieter-Websites herunterzuladen. Folgen Sie keinen unerwarteten Links, die ein Update versprechen.
In einer Organisation erfordert die Installation auf vielen Geräten eine Koordination der Änderung. Cyberzaintza empfiehlt, ein Inventar von Geräten und Anwendungen zu führen, Schwachstellen zu überprüfen, das Risiko zu bewerten und den Patch vor der flächendeckenden Anwendung zu testen. Ein Test in einer begrenzten Gruppe kann helfen, unvorhergesehene Effekte zu erkennen, bevor die Ausweitung des Rollouts erfolgt.
Nach der Installation muss überprüft werden, ob die Änderung auf die vorgesehenen Assets angewendet wurde, und diese müssen neu bewertet werden. Cyberzaintza zählt diese Nachprüfung zu einem Update-Plan. Auf einem persönlichen Gerät ist es praktisch, den Aktualisierungsstatus des Systems zu überprüfen und den Anweisungen des Anbieters zu folgen, wie etwa einen Neustart, wenn der Prozess dies erfordert.
Patch, Security-Update und Funktionsupdate
Die drei Begriffe sind verwandt, bezeichnen aber nicht immer ausschließliche Kategorien. Security-Patch beschreibt meist eine Korrektur, die sich an eine Schwachstelle richtet; Security-Update kann sich auf das Paket beziehen, das eine oder mehrere dieser Korrekturen liefert. Die konkrete Verwendung der Labels hängt vom Anbieter ab, daher lohnt es sich, zu lesen, was das Update enthält und auf welche Versionen es sich bezieht.
Ein Funktionsupdate zielt darauf ab, Funktionen des Produkts hinzuzufügen oder zu ändern. Dennoch kann ein Funktionspaket auch Sicherheits- oder Fehlerkorrekturen enthalten. Ebenso kann eine Sicherheitskorrektur innerhalb eines breiteren Updates verteilt werden und nicht unbedingt als separate Datei.
| Begriff | Üblicher Zweck | Zu prüfender Umfang |
|---|---|---|
| Security-Patch | Behebung einer oder mehrerer Schwachstellen | Betroffene Software und Versionen |
| Security-Update | Verteilung von Sicherheitskorrekturen | Enthaltene Korrekturen und entsprechende Versionen |
| Funktionsupdate | Hinzufügen oder Ändern von Funktionen | Funktionelle Änderungen und andere enthaltene Korrekturen |
Die Tabelle fasst übliche Verwendungen zusammen, keine universelle Klassifikation. Ein Anbieter kann mehrere Arten von Änderungen in derselben Download-Datei kombinieren; für ein konkretes Update ist seine Beschreibung informativer als der isolierte Name.
Beispiele in Systemen, Anwendungen und Bibliotheken
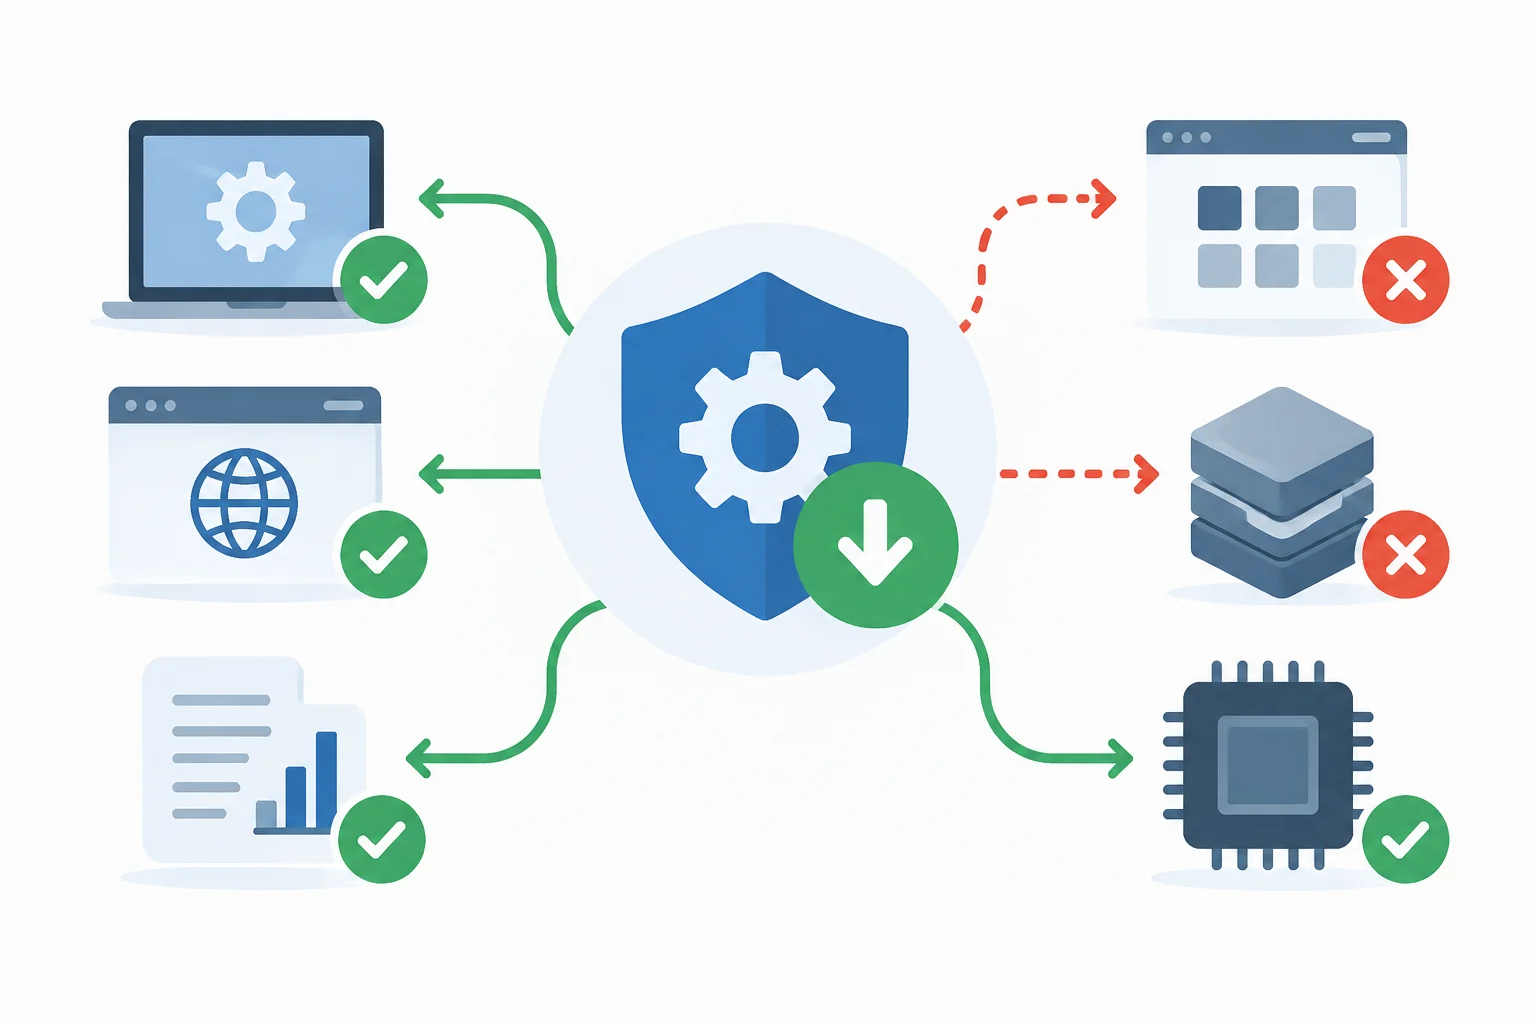
Patches können Betriebssysteme, Browser, Office-Anwendungen, maßgeschneiderte Software, Drittanbieter-Bibliotheken und Firmware betreffen. Cyberzaintza betont, dass das Aktualisieren dieser Komponenten Teil der Systempflege ist. Daher behebt das Aktualisieren des Betriebssystems nicht unbedingt einen Fehler, der in einer anderen Anwendung oder einer von ihr verwendeten Bibliothek liegt.
Ein dokumentiertes Beispiel ist das Microsoft-Bulletin MS17-010, veröffentlicht am 14. März 2017. Das Update behandelte Windows-Schwachstellen im Zusammenhang mit SMBv1; Microsoft gab an, dass die Korrektur die Art und Weise änderte, wie das Protokoll bestimmte Anfragen verarbeitete. Die schwerwiegendste Schwachstelle konnte die Fernausführung von Code auf betroffenen Systemen ermöglichen. Der Fall illustriert den spezifischen Umfang eines Patches: die Lösung identifizierter Probleme in der genannten Software.
In der Softwareentwicklung bietet NuGet eine API, um Informationen über bekannte Schwachstellen von Paketen abzufragen. Die Daten können die Schwere, eine Webadresse mit weiteren Informationen und die betroffenen Versionsbereiche enthalten. Die Dokumentation stellt diese Informationen als Ressource dar, die der NuGet-Client herunterladen und in Szenarien wie der Paketprüfung während der Wiederherstellung verwenden kann.
Auf einem Mobilgerät kann eine Benachrichtigung sich auf das Betriebssystem oder eine Anwendung beziehen; auf einem Computer auf einen Browser, eine Systemkomponente oder ein installiertes Programm; auf einem Netzwerkgerät auf die Firmware. Die Identifizierung der betroffenen Software ermöglicht es, das Update besser zu interpretieren und zu vermeiden, dass man denkt, ein einzelner Patch decke alle Komponenten des Geräts ab.
Was ein Patch nicht garantiert
Ein Patch behandelt die Schwachstellen, die er beheben soll; es bedeutet nicht, dass andere Probleme des Produkts ebenfalls gelöst sind. Updates können zusätzliche Änderungen enthalten, aber ihr Inhalt hängt von jedem Einzelfall ab. Daher hat die Korrektur einen definierten Umfang: Zu wissen, welche Schwachstelle und welche Versionen abgedeckt sind, hilft zu verstehen, welches Risiko reduziert wird.
Die Installation kann operative Auswirkungen haben. IBM beschreibt das Patch-Management als einen Ausgleich zwischen Sicherheits- und Betriebsbedürfnissen und erklärt, dass Organisationen Änderungen priorisieren, testen und einführen, wobei mögliche Unterbrechungen berücksichtigt werden. In einem Unternehmen ermöglicht dieser Prozess die Planung des Rollouts; auf einem persönlichen Gerät sollte man den Anweisungen des Anbieters folgen und seinen offiziellen Aktualisierungsmechanismus verwenden.
Es kann auch eine Schwachstelle auftreten, für die es noch keinen Patch gibt, oder ein Produkt kann nicht in der veröffentlichten Korrektur enthalten sein. Die Leitfäden von Cyberzaintza und IBM empfehlen, die Assets und betroffenen Versionen zu überprüfen und das Ergebnis der Installation zu prüfen. Dass ein Update installiert ist, beweist nicht allein, dass es einen anderen Fehler auf demselben Gerät gelöst hat.
Unterstützung, Prioritäten und praktische Entscheidungen
Die Verfügbarkeit von Patches hängt von der Unterstützung des Produkts ab. Wenn der Anbieter die Wartung eines Programms einstellt, kann er die Veröffentlichung von Updates einstellen; die fortgesetzte Verwendung von Software ohne Unterstützung setzt das System Schwachstellen aus und kann Kompatibilitäts- oder Leistungsprobleme verursachen. CISA empfiehlt, Produkte, die das Ende ihrer Lebensdauer erreicht haben, zu entfernen.
Für die persönliche Nutzung rät CISA, automatische Updates zu aktivieren, wenn verfügbar, auf vertrauenswürdige Websites zurückzugreifen und Software außerhalb der Unterstützung zu vermeiden. Wenn ein Produkt keine Updates mehr erhält, lautet die Empfehlung der Agentur, es zu entfernen. Zu beachten ist, dass die konkreten Übergangsrichtlinien vom Produkt und den vom Anbieter angebotenen Alternativen abhängen.
In einer Organisation umfasst ein geordnetes Management das Inventarisieren von Geräten und Anwendungen, das Kennen ihres Unterstützungszyklus, die Priorisierung von Schwachstellen und die Überprüfung des Rollout-Ergebnisses. Nicht alle Patches haben die gleiche Dringlichkeit: IBM weist darauf hin, dass Teams kritische Korrekturen priorisieren und operative Auswirkungen berücksichtigen können. Die praktische Entscheidung besteht darin, relevante Änderungen zu bearbeiten, ohne die betroffenen Systeme oder den Installationsstatus aus den Augen zu verlieren.
Die zentrale Idee ist einfach: ein Patch korrigiert eine konkrete Schwäche, in einem bestimmten Produkt und in bestimmten Versionen. Das Aktualisieren der Software hilft, die vom Anbieter veröffentlichten Korrekturen zu erhalten, ersetzt aber nicht die laufende Unterstützung und macht eine einzelne Installation nicht zu einem vollständigen Schutz vor jeder Bedrohung.