Qué protege un VPN y qué no puede prometer
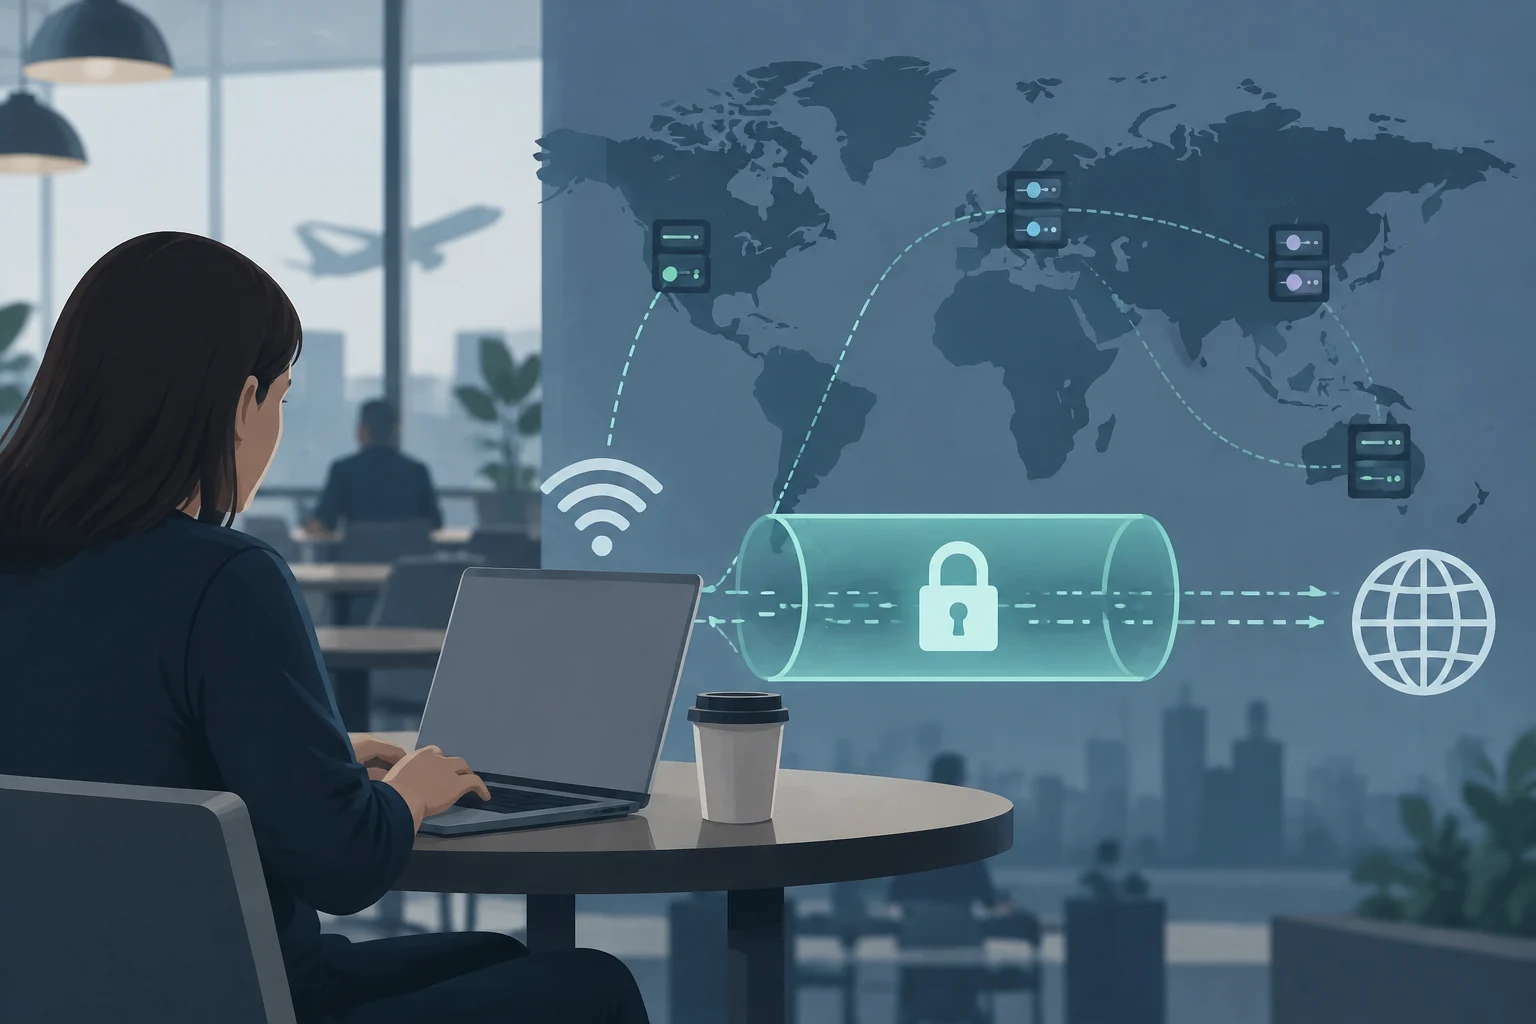
Un VPN crea un túnel cifrado entre un dispositivo y un servidor operado por el proveedor. Eso cambia quién puede observar ciertos datos durante el trayecto: en una red local, el tráfico protegido deja de circular en forma legible para quien pudiera interceptarlo, mientras que los sitios visitados ven la dirección IP del servidor VPN en vez de la dirección pública de origen. El proveedor pasa a ser un intermediario de confianza; no desaparece la necesidad de confiar en alguien.
Conviene separar protección del tráfico y anonimato. Un VPN no borra las cuentas con las que se inicia sesión, no impide que una web identifique a una persona mediante cookies o huellas del navegador y no vuelve anónimos los pagos asociados a una suscripción. Tampoco garantiza por sí solo que toda aplicación del dispositivo envíe sus datos por el túnel. La conclusión práctica es acotada: puede reducir la exposición de la conexión frente a la red de acceso, pero no es una solución integral de privacidad.
Por eso, las promesas comerciales no bastan para comparar servicios. El número de países o servidores anunciado no demuestra qué información registra la empresa, cómo se configura su infraestructura ni qué protección ofrece su aplicación. Antes de pagar, conviene buscar documentación sobre protocolos, retención de datos, auditorías y sistemas operativos compatibles, y distinguir la afirmación del proveedor de una comprobación externa.
Protocolos: elegir según compatibilidad y uso, no por una tabla universal
El protocolo establece cómo el dispositivo y el servidor negocian y mantienen el túnel; no es sinónimo del algoritmo de cifrado ni una garantía autónoma de privacidad. WireGuard y OpenVPN son dos opciones habituales, pero las fuentes disponibles no justifican afirmar que una sea siempre más segura, rápida o adecuada para todos. La implementación del proveedor y la configuración concreta importan tanto como el nombre del protocolo.
Una comparativa de ingeniería incluida en la investigación describe WireGuard como un diseño moderno y acotado, OpenVPN como una opción madura y configurable, e IPsec como una alternativa extendida en redes empresariales. Esos rasgos sirven como orientación, no como una clasificación de rendimiento universal: la velocidad depende también de la distancia al servidor, la carga, el dispositivo, la conexión de origen y la configuración. No hay mediciones independientes y comparables en el paquete de fuentes para adjudicar un ganador.
| Opción | Qué puede orientar | Qué verificar antes de elegir |
|---|---|---|
| WireGuard | Diseño relativamente sencillo y transporte UDP, según la comparativa consultada | Que el proveedor lo incluya en la aplicación y explique su configuración |
| OpenVPN | Madurez y flexibilidad; admite configuraciones de transporte distintas | Compatibilidad con tus dispositivos y posibilidad de usarlo en redes restrictivas |
| IKEv2/IPsec | Presencia en entornos empresariales y especificación de IKEv2 documentada en RFC 7296 | Que el servicio lo soporte y que su implementación sea adecuada para tu caso |
Las descripciones técnicas disponibles presentan WireGuard con una base de código cercana a 4.000 líneas; esa cifra debe leerse como una característica del proyecto descrito, no como prueba de que cualquier servicio basado en él sea más seguro. Un código más reducido puede facilitar la revisión, pero la seguridad también depende del mantenimiento, la integración en la aplicación y la configuración del servidor. En la práctica, para una persona usuaria pesa más que el cliente reciba actualizaciones y que el proveedor documente qué ofrece en cada plataforma que una cifra aislada de líneas de código.
No se debe elegir por una recomendación genérica como “usa siempre WireGuard”. Si el servicio no ofrece el mismo protocolo en todos tus dispositivos, si una red bloquea sus conexiones o si la aplicación explica una alternativa, puede ser razonable comparar opciones. Busca una lista de protocolos por sistema operativo y, si la necesitas, confirma si la aplicación permite cambiarlos sin recurrir a configuraciones manuales que no puedas mantener.
No-logs: leer la política y evaluar el alcance de la auditoría
“No-logs” no tiene valor práctico si no se especifica qué registros se excluyen. La política debería aclarar por separado si se conserva el historial de navegación, las consultas DNS, la IP de origen, las marcas de tiempo, los datos de sesión o el uso de ancho de banda. La expresión puede abarcar cosas distintas entre proveedores: no asumas que significa ausencia absoluta de datos sin revisar la política y sus excepciones.
Una auditoría independiente puede aportar una comprobación adicional, pero hay que mirar qué examinó, cuándo se realizó, quién la llevó a cabo y si el informe completo está disponible. Una revisión del texto legal no equivale a revisar sistemas e infraestructura; tampoco una auditoría demuestra automáticamente que nada haya cambiado desde la fecha del examen. Lo útil es comprobar que el documento identifica el alcance, el periodo y las limitaciones, en vez de conformarse con un sello o una frase promocional.
La información de Proton VPN ilustra cómo un proveedor puede presentar su propio historial de auditorías: la empresa afirma haber superado cinco revisiones anuales consecutivas de su infraestructura y enlaza informes. Esa es una afirmación del proveedor, no una evaluación independiente realizada aquí. Para valorar cualquier servicio, abre el informe y comprueba si se refiere a la infraestructura y a la política de registros, si el auditor está identificado y si sus conclusiones tienen fecha; una auditoría antigua no certifica las operaciones actuales.
Una política también puede distinguir registros de actividad de datos técnicos necesarios para administrar una cuenta o evitar abusos. No hace falta asumir que cualquier dato operativo invalida una política de no-registros: hace falta saber qué se guarda, durante cuánto tiempo, con qué propósito y si puede asociarse a una persona o sesión. Si la respuesta es vaga, la decisión prudente es tratar la promesa como insuficientemente documentada, no como garantía.
Jurisdicción y servidores: dos preguntas distintas
La ubicación del servidor que se selecciona en la aplicación y el país donde está constituida la empresa son datos distintos. El primero puede afectar la ruta de conexión y qué dirección IP ve un sitio; el segundo ayuda a identificar el marco legal que puede alcanzar a la entidad. Ninguno, por sí solo, responde cuánto dato existe ni qué puede entregar el proveedor. La ausencia de registros identificables es relevante, pero no se deduce de la bandera que aparece en el mapa de servidores.
Para evaluar la dimensión legal, busca la entidad que presta el servicio en sus condiciones y política de privacidad, además de la jurisdicción que esas páginas declaran. Después comprueba si el documento explica solicitudes legales, retención y datos compartidos. La investigación aportada no incluye fuentes primarias suficientes sobre leyes nacionales concretas ni permite sostener que estar fuera de una alianza de vigilancia garantice más privacidad. Por tanto, no es responsable convertir una lista de países en una clasificación definitiva.
La decisión práctica consiste en no confundir una ubicación geográfica favorable con una garantía técnica o legal. Una empresa puede operar servidores en numerosos países y seguir sujeta a las obligaciones que correspondan a su entidad corporativa; a la inversa, el lugar de constitución tampoco prueba que registre actividad. Examina ambas capas por separado y prioriza políticas claras, informes verificables y una explicación concreta del tratamiento de datos.
Compatibilidad, estabilidad y protección ante desconexiones
La compatibilidad debe comprobarse dispositivo por dispositivo: Windows, macOS, Linux, iOS y Android no siempre reciben las mismas funciones o protocolos. Antes de contratar, revisa la página de soporte del proveedor para confirmar que la versión actual de la aplicación funciona en tus sistemas y que las actualizaciones siguen disponibles. No basta con que una lista promocional mencione una plataforma: comprueba si se trata de una aplicación oficial, una configuración manual o una función limitada.
En una conexión móvil o Wi‑Fi inestable, el problema importante es qué ocurre si el túnel se interrumpe. Una función denominada kill switch puede bloquear el tráfico cuando se pierde la conexión VPN, pero su comportamiento depende de la aplicación, el sistema operativo y la configuración. Verifica que exista y cómo se activa; no presupongas que está habilitada por defecto ni que todas las aplicaciones la implementan igual. Las fuentes disponibles no incluyen pruebas comparables de fugas o de consumo de batería, por lo que no permiten prometer un resultado para un modelo de teléfono concreto.
La carga de CPU, la autonomía y la estabilidad dependen de factores que no se resuelven con la etiqueta del protocolo: hardware, sistema operativo, calidad de la red, distancia y congestión del servidor también cuentan. Si el proveedor ofrece una prueba o un periodo de reembolso, puede servir para comprobar la compatibilidad en tus propias condiciones, siempre revisando sus términos. Sin mediciones realizadas bajo un método común, desconfía de porcentajes de velocidad o batería atribuidos a una marca o protocolo como si fueran universales.
Checklist antes de suscribirte
La selección puede reducirse a una comprobación documental breve. No hace falta que el usuario audite servidores por su cuenta, pero sí puede exigir que las promesas principales estén explicadas y que los documentos citados sean accesibles. Una lista de funciones sin alcance, fecha ni soporte para tu dispositivo aporta menos que una política precisa y un informe que se pueda leer.
Comprobaciones prácticas
- Protocolos: confirma qué opciones ofrece el servicio en cada dispositivo y qué alternativa usar si una red bloquea la conexión.
- Registros: identifica qué datos de actividad y conexión se conservan, para qué y durante cuánto tiempo.
- Auditoría: comprueba el auditor, la fecha, el alcance y si el informe público revisa la infraestructura pertinente.
- Entidad y jurisdicción: localiza la empresa que presta el servicio y consulta sus condiciones legales; no confundas ese país con la ubicación de un servidor.
- Aplicaciones y desconexiones: revisa compatibilidad, actualizaciones y funcionamiento documentado del kill switch en tu sistema.
- Límites de la promesa: busca qué información el VPN no puede ocultar, como la actividad asociada a una cuenta iniciada en un sitio.
La mejor opción no es necesariamente la que anuncia más servidores o la que presenta un protocolo como vencedor absoluto. Es la que se ajusta a tus dispositivos y a tu uso, explica con precisión sus prácticas de datos y permite comprobar de forma razonable sus afirmaciones. Una auditoría aporta evidencia con límites; no sustituye la lectura de la política, ni convierte un VPN en anonimato total.