Ce qu'un VPN protège et ce qu'il ne peut pas promettre
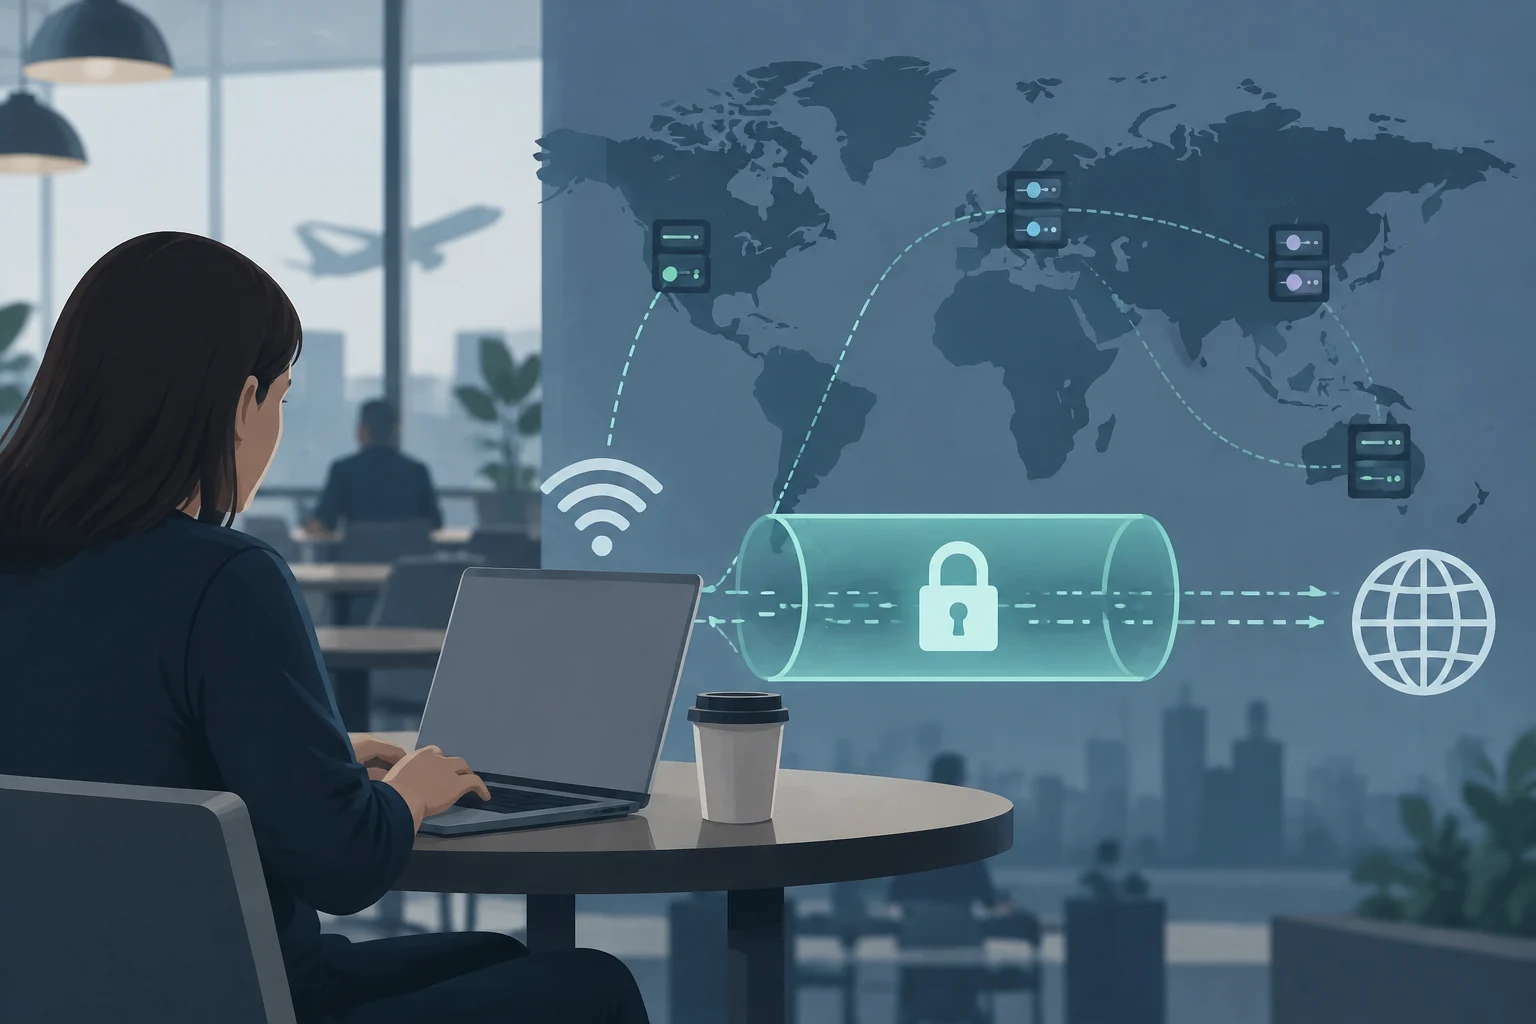
Un VPN crée un tunnel chiffré entre un appareil et un serveur exploité par le fournisseur. Cela change qui peut observer certaines données pendant le trajet : sur un réseau local, le trafic protégé ne circule plus sous forme lisible pour quiconque pourrait l'intercepter, tandis que les sites visités voient l'adresse IP du serveur VPN au lieu de l'adresse publique d'origine. Le fournisseur devient un intermédiaire de confiance ; le besoin de faire confiance à quelqu'un ne disparaît pas.
Il convient de séparer la protection du trafic et l'anonymat. Un VPN n'efface pas les comptes avec lesquels on se connecte, n'empêche pas un site web d'identifier une personne via des cookies ou des empreintes du navigateur et ne rend pas anonymes les paiements associés à un abonnement. Il ne garantit pas non plus à lui seul que toute application de l'appareil envoie ses données par le tunnel. La conclusion pratique est limitée : il peut réduire l'exposition de la connexion face au réseau d'accès, mais ce n'est pas une solution de confidentialité intégrale.
Par conséquent, les promesses commerciales ne suffisent pas pour comparer les services. Le nombre de pays ou de serveurs annoncés ne démontre pas quelles informations l'entreprise enregistre, comment son infrastructure est configurée ni quelle protection son application offre. Avant de payer, il est conseillé de chercher des documents sur les protocoles, la rétention des données, les audits et les systèmes d'exploitation compatibles, et de distinguer l'affirmation du fournisseur d'une vérification externe.
Protocoles : choisir selon la compatibilité et l'usage, pas une table universelle
Le protocole établit comment l'appareil et le serveur négocient et maintiennent le tunnel ; ce n'est pas synonyme de l'algorithme de chiffrement ni une garantie autonome de confidentialité. WireGuard et OpenVPN sont deux options habituelles, mais les sources disponibles ne justifient pas d'affirmer que l'une est toujours plus sûre, plus rapide ou adaptée à tous. L'implémentation du fournisseur et la configuration concrète comptent autant que le nom du protocole.
Une comparaison d'ingénierie incluse dans la recherche décrit WireGuard comme un design moderne et restreint, OpenVPN comme une option mature et configurable, et IPsec comme une alternative étendue dans les réseaux d'entreprise. Ces traits servent d'orientation, pas comme une classification de performance universelle : la vitesse dépend aussi de la distance au serveur, de la charge, de l'appareil, de la connexion d'origine et de la configuration. Il n'y a pas de mesures indépendantes et comparables dans le paquet de sources pour attribuer un gagnant.
| Option | Ce qui peut guider | Ce qu'il faut vérifier avant de choisir |
|---|---|---|
| WireGuard | Design relativement simple et transport UDP, selon la comparaison consultée | Que le fournisseur l'inclue dans l'application et explique sa configuration |
| OpenVPN | Maturité et flexibilité ; admet des configurations de transport distinctes | Compatibilité avec vos appareils et possibilité de l'utiliser sur des réseaux restrictifs |
| IKEv2/IPsec | Présence dans les environnements d'entreprise et spécification IKEv2 documentée dans la RFC 7296 | Que le service le supporte et que son implémentation soit adaptée à votre cas |
Les descriptions techniques disponibles présentent WireGuard avec une base de code proche de 4 000 lignes ; ce chiffre doit se lire comme une caractéristique du projet décrit, pas comme preuve que tout service basé dessus soit plus sûr. Un code plus réduit peut faciliter la révision, mais la sécurité dépend aussi de la maintenance, de l'intégration dans l'application et de la configuration du serveur. En pratique, pour un utilisateur, il pèse plus que le client reçoive des mises à jour et que le fournisseur documente ce qu'il offre sur chaque plateforme qu'un chiffre isolé de lignes de code.
On ne doit pas choisir sur la base d'une recommandation générique comme « utilisez toujours WireGuard ». Si le service n'offre pas le même protocole sur tous vos appareils, si un réseau bloque ses connexions ou si l'application explique une alternative, il peut être raisonnable de comparer les options. Cherchez une liste de protocoles par système d'exploitation et, si vous en avez besoin, confirmez si l'application permet de les changer sans recourir à des configurations manuelles que vous ne pouvez pas maintenir.
No-logs : lire la politique et évaluer la portée de l'audit
« No-logs » n'a pas de valeur pratique si l'on ne spécifie pas quels registres sont exclus. La politique devrait clarifier séparément si l'historique de navigation, les requêtes DNS, l'IP d'origine, les horodatages, les données de session ou l'utilisation de la bande passante sont conservés. L'expression peut couvrir des choses différentes entre fournisseurs : ne supposez pas qu'elle signifie absence absolue de données sans examiner la politique et ses exceptions.
Un audit indépendant peut apporter une vérification supplémentaire, mais il faut regarder ce qu'il a examiné, quand il a été réalisé, qui l'a mené et si le rapport complet est disponible. Une révision du texte légal n'équivaut pas à examiner les systèmes et l'infrastructure ; un audit ne démontre pas non plus automatiquement que rien n'a changé depuis la date de l'examen. L'utile est de vérifier que le document identifie la portée, la période et les limites, au lieu de se contenter d'un sceau ou d'une phrase promotionnelle.
Les informations de Proton VPN illustrent comment un fournisseur peut présenter son propre historique d'audits : l'entreprise affirme avoir passé cinq révisions annuelles consécutives de son infrastructure et lie les rapports. C'est une affirmation du fournisseur, pas une évaluation indépendante réalisée ici. Pour évaluer n'importe quel service, ouvrez le rapport et vérifiez s'il se réfère à l'infrastructure et à la politique de journaux, si l'auditeur est identifié et si ses conclusions sont datées ; un audit ancien ne certifie pas les opérations actuelles.
Une politique peut aussi distinguer les journaux d'activité des données techniques nécessaires pour gérer un compte ou éviter les abus. Il n'est pas nécessaire de supposer que toute donnée opérationnelle invalide une politique de non-journaux : il faut savoir ce qui est stocké, pendant combien de temps, à quel but et si cela peut être associé à une personne ou une session. Si la réponse est vague, la décision prudente est de traiter la promesse comme insuffisamment documentée, pas comme une garantie.
Juridiction et serveurs : deux questions distinctes
L'emplacement du serveur sélectionné dans l'application et le pays où la société est constituée sont des données distinctes. Le premier peut affecter la route de connexion et quelle adresse IP un site voit ; le second aide à identifier le cadre légal qui peut atteindre l'entité. Aucun, à lui seul, ne répond à combien de données existent ni à ce que le fournisseur peut livrer. L'absence de registres identifiables est pertinente, mais elle ne se déduit pas du drapeau qui apparaît sur la carte des serveurs.
Pour évaluer la dimension légale, cherchez l'entité qui fournit le service dans ses conditions et sa politique de confidentialité, en plus de la juridiction que ces pages déclarent. Ensuite, vérifiez si le document explique les demandes légales, la rétention et les données partagées. La recherche fournie n'inclut pas de sources primaires suffisantes sur les lois nationales concrètes ni ne permet de soutenir qu'être hors d'une alliance de surveillance garantit plus de confidentialité. Par conséquent, il n'est pas responsable de transformer une liste de pays en une classification définitive.
La décision pratique consiste à ne pas confondre un emplacement géographique favorable avec une garantie technique ou légale. Une entreprise peut exploiter des serveurs dans de nombreux pays et rester soumise aux obligations correspondant à son entité corporative ; à l'inverse, le lieu de constitution ne prouve pas non plus qu'elle enregistre l'activité. Examinez les deux couches séparément et privilégiez des politiques claires, des rapports vérifiables et une explication concrète du traitement des données.
Compatibilité, stabilité et protection contre les déconnexions
La compatibilité doit être vérifiée appareil par appareil : Windows, macOS, Linux, iOS et Android ne reçoivent pas toujours les mêmes fonctions ou protocoles. Avant de souscrire, examinez la page de support du fournisseur pour confirmer que la version actuelle de l'application fonctionne sur vos systèmes et que les mises à jour restent disponibles. Il ne suffit pas qu'une liste promotionnelle mentionne une plateforme : vérifiez s'il s'agit d'une application officielle, d'une configuration manuelle ou d'une fonction limitée.
Sur une connexion mobile ou Wi-Fi instable, le problème important est ce qui se passe si le tunnel est interrompu. Une fonction nommée kill switch peut bloquer le trafic lorsque la connexion VPN est perdue, mais son comportement dépend de l'application, du système d'exploitation et de la configuration. Vérifiez qu'elle existe et comment elle s'active ; ne supposez pas qu'elle est activée par défaut ni que toutes les applications l'implémentent de la même manière. Les sources disponibles n'incluent pas de tests comparables de fuites ou de consommation de batterie, donc elles ne permettent pas de promettre un résultat pour un modèle de téléphone concret.
La charge CPU, l'autonomie et la stabilité dépendent de facteurs qui ne se résolvent pas avec l'étiquette du protocole : le matériel, le système d'exploitation, la qualité du réseau, la distance et la congestion du serveur comptent aussi. Si le fournisseur offre un essai ou une période de remboursement, cela peut servir à vérifier la compatibilité dans vos propres conditions, en examinant toujours ses termes. Sans mesures réalisées sous une méthode commune, méfiez-vous des pourcentages de vitesse ou de batterie attribués à une marque ou un protocole comme s'ils étaient universels.
Checklist avant de vous abonner
La sélection peut se réduire à une vérification documentaire brève. Il n'est pas nécessaire que l'utilisateur audite les serveurs par lui-même, mais il peut exiger que les promesses principales soient expliquées et que les documents cités soient accessibles. Une liste de fonctions sans portée, date ni support pour votre appareil apporte moins qu'une politique précise et un rapport qui peut être lu.
Vérifications pratiques
- Protocoles : confirmez quelles options le service offre sur chaque appareil et quelle alternative utiliser si un réseau bloque la connexion.
- Journaux : identifiez quelles données d'activité et de connexion sont conservées, à quel but et pendant combien de temps.
- Audit : vérifiez l'auditeur, la date, la portée et si le rapport public examine l'infrastructure pertinente.
- Entité et juridiction : localisez l'entreprise qui fournit le service et consultez ses conditions légales ; ne confondez pas ce pays avec l'emplacement d'un serveur.
- Applications et déconnexions : examinez la compatibilité, les mises à jour et le fonctionnement documenté du kill switch sur votre système.
- Limites de la promesse : cherchez quelles informations le VPN ne peut pas cacher, comme l'activité associée à un compte connecté sur un site.
La meilleure option n'est pas nécessairement celle qui annonce le plus de serveurs ou qui présente un protocole comme gagnant absolu. C'est celle qui s'adapte à vos appareils et à votre usage, explique avec précision ses pratiques de données et permet de vérifier raisonnablement ses affirmations. Un audit apporte des preuves avec des limites ; il ne remplace pas la lecture de la politique, ni ne transforme un VPN en anonymat total.