Qué es DNS sobre HTTPS
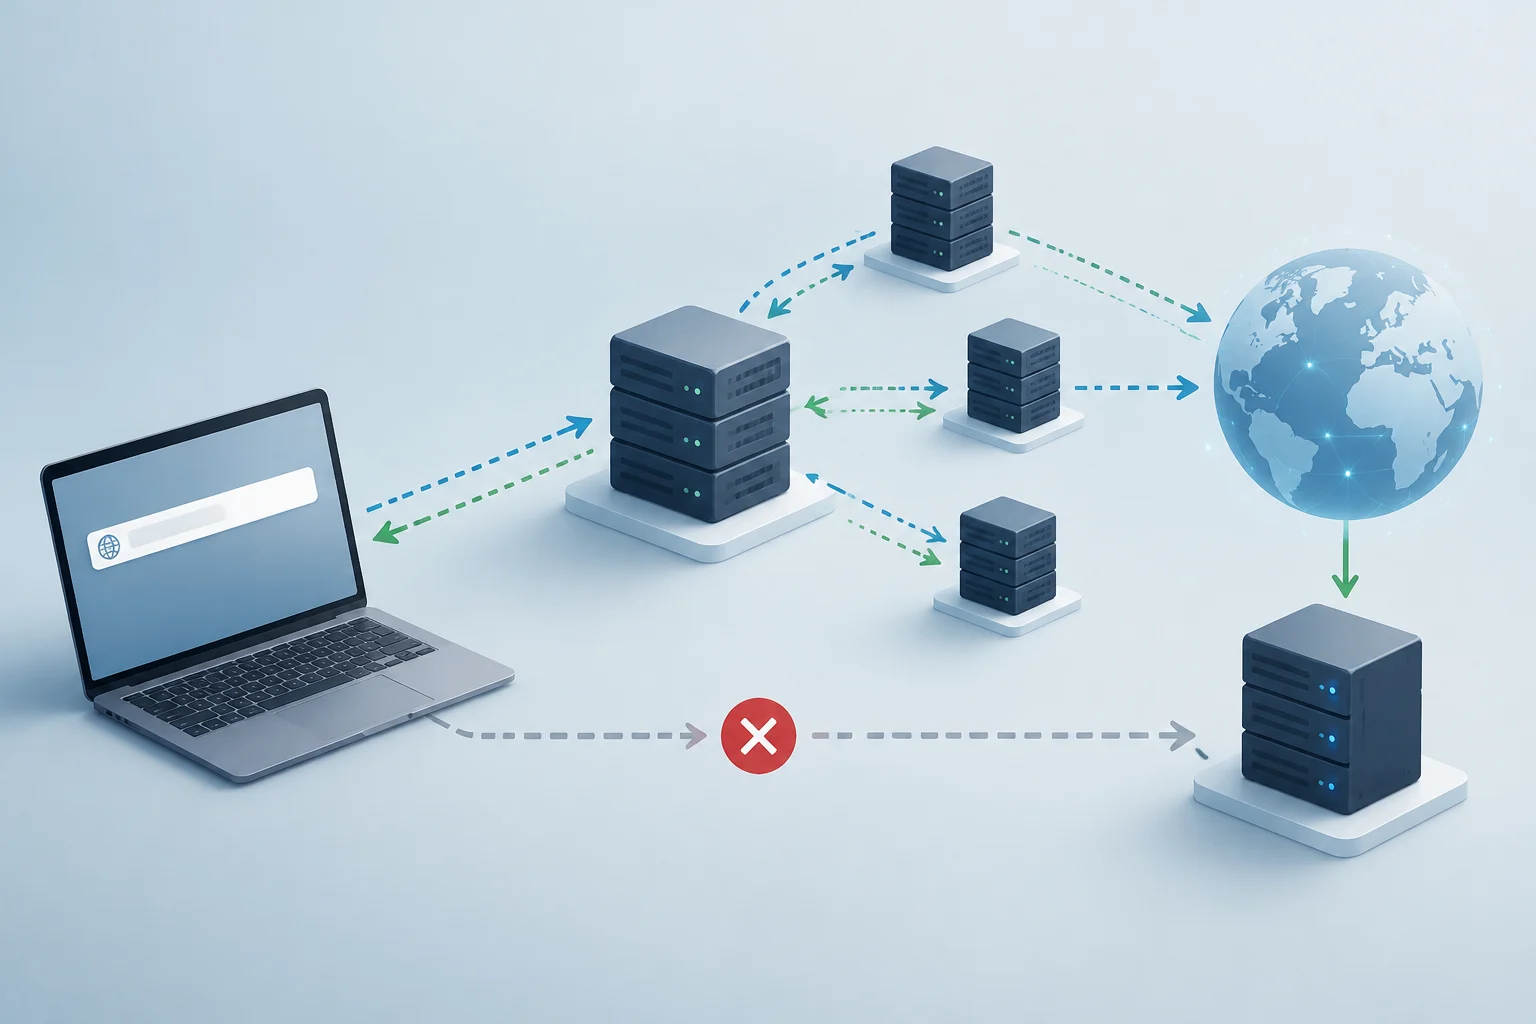
DNS sobre HTTPS (DoH) es un protocolo para enviar consultas DNS y recibir respuestas mediante HTTPS. La RFC 8484 asigna cada intercambio de consulta y respuesta DNS a un intercambio HTTP. Al usar URI HTTPS, el protocolo emplea TLS para proteger la integridad y confidencialidad de esa comunicación.
La RFC 8484 se publicó en octubre de 2018 y trata la comunicación entre clientes DNS y resolutores recursivos. Entre los usos contemplados durante el desarrollo están dificultar la interferencia de dispositivos situados en la ruta y permitir que aplicaciones web accedan a información DNS mediante mecanismos del navegador. Su alcance es el transporte DNS, no la privacidad de toda la actividad en línea.
DoH se integra con funciones HTTP como la negociación de contenido, la caché, la redirección, los proxies y la autenticación. Que el protocolo contemple esas funciones no significa que todos los servicios o configuraciones las utilicen igual; su comportamiento depende de la implementación y del servicio.
Cómo se transportan las consultas
Cada consulta DNS se codifica en una petición HTTP y la respuesta llega en la respuesta correspondiente. La RFC contempla los métodos GET y POST: con GET, la consulta se incorpora a la URI como la variable dns, codificada en base64url; con POST, se envía directamente en el cuerpo de la petición.
El tipo de contenido definido para los mensajes es application/dns-message. La especificación exige el esquema HTTPS y describe TLS como protección de integridad y confidencialidad. Esa protección corresponde al intercambio entre el cliente y el servidor DoH; no permite afirmar que desaparezcan todos los riesgos de seguimiento o análisis del tráfico.
El cliente debe tener configurado el URI del servidor DoH. La RFC indica que esta configuración se realiza fuera del protocolo y puede ser manual o automática. Por eso, DoH no elige por sí solo el proveedor ni establece qué política de datos aplica: esas cuestiones dependen de la configuración y del servicio seleccionado.
Qué protege y qué no garantiza
Según la RFC, DoH cifra el tráfico DNS y requiere autenticar el servidor. Esto mitiga la vigilancia pasiva y ciertos ataques activos que intentan desviar las consultas hacia servidores fraudulentos. La protección se refiere al trayecto entre cliente y servidor, no a todas las comunicaciones que genera una aplicación.
El cifrado del trayecto no equivale a anonimato. La RFC advierte que HTTPS puede incluir datos útiles para correlacionar solicitudes, como cookies HTTP explícitas y características de las cabeceras. Además, el servidor DoH procesa las consultas que recibe; el protocolo no demuestra qué conserva un proveedor concreto ni cuál es su política de privacidad.
DoH tampoco cifra por definición todo el contenido de la navegación. La RFC define el transporte de consultas y respuestas DNS sobre HTTPS, no una conexión integral para el resto del tráfico. Por tanto, no debe describirse como sustituto de una VPN ni como una garantía de que la dirección IP del usuario quede oculta.
Elegir un servidor DoH
La elección del servidor importa porque el cliente envía allí las consultas que necesita resolver. La RFC especifica que el cliente usa una URI configurada para seleccionar el servidor, y que la configuración, el descubrimiento y su actualización quedan fuera del protocolo. El estándar no prescribe un proveedor ni su tratamiento de datos.
Antes de elegir un servicio, revisa quién lo opera y qué información publica sobre el procesamiento de consultas. La RFC explica cómo se comunica el cliente con el servidor, pero no permite concluir cuánto tiempo conserva cada proveedor los datos, quién puede acceder a ellos o qué condiciones aplica.
También puede importar el contexto de red. Si se utilizan nombres internos o políticas administradas por una organización, conviene confirmar con el responsable de esa red qué configuración corresponde. La especificación del protocolo no establece una recomendación universal para redes corporativas, educativas o públicas.
Firefox: configuración y límites de la información disponible
La documentación de Mozilla aportada para DNS sobre HTTPS no proporciona aquí información utilizable sobre la interfaz de Firefox. Por ello, no se pueden respaldar nombres actuales de opciones, rutas de menús, proveedores disponibles ni instrucciones paso a paso para configurarlo.
La RFC 8484 sí permite describir el requisito general: el cliente necesita un URI de servidor configurado, de forma manual o automática, fuera del protocolo. Eso no acredita cómo lo implementa Firefox ni demuestra qué opciones aparecen en una versión determinada.
Para cambiar la configuración del navegador, consulta la ayuda oficial de Mozilla correspondiente a la versión que utilizas y comprueba las opciones que aparecen allí. No des por vigentes rutas de menús o listas de proveedores tomadas de instrucciones sin confirmar: la RFC describe DoH, no la interfaz ni las decisiones concretas de un navegador.
Excepciones, errores y decisiones prácticas
La RFC define cómo se intercambian mensajes DNS mediante HTTP, pero no documenta los niveles de protección de Firefox, sus excepciones por dominio, sus valores predeterminados ni cuándo recurre a otro mecanismo de resolución. Esos aspectos pertenecen a la implementación del navegador y no deben deducirse de las reglas de GET, POST o TLS.
El estándar sí contempla respuestas HTTP y errores de DNS, pero eso no demuestra qué hará una versión específica de Firefox cuando un servidor no responda. Tampoco establece cómo trata el navegador los nombres de redes internas o qué condiciones utiliza para cambiar de mecanismo. Para esos detalles, hace falta consultar documentación actual del producto.
Como guía práctica, separa tres preguntas: qué protege el protocolo, qué opciones ofrece el navegador y qué prácticas declara el proveedor. La RFC sirve para la primera; la ayuda vigente de Mozilla, para la segunda; y la información de privacidad del servicio elegido, para la tercera. Ninguna responde automáticamente por las otras.
Cuándo puede encajar DoH
DoH puede ser pertinente si buscas proteger mediante HTTPS la comunicación de consultas DNS entre un cliente y un resolutor. La RFC identifica como motivación reducir la interferencia de dispositivos situados en la ruta, pero no promete resolver todos los problemas de privacidad ni que cada red o cliente se comporte igual.
Antes de activarlo, identifica qué servidor selecciona el navegador y revisa las prácticas de privacidad que publica ese servicio. Si dependes de nombres internos o de políticas de una red administrada, confirma con su responsable qué configuración debes utilizar, en vez de asumir que una opción genérica será adecuada.
La conclusión es acotada: DoH protege el transporte de consultas DNS según el protocolo. La configuración del navegador, el servidor elegido y el resto de la conexión son cuestiones distintas. No equivale a anonimato, cifrado integral de la navegación ni una VPN; para instrucciones específicas, consulta la documentación vigente del navegador.