O que é DNS sobre HTTPS
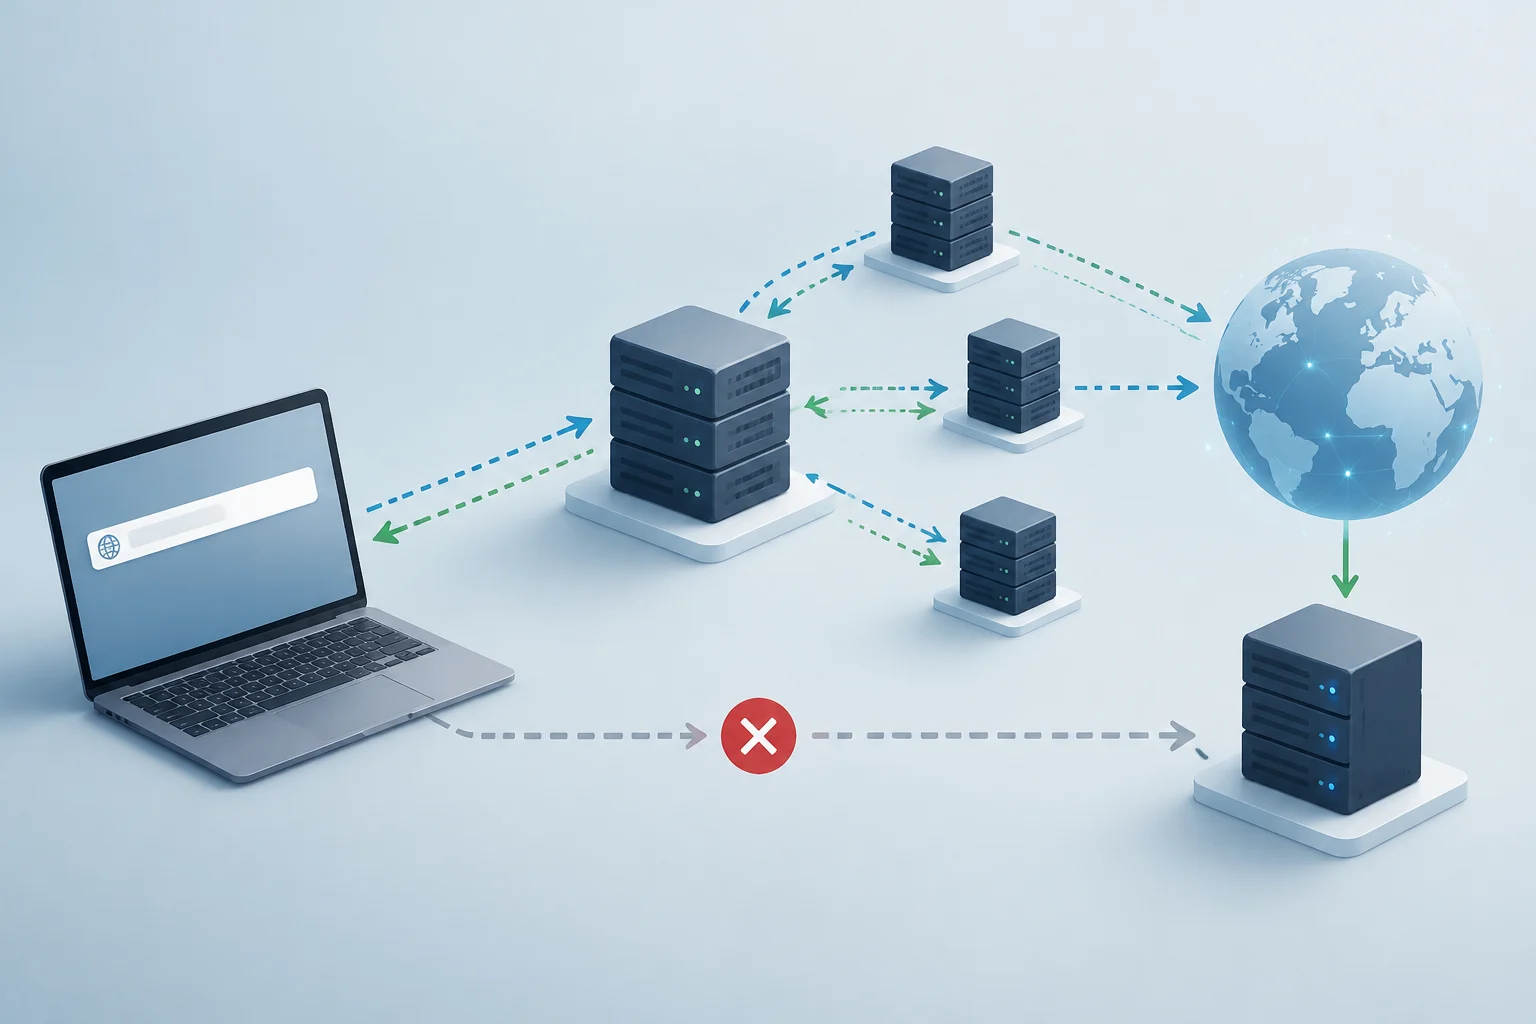
DNS sobre HTTPS (DoH) é um protocolo para enviar consultas DNS e receber respostas através de HTTPS. A RFC 8484 associa cada troca de consulta e resposta DNS a uma troca HTTP. Ao utilizar URIs HTTPS, o protocolo recorre ao TLS para proteger a integridade e a confidencialidade dessa comunicação.
A RFC 8484 foi publicada em outubro de 2018 e trata da comunicação entre clientes DNS e resolvedores recursivos. Entre os objetivos considerados durante o seu desenvolvimento estavam dificultar a interferência de dispositivos no percurso da rede e permitir que aplicações web acedessem a informações DNS através de mecanismos do navegador. O seu âmbito é o transporte DNS, não a privacidade de toda a atividade em linha.
O DoH integra-se com funcionalidades HTTP como a negociação de conteúdo, a cache, o redirecionamento, os proxies e a autenticação. O facto de o protocolo prever essas funcionalidades não significa que todos os serviços ou configurações as utilizem da mesma forma; o comportamento depende da implementação e do serviço.
Como as consultas são transportadas
Cada consulta DNS é codificada num pedido HTTP e a resposta chega no pedido HTTP correspondente. A RFC prevê os métodos GET e POST: com GET, a consulta é incluída na URI como a variável dns, codificada em base64url; com POST, é enviada diretamente no corpo do pedido.
O tipo de conteúdo definido para as mensagens é application/dns-message. A especificação exige o esquema HTTPS e descreve o TLS como proteção da integridade e da confidencialidade. Essa proteção aplica-se à troca entre o cliente e o servidor DoH; não permite afirmar que desaparecem todos os riscos de monitorização ou análise do tráfego.
O cliente tem de ter configurada a URI do servidor DoH. A RFC indica que essa configuração é feita fora do protocolo e pode ser manual ou automática. Por isso, o DoH não escolhe por si só o fornecedor nem determina que política de dados se aplica: essas questões dependem da configuração e do serviço selecionado.
O que protege e o que não garante
Segundo a RFC, o DoH cifra o tráfego DNS e exige a autenticação do servidor. Isto atenua a vigilância passiva e determinados ataques ativos que tentam encaminhar as consultas para servidores fraudulentos. A proteção refere-se ao percurso entre o cliente e o servidor, não a todas as comunicações geradas por uma aplicação.
A cifra do percurso não equivale a anonimato. A RFC alerta que o HTTPS pode incluir dados úteis para correlacionar pedidos, como cookies HTTP explícitos e características dos cabeçalhos. Além disso, o servidor DoH processa as consultas que recebe; o protocolo não demonstra o que um fornecedor específico conserva nem qual política de privacidade aplica.
Por definição, o DoH também não cifra todo o conteúdo da navegação. A RFC define o transporte de consultas e respostas DNS através de HTTPS, não uma ligação integral para o resto do tráfego. Portanto, não deve ser apresentado como substituto de uma VPN nem como garantia de que o endereço IP do utilizador fica oculto.
Escolher um servidor DoH
A escolha do servidor é importante porque o cliente envia para esse servidor as consultas que precisa de resolver. A RFC 8484 especifica que o cliente utiliza uma URI configurada para selecionar o servidor, enquanto a configuração, a descoberta e a respetiva atualização ficam fora do protocolo. A norma não prescreve um fornecedor nem a forma como este trata os dados.
Antes de escolher um serviço, verifica quem o opera e que informações publica sobre o processamento das consultas. A RFC explica como o cliente comunica com o servidor, mas não determina durante quanto tempo cada fornecedor conserva os dados, quem lhes pode aceder ou que condições se aplicam.
O contexto da rede também pode ser relevante. Se forem utilizados nomes internos ou políticas administradas por uma organização, confirma com o responsável pela rede qual é a configuração adequada. A especificação do protocolo não estabelece uma recomendação universal para redes empresariais, educativas ou públicas.
Firefox: configuração e limites da informação disponível
A documentação da Mozilla fornecida sobre DNS sobre HTTPS não contém aqui informações utilizáveis acerca da interface do Firefox. Por isso, não é possível fundamentar os nomes atuais das opções, os caminhos dos menus, os fornecedores disponíveis ou instruções passo a passo para a configuração.
A RFC 8484 permite descrever o requisito geral: o cliente precisa de uma URI de servidor configurada, manual ou automaticamente, fora do protocolo. Isso não comprova como o Firefox o implementa nem demonstra que opções aparecem numa versão específica.
Para alterar a configuração do navegador, consulta a ajuda oficial da Mozilla correspondente à versão que utilizas e verifica as opções aí apresentadas. Não consideres atuais caminhos de menus ou listas de fornecedores retirados de instruções não confirmadas: a RFC descreve o DoH, não a interface nem as decisões específicas de um navegador.
Exceções, erros e decisões práticas
A RFC define como as mensagens DNS são trocadas através de HTTP, mas não documenta os níveis de proteção do Firefox, as exceções por domínio, os valores predefinidos nem as situações em que recorre a outro mecanismo de resolução. Esses aspetos pertencem à implementação do navegador e não devem ser deduzidos das regras de GET, POST ou TLS.
A norma contempla respostas HTTP e erros DNS, mas isso não demonstra o que uma versão específica do Firefox fará quando um servidor não responder. Também não estabelece como o navegador trata nomes de redes internas nem as condições que utiliza para mudar de mecanismo. Para obter esses detalhes, é necessário consultar a documentação atual do produto.
Como orientação prática, separa três perguntas: o que protege o protocolo, que opções oferece o navegador e que práticas declara o fornecedor. A RFC responde à primeira; a ajuda atual da Mozilla, à segunda; e as informações de privacidade do serviço escolhido, à terceira. Nenhuma responde automaticamente às restantes.
Quando o DoH pode ser adequado
O DoH pode ser pertinente se pretendes proteger através de HTTPS a comunicação de consultas DNS entre um cliente e um resolvedor. A RFC identifica a redução da interferência de dispositivos no percurso da rede como uma motivação, mas não promete resolver todos os problemas de privacidade nem garantir que todas as redes e todos os clientes se comportem da mesma forma.
Antes de o ativares, identifica que servidor o navegador seleciona e consulta as práticas de privacidade publicadas por esse serviço. Se dependes de nomes internos ou das políticas de uma rede administrada, confirma com o responsável qual configuração deves utilizar, em vez de presumires que uma opção genérica será adequada.
A conclusão é limitada: o DoH protege o transporte das consultas DNS nos termos do protocolo. A configuração do navegador, o servidor escolhido e o restante da ligação são questões distintas. Não equivale a anonimato, à cifra integral da navegação nem a uma VPN; para instruções específicas, consulta a documentação atual do navegador.