Qu’est-ce que le DNS sur HTTPS ?
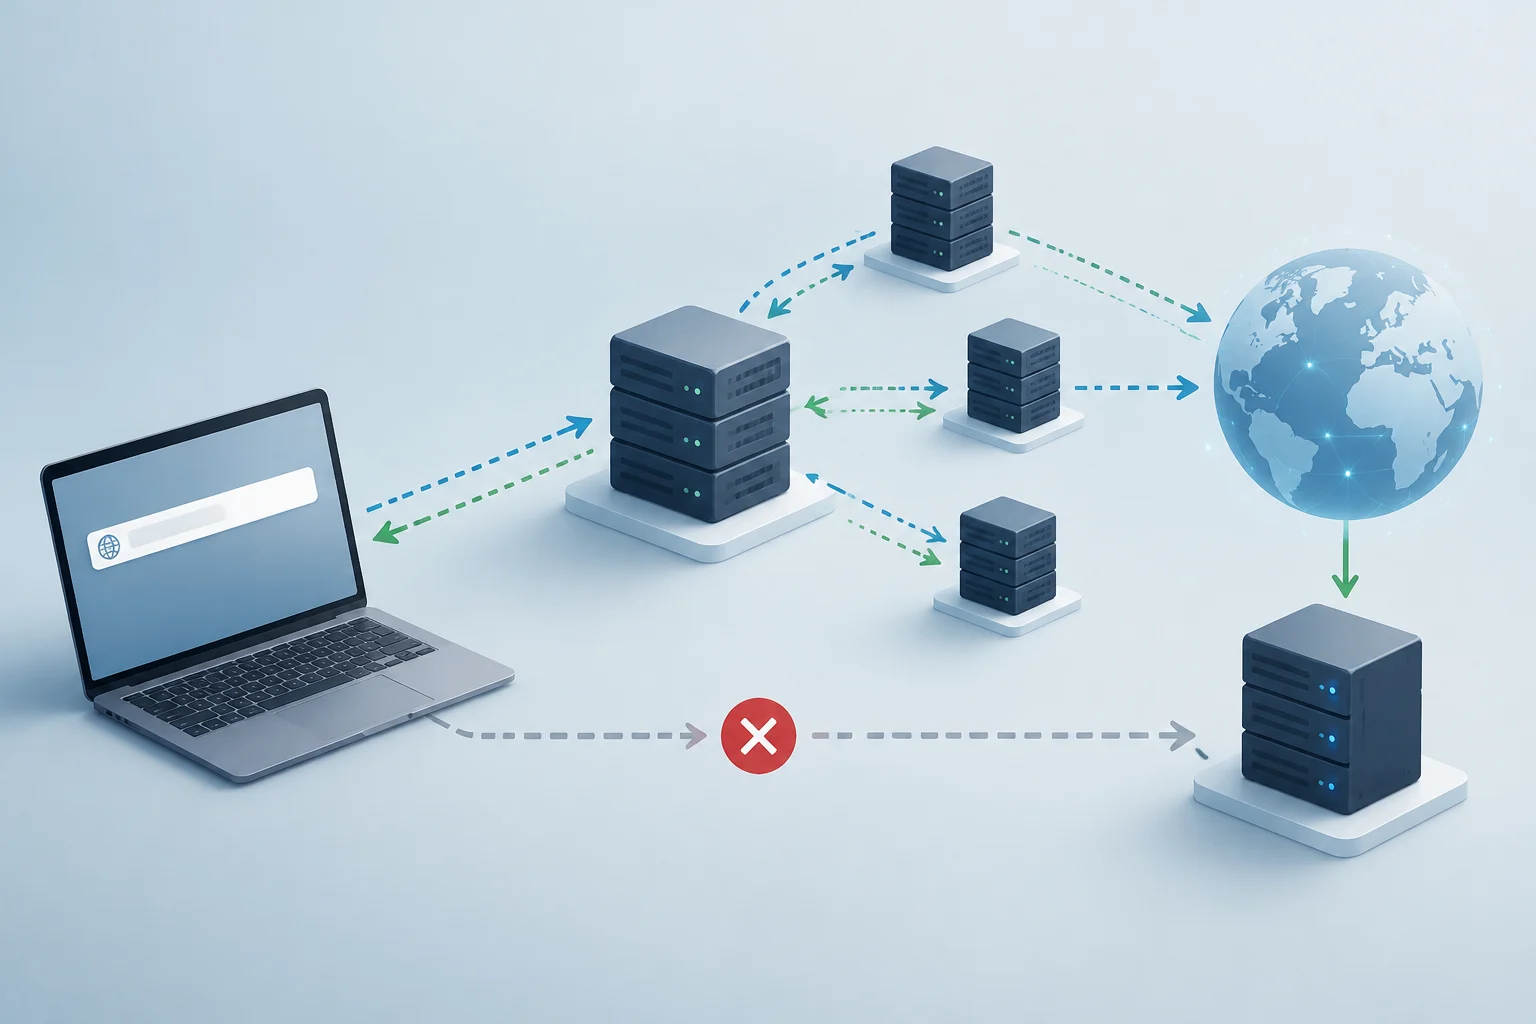
Le DNS sur HTTPS (DoH) est un protocole qui permet d’envoyer des requêtes DNS et de recevoir leurs réponses au moyen de HTTPS. La RFC 8484 associe chaque échange de requête et de réponse DNS à un échange HTTP. En utilisant des URI HTTPS, le protocole s’appuie sur TLS pour protéger l’intégrité et la confidentialité de cette communication.
La RFC 8484 a été publiée en octobre 2018 et porte sur la communication entre les clients DNS et les résolveurs récursifs. Parmi les objectifs envisagés lors de son développement figuraient la difficulté accrue d’interférer avec les communications pour les appareils situés sur le chemin réseau et la possibilité, pour les applications web, d’accéder aux informations DNS par les mécanismes du navigateur. Son champ est le transport DNS, et non la confidentialité de toute l’activité en ligne.
DoH s’intègre à des fonctions HTTP telles que la négociation de contenu, la mise en cache, la redirection, les proxys et l’authentification. Le fait que le protocole prévoie ces fonctions ne signifie pas que tous les services ou toutes les configurations les utilisent de la même manière ; leur comportement dépend de l’implémentation et du service.
Comment les requêtes sont transportées
Chaque requête DNS est encodée dans une requête HTTP, et la réponse arrive dans la réponse HTTP correspondante. La RFC prévoit les méthodes GET et POST : avec GET, la requête est intégrée à l’URI sous la variable dns, encodée en base64url ; avec POST, elle est directement envoyée dans le corps de la requête.
Le type de contenu défini pour les messages est application/dns-message. La spécification exige le schéma HTTPS et décrit TLS comme une protection de l’intégrité et de la confidentialité. Cette protection concerne l’échange entre le client et le serveur DoH ; elle ne permet pas d’affirmer que tous les risques de suivi ou d’analyse du trafic disparaissent.
Le client doit avoir l’URI du serveur DoH configurée. La RFC indique que cette configuration s’effectue en dehors du protocole et peut être manuelle ou automatique. Ainsi, DoH ne choisit pas lui-même le fournisseur et ne définit pas la politique appliquée aux données : ces questions dépendent de la configuration et du service sélectionné.
Ce qu’il protège et ce qu’il ne garantit pas
Selon la RFC, DoH chiffre le trafic DNS et exige l’authentification du serveur. Cela atténue la surveillance passive et certaines attaques actives visant à détourner les requêtes vers des serveurs frauduleux. La protection porte sur le trajet entre le client et le serveur, et non sur toutes les communications produites par une application.
Le chiffrement du trajet n’équivaut pas à l’anonymat. La RFC avertit que HTTPS peut inclure des données utiles pour corréler les requêtes, telles que des cookies HTTP explicites et certaines caractéristiques des en-têtes. De plus, le serveur DoH traite les requêtes qu’il reçoit ; le protocole ne permet pas de savoir ce qu’un fournisseur donné conserve ni quelle politique de confidentialité il applique.
DoH ne chiffre pas non plus, par définition, l’intégralité du contenu de la navigation. La RFC définit le transport des requêtes et des réponses DNS sur HTTPS, et non une connexion de bout en bout pour le reste du trafic. Il ne faut donc pas le présenter comme un substitut à un VPN ni comme une garantie que l’adresse IP de l’utilisateur est masquée.
Choisir un serveur DoH
Le choix du serveur compte, car le client lui envoie les requêtes qu’il doit résoudre. La RFC 8484 précise que le client utilise une URI configurée pour sélectionner le serveur, tandis que la configuration, la découverte et sa mise à jour restent en dehors du protocole. La norme ne prescrit aucun fournisseur ni la manière dont il traite les données.
Avant de choisir un service, vérifiez qui l’exploite et quelles informations il publie sur le traitement des requêtes. La RFC explique comment le client communique avec le serveur, mais ne précise pas combien de temps chaque fournisseur conserve les données, qui peut y accéder ni quelles conditions s’appliquent.
Le contexte réseau peut également compter. Si des noms internes ou des politiques administrées par une organisation sont utilisés, vérifiez auprès du responsable du réseau quelle configuration convient. La spécification du protocole ne formule pas de recommandation universelle pour les réseaux d’entreprise, d’enseignement ou publics.
Firefox : configuration et limites des informations disponibles
La documentation de Mozilla fournie sur le DNS sur HTTPS ne contient pas ici d’informations utilisables sur l’interface de Firefox. Il n’est donc pas possible d’étayer les noms actuels des options, les chemins de menus, les fournisseurs disponibles ni des instructions de configuration étape par étape.
La RFC 8484 permet néanmoins de décrire l’exigence générale : le client doit disposer d’une URI de serveur configurée, manuellement ou automatiquement, en dehors du protocole. Cela ne permet pas d’établir comment Firefox l’implémente ni de déterminer quelles options apparaissent dans une version donnée.
Pour modifier la configuration du navigateur, consultez l’aide officielle de Mozilla correspondant à la version utilisée et vérifiez les options qui y sont présentées. Ne considérez pas comme actuels des chemins de menus ou des listes de fournisseurs issus d’instructions non confirmées : la RFC décrit DoH, et non l’interface ou les choix particuliers d’un navigateur.
Exceptions, erreurs et décisions pratiques
La RFC définit la manière dont les messages DNS sont échangés au moyen de HTTP, mais ne documente pas les niveaux de protection de Firefox, ses exceptions par domaine, ses valeurs par défaut ni les situations où il recourt à un autre mécanisme de résolution. Ces aspects relèvent de l’implémentation du navigateur et ne doivent pas être déduits des règles concernant GET, POST ou TLS.
La norme prévoit des réponses HTTP et des erreurs DNS, mais cela ne permet pas de déterminer ce que fera une version particulière de Firefox si un serveur ne répond pas. Elle ne précise pas non plus comment le navigateur traite les noms des réseaux internes ni les conditions dans lesquelles il change de mécanisme. Il faut consulter la documentation actuelle du produit pour connaître ces détails.
En pratique, distinguez trois questions : ce que protège le protocole, les options proposées par le navigateur et les pratiques déclarées par le fournisseur. La RFC répond à la première ; l’aide actuelle de Mozilla, à la deuxième ; et les informations de confidentialité du service choisi, à la troisième. Aucune ne répond automatiquement aux autres.
Quand DoH peut convenir
DoH peut être pertinent si vous souhaitez protéger au moyen de HTTPS la communication des requêtes DNS entre un client et un résolveur. La RFC cite la réduction des interférences des appareils situés sur le chemin réseau parmi les motivations, mais elle ne promet pas de résoudre tous les problèmes de confidentialité ni de garantir un comportement identique sur chaque réseau et chaque client.
Avant de l’activer, identifiez le serveur sélectionné par le navigateur et examinez les pratiques de confidentialité publiées par ce service. Si vous dépendez de noms internes ou des politiques d’un réseau administré, demandez à son responsable quelle configuration utiliser au lieu de supposer qu’une option générique conviendra.
La conclusion est limitée : DoH protège le transport des requêtes DNS conformément au protocole. La configuration du navigateur, le serveur choisi et le reste de la connexion sont des questions distinctes. DoH n’équivaut ni à l’anonymat, ni au chiffrement de bout en bout de la navigation, ni à un VPN ; pour des instructions précises, consultez la documentation actuelle du navigateur.