Qué es el RGPD y a quién se aplica
El Reglamento General de Protección de Datos (RGPD) es el Reglamento (UE) 2016/679, que fija el marco europeo para proteger a las personas físicas cuando se tratan sus datos personales y para regular la circulación de esos datos. Es una norma directamente aplicable en los Estados miembros: no necesitó una ley española que la incorporase para entrar en vigor. Se aplica desde el 25 de mayo de 2018.
Su ámbito no depende únicamente de dónde esté constituida una empresa. El Reglamento puede alcanzar a organizaciones situadas fuera de la Unión Europea cuando ofrecen bienes o servicios a personas que se encuentran en ella o hacen seguimiento de su comportamiento allí. En la práctica, importa qué actividad se realiza y dónde están las personas afectadas, no solo la sede del proveedor. El tratamiento realizado por una persona en el contexto exclusivamente personal o doméstico queda fuera de su ámbito.
El RGPD se refiere a personas físicas, no solo a ciudadanos de la UE. Por eso, una organización debe analizar si maneja datos de personas identificadas o identificables en el contexto regulado, aunque esas personas tengan otra nacionalidad. También hay regímenes específicos para ciertos tratamientos, como los datos utilizados por autoridades competentes con fines penales, que en la Unión se regulan mediante otra normativa.
Dato personal, tratamiento y funciones de cada organización
Un dato personal es cualquier información relacionada con una persona física identificada o identificable. Puede identificarla directamente, como un nombre, o hacerlo al combinar información, como un identificador en línea, datos de localización o una referencia vinculada a un expediente. La cuestión práctica es si una persona puede ser distinguida razonablemente a partir de esos datos, por sí solos o junto con otros.
El tratamiento comprende operaciones realizadas sobre datos personales, con o sin medios automatizados: recogerlos, organizarlos, consultarlos, utilizarlos, comunicarlos, conservarlos o suprimirlos. Por ejemplo, una tienda que recoge una dirección para entregar un pedido, conserva la factura y permite que un proveedor gestione el alojamiento de su base de datos está realizando distintas operaciones de tratamiento. No hace falta que exista una base de datos compleja para que se aplique el Reglamento.
El responsable determina los fines y los medios esenciales del tratamiento. El encargado trata datos por cuenta del responsable y siguiendo sus instrucciones; puede ser, por ejemplo, un proveedor de alojamiento o de gestión de nóminas. La etiqueta contractual no decide por sí sola la función: lo relevante es quién decide para qué se usan los datos. La relación entre ambas partes debe quedar regulada y el responsable debe elegir encargados que ofrezcan garantías suficientes.
Hay información que recibe protección reforzada, como datos que revelan origen racial o étnico, opiniones políticas, creencias religiosas o filosóficas, afiliación sindical, datos genéticos, biométricos utilizados para identificar de manera unívoca, datos de salud y datos relativos a la vida sexual u orientación sexual. El RGPD también establece reglas específicas para datos relativos a condenas e infracciones penales. No se deben tratar esas categorías como datos ordinarios: su tratamiento está sujeto a condiciones adicionales.
Principios: reglas para diseñar cada tratamiento
El artículo 5 del RGPD reúne los principios que deben orientar el tratamiento: licitud, lealtad y transparencia; limitación de la finalidad; minimización de datos; exactitud; limitación del plazo de conservación; integridad y confidencialidad. Añade la responsabilidad proactiva: el responsable no solo debe cumplir, sino poder demostrar que ha aplicado estos principios.
La licitud exige una base jurídica adecuada para cada finalidad. El consentimiento es una posibilidad, pero no la única: según el caso, el tratamiento puede ser necesario para ejecutar un contrato, cumplir una obligación legal, proteger intereses vitales, realizar una misión de interés público o satisfacer un interés legítimo que no prevalezca sobre los derechos de la persona. La organización debe identificar y documentar la base pertinente; no basta con añadir una casilla de aceptación a cualquier formulario.
La limitación de la finalidad significa que los datos se recogen para fines determinados, explícitos y legítimos, y que no se reutilizan sin analizar si ese uso ulterior es compatible o cuenta con otra base legal. La minimización exige recoger solo los datos adecuados y necesarios. Si una aplicación necesita una dirección de correo para enviar un recibo, pedir además la fecha de nacimiento requiere una justificación ligada a una finalidad concreta; acumular información «por si acaso» no satisface este principio.
La exactitud requiere mantener los datos correctos y rectificar o suprimir sin demora los que sean inexactos para el propósito correspondiente. La limitación de conservación obliga a fijar criterios o plazos: no significa borrar automáticamente todos los datos al terminar una interacción, porque pueden existir obligaciones legales de conservación, pero sí evitar guardarlos indefinidamente sin motivo. La integridad y confidencialidad exigen medidas apropiadas frente al acceso, pérdida, destrucción o alteración no autorizados.
| Principio | Ejemplo de cumplimiento | Ejemplo que plantea un problema |
|---|---|---|
| Finalidad | Explicar para qué se usa el correo recogido en una compra | Reutilizarlo para una finalidad incompatible sin base válida |
| Minimización | Pedir solo los datos necesarios para prestar el servicio | Recoger información adicional sin necesidad justificada |
| Exactitud | Corregir datos desactualizados cuando se detectan | Mantener una dirección errónea pese a conocer el error |
| Conservación | Definir cuándo se revisan o eliminan los datos | Retenerlos indefinidamente sin una razón aplicable |
| Integridad y confidencialidad | Restringir accesos según las funciones del personal | Permitir que cualquier usuario consulte todos los registros |
La tabla ilustra decisiones de diseño, no una lista automática de infracciones: la valoración depende de la finalidad, el contexto, la base jurídica y las medidas adoptadas. La prueba útil es poder explicar por qué cada dato se necesita, quién accede, durante cuánto tiempo y qué ocurre al cerrar el tratamiento.
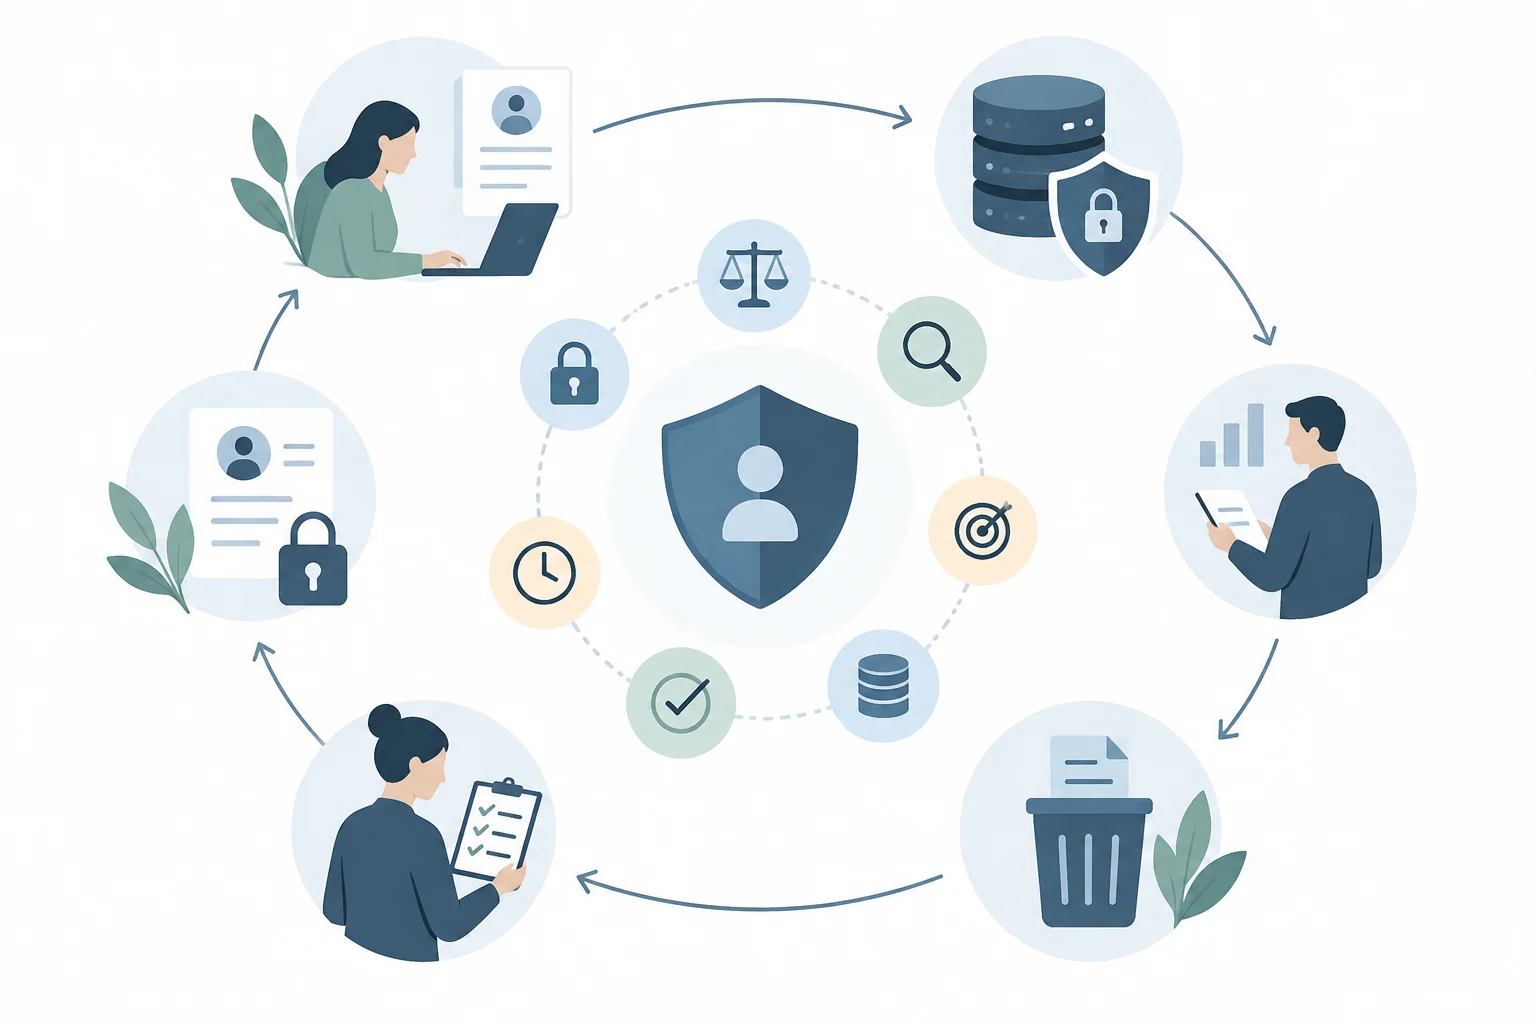
Derechos de las personas sobre sus datos
El RGPD permite a las personas ejercer derechos ante el responsable del tratamiento. El derecho de acceso sirve para saber si se tratan datos propios y obtenerlos junto con información sobre finalidades, categorías, destinatarios y conservación, entre otros aspectos. La rectificación permite corregir datos inexactos o completar los incompletos.
La supresión, conocida a menudo como derecho al olvido, permite solicitar que se borren los datos cuando concurre alguna de las circunstancias previstas, como que ya no sean necesarios para el fin para el que se recogieron. No es un derecho absoluto: puede haber motivos legales para conservarlos o excepciones relacionadas, por ejemplo, con la libertad de expresión, obligaciones legales o reclamaciones. Solicitar la supresión no garantiza el borrado en todos los casos; el responsable debe valorar y explicar la respuesta conforme a la norma.
La limitación del tratamiento permite, en determinadas circunstancias, restringir temporalmente el uso de los datos, por ejemplo mientras se comprueba su exactitud. La oposición permite oponerse a ciertos tratamientos; para mercadotecnia directa, la oposición obliga a dejar de tratar los datos con ese fin. La portabilidad permite recibir determinados datos facilitados por la persona en un formato estructurado, de uso común y lectura mecánica, y transmitirlos a otro responsable cuando se cumplen las condiciones del Reglamento.
| Derecho | Qué permite pedir | Referencia en el RGPD |
|---|---|---|
| Acceso | Confirmar el tratamiento y obtener datos e información asociada | Artículo 15 |
| Rectificación | Corregir datos inexactos o incompletos | Artículo 16 |
| Supresión | Borrar datos cuando concurre una causa prevista | Artículo 17 |
| Limitación | Restringir temporalmente determinados usos | Artículo 18 |
| Portabilidad | Recibir y transmitir determinados datos facilitados | Artículo 20 |
| Oposición | Oponerse a ciertos tratamientos, con reglas específicas | Artículo 21 |
Para la portabilidad, no todo dato que una organización posea entra automáticamente en el derecho: se aplican las condiciones del artículo 20, incluidas la base jurídica y la forma en que se obtuvieron los datos. Tampoco equivale a exigir que dos servicios sean técnicamente compatibles. En España, la solicitud puede dirigirse al responsable, y si la persona considera que su derecho no ha sido atendido puede presentar una reclamación ante la autoridad de control competente.
Obligaciones: demostrar cumplimiento y gestionar riesgos
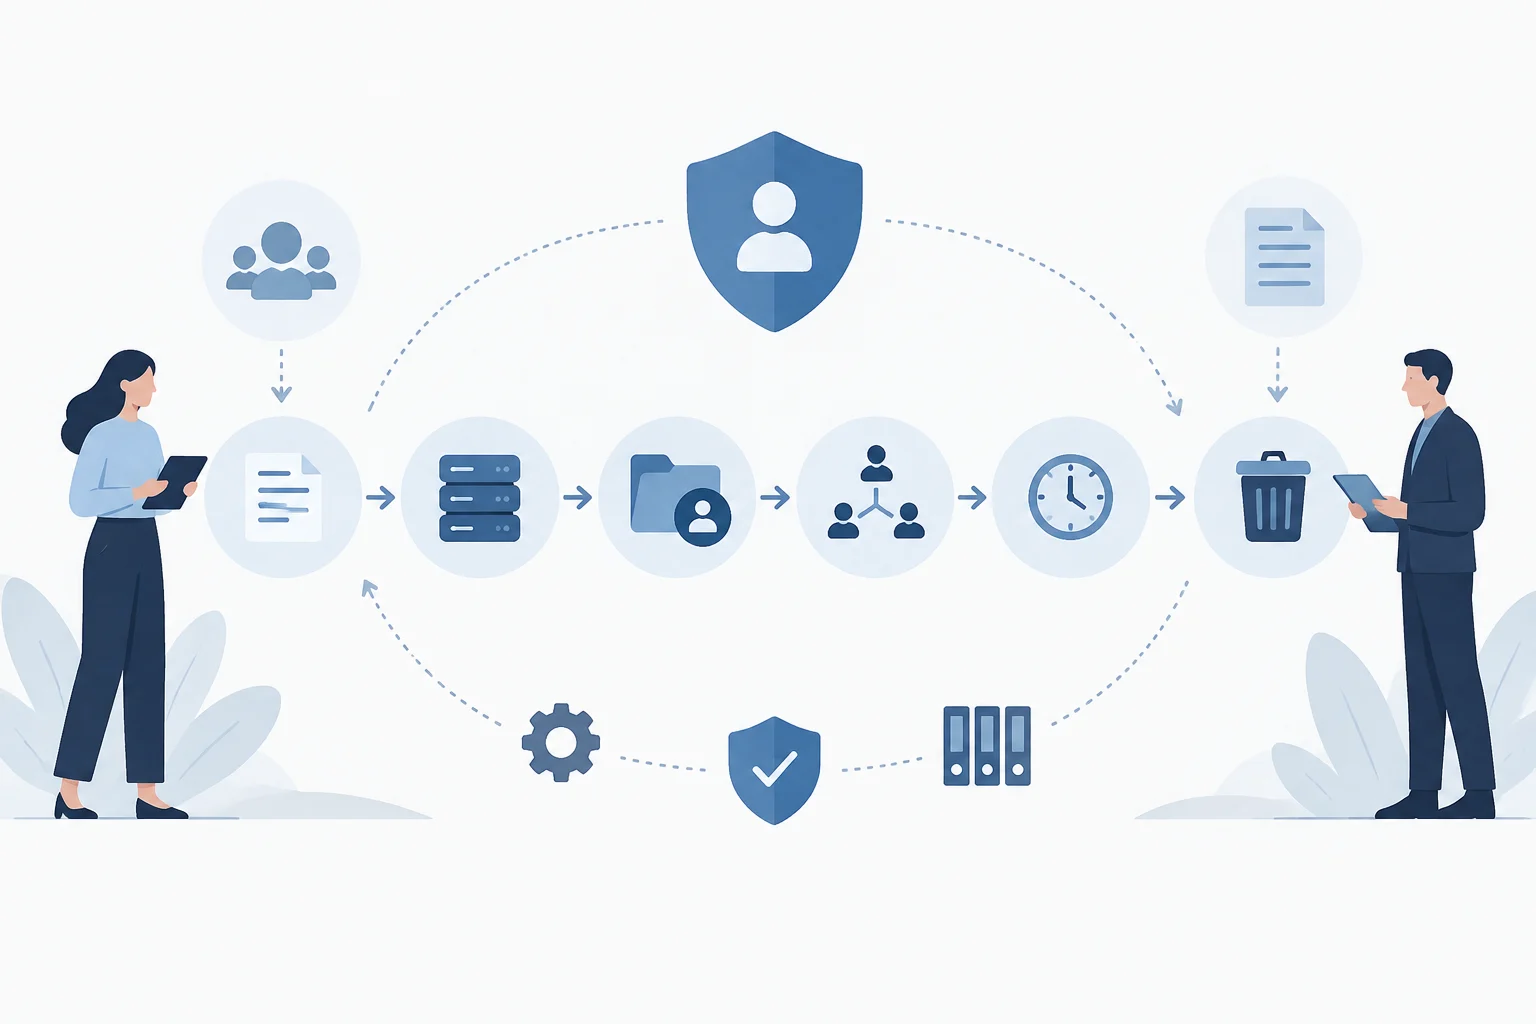
Las obligaciones dependen del papel de cada entidad, la naturaleza del tratamiento y los riesgos para las personas. El responsable debe aplicar medidas técnicas y organizativas adecuadas y mantener una visión documentada del ciclo de vida del dato: qué se recoge, para qué, dónde se almacena, quién lo recibe, cuánto se conserva y cómo se elimina. El encargado, por su parte, debe tratar los datos conforme al contrato y a las instrucciones documentadas del responsable.
El registro de actividades de tratamiento documenta, entre otros elementos, las finalidades, las categorías de interesados y datos, los destinatarios y los plazos previstos de supresión cuando sea posible determinarlos. El RGPD contempla una excepción limitada para organizaciones con menos de 250 personas, pero no opera si el tratamiento puede entrañar un riesgo, no es ocasional o incluye categorías especiales o datos penales. Por ello, ser una pyme no equivale automáticamente a estar exenta de documentar sus tratamientos.
Una evaluación de impacto relativa a la protección de datos (EIPD) es necesaria antes de iniciar un tratamiento cuando sea probable que entrañe un alto riesgo para los derechos y libertades. El Reglamento menciona, entre otros supuestos, la evaluación sistemática y exhaustiva de aspectos personales basada en tratamiento automatizado que produzca efectos significativos, el tratamiento a gran escala de categorías especiales de datos y la observación sistemática a gran escala de zonas de acceso público. Un análisis inicial de riesgos ayuda a decidir si corresponde una EIPD; no todo tratamiento requiere la misma evaluación.
El delegado de protección de datos (DPD) es obligatorio en los supuestos del artículo 37 del RGPD, entre ellos autoridades u organismos públicos —con la excepción prevista para tribunales en ejercicio de su función judicial—, actividades principales que impliquen observación habitual y sistemática a gran escala, o tratamiento a gran escala de categorías especiales o datos penales. La LOPDGDD añade supuestos nacionales concretos. Designarlo no transfiere al DPD la responsabilidad del tratamiento: su función es informar, asesorar y supervisar dentro de las condiciones establecidas por la norma.
Si una violación de seguridad de datos personales puede entrañar un riesgo para los derechos y libertades, el responsable debe notificarla a la autoridad de control sin dilación indebida y, cuando sea posible, dentro de las 72 horas desde que tenga constancia. Si existe alto riesgo para las personas, también debe comunicárselo a ellas sin dilación indebida, salvo las excepciones previstas. El plazo no convierte toda incidencia informática en una brecha notificable: debe tratarse de una violación de seguridad que afecte a datos personales y evaluarse el riesgo.
Cómo se complementan el RGPD y la LOPDGDD en España
La LOPDGDD, Ley Orgánica 3/2018, no sustituye al RGPD ni lo convierte en una norma española. El Reglamento europeo se aplica directamente; la ley española concreta aspectos que el propio marco europeo deja al Derecho nacional y regula cuestiones adicionales, entre ellas garantías del derecho fundamental y derechos digitales. Para resolver un caso en España, normalmente hay que leer ambas normas de forma conjunta y atender a la legislación sectorial que corresponda.
La ley española se publicó en el BOE el 6 de diciembre de 2018 y entró en vigor el día siguiente. El BOE ofrece un texto consolidado informativo, con modificaciones incorporadas; para una consulta jurídica formal hay que atender a las publicaciones oficiales correspondientes y a la redacción aplicable al caso. La norma nacional complementa, no reemplaza, las obligaciones europeas sobre principios, derechos y responsabilidad.
La LOPDGDD también establece reglas nacionales sobre el consentimiento de menores en los tratamientos basados en consentimiento: fija en 14 años la edad a partir de la cual el menor puede prestarlo por sí mismo, con las condiciones y excepciones legales aplicables. Esto no significa que cualquier tratamiento de datos de un menor dependa siempre del consentimiento: la organización debe determinar la base jurídica concreta y considerar las reglas especiales pertinentes.
En términos prácticos, una pyme puede empezar con cuatro preguntas: qué datos personales trata; para qué y con qué base; qué proveedores acceden a ellos; y qué medidas y plazos aplican. Después debe habilitar canales para atender derechos, mantener documentación adecuada y revisar riesgos y contratos. El cumplimiento es un proceso continuo, no una plantilla de privacidad instalada una vez y olvidada.
Supervisión y sanciones: qué significan los límites
Las autoridades de control supervisan la aplicación del RGPD y pueden investigar reclamaciones, ordenar medidas correctivas y, en los casos previstos, imponer multas administrativas. En España, la Agencia Española de Protección de Datos (AEPD) ejerce competencias en su ámbito, junto con las autoridades autonómicas cuando corresponda. La función de supervisión no elimina el derecho de las personas a acudir a los tribunales ni otros mecanismos previstos por la ley.
El artículo 83 establece dos niveles máximos generales de multas: hasta 10 millones de euros o, si se trata de una empresa, hasta el 2 % del volumen de negocio anual mundial total del ejercicio financiero anterior, para determinadas infracciones; y hasta 20 millones de euros o el 4 % para otras infracciones de mayor gravedad. Se aplica la cuantía que sea más elevada entre el importe fijo y el porcentaje, dentro del nivel correspondiente. Son máximos legales, no multas automáticas.
Al decidir si impone una multa y cuál será su cuantía, la autoridad debe considerar las circunstancias del caso, entre ellas la naturaleza, gravedad y duración de la infracción, su carácter intencionado o negligente, las medidas adoptadas para mitigar daños, el grado de responsabilidad y la cooperación con la autoridad. También puede ordenar otras medidas correctivas. Por tanto, citar el máximo sin explicar el contexto da una imagen incompleta del régimen sancionador.
Esta guía ofrece orientación general y no determina el resultado de una situación concreta. La aplicación puede variar según el tratamiento, el sector, el tipo de organización y las normas nacionales o sectoriales pertinentes; para una decisión jurídica o una investigación compleja conviene acudir al texto normativo vigente y, cuando corresponda, a asesoramiento especializado.