Une étape réglementaire majeure pour les appareils portables
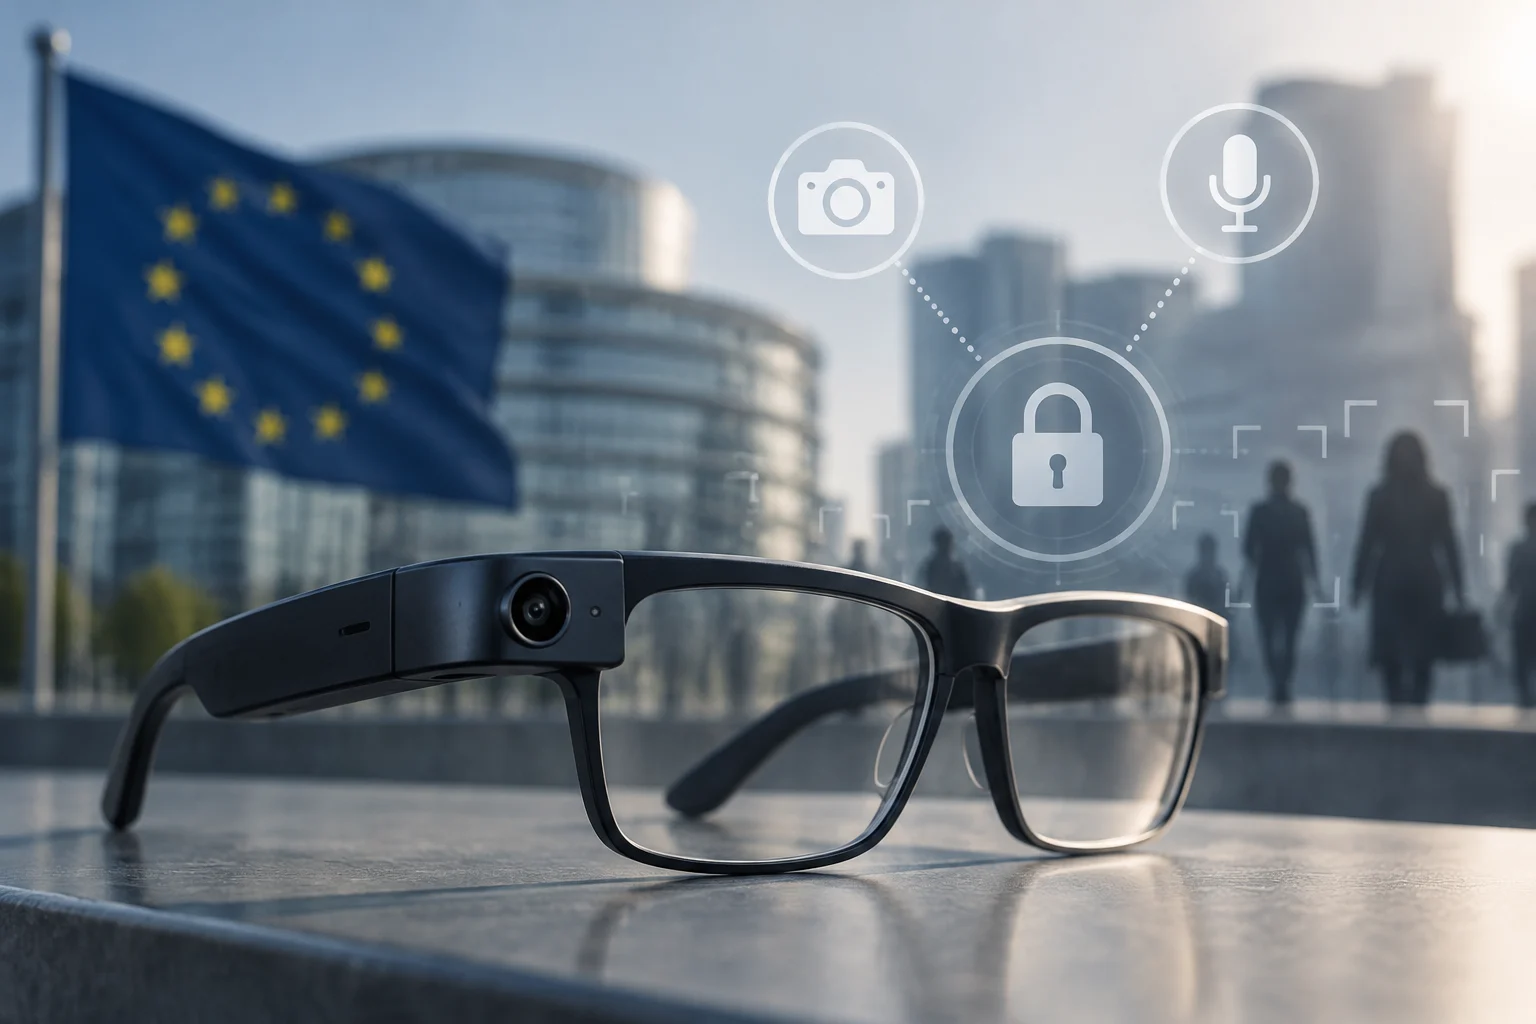
Le Comité européen de la protection des données (CEPD) a adopté, le 13 octobre 2026, une déclaration officielle sur les lunettes connectées. Ce document marque un tournant en abordant explicitement la manière dont ces appareils portables, qui associent caméras, microphones et systèmes d’intelligence artificielle, affectent la protection des données à caractère personnel dans le cadre du RGPD.
Cette initiative n’est pas une règle contraignante, mais un ensemble de réflexions préliminaires visant à guider les fabricants, les utilisateurs et les autorités de contrôle. Elle est importante parce que c’est la première fois que l’organe européen de coordination consacre un document spécifique à cette catégorie de matériel, reconnaissant sa capacité à traiter des informations de façons que les personnes concernées peuvent ne pas percevoir ni maîtriser.
Définition et champ des lunettes connectées
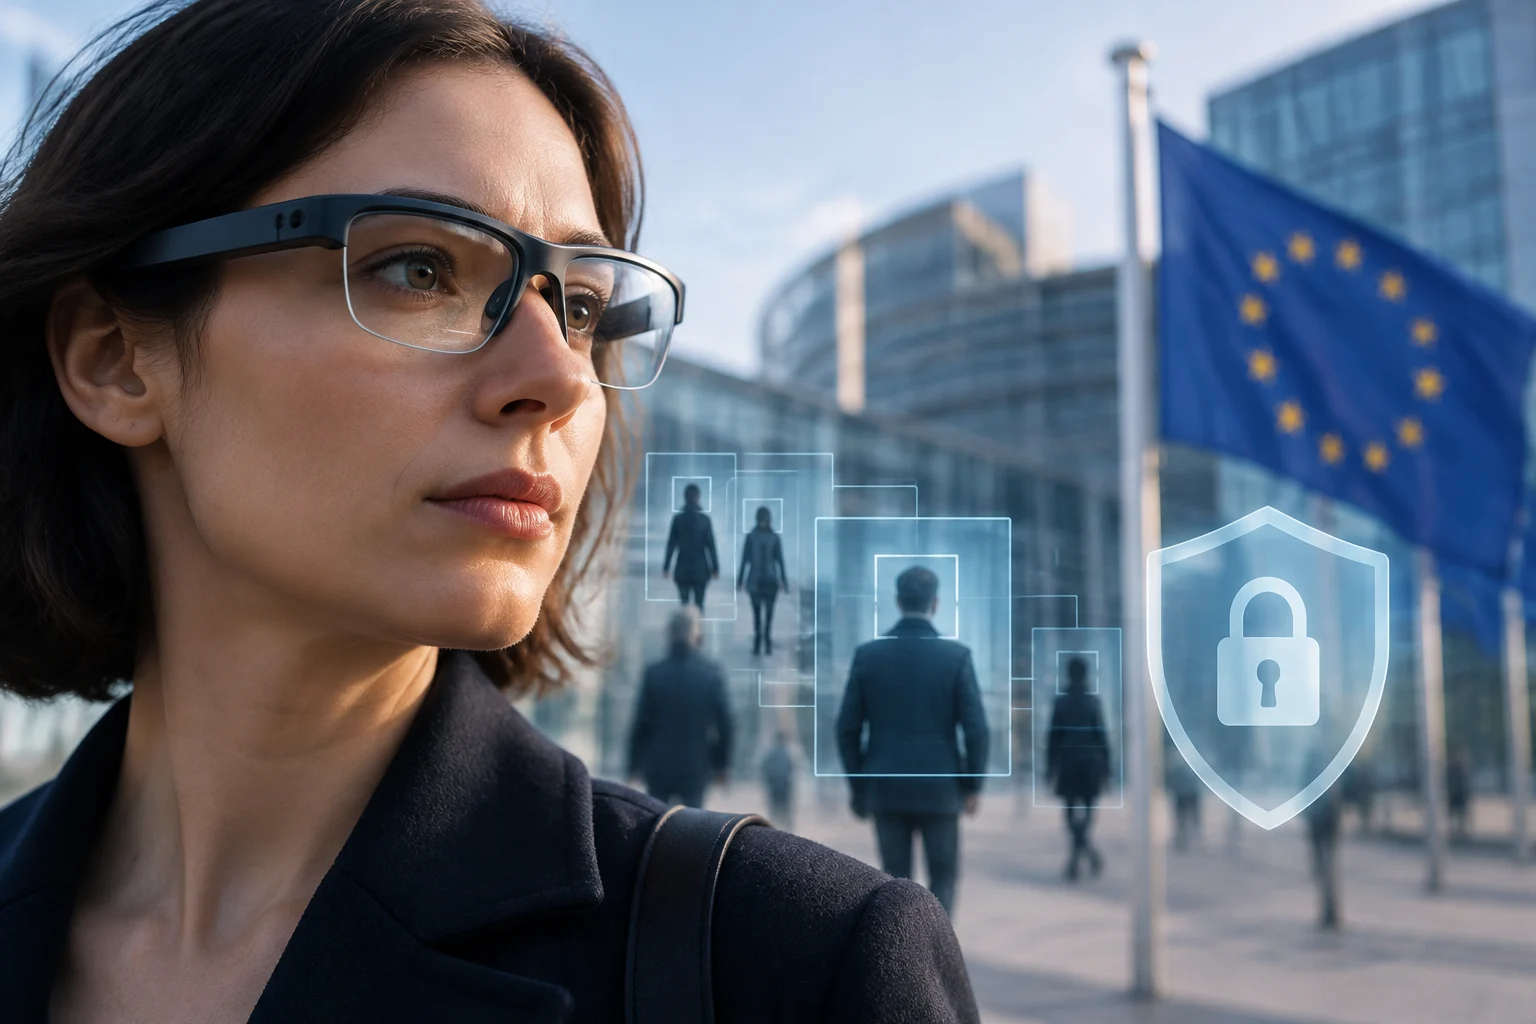
Le CEPD définit les lunettes connectées comme des appareils portables qui ressemblent généralement à des lunettes de soleil ou de vue, mais qui intègrent des capacités informatiques. Elles comprennent notamment des caméras, des haut-parleurs et des microphones, ainsi que des logiciels dotés de systèmes d’IA permettant, par exemple, la traduction en temps réel ou l’identification d’objets.
Ces appareils peuvent se connecter à internet, à d’autres appareils externes ou à des applications mobiles afin d’étendre leurs fonctionnalités. Ils peuvent être utilisés au moyen de commandes vocales ou d’autres technologies d’entrée, comme des bracelets détectant les gestes de la main. Cette définition large couvre aussi bien les modèles grand public que les appareils plus spécialisés et délimite clairement le champ d’application des règles de protection de la vie privée.
Risques spécifiques et cas d’usage
La déclaration recense plusieurs usages courants présentant des risques pour la vie privée : écouter de la musique, passer des appels, prendre des photos ou enregistrer des vidéos, accéder à des services de traduction en temps réel et diffuser des contenus en direct. Certains modèles proposent également des expériences de réalité augmentée en affichant des informations à l’utilisateur.
Le risque central relevé est la captation involontaire de données concernant des tiers. Lorsque les lunettes captent, collectent, enregistrent, adaptent, stockent ou traitent toute information relative à une personne identifiée ou identifiable, elles traitent des données à caractère personnel. Le RGPD s’applique donc, sauf dans les cas exceptionnels prévus à l’article 2, paragraphe 2, par exemple lorsque le traitement est effectué par une personne physique dans le cadre d’une activité strictement personnelle ou domestique.
Contexte : l’AEPD et l’innovation technologique
En Espagne, l’Agence espagnole de protection des données (AEPD) mène un programme actif en matière d’innovation et de technologie. Sa page d’actualités, mise à jour le 2 octobre 2026, témoigne d’une attention croissante portée à l’intelligence artificielle, aux neurodonnées et aux jeux vidéo. Ces travaux complètent la déclaration du CEPD et illustrent la convergence entre réglementation européenne et contrôle national.
L’AEPD a récemment publié des documents sur l’IA offensive et les risques qu’elle présente pour la protection des données, ainsi que des recommandations sur l’utilisation de caméras vidéo au domicile de personnes âgées. Ces travaux montrent que les autorités de contrôle anticipent les défis posés par les technologies émergentes, notamment les appareils portables qui captent des données dans les espaces publics et privés.
Conséquences pour les fabricants et les utilisateurs
Pour les fabricants, la déclaration du CEPD constitue un guide pour une conformité proactive. Même si elle ne prévoit pas de sanctions directes, elle fixe des attentes claires en matière de transparence, de minimisation des données et de sécurité. Les entreprises qui conçoivent des lunettes connectées devront prendre ces principes en compte dès la conception (privacy by design) afin d’éviter de futures sanctions ou le retrait de leurs produits du marché.
Pour les utilisateurs, le document fournit une base pour demander davantage de transparence et de contrôle. La possibilité d’enregistrer du son et des images dans les espaces publics soulève des dilemmes éthiques et juridiques que la déclaration aide à clarifier. Les utilisateurs doivent être conscients que l’usage de ces appareils peut porter atteinte à la vie privée d’autres personnes, et pas seulement à la leur.
Perspectives et coordination européenne
L’adoption de cette déclaration renforce le rôle du CEPD en tant que coordinateur du contrôle au sein de l’UE. En exprimant une position commune, elle réduit la fragmentation réglementaire et favorise une application cohérente du RGPD dans tous les États membres. C’est essentiel pour des appareils vendus et utilisés sur l’ensemble du marché unique européen.
La déclaration devrait servir de base à des orientations futures plus détaillées, voire à une révision de la réglementation si la technologie évolue de manière significative. La coordination entre le CEPD et les autorités nationales, comme l’AEPD, sera essentielle pour adapter la réglementation aux nouveaux défis posés par les lunettes connectées et les autres appareils portables dotés de capacités d’IA.