Ce que signifie la confidentialité mobile et comment elle diffère de la sécurité
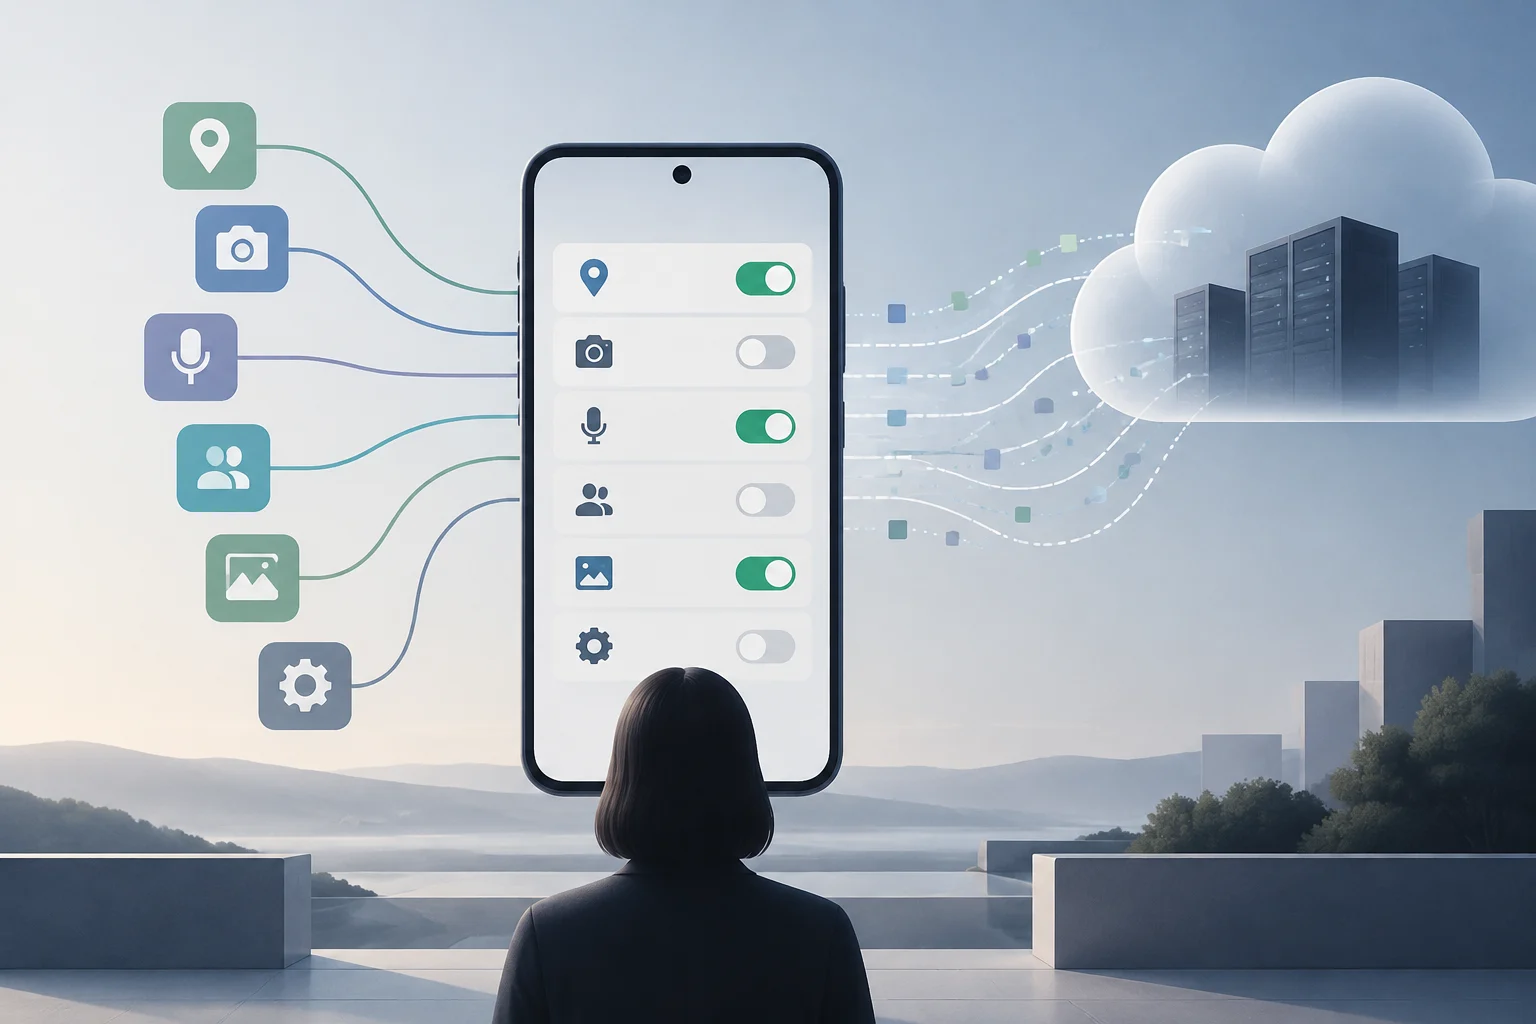
La confidentialité mobile est le contrôle sur la manière dont les informations personnelles liées au téléphone et aux applications qui y sont utilisées sont collectées, utilisées et partagées. Cela n'équivaut pas à ce que toutes les données soient secrètes : cela implique de pouvoir comprendre quelles informations sont traitées, par qui et dans quel but. Cela peut inclure des données évidentes, comme des photos ou la localisation, et des traces moins évidentes, comme des horodatages ou des schémas d'interaction.
La confidentialité et la sécurité sont liées, mais résolvent des problèmes distincts. La sécurité protège contre l'accès non autorisé ; la confidentialité s'occupe des conditions et des fins pour lesquelles les données sont collectées et utilisées. Un verrouillage robuste peut empêcher quelqu'un d'ouvrir le téléphone sans permission, mais ne détermine pas à lui seul quelles informations une application enverra à ses serveurs lorsque la personne l'utilise.
Il convient donc de distinguer la protection de l'appareil et la gestion du traitement des données. Une application pourrait accéder légitimement à une fonction que l'utilisateur a autorisée et, néanmoins, traiter des informations d'une manière qui mérite examen. L'autorisation du système contrôle certains accès techniques ; ce n'est pas une description complète de toutes les données que l'application peut générer, collecter ou transmettre.
Une façon pratique d'évaluer la confidentialité est de se demander : quelle donnée est collectée, pour quoi, pendant combien de temps et avec qui elle est partagée. Les réglages du téléphone aident à répondre à une partie de ces questions, tandis que les informations du développeur et de la boutique apportent un contexte sur le traitement. Aucun écran unique n'offre nécessairement une description exhaustive de tout le parcours des données.
Autorisations : ce qu'elles contrôlent et ce qu'elles excluent
Les autorisations du système d'exploitation sont des permissions pour qu'une application accède à certaines fonctions ou données de l'appareil, comme la localisation, l'appareil photo ou le microphone. Sur Android, les informations officielles décrivent des options pour accorder l'accès de manière continue, une seule fois ou le refuser, ainsi que des outils centralisés pour réviser les autorisations. L'autorisation limite un accès concret ; elle ne certifie pas que l'application respecte la confidentialité sous tous les autres aspects.
Android offre également un Tableau de bord de confidentialité qui montre quelles applications ont accédé à l'appareil photo, au microphone et à la localisation au cours des dernières 24 heures, selon la description officielle du système. Le Gestionnaire d'autorisations permet de réviser les permissions par type de donnée, et Android indique qu'il peut réinitialiser les autorisations des applications qui n'ont pas été utilisées depuis longtemps. Ces contrôles aident à détecter les accès et à ajuster les permissions, mais ne constituent pas un registre universel de toute transmission de données.
La différence entre autoriser une fonction et accepter un traitement plus large est importante. Donner accès à la localisation peut être nécessaire pour afficher un itinéraire ; cela ne permet pas, à lui seul, de déduire si la donnée est stockée, combinée avec d'autres ou partagée avec des tiers. Pour cette partie, il faut consulter les informations de confidentialité de l'application et considérer que les déclarations dépendent de ce que son développeur a communiqué.
Le tableau résume l'étendue des preuves disponibles. Ce n'est pas une comparaison exhaustive d'Android et d'iOS : le paquet de sources confirme les fonctions d'Android, mais n'apporte pas de documentation officielle d'Apple pour décrire ou contraster ici ses contrôles avec le même niveau de détail.
| Aspect | Android | iOS |
|---|---|---|
| Révision des accès sensibles | Le Tableau de bord de confidentialité permet de consulter les accès à l'appareil photo, au microphone et à la localisation au cours des dernières 24 heures. | Les preuves disponibles ne permettent pas de préciser ici le fonctionnement équivalent. |
| Gestion des autorisations | Le système offre un Gestionnaire d'autorisations et des options d'octroi pour certains accès, y compris la localisation. | Les preuves disponibles ne permettent pas de décrire ses options de manière vérifiable. |
| Ce que révèle la boutique | Google Play inclut une section Sécurité des données basée sur les déclarations des développeurs. | Il n'y a pas assez de preuves dans ce paquet pour décrire la transparence de l'App Store. |
| Limite commune d'interprétation | Une autorisation du système n'explique pas à elle seule tous les usages, conservations ou transferts de données. | Les données disponibles ne permettent pas d'affirmer ici un fonctionnement concret. |
Ce que les boutiques et les déclarations de données apportent
Les boutiques d'applications ajoutent une couche d'information distincte des autorisations du système. Google Play demande aux développeurs de compléter la section Contenu de l'application, y compris des informations sur la politique de confidentialité et sur l'usage prévu des autorisations sensibles ou à haut risque, comme celles liées aux SMS ou aux appels. C'est une information déclarée par le développeur, pas une observation indépendante de chaque opération que l'application effectue.
Google indique également que les informations de l'application doivent être révisées et maintenues à jour. La section Sécurité des données de Google Play sert à communiquer les pratiques de traitement, mais ne doit pas être confondue avec le panneau d'autorisations du téléphone : l'une offre des déclarations sur les pratiques de données ; l'autre aide à réviser les accès accordés par le système. Ce sont des outils complémentaires, pas interchangeables.
Pour évaluer une application, il convient de comparer ce qu'elle demande avec la fonction qu'elle remplit et de lire l'explication de ses pratiques de données. Par exemple, le fait qu'une application demande la localisation peut être cohérent avec une fonction de cartes ; si cette localisation est également collectée lorsque la fonction n'est pas utilisée ou partagée avec des tiers, c'est une autre question. La fiche de boutique et la politique de confidentialité peuvent orienter, mais ne remplacent pas une audit technique ni ne garantissent à elles seules que toute déclaration soit complète.
Les preuves réunies documentent les exigences et outils de Google Play, mais ne permettent pas de décrire avec une précision équivalente les politiques actuelles de l'App Store. C'est pourquoi aucune formule, obligation ou mécanisme spécifique n'est attribué à Apple dans ce guide. Pour l'utilisateur, la règle utile est de séparer l'autorisation technique de l'information déclarée sur le traitement et de consulter la source appropriée pour chaque doute.
Réglementation et recommandations pratiques en Espagne
Le traitement des données personnelles par les applications peut être soumis aux normes de protection des données applicables, selon qui traite les informations, dans quel but et dans quel contexte. Ce guide n'offre pas de conseil juridique ni ne permet de conclure qu'une application respecte ou viole une obligation concrète. Les preuves disponibles n'incluent pas le texte du RGPD ni de la LOPDGDD, donc il ne détaille pas ici les articles, bases juridiques ou droits spécifiques comme s'ils étaient vérifiés dans ce paquet.
L'Agence espagnole de protection des données (AEPD) recommande effectivement des mesures pratiques pour protéger la confidentialité des appareils : les maintenir à jour et rendre l'accès indésirable difficile au moyen de clés robustes et d'un verrouillage adéquat. La mise à jour et le verrouillage protègent l'appareil contre les risques d'accès ; ils ne remplacent pas la révision des données traitées par les applications ni de leurs conditions de traitement.
En pratique, une personne peut combiner les contrôles techniques avec la lecture des informations du développeur. Si une application collecte des données qui semblent inutiles pour sa fonction, l'autorisation correspondante peut être refusée lorsque le système le permet, une alternative peut être cherchée ou la politique de confidentialité consultée. La décision doit tenir compte du fait que retirer une autorisation peut également limiter des fonctions légitimes de l'application.
L'utilité de ces mesures réside dans la réduction de l'exposition évitable et l'amélioration de la capacité de décider, pas dans la promesse d'une confidentialité totale. Un mot de passe fort n'empêche pas à lui seul qu'une application autorisée envoie des données à un service distant ; une politique de confidentialité, de son côté, n'empêche pas l'accès physique à un téléphone déverrouillé. Les mesures couvrent des risques différents et doivent être interprétées ensemble.
Limites : données envoyées aux services et au cloud
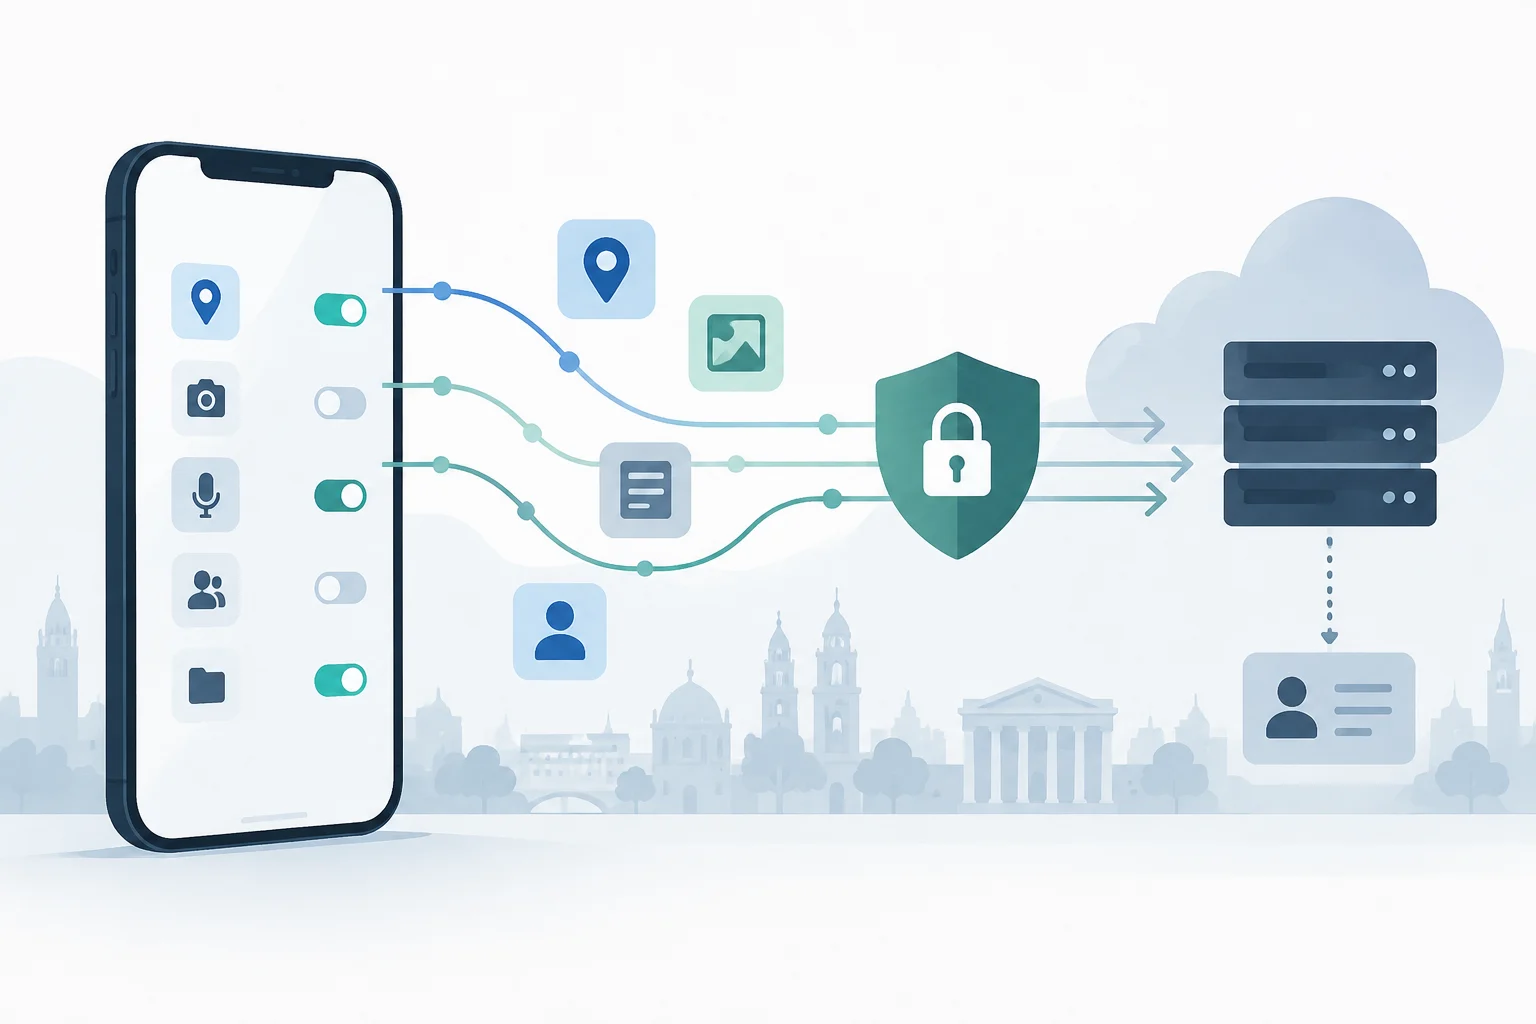
Les autorisations régulent les accès du système d'exploitation, mais ne décrivent pas tout le flux de données entre une application, ses serveurs et d'autres services. Une application peut créer des informations à partir de l'utilisation —par exemple, des journaux d'activité— et les transmettre comme partie de son fonctionnement. Pour savoir ce qui se passe après avoir accordé une autorisation, il faut consulter les déclarations du développeur et garder à l'esprit que l'information disponible dans une boutique est une déclaration, pas une inspection complète du trafic.
Lorsque les données sont synchronisées avec un service distant, leur traitement est également conditionné par le service et les comptes impliqués. Le contrôle local du téléphone n'équivaut pas à contrôler la conservation, l'accès ou les transferts sur des serveurs externes. Révoquer une autorisation ne supprime pas automatiquement les données déjà envoyées ni n'élimine nécessairement un compte ou une copie stockée dans le cloud ; ces actions nécessitent des contrôles du service correspondant.
Le chiffrement ne doit pas non plus être compris comme synonyme de confidentialité intégrale. Il peut protéger des informations contre certains accès, mais ne répond pas à lui seul à des questions comme les métadonnées générées, qui contrôle les clés ou quel traitement le fournisseur applique une fois qu'il reçoit des données. Les sources de ce paquet ne documentent pas les garanties de chiffrement de services spécifiques, donc il n'est pas possible d'affirmer ici qu'un produit concret chiffre ou non les données dans le cloud.
La conclusion prudente est que la confidentialité mobile se répartit entre plusieurs couches : l'appareil, l'application, la boutique, le compte et les services distants. Chaque couche a ses propres contrôles et limites. Réviser uniquement les autorisations peut détecter des accès sensibles, mais ne suffit pas pour reconstruire tout le parcours de l'information.
Comment réviser les autorisations et décider quoi changer
Une révision périodique peut commencer par les autorisations de localisation, d'appareil photo et de microphone, que Android permet de consulter via ses outils de confidentialité. Pour chaque application, il convient de se demander si la fonction a besoin de cet accès, s'il doit être disponible en permanence ou seulement pendant l'utilisation, et si le système offre une alternative moins large. Révoquer l'inutile réduit les accès, bien que certaines fonctions cessent de fonctionner comme prévu.
Ensuite, il est utile de réviser les déclarations de données de la fiche Google Play et la politique de confidentialité liée. Il faut distinguer entre ce dont l'application a besoin sur le téléphone et ce que le développeur déclare collecter ou partager. Si l'information est ambiguë, incomplète ou ne correspond pas à la fonction apparente, cette incertitude peut être une raison pratique de limiter l'utilisation, de demander des éclaircissements ou de choisir une autre application.
L'AEPD recommande de maintenir le système à jour et de protéger l'accès à l'appareil avec des clés robustes. Ces mesures réduisent les risques d'exposition locale et il convient de les incorporer à la révision avec la gestion des autorisations. La directive n'exige pas d'auditer tout quotidiennement : il est plus utile de répéter la vérification après avoir installé des applications pertinentes, changé des réglages ou cessé d'utiliser une application pendant une période prolongée.
Une liste brève pour la prochaine révision :
- Vérifier les accès récents et les autorisations sensibles dans les réglages du système.
- Retirer les permissions qui ne sont pas nécessaires pour la fonction utilisée.
- Réviser les informations de Sécurité des données et la politique du développeur sur Google Play.
- Consulter les contrôles de compte ou de cloud si l'on veut supprimer ou cesser de synchroniser des données déjà envoyées.
- Maintenir le téléphone à jour et le protéger avec un verrouillage robuste.
L'objectif n'est pas d'obtenir une garantie absolue, mais de prendre des décisions informées : accepter une autorisation lorsqu'elle apporte une fonction claire, la restreindre lorsqu'elle n'est pas nécessaire et reconnaître quand la réponse dépend du traitement distant et non du réglage du téléphone.