O que significa agente de IA
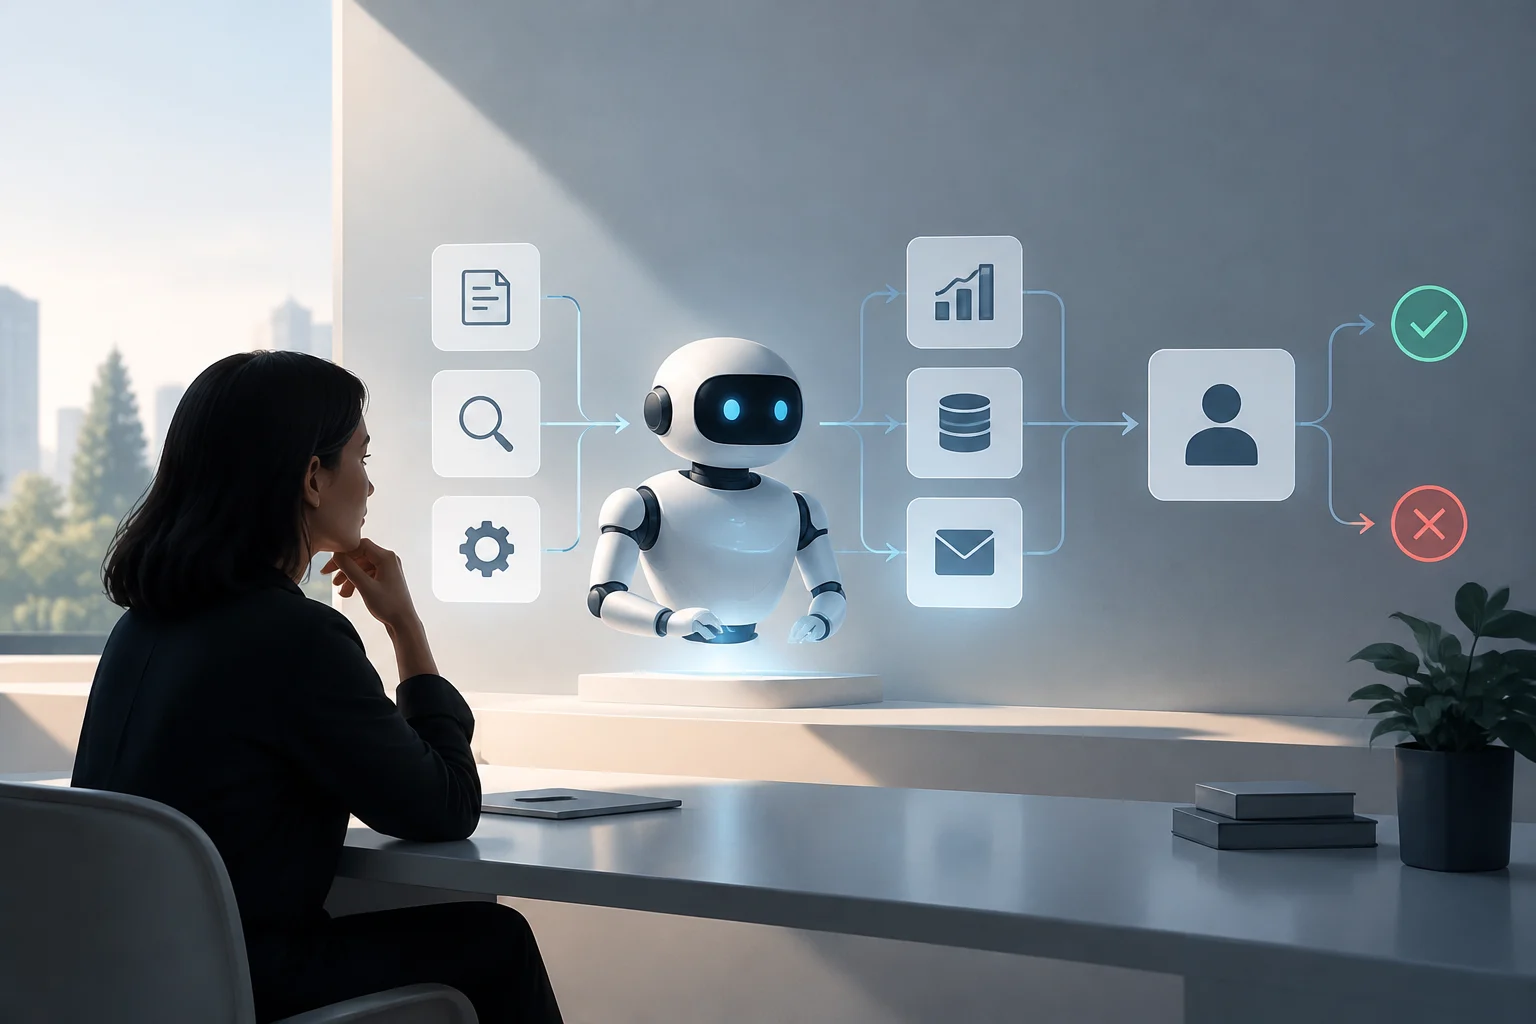
Um agente de IA é um sistema que recebe um objetivo, interpreta o contexto e pode escolher uma sequência de etapas para tentar alcançá-lo. Na formulação da Agência Espanhola de Proteção de Dados (AEPD), esses sistemas utilizam modelos de linguagem e podem perceber seu ambiente, decompor tarefas e realizar operações por meio de interfaces ou ferramentas. A palavra agente descreve, portanto, um sistema completo: não é necessariamente o nome de um modelo concreto.
Um modelo de linguagem gera ou transforma conteúdo a partir de uma entrada. Um agente pode usar esse modelo como parte de um processo mais amplo, junto com instruções, dados, memória, ferramentas e regras de execução. A diferença prática aparece quando o sistema não se limita a responder, mas seleciona ações e as encadeia para cumprir uma meta. Um modelo isolado não adquire por isso permissões para consultar um banco de dados ou modificar um calendário.
A fronteira com um chatbot não é absoluta. Um chatbot pode limitar-se a respostas conversacionais e fluxos predefinidos, mas também pode conectar-se a ferramentas e executar operações; nesse momento, algumas de suas funções comportam-se de forma agêntica. Por isso, o canal de conversa não define a categoria. Para entender o que um sistema faz, convém revisar suas capacidades e permissões, não apenas sua interface ou o rótulo comercial.
Diferenças entre modelo, chatbot e agente
A comparação útil distingue três níveis de funcionamento. O modelo é o componente que processa ou gera uma saída; o chatbot é uma aplicação para conversar, que pode usar regras ou modelos; e o agente é um sistema configurado para avançar em direção a um objetivo por meio de decisões e ações. Em produtos reais, esses níveis podem ser combinados: um chatbot pode integrar um agente, e um agente pode apoiar-se em um ou vários modelos.
| Sistema | Autonomia habitual | Ferramentas externas | Execução de tarefas |
|---|---|---|---|
| Modelo de linguagem | Produz uma saída a partir de uma entrada; não implica por si só ações externas | Não necessariamente | Gera ou transforma conteúdo |
| Chatbot | Responde em uma interação; pode seguir regras ou usar IA generativa | Opcional, conforme a implementação | Pode limitar-se a conversar ou delegar ações a outros sistemas |
| Agente de IA | Pode decidir etapas intermediárias dentro de limites configurados | Pode invocar ferramentas conectadas | Encadeia operações para tentar completar um objetivo |
A tabela compara funções possíveis, não garantias: chamar um sistema de agente não demonstra que planeja bem, aprende de cada interação ou completa tarefas sem supervisão. Nem todo agente usa um modelo de linguagem; o guia da AEPD trata de sistemas agênticos baseados em modelos de linguagem, enquanto o conceito geral de agente pode abranger designs distintos. Em uma avaliação técnica, é preciso verificar quais componentes estão ativos e que resultados podem produzir.
Como funciona o ciclo de um agente
O funcionamento geralmente começa com um objetivo expresso por uma pessoa ou por outro sistema. O agente recebe informações pertinentes —por exemplo, o estado de uma solicitação ou dados autorizados de um aplicativo— e determina quais etapas poderiam levar ao resultado. Pode dividir uma solicitação complexa em subtarefas, escolher uma ferramenta para cada uma e revisar as respostas recebidas antes de continuar. O planejamento é uma sequência operacional, não uma garantia de que o raciocínio seja correto.
Um ciclo simples pode ser representado assim:
- Interpretar: converter a solicitação em um objetivo e reconhecer restrições relevantes.
- Planejar: propor subtarefas e decidir que informações faltam.
- Selecionar: escolher uma ferramenta disponível e os dados de que precisa.
- Agir: enviar uma consulta ou solicitar uma operação externa.
- Avaliar: examinar a resposta e continuar, corrigir o plano ou parar.
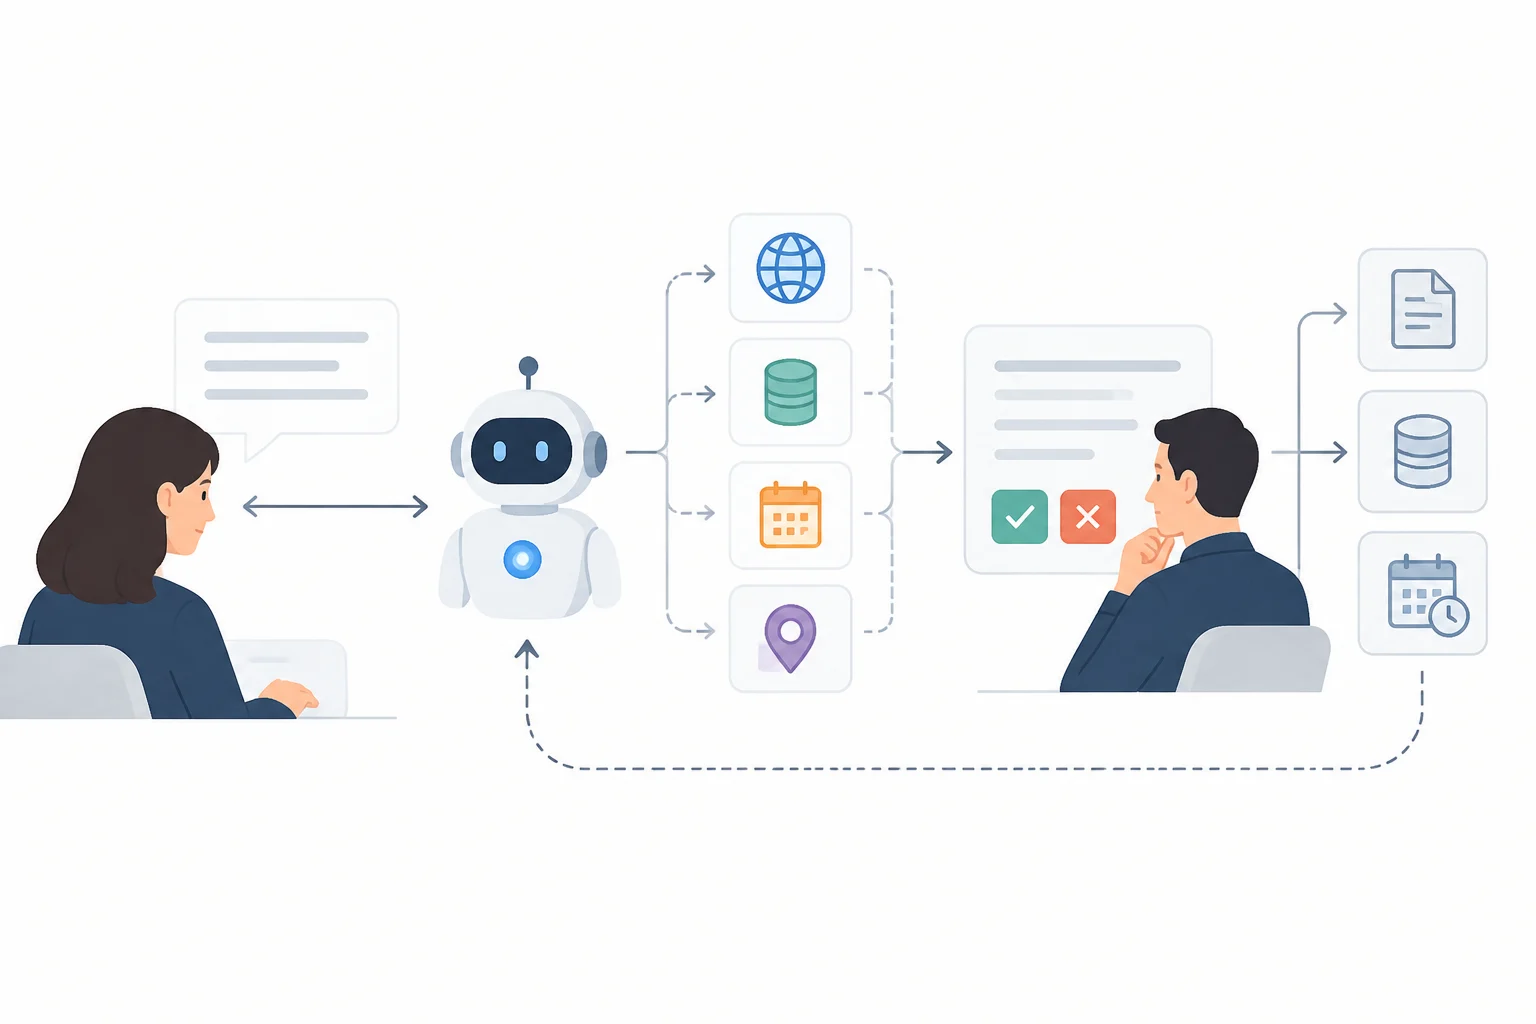
Esse ciclo pode se repetir, mas não precisa ocorrer de forma completamente autônoma. A arquitetura determina se o agente pode agir diretamente, se apenas propõe uma ação para aprovação ou se deve parar diante de uma condição concreta. Na arquitetura de referência do Google Cloud para itinerários, por exemplo, um agente coordenador distribui tarefas entre agentes especializados em lugares, rotas e calendário; o documento também recomenda revisão humana para operações críticas. É um exemplo de design, não uma propriedade universal dos agentes.
Em sistemas com vários agentes, a coordenação adiciona outra camada: um componente atribui tarefas e reúne resultados, enquanto agentes especializados consultam ferramentas distintas. A AEPD descreve arquiteturas com um ou vários agentes e serviços de apoio, como armazenamento, gestão de credenciais e rastreabilidade. Mais componentes implicam mais dependências a governar: cada transferência pode afetar a qualidade do resultado, as permissões e o registro do que ocorreu.
O que as ferramentas externas contribuem
As ferramentas conectam o agente a funções que o modelo não realiza sozinho: consultar uma API, recuperar informações de um banco de dados, verificar uma rota ou propor mudanças em um calendário. O modelo pode decidir qual solicitar e com quais parâmetros, mas o acesso efetivo depende da integração e das permissões atribuídas. Uma ferramenta transforma uma sugestão em uma operação possível; também abre uma via para consultar ou modificar dados fora da conversa.
A arquitetura publicada pelo Google Cloud ilustra essa diferença por meio de um planejador de viagens com agentes especializados: o sistema pode obter informações geográficas e de horários e, com acesso ao calendário, gerenciar eventos. O mesmo design contempla componentes de observabilidade para registrar eventos e revisar ações. A utilidade do exemplo está em mostrar que o comportamento depende de interfaces, dados e controles concretos, não de uma capacidade mágica do modelo.
Para quem implanta um agente, o critério central é conceder apenas o acesso necessário. Se a tarefa é redigir um rascunho, talvez baste a leitura de documentos; se deve enviar mensagens ou modificar registros, essas ações precisam de permissões e salvaguardas explícitas. É conveniente separar consultar, propor e executar, e exigir aprovação antes de ações com consequências relevantes, como uma reserva irreversível ou uma comunicação a terceiros.
Autonomia, erros e supervisão
A autonomia de um agente é limitada pelo seu design: instruções, ferramentas disponíveis, dados acessíveis, permissões e condições de parada. O sistema pode escolher entre opções permitidas, mas não deve ser tratado como uma autoridade independente nem supor-se que entende todas as consequências de uma operação. Um agente que pode consultar informações não necessariamente pode modificá-las; um autorizado a executar uma ação pode fazê-lo de maneira equivocada se interpretar mal o objetivo ou receber dados imprecisos.
A AEPD adverte que a interação com serviços internos e externos pode mudar o escopo de um tratamento de dados pessoais. Entre os riscos que aborda estão a exposição de informações ao interagir com o ambiente, a dependência de serviços integrados, a conservação inadequada na memória e as decisões baseadas em dados imprecisos ou não pertinentes. A supervisão humana efetiva é especialmente importante quando as ações podem afetar significativamente pessoas ou direitos.
A rastreabilidade deve permitir reconstruir qual solicitação o sistema recebeu, quais dados e ferramentas intervieram, quais ações tentou e quem aprovou as operações que o requeriam. Registrar apenas a resposta final pode não bastar para investigar um erro. A AEPD recomenda abordar o sistema durante todo o ciclo de vida do tratamento, com governança, avaliação de riscos e controles adequados; a arquitetura do Google Cloud também apresenta registros e revisão de eventos como elementos de observabilidade.
A intervenção humana não equivale a alguém poder olhar uma tela sem capacidade real de influenciar. Um controle útil define quais decisões requerem aprovação, quem pode pausar ou cancelar uma operação e como se gerenciam erros ou solicitações de direitos. Em tarefas rotineiras e reversíveis pode bastar uma revisão posterior; em operações sensíveis ou difíceis de reverter, a aprovação prévia oferece uma barreira mais clara.
Proteção de dados e marco europeu
O guia da AEPD, publicado em fevereiro de 2026, aborda a IA agêntica sob a perspectiva da proteção de dados pessoais. Seu propósito é ajudar responsáveis e encarregados a avaliar como muda um tratamento quando se incorpora um agente. A Agência aponta que o agente pode realizar uma parte ou a totalidade de um processo e que sua integração pode alterar finalidades, fluxos de informação, intervenientes e riscos. Adicionar um agente pode mudar o tratamento, mesmo que a organização já usasse os dados antes.
Na prática, uma avaliação deve identificar quais dados o sistema consulta, quais fornecedores ou serviços participam, onde se armazenam a memória e os registros, e quais operações pode executar. Também deve verificar-se se a nova configuração respeita a finalidade e a minimização: dar acesso a mais repositórios do que o necessário aumenta o escopo potencial do tratamento. O guia recomenda revisar as obrigações e os riscos ao incorporar o sistema, em vez de assumir que a avaliação anterior ainda cobre o novo fluxo.
O guia da AEPD foca na proteção de dados pessoais quando se incorpora IA agêntica a um tratamento. Para determinar quais obrigações podem se aplicar conforme o Regulamento europeu de IA, é preciso atender às suas definições e requisitos, bem como ao sistema e ao uso concreto. O termo comercial agente não basta por si só: também importam a função, o contexto de implantação e as responsabilidades dos atores envolvidos.
Para uma organização que lida com dados pessoais, uma revisão inicial pode levantar estas perguntas:
- Qual objetivo concreto o agente deve cumprir e que dados precisa para isso?
- Quais ferramentas pode consultar ou modificar, e com quais permissões?
- Quais operações requerem validação humana e como se param?
- Quais registros permitem revisar as decisões e atender direitos das pessoas?
- Quais fornecedores intervêm e como se documentam os fluxos de dados?
A resposta prática não é evitar toda automação, mas ajustar autonomia e permissões ao risco. Se uma tarefa repetitiva pode ser resolvida com regras simples, um agente com acesso amplo pode adicionar complexidade desnecessária. Se o processo exige combinar informações e coordenar ações, o design deve incluir limites, supervisão e rastreabilidade desde o início.