O que significa privacidade móvel e como se diferencia da segurança
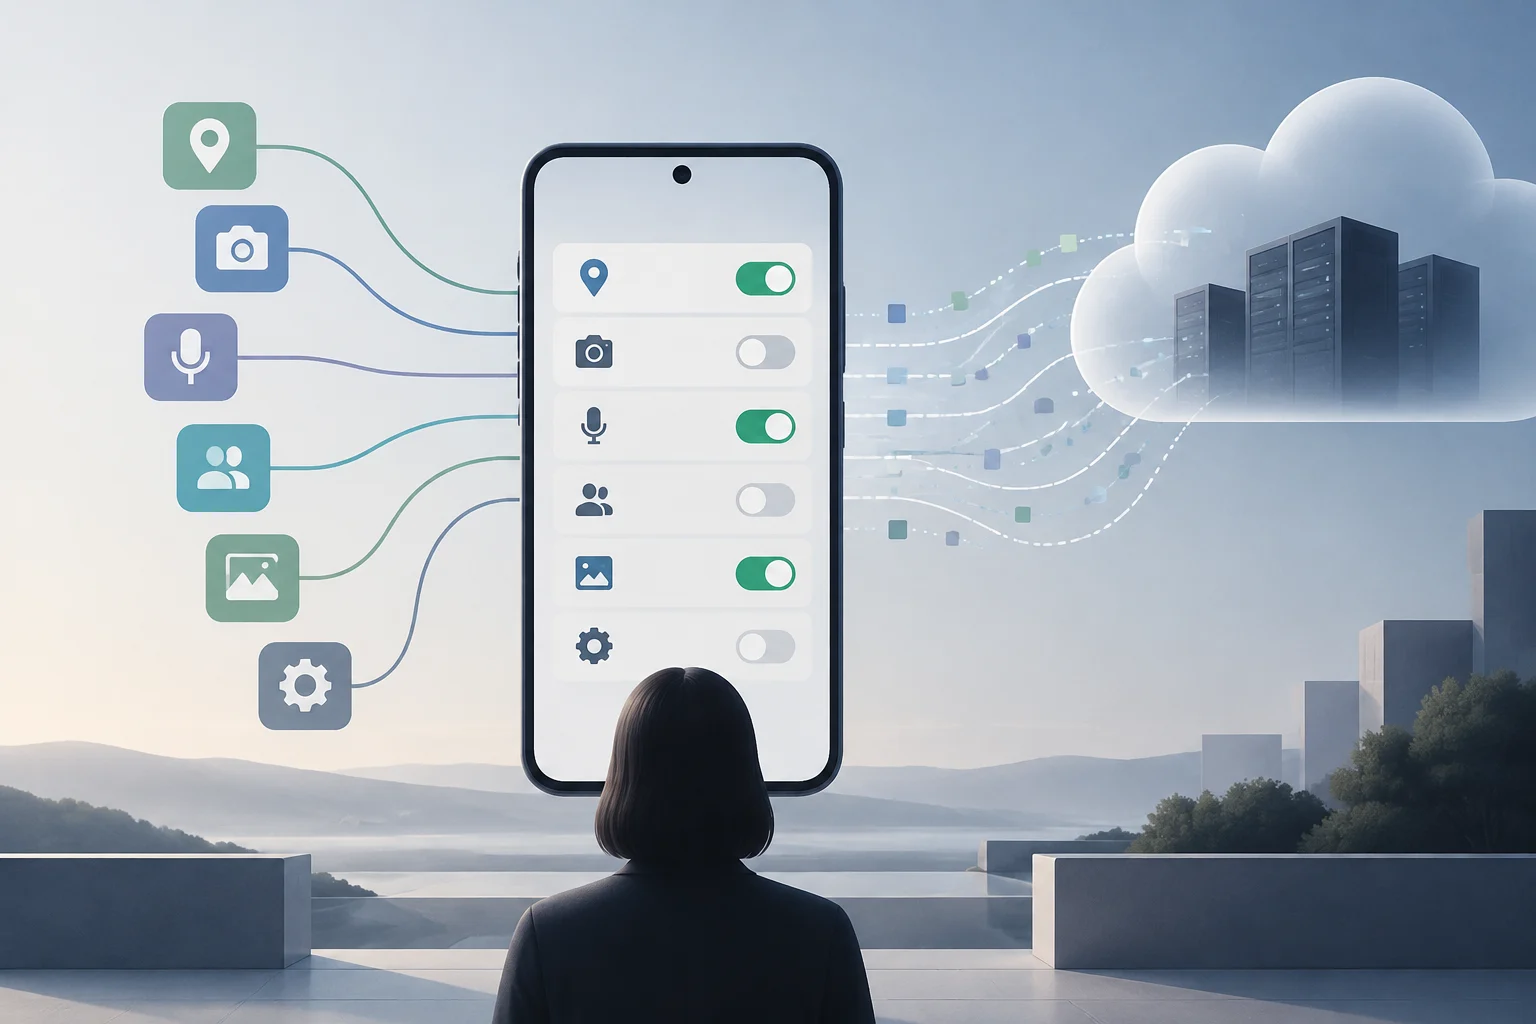
A privacidade móvel é o controlo sobre como as informações pessoais ligadas ao telemóvel e às aplicações que nele são usadas são recolhidas, utilizadas e partilhadas. Não equivale a dizer que todos os dados são secretos: implica poder compreender que informações são tratadas, por quem e com que propósito. Pode incluir dados evidentes, como fotos ou localização, e rastros menos óbvios, como marcas de tempo ou padrões de interação.
A privacidade e a segurança estão relacionadas, mas resolvem problemas distintos. A segurança protege contra o acesso não autorizado; a privacidade ocupa-se das condições e dos fins com que os dados são recolhidos e utilizados. Um bloqueio robusto pode impedir que alguém abra o telemóvel sem permissão, mas não determina por si só que informações uma aplicação enviará para os seus servidores quando a pessoa a utiliza.
Por isso, convém distinguir entre a proteção do dispositivo e a gestão do tratamento de dados. Uma aplicação poderia aceder legitimamente a uma função que o utilizador autorizou e, ainda assim, tratar informações de uma maneira que mereça revisão. A permissão do sistema controla certos acessos técnicos; não é uma descrição completa de todos os dados que a aplicação possa gerar, recolher ou transmitir.
Uma forma prática de avaliar a privacidade é perguntar: que dado é recolhido, para quê, durante quanto tempo e com quem é partilhado. A configuração do telemóvel ajuda a responder a parte dessas perguntas, enquanto a informação do desenvolvedor e da loja aporta contexto sobre o tratamento. Nenhum ecrã único oferece necessariamente uma descrição exaustiva de todo o percurso dos dados.
Permissões: o que controlam e o que deixam de fora
As permissões do sistema operativo são autorizações para que uma aplicação acesse a determinadas funções ou dados do dispositivo, como a localização, a câmara ou o microfone. No Android, a informação oficial descreve opções para conceder acesso de forma contínua, apenas uma vez ou negá-lo, além de ferramentas centralizadas para rever permissões. A permissão limita um acesso concreto; não certifica que a aplicação seja respeitosa com a privacidade em todos os outros aspetos.
O Android também oferece um Painel de privacidade que mostra que aplicações acederam à câmara, ao microfone e à localização durante as últimas 24 horas, segundo a descrição oficial do sistema. O Gestor de permissões permite rever autorizações por tipo de dado, e o Android indica que pode repor permissões de aplicações que há muito não são usadas. Estes controlos ajudam a detetar acessos e a ajustar autorizações, mas não constituem um registo universal de toda a transmissão de dados.
A diferença entre permitir uma função e aceitar um tratamento mais amplo é importante. Dar acesso à localização pode ser necessário para mostrar uma rota; não permite, por si só, deduzir se o dado é guardado, combinado com outros ou partilhado com terceiros. Para essa parte, há que consultar a informação de privacidade da aplicação e considerar que as declarações dependem do que o seu desenvolvedor comunicou.
A tabela resume o alcance da evidência disponível. Não é uma comparação exaustiva do Android e do iOS: o pacote de fontes confirma funções do Android, mas não aporta documentação oficial da Apple para descrever ou contrastar aqui os seus controlos com o mesmo nível de detalhe.
| Aspeto | Android | iOS |
|---|---|---|
| Revisão de acessos sensíveis | O Painel de privacidade permite consultar acessos à câmara, ao microfone e à localização nas últimas 24 horas. | A evidência disponível não permite precisar aqui o funcionamento equivalente. |
| Gestão de permissões | O sistema oferece um Gestor de permissões e opções de concessão para certos acessos, incluindo a localização. | A evidência disponível não permite descrever as suas opções de forma verificável. |
| O que revela a loja | O Google Play inclui uma secção de Segurança dos dados baseada em declarações de desenvolvedores. | Não há evidência suficiente neste pacote para descrever a transparência da App Store. |
| Limite comum de interpretação | Uma permissão do sistema não explica por si só todos os usos, conservações ou transferências de dados. | Os dados disponíveis não permitem afirmar aqui um funcionamento concreto. |
O que as lojas e as declarações de dados aportam
As lojas de aplicações acrescentam uma camada de informação distinta das permissões do sistema. O Google Play pede aos desenvolvedores que completem a secção Conteúdo da app, incluindo informação sobre a política de privacidade e sobre o uso previsto de permissões sensíveis ou de alto risco, como as relacionadas com SMS ou chamadas. É informação declarada pelo desenvolvedor, não uma observação independente de cada operação que a aplicação realiza.
O Google também indica que a informação da aplicação deve ser revista e mantida atualizada. A secção de Segurança dos dados do Google Play serve para comunicar práticas de tratamento, mas não deve ser confundida com o painel de permissões do telemóvel: uma oferece declarações sobre práticas de dados; a outra ajuda a rever acessos concedidos pelo sistema. São ferramentas complementares, não intercambiáveis.
Para valorar uma aplicação, convém comparar o que solicita com a função que cumpre e ler a explicação das suas práticas de dados. Por exemplo, que uma app peça localização pode ser coerente com uma função de mapas; se essa localização for recolhida também quando a função não está em uso ou for partilhada com terceiros, é outra questão. A ficha da loja e a política de privacidade podem orientar, mas não substituem uma auditoria técnica nem garantem por si sós que toda a declaração seja completa.
A evidência reunida documenta os requisitos e ferramentas do Google Play, mas não permite descrever com precisão equivalente as políticas atuais da App Store. Por isso, não se atribuem à Apple formulários, obrigações ou mecanismos específicos neste guia. Para o utilizador, a regra útil é separar a permissão técnica da informação declarada sobre o tratamento e consultar a fonte adequada para cada dúvida.
Normativa e recomendações práticas em Espanha
O tratamento de dados pessoais por aplicações pode estar sujeito às normas de proteção de dados que correspondam, segundo quem trate a informação, com que finalidade e em que contexto. Este guia não oferece aconselhamento jurídico nem permite concluir que uma aplicação cumpra ou incumpra uma obrigação concreta. A evidência disponível não inclui o texto do RGPD nem da LOPDGDD, pelo que não detalha aqui artigos, bases jurídicas ou direitos específicos como se estivessem verificados neste pacote.
A Agência Espanhola de Proteção de Dados (AEPD) recomenda, sim, medidas práticas para proteger a privacidade dos dispositivos: mantê-los atualizados e dificultar o acesso indesejado mediante chaves robustas e um bloqueio adequado. A atualização e o bloqueio protegem o dispositivo contra riscos de acesso; não substituem a revisão dos dados processados pelas aplicações nem das suas condições de tratamento.
Na prática, uma pessoa pode combinar os controlos técnicos com a leitura da informação do desenvolvedor. Se uma aplicação recolhe dados que parecem desnecessários para a sua função, pode negar-se a permissão correspondente quando o sistema o permita, procurar uma alternativa ou consultar a política de privacidade. A decisão deve ter em conta que retirar uma permissão também pode limitar funções legítimas da app.
A utilidade destas medidas está em reduzir a exposição evitável e melhorar a capacidade de decidir, não em prometer privacidade total. Uma palavra-passe forte não impede por si só que uma app autorizada envie dados para um serviço remoto; uma política de privacidade, por sua vez, não impede o acesso físico a um telemóvel desbloqueado. As medidas cobrem riscos diferentes e devem ser interpretadas em conjunto.
Limites: dados enviados para serviços e nuvem
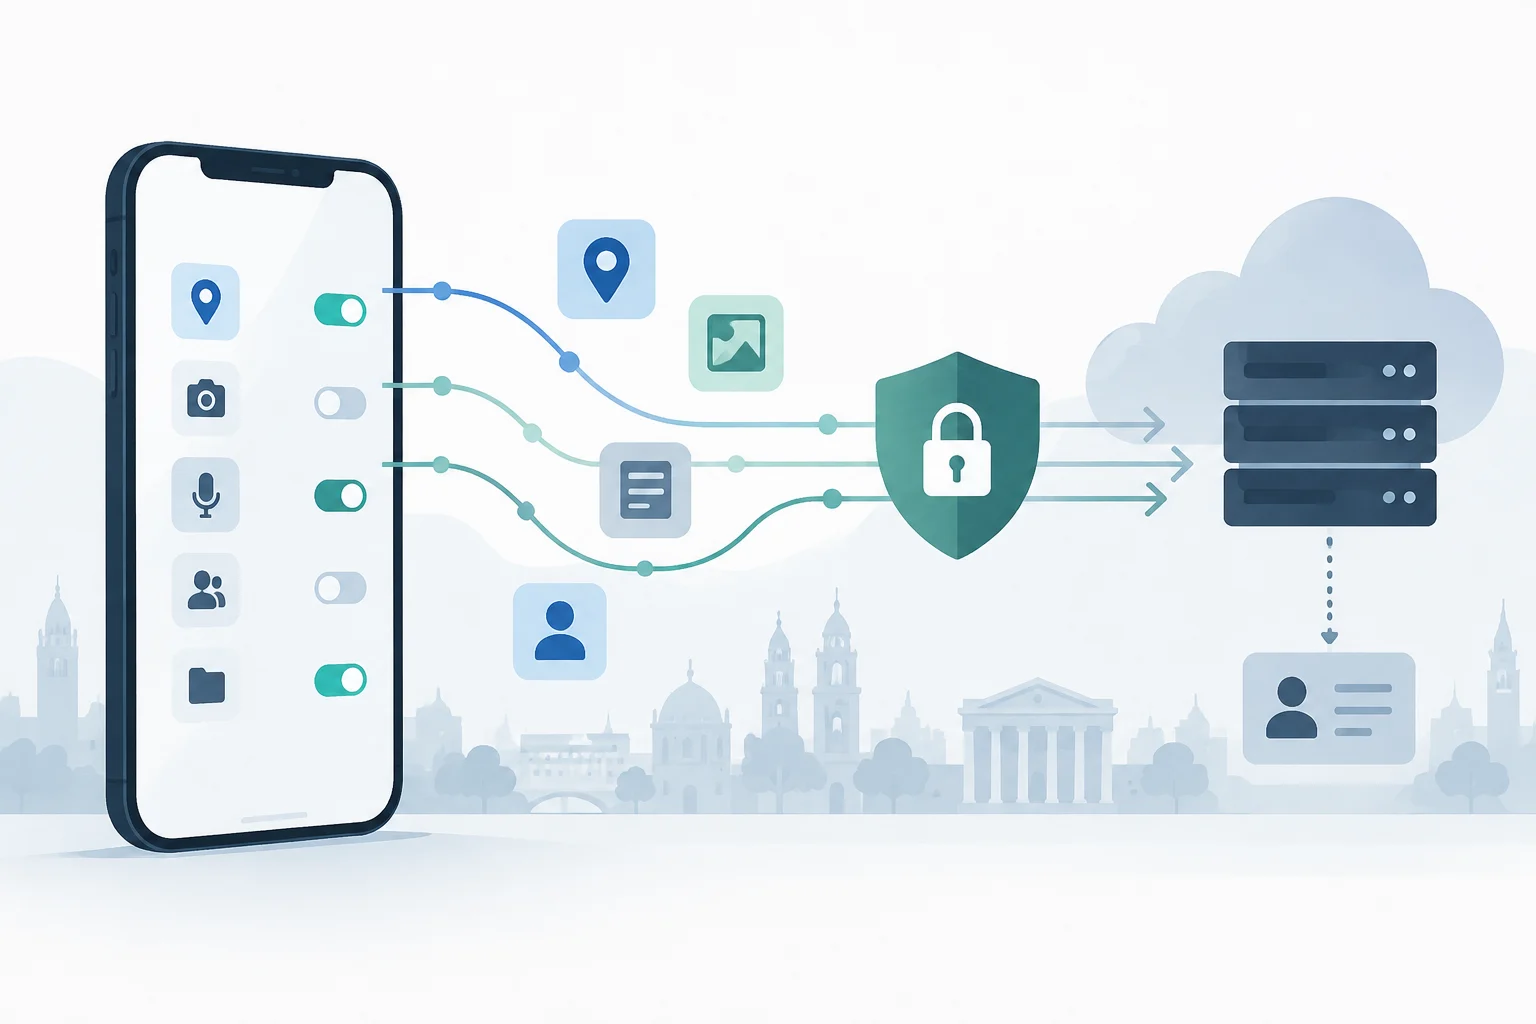
As permissões regulam acessos do sistema operativo, mas não descrevem todo o fluxo de dados entre uma aplicação, os seus servidores e outros serviços. Uma app pode criar informação a partir do uso —por exemplo, registos de atividade— e transmiti-la como parte do seu funcionamento. Para saber o que acontece depois de conceder uma permissão, há que consultar as declarações do desenvolvedor e ter presente que a informação disponível numa loja é uma declaração, não uma inspeção completa do tráfego.
Quando os dados são sincronizados com um serviço remoto, o seu tratamento fica também condicionado pelo serviço e pelas contas implicadas. O controlo local do telemóvel não equivale a controlar a conservação, o acesso ou as transferências em servidores externos. Revogar uma permissão não apaga automaticamente os dados já enviados nem elimina necessariamente uma conta ou uma cópia armazenada na nuvem; para essas ações são requeridos controlos do serviço correspondente.
A cifragem também não deve ser entendida como sinónimo de privacidade integral. Pode proteger informação contra determinados acessos, mas não responde por si só a perguntas como que metadados são gerados, quem controla as chaves ou que tratamento aplica o provedor uma vez que recebe dados. As fontes deste pacote não documentam as garantias de cifragem de serviços específicos, pelo que não é possível afirmar aqui que um produto concreto cifre ou não os dados na nuvem.
A conclusão prudente é que a privacidade móvel se reparte entre várias camadas: o dispositivo, a aplicação, a loja, a conta e os serviços remotos. Cada camada tem controlos e limites próprios. Rever apenas as permissões pode detetar acessos sensíveis, mas não basta para reconstruir todo o percurso da informação.
Como rever permissões e decidir o que mudar
Uma revisão periódica pode começar pelas permissões de localização, câmara e microfone, que o Android permite consultar mediante as suas ferramentas de privacidade. Para cada aplicação, convém perguntar-se se a função precisa desse acesso, se deve estar disponível sempre ou apenas durante o uso e se o sistema oferece uma alternativa menos ampla. Revogar o desnecessário reduz acessos, embora algumas funções deixem de operar como se espera.
Depois, é útil rever as declarações de dados da ficha do Google Play e a política de privacidade vinculada. Há que distinguir entre o que a app precisa no telemóvel e o que o desenvolvedor declara recolher ou partilhar. Se a informação for ambígua, incompleta ou não coincidir com a função aparente, essa incerteza pode ser um motivo prático para limitar o uso, procurar esclarecimentos ou escolher outra aplicação.
A AEPD recomenda manter o sistema atualizado e proteger o acesso ao dispositivo com chaves robustas. Essas medidas reduzem riscos de exposição local e convém incorporá-las à revisão junto com a gestão de permissões. A pauta não exige auditar tudo diariamente: resulta mais útil repetir a verificação após instalar aplicações relevantes, mudar ajustes ou deixar de utilizar uma app durante um período prolongado.
Uma lista breve para a próxima revisão:
- Verificar acessos recentes e permissões sensíveis nos ajustes do sistema.
- Retirar autorizações que não sejam necessárias para a função utilizada.
- Rever no Google Play a informação de Segurança dos dados e a política do desenvolvedor.
- Consultar os controlos de conta ou nuvem se se quiser apagar ou deixar de sincronizar dados já enviados.
- Manter o telemóvel atualizado e protegê-lo com um bloqueio robusto.
O objetivo não é conseguir uma garantia absoluta, mas tomar decisões informadas: aceitar uma permissão quando aporta uma função clara, restringi-la quando não faz falta e reconhecer quando a resposta depende do tratamento remoto e não do ajuste do telemóvel.