Der Unterschied liegt in den Aktionen, nicht im Etikett
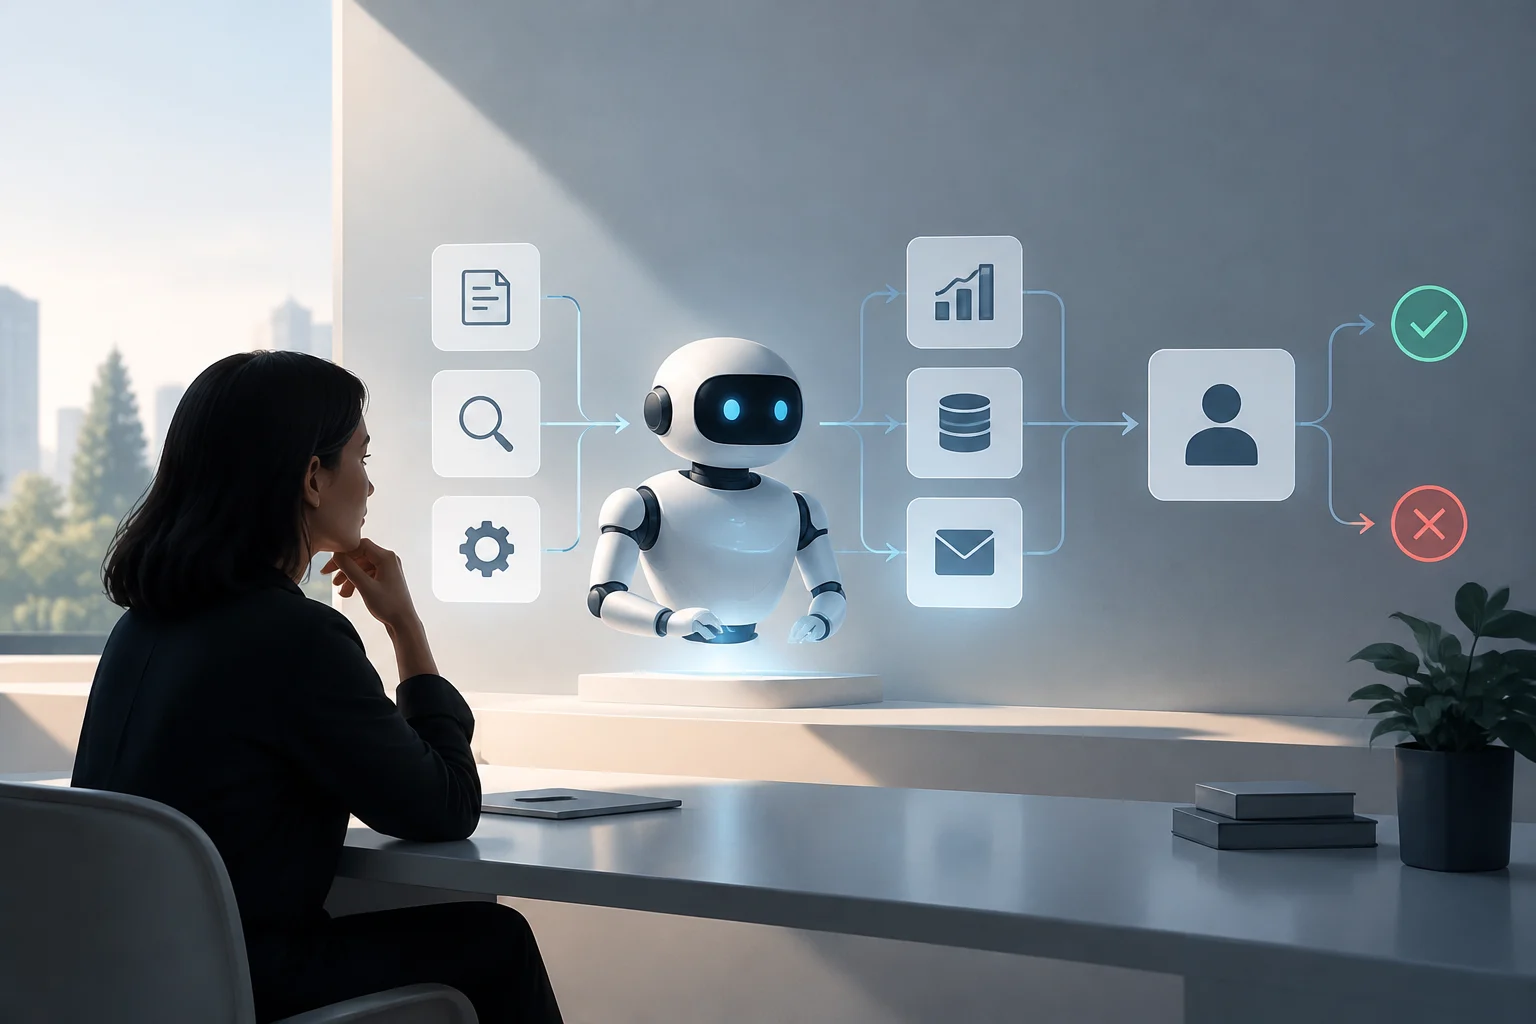
Ein konversationeller Assistent erhält eine Anweisung und gibt Text zurück; ein Agent kann zusätzlich Werkzeuge aufrufen, Ressourcen ändern oder Schritte verketteten, um ein Ziel zu erreichen. Das praktische Signal für Autonomie ist, dass das System handeln kann, nicht dass das Modell viel nachdenkt oder eine lange Antwort schreibt.
Die Unterscheidung ist wichtig, weil Nachdenken und Ausführen separate Fähigkeiten sind. Ein Modell kann eine komplexe Aufgabe planen, ohne das Gerät zu berühren; um mit Dateien, einer Anwendung oder dem Netzwerk zu interagieren, benötigt es konkrete Werkzeuge und Berechtigungen. Schließen Sie nicht auf Systemzugriff aufgrund des Namens „KI“ oder „Agent“: Prüfen Sie, welches Werkzeug verbunden ist und welche Genehmigungen es erhalten hat.
Es lohnt sich auch, den Umfang dieses Leitfadens zu präzisieren: Android Studio ist eine Entwicklungsumgebung, nicht das allgemeine Berechtigungs-Panel für Gemini Nano in Android 16. Die Dokumentation von Google zu Agenten-Berechtigungen beschreibt die für den Android-Studio-Agenten verfügbaren Operationen, wie das Bearbeiten von Projektdateien, die Nutzung von Domains, die Ausführung von Shell-Befehlen und die Verbindung zu MCP-Servern. Diese Kontrollen belegen nicht, was Gemini auf dem Telefon tun kann.
Windows 11: Prüfen, ob die Funktion vorhanden ist
Ein Schulungsmodul von Microsoft beschreibt die Entwicklung von Windows hin zu integrierten Agenten und weist darauf hin, dass einige Erfahrungen, wie der Agenten-Arbeitsbereich, in der Vorschau sind und sich ändern können. Diese Beschreibung bestätigt nicht, dass eine Funktion auf jedem PC aktiviert ist.
Für eine nützliche Prüfung beginnen Sie damit, die genaue Funktion zu identifizieren: Name des Agenten, beherbergende Anwendung und Windows-Version. Dann überprüfen Sie die Konfiguration dieser Anwendung und die Datenschutz- oder Berechtigungsoptionen, die Windows anzeigt. Wenn kein Agenten-Panel oder eine spezifische Genehmigung erscheint, schließen Sie nicht darauf, dass das System Datei-Zugriff gewährt — oder verweigert: Die Funktion ist auf diesem Gerät möglicherweise nicht bereitgestellt.
Die im Dezember 2025 veröffentlichte Technologie-Berichterstattung beschrieb einen Vorschlag für individuelle Berechtigungen für Agenten und persönliche Ordner in Windows 11. Er umfasste Optionen wie erlauben, fragen oder verweigern und wies auf Unterschiede zwischen Ordnerberechtigungen hin. Es ist ein Sekundärbericht über eine Funktion in Entwicklung, keine universelle Garantie für das aktuelle Verhalten und keine Anweisung, dieses Menü in jeder Installation zu finden.
Android: Betriebssystem und Android Studio trennen
Auf einem Android-Smartphone werden die Berechtigungen einer Anwendung über die eigenen Steuerelemente des Geräts überprüft — beispielsweise den Berechtigungsverwalter für Kamera, Mikrofon, Standort und Kontakte — und in den Optionen der entsprechenden Anwendung. Namen und Pfade können je nach Hersteller und Version variieren. Die Berechtigung einer App ist nicht gleichbedeutend mit einer globalen Genehmigung für alle Agenten.
Die Dokumentation von Google zu Agent Permissions bezieht sich spezifisch auf den Gemini-Agenten in Android Studio. Dort werden Genehmigungen zum Lesen und Aktualisieren von Projektdateien, Zugriff auf Google Search und andere Domains, Ausführung von Shell-Befehlen und Interaktion mit MCP-Servern aufgeführt. Der Benutzer kann eine einzelne Operation genehmigen oder sie dauerhaft erlauben, und der Leitfaden erklärt, dass bestimmte hochrangige Berechtigungen verwandte Werkzeuge aktivieren können. Dies dient der Prüfung einer Entwicklungsumgebung, nicht der Messung des Zugriffs von Gemini Nano in Android 16.
In Android Studio ist der dokumentierte Pfad zur Überprüfung dieser Berechtigungen File > Settings > Tools > AI > Agent Permissions; auf macOS Android Studio > Settings > Tools > AI > Agent Permissions. Derselbe Leitfaden bietet eine Option Agent Shell Sandbox, um Netzwerkzugriff und Dateisystem-Schreibvorgänge zu begrenzen, es sei denn, sie werden genehmigt. Prüfen Sie den Umfang der Berechtigung, bevor Sie akzeptieren: Die Gewährung von Schreibzugriff auf ein Projekt sollte nicht als allgemeine Erlaubnis für das gesamte Telefon interpretiert werden.
Eine praktische Methode, den Umfang zu begrenzen
Die zuverlässigste Überprüfung beginnt mit der Ressource und der Aktion, nicht mit einem generischen Datenschutzversprechen. Notieren Sie für jeden Agenten, welche Dateien er lesen oder ändern kann, welche Domains er kontaktieren kann, ob er Befehle ausführen kann und ob er mit anderen Anwendungen interagiert. Fordern Sie die minimale Berechtigung an, die die Erledigung der Aufgabe ermöglicht, und wählen Sie Einzelgenehmigung, wenn es sich nicht um einen wiederholten und zuverlässigen Ablauf handelt.
Verwenden Sie in Android Studio die Berechtigungsansicht des Agenten und die Agent Shell Sandbox. Vermeiden Sie dauerhaften Zugriff, wenn eine Einzelgenehmigung genügt. Prüfen Sie in Android die App-Berechtigungen in den Einstellungen und widerrufen Sie diejenigen, die die jeweilige App nicht benötigt. Prüfen Sie die Steuerelemente jeder Anwendung und Plattform separat.
Bestätigen Sie vor der Genehmigung einer riskanten Aktion deren Wirkung: Welche Datei wird geändert, welcher Befehl wird ausgeführt oder mit welchem Dienst wird verbunden? Fordern Sie für wichtige Änderungen eine menschliche Bestätigung an und bewahren Sie eine wiederherstellbare Kopie der Daten auf. Wenn der Agent mit sensiblen Informationen arbeitet, testen Sie zuerst mit nicht kritischen Daten und prüfen Sie, ob die Operation eine Verbindung zu einem entfernten Dienst erfordert.
Echte Risiken und Grenzen der Berechtigungssteuerung
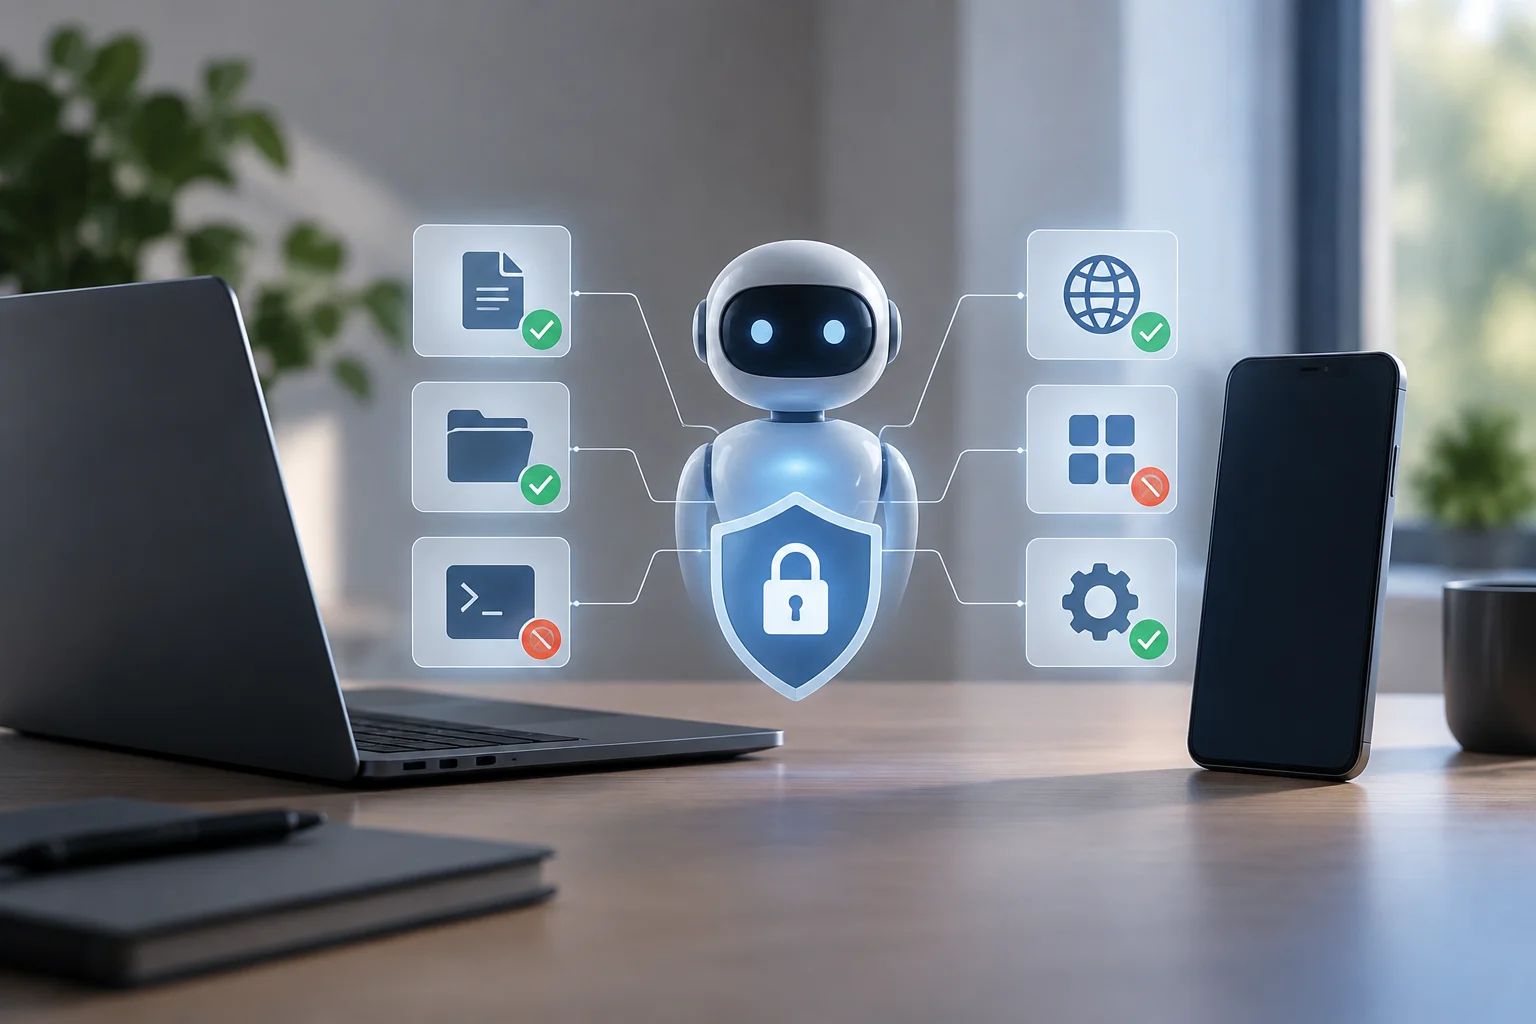
Dateizugriff kann Dokumente oder Zugangsdaten offenlegen; Schreibzugriff fügt das Risiko unerwünschter Änderungen hinzu. Shell-Befehle und Netzwerkverbindungen erweitern die potenzielle Auswirkung, da sie die Arbeitsumgebung beeinflussen oder Informationen an externe Dienste senden können. Lesen, Ändern, Ausführen und Übertragen sind unterschiedliche Berechtigungen und sollten separat bewertet werden.
Ein Zustimmungsbildschirm reduziert unbefugte Aktionen, beweist aber nicht, dass eine Aufgabe sicher ist oder das Ergebnis korrekt ist. Der Android-Studio-Leitfaden beschreibt beispielsweise Einzel- und Dauer-Genehmigungen sowie Berechtigungen, die verwandte Werkzeuge gruppieren. Eine breite Genehmigung kann mehr als eine Operation umfassen; die Person muss ihren Umfang prüfen und eine Aufsicht über sensible Aktionen aufrechterhalten.
Es muss auch zwischen lokaler und entfernter Verarbeitung unterschieden werden. Dass ein Modell oder Agent KI-Funktionen verwendet, erlaubt nicht allein, zu schließen, wo jede Anfrage verarbeitet wird oder welche Daten gesendet werden. Diese Informationen hängen von der spezifischen Anwendung und dem Dienst ab; prüfen Sie deren Einstellungen und Datenrichtlinie, bevor Sie vertrauliche Inhalte eingeben.
Periodische Checkliste
Eine monatliche Überprüfung kann sich auf beobachtbare Änderungen konzentrieren, ohne anzunehmen, dass alle Systeme dasselbe Inventar anbieten. Prüfen Sie, ob Sie neue Agenten installiert haben, ob eine Anwendung Werkzeuge hinzugefügt hat oder ob Sie dauerhafte Berechtigungen erteilt haben, die Sie nicht mehr benötigen. Der Widerruf einer unnötigen Genehmigung reduziert den zukünftigen Zugriff, auch wenn er frühere Aktionen nicht rückgängig macht.
Verwenden Sie diese kurze Liste bei der Installation eines Agenten, beim Versionswechsel oder bei der Arbeit mit sensiblen Daten:
- Identifizieren Sie die genaue Anwendung, den Agenten und die Plattform; bestätigen Sie, ob es sich um Windows, Android oder Android Studio handelt.
- Prüfen Sie Datei-Lesen und -Schreiben, Netzwerkzugriff, Befehle und Verbindungen mit anderen Werkzeugen separat.
- Bevorzugen Sie Einzelberechtigungen und begrenzen Sie den Zugriff auf wesentliche Ressourcen.
- Prüfen Sie das Ergebnis der Aktionen und widerrufen Sie dauerhaften Zugriff, wenn der Arbeitsablauf endet.
- Vermeiden Sie das Teilen von Zugangsdaten oder sensiblen Dokumenten, bis Sie verstehen, wo sie verarbeitet und gespeichert werden.
Die nützliche Schlussfolgerung ist konkret: Ein Agent wird nach seinen effektiven Werkzeugen und Berechtigungen bewertet, nicht nach einem Produktetikett oder der Fähigkeit, Pläne zu generieren. Prüfen Sie die Steuerelemente, die in der jeweiligen Anwendung und auf der jeweiligen Plattform verfügbar sind. Für Android-Studio-Funktionen verwenden Sie das Berechtigungs-Panel und die Agent Shell Sandbox.