A diferença está nas ações, não no rótulo
Um assistente conversacional recebe uma instrução e devolve texto; um agente pode, além disso, invocar ferramentas, modificar recursos ou encadear etapas para alcançar um objetivo. O sinal prático de autonomia é que o sistema pode agir, não que o modelo raciocine muito ou escreva uma resposta extensa.
A distinção importa porque raciocinar e executar são capacidades separadas. Um modelo pode planejar uma tarefa complexa sem tocar no dispositivo; para interagir com arquivos, um aplicativo ou a rede, ele precisa de ferramentas e permissões concretas. Não deduza acesso ao sistema pelo nome “IA” ou “agente”: verifique qual ferramenta está conectada e quais autorizações recebeu.
Também vale a pena precisar o escopo deste guia: o Android Studio é um ambiente de desenvolvimento, não o painel geral de permissões do Gemini Nano no Android 16. A documentação da Google sobre permissões do agente descreve as operações disponíveis para o agente do Android Studio, como editar arquivos do projeto, usar domínios, executar comandos de shell e conectar servidores MCP. Esses controles não demonstram o que o Gemini pode fazer no telefone.
Windows 11: verificar se a função está presente
Um módulo de treinamento da Microsoft descreve a evolução do Windows em direção a agentes integrados e aponta que algumas experiências, como o espaço de trabalho do agente, estão em pré-visualização e sujeitas a mudanças. Essa descrição não confirma que uma função esteja ativada em cada PC.
Para fazer uma verificação útil, comece identificando a função exata: nome do agente, aplicativo que o hospeda e versão do Windows. Depois, revise a configuração desse aplicativo e as opções de privacidade ou permissões exibidas pelo Windows. Se não aparecer um painel de agentes ou uma autorização específica, não infira que o sistema concede — ou nega — acesso a arquivos.
A cobertura tecnológica publicada em dezembro de 2025 descreveu uma proposta de permissões individuais para agentes e pastas pessoais no Windows 11. Incluíam opções como permitir, perguntar ou negar e apontava diferenças entre permissões de pastas. É um relatório secundário sobre uma função em desenvolvimento, não uma garantia universal do comportamento atual nem uma instrução para encontrar esse menu em qualquer instalação.
Android: separar o sistema operacional do Android Studio
Em um celular Android, as permissões de um aplicativo são revisadas pelos controles do próprio dispositivo — por exemplo, o gerenciador de permissões para câmera, microfone, localização e contatos — e dentro das opções do aplicativo correspondente. Nomes e caminhos podem mudar conforme o fabricante e a versão. A permissão de um app não equivale a uma autorização global para todos os agentes.
A documentação da Google sobre Agent Permissions refere-se especificamente ao agente Gemini no Android Studio. Ali são listadas autorizações para ler e atualizar arquivos do projeto, acessar o Google Search e outros domínios, executar comandos de shell e interagir com servidores MCP. O usuário pode aprovar uma operação pontual ou permiti-la de forma persistente, e o guia explica que certas permissões de alto nível podem habilitar ferramentas relacionadas. Isso serve para auditar um ambiente de desenvolvimento, não para medir o acesso do Gemini Nano no Android 16.
No Android Studio, o caminho documentado para revisar essas permissões é File > Settings > Tools > AI > Agent Permissions; no macOS, Android Studio > Settings > Tools > AI > Agent Permissions. O mesmo guia oferece uma opção Agent Shell Sandbox para limitar o acesso à rede e as escritas do sistema de arquivos, a menos que autorizadas. Revise o escopo da permissão antes de aceitar: conceder escrita em um projeto não deve ser interpretado como permissão geral sobre todo o telefone.
Um método prático para limitar o escopo
A revisão mais confiável começa pelo recurso e pela ação, não por uma promessa genérica de privacidade. Para cada agente, anote quais arquivos ele pode ler ou modificar, quais domínios pode contatar, se pode executar comandos e se interage com outros aplicativos. Peça a permissão mínima que permita completar a tarefa e escolha autorização pontual quando não for um fluxo repetido e confiável.
No Android Studio, use o painel de permissões do agente para revisar e administrar autorizações. No Windows, utilize os controles que aparecerem na sua instalação e no aplicativo que hospeda o agente. No Android, verifique as permissões do app nas Configurações e revogue as que ele não precisa. Revise separadamente os controles de cada aplicativo e plataforma.
Antes de permitir uma ação de risco, confirme seu efeito: qual arquivo mudará, qual comando será executado ou a qual serviço ele se conectará. Para mudanças importantes, exija uma confirmação humana e conserve uma cópia recuperável dos dados. Se o agente trabalha com informações sensíveis, teste primeiro com dados não críticos e verifique se a operação requer conexão a um serviço remoto.
Riscos reais e limites do controle por permissões
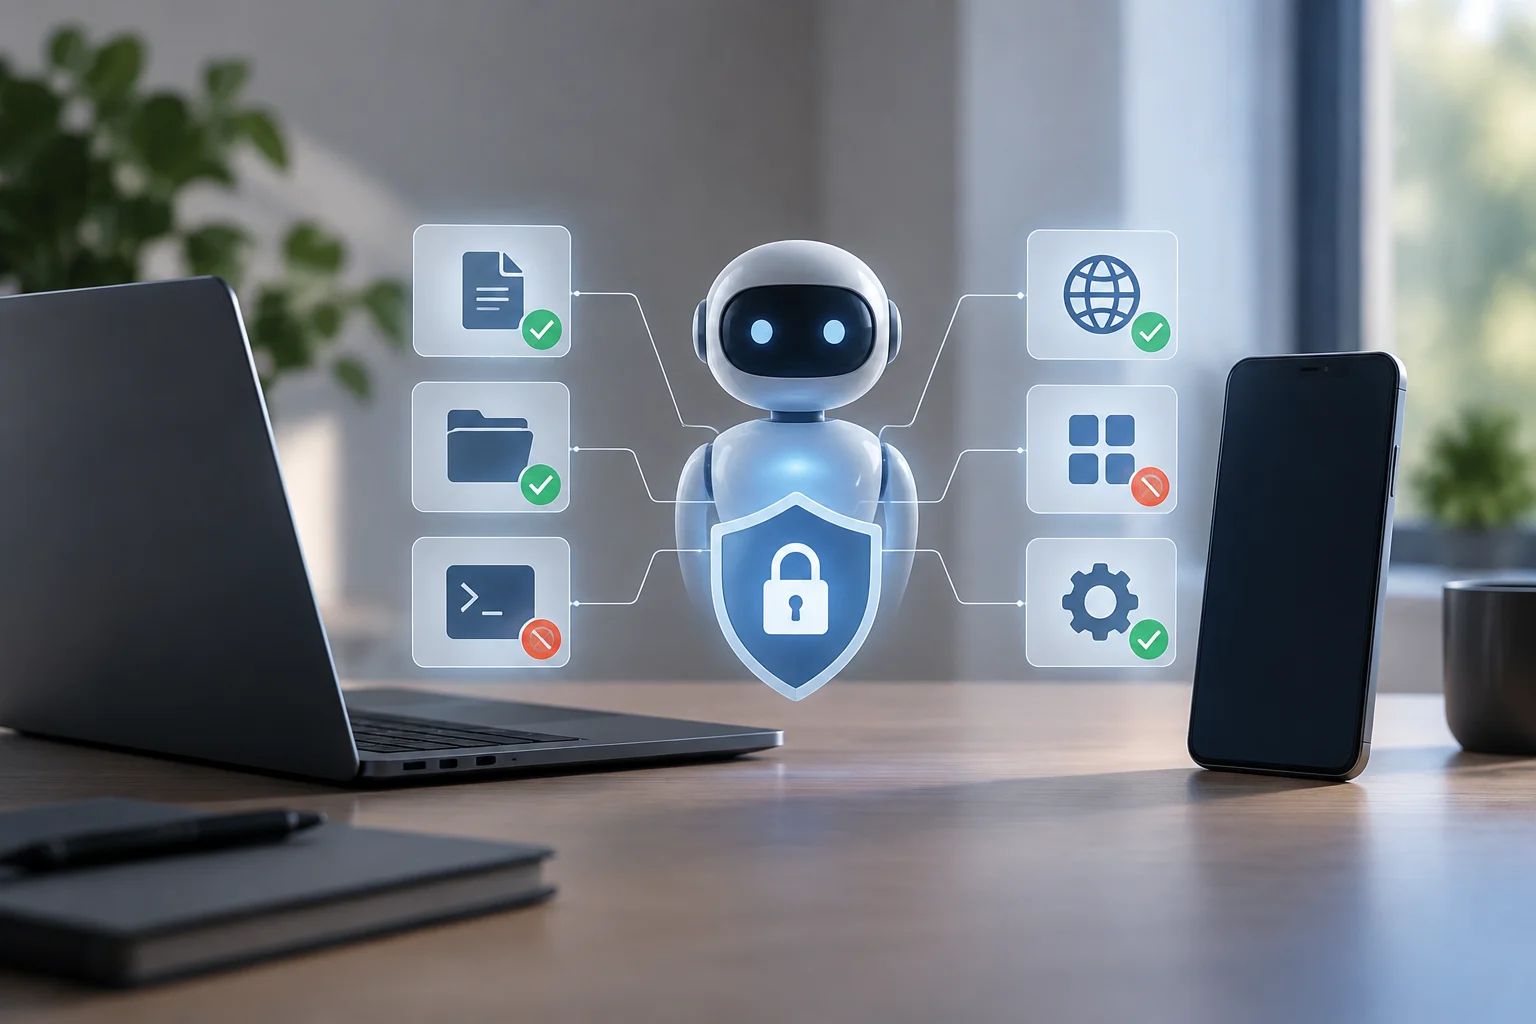
O acesso a arquivos pode expor documentos ou credenciais; o acesso de escrita adiciona o risco de mudanças indesejadas. Os comandos de shell e as conexões de rede ampliam o impacto potencial porque podem afetar o ambiente de trabalho ou enviar informações a serviços externos. Ler, modificar, executar e transmitir são permissões distintas e convém avaliá-las separadamente.
Uma tela de consentimento reduz ações não autorizadas, mas não demonstra que uma tarefa seja segura nem que o resultado seja correto. O guia do Android Studio, por exemplo, descreve aprovações pontuais e persistentes e permissões que agrupam ferramentas relacionadas. Uma autorização ampla pode abranger mais de uma operação; a pessoa deve revisar seu escopo e manter supervisão sobre ações sensíveis.
Também é preciso diferenciar processamento local e remoto. O fato de um modelo ou agente usar funções de IA não permite, por si só, concluir onde cada solicitação é processada ou quais dados são enviados. Essa informação depende do aplicativo e do serviço concreto; verifique suas configurações e política de dados antes de introduzir conteúdo confidencial.
Lista de verificação periódica
Uma revisão mensal pode focar em mudanças observáveis, sem assumir que todos os sistemas oferecem o mesmo inventário. Verifique se instalou agentes novos, se um aplicativo adicionou ferramentas ou se concedeu permissões persistentes que você não precisa mais. Revogar uma autorização desnecessária reduz o acesso futuro, embora não desfaça ações anteriores.
Use esta lista breve ao instalar um agente, mudar de versão ou trabalhar com dados sensíveis:
- Identifique o aplicativo, o agente e a plataforma exatos; confirme se se trata de Windows, Android ou Android Studio.
- Revise separadamente leitura e escrita de arquivos, acesso à rede, comandos e conexões com outras ferramentas.
- Prefira permissões pontuais e limite o acesso aos recursos imprescindíveis.
- Verifique o resultado das ações e revogue acessos persistentes quando terminar o fluxo de trabalho.
- Evite compartilhar credenciais ou documentos sensíveis até entender onde são processados e armazenados.
A conclusão útil é concreta: um agente é avaliado por suas ferramentas e permissões efetivas, não por um rótulo de produto nem pela capacidade de gerar planos. No Windows e Android, revise os controles disponíveis para cada aplicativo; para as funções do Android Studio, use seu painel de permissões.