La différence réside dans les actions, pas dans l'étiquette
Un assistant conversationnel reçoit une instruction et renvoie du texte ; un agent peut en outre invoquer des outils, modifier des ressources ou enchaîner des étapes pour atteindre un objectif. Le signal pratique de l'autonomie est que le système peut agir, pas que le modèle raisonne beaucoup ou écrive une réponse longue.
La distinction compte car raisonner et exécuter sont des capacités distinctes. Un modèle peut planifier une tâche complexe sans toucher au dispositif ; pour interagir avec des fichiers, une application ou le réseau, il a besoin d'outils et d'autorisations spécifiques. Ne déduisez pas l'accès au système du nom « IA » ou « agent » : vérifiez quel outil est connecté et quelles autorisations il a reçues.
Il convient aussi de préciser le périmètre de ce guide : Android Studio est un environnement de développement, pas le panneau général d'autorisations de Gemini Nano sur Android 16. La documentation de Google sur les autorisations d'agent décrit les opérations disponibles pour l'agent d'Android Studio, comme modifier les fichiers du projet, utiliser des domaines, exécuter des commandes shell et connecter des serveurs MCP. Ces contrôles ne démontrent pas ce que Gemini peut faire sur le téléphone.
Windows 11 : vérifier si la fonction est présente
Un module de formation de Microsoft décrit l'évolution de Windows vers des agents intégrés et note que certaines expériences, comme l'espace de travail d'agent, sont en version préliminaire et sujettes à changement. Cette description ne confirme pas qu'une fonction est activée sur chaque PC.
Pour examiner les autorisations dans Android Studio, identifiez l'agent et ouvrez le panneau Agent Permissions : File > Settings > Tools > AI > Agent Permissions (ou Android Studio > Settings > Tools > AI > Agent Permissions sur macOS). Vous pouvez y auditer les autorisations accordées.
La couverture technologique publiée en décembre 2025 a décrit une proposition d'autorisations individuelles pour les agents et les dossiers personnels dans Windows 11. Elle incluait des options comme autoriser, demander ou refuser et soulignait les différences entre autorisations de dossiers. C'est un rapport secondaire sur une fonction en développement, pas une garantie universelle du comportement actuel ni une instruction pour trouver ce menu dans n'importe quelle installation.
Android : séparer le système d'exploitation d'Android Studio
Sur un mobile Android, les autorisations d'une application se vérifient via les contrôles de l'appareil lui-même — par exemple, le gestionnaire d'autorisations pour la caméra, le micro, la localisation et les contacts — et dans les options de l'application correspondante. Les noms et chemins peuvent varier selon le fabricant et la version. L'autorisation d'une app n'équivaut pas à une autorisation globale pour tous les agents.
La documentation de Google sur les Agent Permissions se réfère spécifiquement à l'agent Gemini dans Android Studio. Elle énumère les autorisations pour lire et mettre à jour les fichiers du projet, accéder à Google Search et d'autres domaines, exécuter des commandes shell et interagir avec des serveurs MCP. L'utilisateur peut approuver une opération ponctuelle ou l'autoriser de manière persistante, et le guide explique que certaines autorisations de haut niveau peuvent activer des outils associés. Cela sert à auditer un environnement de développement, pas à mesurer l'accès de Gemini Nano sur Android 16.
Dans Android Studio, le chemin documenté pour examiner ces autorisations est File > Settings > Tools > AI > Agent Permissions ; sur macOS, Android Studio > Settings > Tools > AI > Agent Permissions. Le même guide propose une option Agent Shell Sandbox pour limiter l'accès au réseau et les écritures du système de fichiers sauf autorisation. Examinez le périmètre de l'autorisation avant d'accepter : accorder l'écriture sur un projet ne doit pas être interprété comme une autorisation générale sur tout le téléphone.
Une méthode pratique pour limiter le périmètre
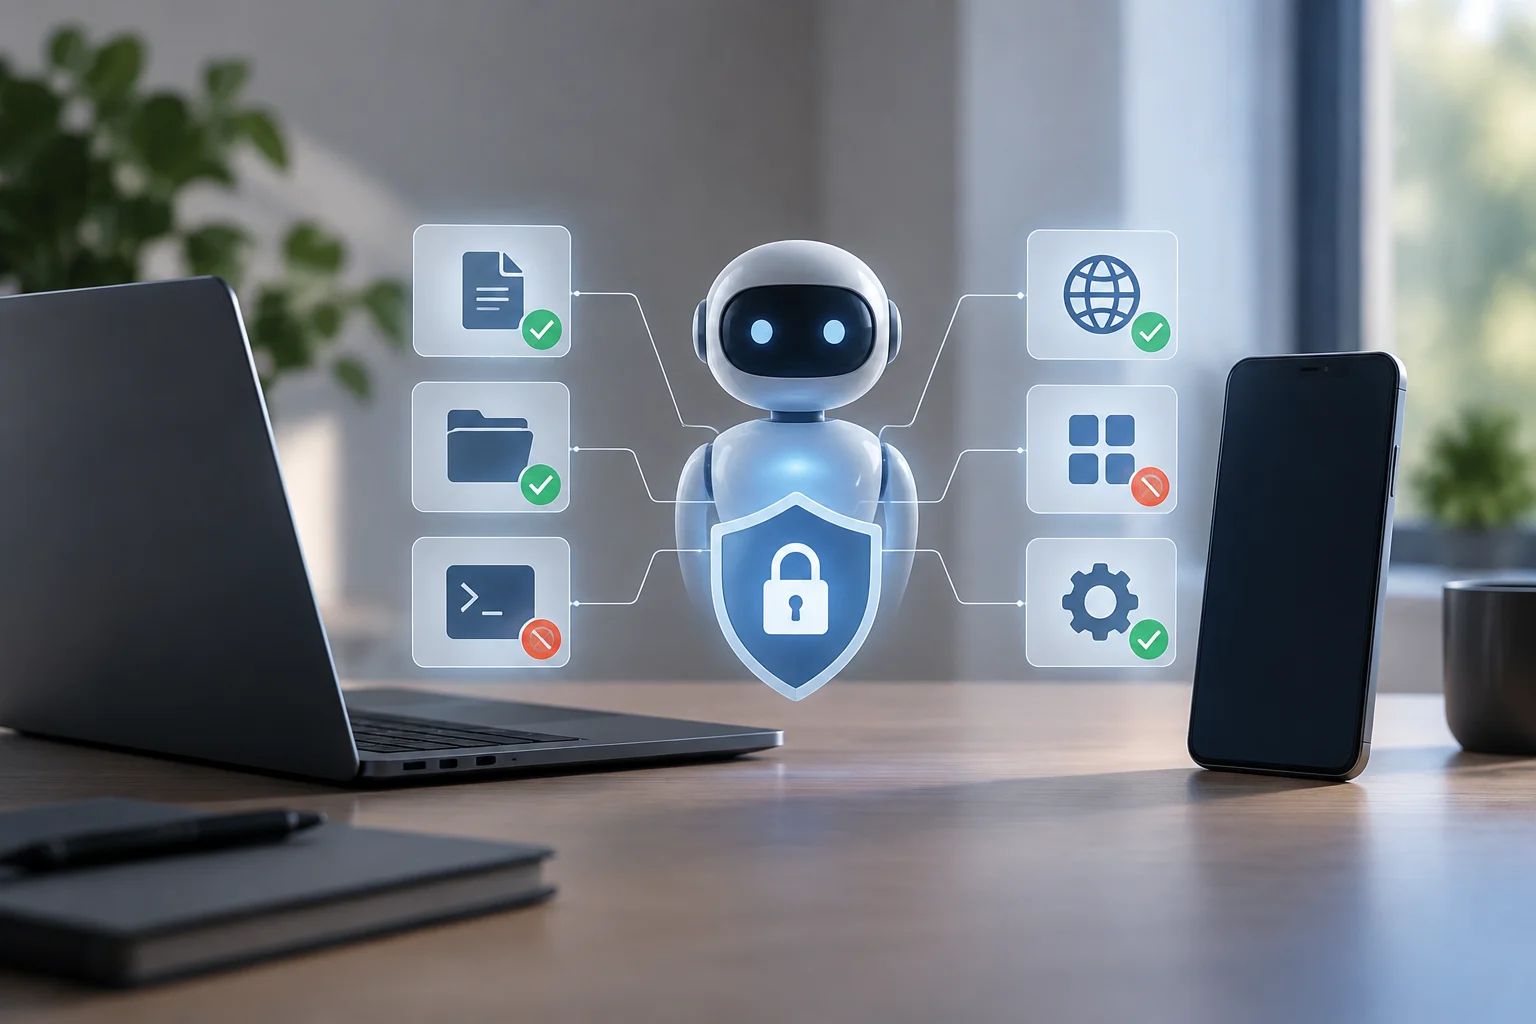
La vérification la plus fiable commence par la ressource et l'action, pas par une promesse générique de confidentialité. Pour chaque agent, notez quels fichiers il peut lire ou modifier, quels domaines il peut contacter, s'il peut exécuter des commandes et s'il interagit avec d'autres applications. Demandez l'autorisation minimale permettant d'accomplir la tâche et choisissez l'autorisation ponctuelle s'il ne s'agit pas d'un flux répété et fiable.
Dans Android Studio, examinez le panneau Agent Permissions et le réglage Agent Shell Sandbox, qui permet de limiter l'accès au réseau et les écritures du système de fichiers sans consentement explicite. Dans Windows, vérifiez les contrôles affichés par votre installation et l'application hôte de l'agent. Sur Android, consultez les autorisations de l'application dans les paramètres de l'appareil. Évaluez séparément les contrôles de chaque application et plateforme.
Avant d'autoriser une action risquée, confirmez son effet : quel fichier changera, quelle commande s'exécutera ou à quel service il se connectera. Pour les modifications importantes, exigez une confirmation humaine et conservez une copie récupérable des données. Si l'agent travaille avec des informations sensibles, testez d'abord avec des données non critiques et vérifiez si l'opération nécessite une connexion à un service distant.
Risques réels et limites du contrôle par autorisations
L'accès aux fichiers peut exposer des documents ou des identifiants ; l'accès en écriture ajoute le risque de modifications indésirées. Les commandes shell et les connexions réseau élargissent l'impact potentiel car elles peuvent affecter l'environnement de travail ou envoyer des informations à des services externes. Lire, modifier, exécuter et transmettre sont des autorisations distinctes et doivent être évaluées séparément.
Le guide d'Android Studio décrit des approbations ponctuelles ou persistantes et précise que certaines autorisations de haut niveau peuvent accorder automatiquement l'accès à des outils associés. Une autorisation large peut couvrir plusieurs opérations ; examinez son périmètre et gardez le contrôle des actions sensibles.
Il faut aussi différencier le traitement local et distant. Le fait qu'un modèle ou un agent utilise des fonctionnalités IA ne permet pas, à lui seul, de conclure où chaque requête est traitée ni quelles données sont envoyées. Cette information dépend de l'application et du service spécifiques ; vérifiez ses réglages et sa politique de données avant d'introduire du contenu confidentiel.
Liste de contrôle périodique
Une vérification mensuelle peut se concentrer sur les changements observables, sans supposer que tous les systèmes offrent le même inventaire. Vérifiez si vous avez installé de nouveaux agents, si une application a ajouté des outils ou si vous avez accordé des autorisations persistantes dont vous n'avez plus besoin. Révoquer une autorisation inutile réduit l'accès futur, bien que cela n'annule pas les actions précédentes.
Utilisez cette liste brève lors de l'installation d'un agent, du changement de version ou du travail avec des données sensibles :
- Identifiez l'application, l'agent et la plateforme exacts ; confirmez s'il s'agit de Windows, Android ou Android Studio.
- Examinez séparément la lecture et l'écriture des fichiers, l'accès au réseau, les commandes et les connexions avec d'autres outils.
- Préférez les autorisations ponctuelles et limitez l'accès aux ressources essentielles.
- Vérifiez le résultat des actions et révoquez les accès persistants à la fin du flux de travail.
- Évitez de partager des identifiants ou des documents sensibles avant de comprendre où ils sont traités et stockés.
Évaluez un agent selon ses outils et autorisations effectifs, et non selon son étiquette ou sa capacité à produire des plans. Dans Windows et Android, examinez les contrôles propres à chaque application ; dans Android Studio, consultez le panneau Agent Permissions et le réglage Agent Shell Sandbox.