La diferencia está en las acciones, no en la etiqueta
Un asistente conversacional recibe una instrucción y devuelve texto; un agente puede además invocar herramientas, modificar recursos o encadenar pasos para alcanzar un objetivo. La señal práctica de autonomía es que el sistema puede actuar, no que el modelo razone mucho o escriba una respuesta extensa.
La distinción importa porque razonar y ejecutar son capacidades separadas. Un modelo puede planificar una tarea compleja sin tocar el dispositivo; para interactuar con archivos, una aplicación o la red necesita herramientas y permisos concretos. No deduzcas acceso al sistema por el nombre “IA” o “agente”: comprueba qué herramienta está conectada y qué autorizaciones recibió.
También conviene precisar el alcance de esta guía: Android Studio es un entorno de desarrollo, no el panel general de permisos de Gemini Nano en Android 16. La documentación de Google sobre permisos del agente describe las operaciones disponibles para el agente de Android Studio, como editar archivos del proyecto, usar dominios, ejecutar comandos de shell y conectar servidores MCP. Esos controles no demuestran qué puede hacer Gemini en el teléfono.
Windows 11: comprobar si la función está presente
Un módulo de formación de Microsoft describe la evolución de Windows hacia agentes integrados y señala que algunas experiencias, como el espacio de trabajo de agente, son de vista previa y están sujetas a cambios. Esa descripción no confirma que una función esté activada en cada PC.
Para hacer una comprobación útil, empieza por identificar la función exacta: nombre del agente, aplicación que lo aloja y versión de Windows. Después revisa la configuración de esa aplicación y las opciones de privacidad o permisos que muestre Windows. Si no aparece un panel de agentes o una autorización específica, no infieras que el sistema concede —o deniega— acceso a archivos: puede que la función no esté desplegada en ese equipo.
La cobertura tecnológica publicada en diciembre de 2025 describió una propuesta de permisos individuales para agentes y carpetas personales en Windows 11. Incluía opciones como permitir, preguntar o denegar y señalaba diferencias entre permisos de carpetas. Es un reporte secundario sobre una función en desarrollo, no una garantía universal del comportamiento actual ni una instrucción para encontrar ese menú en cualquier instalación.
Android: separar el sistema operativo de Android Studio
En un móvil Android, los permisos de una aplicación se revisan desde los controles del propio dispositivo —por ejemplo, el administrador de permisos para cámara, micrófono, ubicación y contactos— y dentro de las opciones de la aplicación correspondiente. Los nombres y rutas pueden cambiar según el fabricante y la versión. El permiso de una app no equivale a una autorización global para todos los agentes.
La documentación de Google sobre Agent Permissions se refiere específicamente al agente de Gemini en Android Studio. Allí se enumeran autorizaciones para leer y actualizar archivos del proyecto, acceder a Google Search y otros dominios, ejecutar comandos de shell e interactuar con servidores MCP. El usuario puede aprobar una operación puntual o permitirla de forma persistente, y la guía explica que ciertos permisos de nivel alto pueden habilitar herramientas relacionadas. Esto sirve para auditar un entorno de desarrollo, no para medir el acceso de Gemini Nano en Android 16.
En Android Studio, la ruta documentada para revisar esos permisos es File > Settings > Tools > AI > Agent Permissions; en macOS, Android Studio > Settings > Tools > AI > Agent Permissions. La misma guía ofrece una opción de Agent Shell Sandbox para limitar el acceso a red y las escrituras del sistema de archivos salvo que se autoricen. Revisa el ámbito del permiso antes de aceptar: conceder escritura en un proyecto no debería interpretarse como permiso general sobre todo el teléfono.
Un método práctico para limitar el alcance
La revisión más fiable empieza por el recurso y la acción, no por una promesa genérica de privacidad. Para cada agente, anota qué archivos puede leer o modificar, qué dominios puede contactar, si puede ejecutar comandos y si interactúa con otras aplicaciones. Pide el permiso mínimo que permita completar la tarea y elige autorización puntual cuando no sea un flujo repetido y confiable.
En Android Studio, usa la vista de permisos del agente y la zona de pruebas de shell; evita conceder acceso permanente solo para eliminar avisos. En Windows, utiliza los controles que aparezcan en tu instalación y en la aplicación que aloja el agente. En Android, comprueba los permisos de la app desde Ajustes y revoca los que no necesita. Revisa por separado los controles de cada aplicación y plataforma.
Antes de permitir una acción de riesgo, confirma su efecto: qué archivo cambiará, qué comando se ejecutará o a qué servicio se conectará. Para cambios importantes, exige una confirmación humana y conserva una copia recuperable de los datos. Si el agente trabaja con información sensible, prueba primero con datos no críticos y comprueba si la operación requiere conexión a un servicio remoto.
Riesgos reales y límites del control por permisos
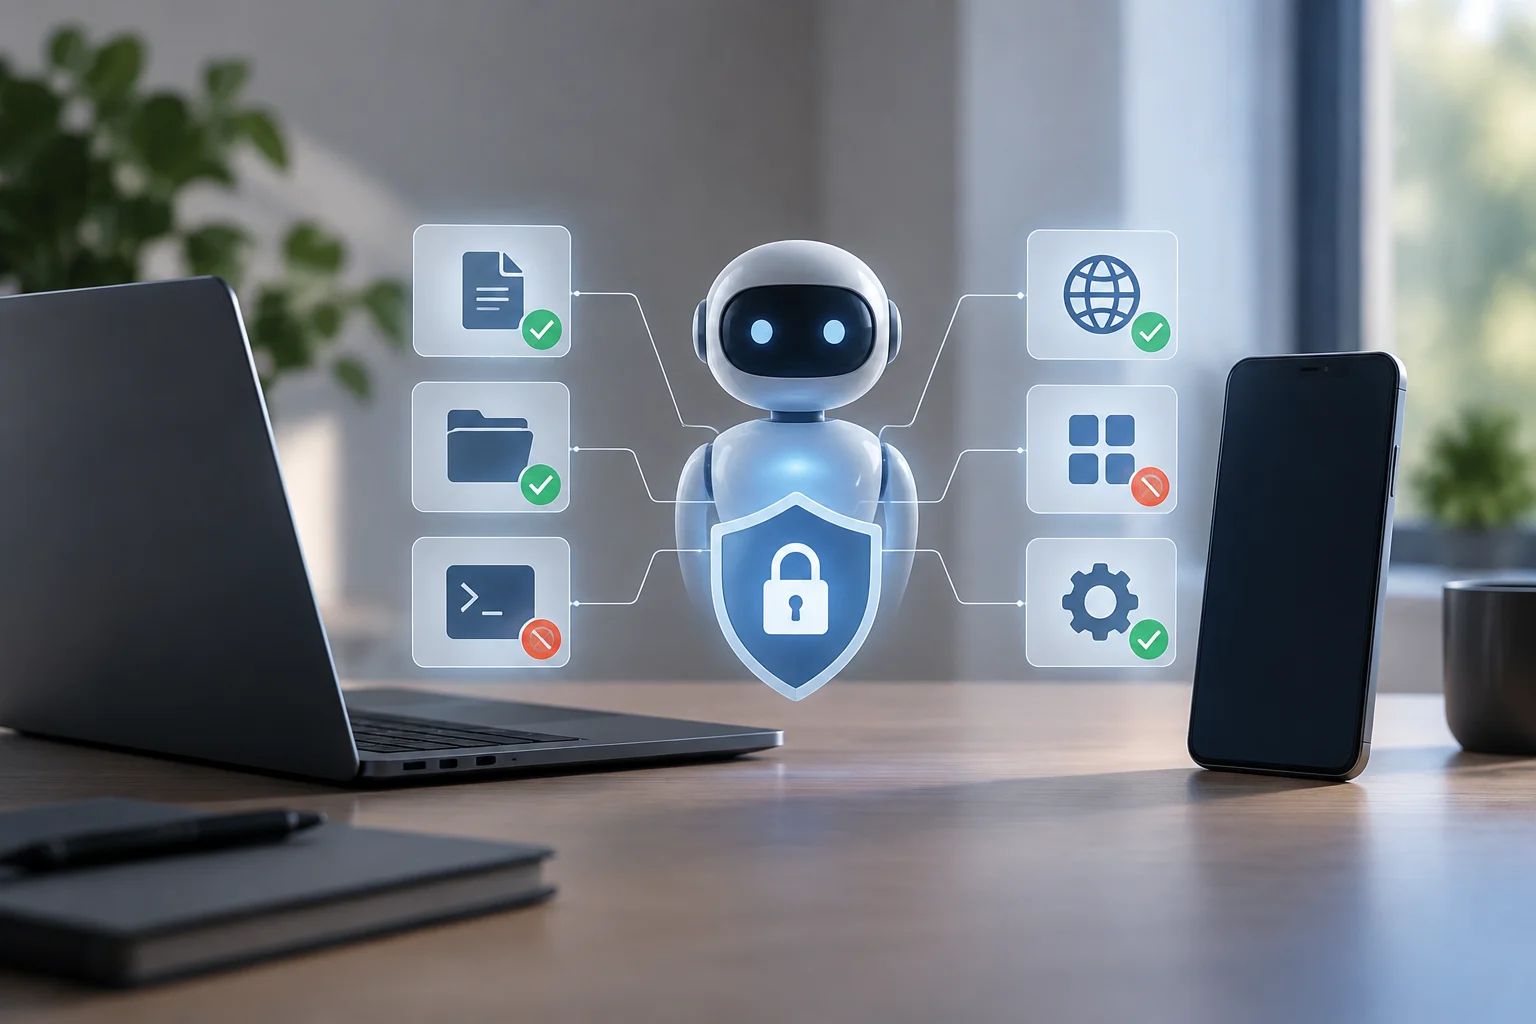
El acceso a archivos puede exponer documentos o credenciales; el acceso de escritura añade el riesgo de cambios no deseados. Los comandos de shell y las conexiones de red amplían el impacto potencial porque pueden afectar al entorno de trabajo o enviar información a servicios externos. Leer, modificar, ejecutar y transmitir son permisos distintos y conviene evaluarlos por separado.
Una pantalla de consentimiento reduce acciones no autorizadas, pero no demuestra que una tarea sea segura ni que el resultado sea correcto. La guía de Android Studio, por ejemplo, describe aprobaciones puntuales y persistentes y permisos que agrupan herramientas relacionadas. Una autorización amplia puede abarcar más de una operación; la persona debe revisar su alcance y mantener supervisión sobre acciones sensibles.
También hay que diferenciar procesamiento local y remoto. Que un modelo o agente use funciones de IA no permite concluir, por sí solo, dónde se procesa cada solicitud o qué datos se envían. Esa información depende de la aplicación y del servicio concreto; comprueba sus ajustes y política de datos antes de introducir contenido confidencial.
Lista de comprobación periódica
Una revisión mensual puede centrarse en cambios observables, sin asumir que todos los sistemas ofrecen el mismo inventario. Comprueba si instalaste agentes nuevos, si una aplicación añadió herramientas o si concediste permisos persistentes que ya no necesitas. Revocar una autorización innecesaria reduce el acceso futuro, aunque no deshace acciones anteriores.
Usa esta lista breve al instalar un agente, cambiar de versión o trabajar con datos sensibles:
- Identifica la aplicación, el agente y la plataforma exactos; confirma si se trata de Windows, Android o Android Studio.
- Revisa por separado lectura y escritura de archivos, acceso a red, comandos y conexiones con otras herramientas.
- Prefiere permisos puntuales y limita el acceso a los recursos imprescindibles.
- Comprueba el resultado de las acciones y revoca accesos persistentes cuando termine el flujo de trabajo.
- Evita compartir credenciales o documentos sensibles hasta entender dónde se procesan y almacenan.
La conclusión útil es concreta: un agente se evalúa por sus herramientas y permisos efectivos, no por una etiqueta de producto ni por la capacidad de generar planes. En Windows y Android, revisa los controles disponibles para cada aplicación; para las funciones de Android Studio, usa su panel de permisos y la zona de pruebas.