Was der KEV-Katalog ist und was er aussagt
Der Known Exploited Vulnerabilities Catalog (KEV) wird von der US-amerikanischen Cybersecurity and Infrastructure Security Agency (CISA) geführt. Er versammelt Schwachstellen, die in der Praxis ausgenutzt wurden, und liefert ein nützliches Signal für das Schwachstellenmanagement. CISA beschreibt ihn als Quelle für ausgenutzte Schwachstellen und empfiehlt, ihn als Grundlage für die Priorisierung des Managements heranzuziehen.
Eine Aufnahme bedeutet, dass verlässliche Hinweise auf eine Ausnutzung vorliegen. Sie bestätigt jedoch weder, dass ein bestimmtes Asset einer Organisation betroffen ist, noch dass CISA gerade Angriffe beobachtet. Um das Risiko einer Installation zu bewerten, müssen das eingesetzte Produkt und die Version ermittelt sowie die Betroffenheitsbedingungen und Herstelleranweisungen geprüft werden.
CISA nennt vier Aufnahmekriterien: Die Schwachstelle muss eine CVE-Kennung, verlässliche Hinweise auf eine aktive Ausnutzung und eine klare Maßnahme zur Behebung oder Minderung aufweisen sowie ein erhebliches Risiko für die Informationssysteme der US-Regierung darstellen. Der Katalog ist kein Inventar der Geräte jeder Organisation.
Der Katalog ist als CSV und JSON verfügbar; auf seiner Website können Benachrichtigungen über neue Einträge abonniert werden. Für den Abgleich mit der eigenen Umgebung braucht es ein aktuelles Inventar der Produkte und Versionen. Der Katalog ersetzt weder die Ermittlung von Assets noch die Prüfung einzelner Installationen.
KEV und CVSS: zwei unterschiedliche Signale
CVSS ist ein System zur Beschreibung von Schwachstelleneigenschaften und zur Berechnung eines Zahlenwerts, der den Schweregrad abbildet. Dieser Wert lässt sich in qualitative Kategorien wie niedrig, mittel, hoch oder kritisch übersetzen und unterstützt so Bewertung und Priorisierung.
Der CVSS-Basiswert zeigt keine tatsächliche Ausnutzung an. CISA erklärt, dass der Wert nicht berücksichtigt, ob eine Schwachstelle tatsächlich für Angriffe auf Systeme verwendet wird. Eine hohe Einstufung beweist daher nicht, dass Angriffe stattfinden; eine niedrigere Einstufung entkräftet umgekehrt nicht das Signal bekannter Ausnutzung eines KEV-Eintrags.
KEV und CVSS beantworten unterschiedliche Fragen: KEV informiert über bekannte Ausnutzung, während CVSS den Schweregrad anhand der Eigenschaften einer Schwachstelle ausdrückt. Die gemeinsame Betrachtung beugt Entscheidungen auf Grundlage eines einzelnen Messwerts vor. Keines der beiden Signale bestätigt jedoch für sich, ob ein bestimmtes Gerät verwundbar oder exponiert ist.
Bei der Planung von Maßnahmen sollten auch die betroffenen Assets, ihre Exposition, mögliche Auswirkungen und geltende Anforderungen berücksichtigt werden. Die Priorität hängt vom Kontext ab: Ein einzelner Score oder ein Katalogeintrag ersetzt weder die Bewertung der Umgebung noch die Prüfung der Herstelleranweisungen.
BOD 26-04 und der Geltungsbereich der Pflichten
BOD 26-04 legt Anforderungen an das Schwachstellenmanagement für zivile Bundesbehörden der US-Exekutive fest, die als FCEB agencies bezeichnet werden. CISA erklärt, die Richtlinie gelte ausschließlich für diese Behörden, und empfiehlt anderen Organisationen, risikobasiertes Management einzuführen und die Behebung von KEV-Schwachstellen zu priorisieren. Diese Empfehlung macht die föderalen Anforderungen nicht automatisch für private Unternehmen verbindlich.
Die frühere Richtlinie BOD 22-01 wurde aufgehoben und durch BOD 26-04 ersetzt. Der archivierte Text von BOD 22-01 sollte daher nicht als geltender Rahmen dargestellt werden. Organisationen, die BOD 26-04 unterliegen, sollten die aktuelle Richtlinie und den dazugehörigen Implementierungsleitfaden heranziehen, um die für jedes Asset erforderlichen Maßnahmen zu bestimmen.
Das KEV-JSON-Schema unterscheidet dateAdded, das Datum der Aufnahme der Schwachstelle; requiredAction, die erforderliche Maßnahme zu ihrer Behandlung; und dueDate, die Frist für diese Maßnahme. Die Felder erleichtern die Einordnung eines Eintrags. Das Aufnahmedatum zeigt jedoch weder den Beginn eines Angriffs an noch belegt es einen Vorfall in der eigenen Umgebung.
Der Leitfaden zu BOD 26-04 erklärt, dass Behörden die Exposition ihrer Assets bestimmen und Fristen von den verfügbaren Informationen sowie der jeweiligen Asset-Bewertung abhängen. Übertrage keine föderale Frist auf sämtliche Systeme oder Organisationen außerhalb des Geltungsbereichs der Richtlinie. Prüfe außerdem die Verträge, Standards und Richtlinien, die für die eigene Umgebung gelten.
KEV in einen Schwachstellenmanagement-Prozess integrieren
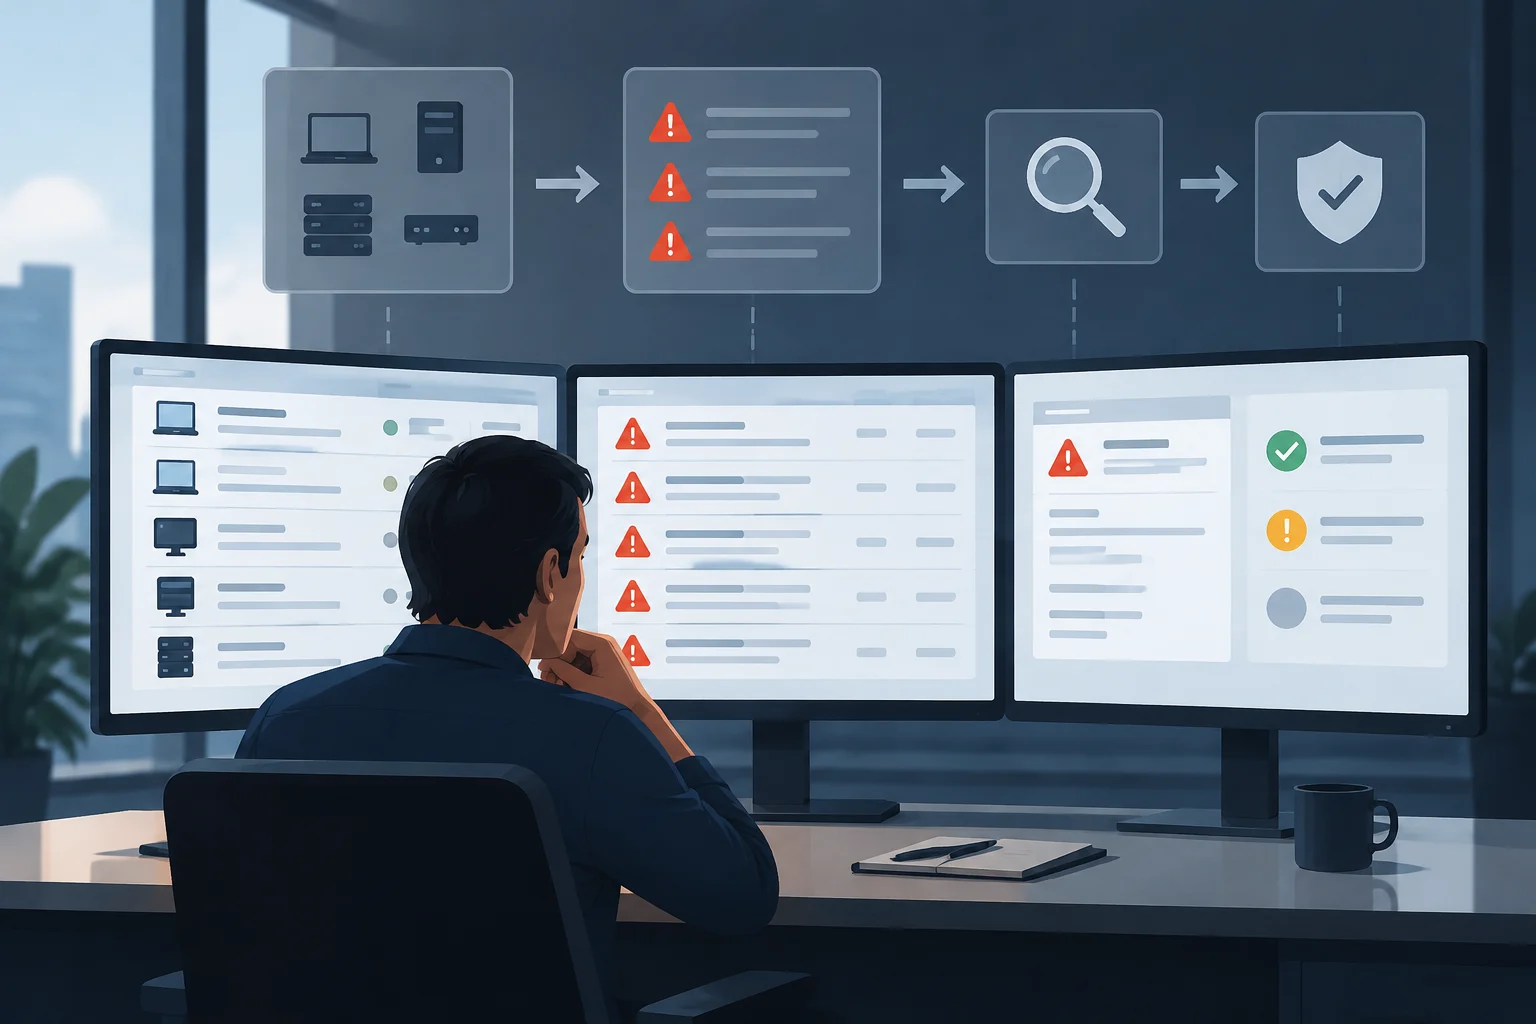
Beginnen Sie mit einem verlässlichen Inventar der Assets, Produkte und Versionen. Gleichen Sie diese Informationen anschließend mit KEV-Einträgen ab und prüfen Sie die erforderliche Maßnahme sowie die Anweisungen des Herstellers. Prüfen Sie jede Übereinstimmung: Der Name eines Produkts allein reicht nicht aus, um eine konkrete Installation als betroffen einzustufen.
Eine praktikable Abfolge besteht darin, Produkt und Version zu ermitteln, die Anwendbarkeit der Schwachstelle und ihrer Bedingungen auf das Asset zu prüfen, die angegebenen Maßnahmen nachzuschlagen und die Schritte nach Exposition und Auswirkung zu priorisieren. Nach einem Update oder einer Minderung sollten die Maßnahmen dokumentiert und die Ergebnisse an den geprüften Assets verifiziert werden.
Automatisierte Werkzeuge können dabei helfen, CVE-Kennungen mit Inventaren abzugleichen. Produkt, Version und Betroffenheitsbedingungen müssen dennoch überprüft werden. Ein automatischer Treffer muss validiert werden: Halten Sie das bewertete Asset, die angewandte Maßnahme und die Art der Ergebnisprüfung fest. Trennen Sie abgeschlossene Aufgaben, begründete Ausnahmen und offene Punkte voneinander.
CISA empfiehlt aktuelle Informationen zum Asset-Inventar, damit Organisationen erkennen können, welche Produkte und KEV-Schwachstellen sie unmittelbar betreffen. Eine klare Dokumentation erleichtert die Nachverfolgung und verhindert, dass nicht geprüfte Geräte fälschlich als abgesichert gelten.
Wenn ein Update nicht möglich oder ein Produkt nicht mehr unterstützt wird
Wenn sich ein Update nicht anwenden lässt, prüfen Sie die konkreten Anweisungen des Herstellers und die für Ihre Organisation geltenden Regeln. Setzen Sie eine Minderung nicht mit einem Patch gleich: Eine Maßnahme kann die Exposition senken, ohne die Schwachstelle zu beheben. Unterscheiden Sie Update, Minderung und Außerbetriebnahme und dokumentieren Sie das verbleibende Risiko sowie die Zuständigkeit für die nächsten Entscheidungen.
Für Behörden, die BOD 26-04 unterliegen, sieht der Leitfaden vor, ein Asset vom Netzwerk zu trennen, wenn die erforderlichen Maßnahmen nicht innerhalb der maßgeblichen Frist abgeschlossen werden können. Das ist eine Vorgabe dieses föderalen Rahmens und keine allgemeine Anweisung, beliebige Geräte privater Unternehmen zu trennen. Bei der Reaktion sind die Betriebskontinuität sowie die Pflichten und Verantwortlichkeiten der jeweiligen Umgebung zu berücksichtigen.
CISA weist darauf hin, dass weder angenommen wird, alle noch genutzten älteren Produkte seien vollständig aktualisiert, noch, dass alle Produkte am Ende ihres Lebenszyklus außer Betrieb genommen wurden. Deshalb sollte das Inventar auch nicht mehr unterstützte Hard- und Software enthalten, damit mögliche KEV-Betroffenheit ermittelt werden kann.
Wenn dringende Maßnahmen kritische Systeme beeinträchtigen könnten, sollte die Reaktion mit den technischen und betrieblichen Verantwortlichen abgestimmt werden. Im Geltungsbereich von BOD 26-04 sieht der föderale Leitfaden eine Bewertung des Assets und die Planung der Maßnahmen vor. Außerhalb dieses Bereichs müssen sich Entscheidungen nach den eigenen Richtlinien und Pflichten der Organisation richten.
Einen Eintrag richtig einordnen und die Grenzen von KEV verstehen
Ein KEV-Eintrag meldet bekannte Ausnutzung auf Grundlage von Hinweisen, die CISA als verlässlich bewertet. Er ist jedoch kein Echtzeitindikator dafür, dass CISA gerade Angriffe beobachtet. Der Implementierungsleitfaden stellt ausdrücklich klar, dass die Aufnahme einer Schwachstelle nicht zwingend bedeutet, dass aktuell eine Ausnutzung beobachtet wird. Auch eine ältere Schwachstelle kann aufgenommen werden, wenn sie die Kriterien erfüllt.
Das Fehlen einer Schwachstelle in KEV beweist ebenso wenig, dass ein Produkt sicher ist. Für die Aufnahme sind eine CVE-Kennung, verlässliche Hinweise auf Ausnutzung und eine klare Behebungs- oder Minderungsmaßnahme erforderlich, zusätzlich zu den von CISA beschriebenen Risikokriterien. KEV ist ein relevantes Signal, aber keine vollständige Liste aller Schwachstellen, die Aufmerksamkeit erfordern.
Laut Schema kann ein Eintrag Anbieter oder Projekt, Produkt, CVE-Kennung, Name und Beschreibung, Aufnahmedatum, erforderliche Maßnahme und Frist enthalten. Möglich sind auch Hinweise und Informationen über eine bekannte Verwendung in Ransomware-Kampagnen. Lesen Sie die Felder zusammen mit den Herstelleranweisungen, um betroffene Versionen und geeignete Maßnahmen zu bestimmen.
Eine Aufnahme zeigt für sich allein weder, ob Systeme kompromittiert wurden, noch welche Assets exponiert sind. Für diese Fragen sind Informationen über die eigene Umgebung und gegebenenfalls eine technische Bewertung erforderlich. Nutzen Sie KEV zur Orientierung, ohne das Ausnutzungssignal mit einer Bestätigung lokaler Auswirkungen zu verwechseln.