Ce qu’est le catalogue KEV et ce qu’il indique
Le Known Exploited Vulnerabilities Catalog (KEV) est tenu par l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA). Il rassemble des vulnérabilités exploitées dans le monde réel et fournit un signal utile pour orienter la gestion des vulnérabilités. La CISA le décrit comme une source de vulnérabilités exploitées et recommande de l’utiliser comme donnée d’entrée pour établir les priorités.
Une inclusion indique qu’il existe des preuves fiables d’exploitation, mais ne confirme pas qu’un actif appartenant à une organisation est concerné ni que la CISA observe des attaques à cet instant. Pour évaluer le risque d’une installation, identifiez le produit et la version déployés, puis vérifiez les conditions d’exposition et les consignes du fournisseur.
La CISA énonce quatre critères d’inclusion : la vulnérabilité doit disposer d’un identifiant CVE, de preuves fiables d’exploitation active et d’une mesure claire de correction ou d’atténuation, et représenter un risque important pour les systèmes d’information du gouvernement américain. Le catalogue n’est pas un inventaire du matériel de chaque organisation.
Le catalogue est disponible aux formats CSV et JSON, et sa page permet de s’abonner aux alertes relatives aux nouvelles entrées. Pour comparer celles-ci à son propre environnement, il faut disposer d’un inventaire à jour des produits et des versions ; le catalogue ne remplace ni la découverte des actifs ni la vérification de chaque installation.
KEV et CVSS : deux signaux différents
CVSS est un système qui décrit les caractéristiques d’une vulnérabilité et produit un score numérique reflétant sa gravité. Ce score peut être traduit en catégories qualitatives telles que faible, moyenne, élevée ou critique, afin de faciliter l’évaluation et la priorisation.
Le score de base CVSS n’indique pas une exploitation réelle. La CISA explique que ce score ne tient pas compte de l’utilisation effective d’une vulnérabilité pour attaquer des systèmes. Une note élevée ne prouve donc pas que des attaques sont en cours, et une note plus basse n’invalide pas le signal d’exploitation connue associé à une entrée KEV.
KEV et CVSS répondent à des questions différentes : KEV renseigne sur une exploitation connue, tandis que CVSS exprime la gravité selon les caractéristiques de la vulnérabilité. Les considérer ensemble aide à éviter les décisions fondées sur une seule mesure, mais aucun des deux ne confirme à lui seul qu’un appareil précis est vulnérable ou exposé.
Pour organiser les travaux, tenez aussi compte des actifs concernés, de leur exposition, de l’impact potentiel et des exigences applicables. La priorité dépend du contexte : un score pris isolément ou une présence dans le catalogue ne remplace ni l’évaluation de l’environnement ni la consultation des consignes du fournisseur.
BOD 26-04 et portée des obligations
BOD 26-04 définit des exigences de gestion des vulnérabilités pour les agences civiles fédérales du pouvoir exécutif américain, dites agences FCEB. La CISA indique que la directive s’applique uniquement à ces agences et encourage les autres organisations à adopter une gestion fondée sur le risque et à prioriser la correction des vulnérabilités présentes dans KEV. Cette recommandation ne rend pas automatiquement les exigences fédérales obligatoires pour les entreprises privées.
La directive précédente, BOD 22-01, a été révoquée et remplacée par BOD 26-04. Son texte archivé ne doit donc pas être présenté comme le cadre en vigueur. Les organisations soumises à BOD 26-04 doivent consulter la directive actuelle et son guide d’application afin de déterminer les mesures correspondant à chaque actif.
Le schéma JSON de KEV distingue dateAdded, la date d’ajout de la vulnérabilité ; requiredAction, la mesure nécessaire pour la traiter ; et dueDate, l’échéance de cette mesure. Ces champs aident à interpréter une entrée, mais la date d’ajout n’indique pas le début d’une attaque et ne prouve pas qu’un incident a eu lieu dans l’environnement d’une organisation.
Le guide de BOD 26-04 explique que les agences déterminent l’exposition de leurs actifs et que les échéances dépendent des informations disponibles et de l’évaluation applicable à chaque actif. N’appliquez pas une échéance fédérale à tous les systèmes ni aux organisations hors du champ de la directive. Examinez également les contrats, normes et politiques applicables à votre environnement.
Intégrer KEV dans un processus de gestion des vulnérabilités
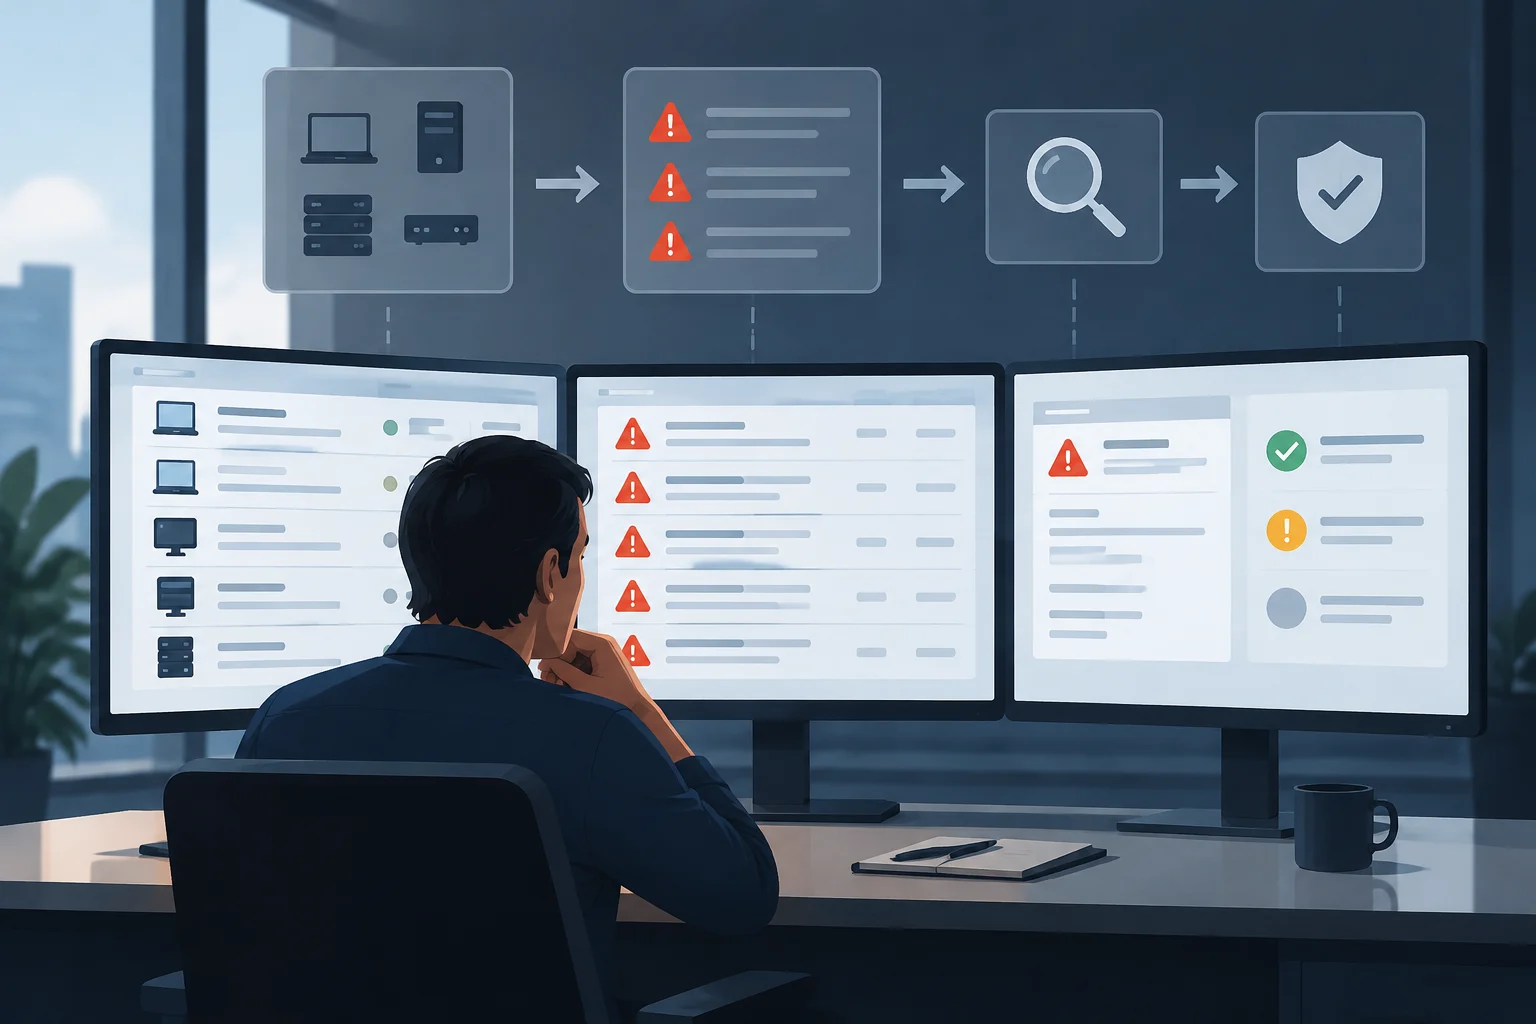
Commencez par tenir un inventaire fiable des actifs, des produits et des versions. Comparez ensuite ces informations aux entrées KEV et examinez la mesure requise ainsi que les consignes du fournisseur. Validez chaque correspondance : trouver le nom d’un produit ne suffit pas à conclure qu’une installation précise est concernée.
Une séquence pratique consiste à identifier le produit et sa version, à vérifier si la vulnérabilité et ses conditions s’appliquent à l’actif, à consulter les mesures indiquées, puis à prioriser l’intervention selon l’exposition et l’impact. Après une mise à jour ou une mesure d’atténuation, consignez les actions et vérifiez le résultat sur les actifs examinés.
Les outils automatisés peuvent aider à rapprocher les identifiants CVE des inventaires, mais il reste nécessaire de vérifier le produit, la version et les conditions d’exposition. Une correspondance automatisée doit être validée : consignez l’actif évalué, la mesure appliquée et la méthode de vérification. Distinguez les tâches terminées, les exceptions justifiées et les points en attente.
La CISA recommande de disposer d’informations à jour sur l’inventaire des actifs afin d’identifier les produits et vulnérabilités KEV qui concernent directement une organisation. Des registres clairs facilitent le suivi et évitent de considérer comme corrigés des appareils qui n’ont pas été vérifiés.
Quand la mise à jour est impossible ou que le produit n’est plus pris en charge
S’il est impossible d’appliquer une mise à jour, consultez les consignes précises du fournisseur et les règles applicables à votre organisation. Ne supposez pas qu’une mesure d’atténuation équivaut à un correctif : elle peut réduire l’exposition sans corriger la vulnérabilité. Distinguez mise à jour, atténuation et retrait, puis documentez le risque résiduel et la personne chargée de décider de la suite.
Pour les agences soumises à BOD 26-04, le guide prévoit le retrait du réseau d’un actif lorsque les mesures requises ne peuvent être achevées dans le délai applicable. Cette disposition relève de ce cadre fédéral ; ce n’est pas une consigne universelle visant à déconnecter tout appareil d’une entreprise privée. La réponse doit prendre en compte la continuité du service ainsi que les obligations et responsabilités propres à l’environnement.
La CISA précise qu’elle ne présume pas que tous les produits anciens encore en service sont entièrement à jour ni que tous les produits en fin de vie ont été retirés. L’inventaire devrait donc également inclure les matériels et logiciels qui ne sont plus pris en charge, afin de déterminer quels actifs pourraient être concernés par des vulnérabilités KEV.
Lorsque des mesures urgentes risquent d’affecter des systèmes critiques, coordonnez la réponse avec les responsables techniques et opérationnels. Dans le cadre de BOD 26-04, le guide fédéral prévoit l’évaluation de l’actif et la planification des mesures ; hors de ce cadre, les décisions doivent respecter les politiques et obligations propres à l’organisation.
Interpréter une entrée et comprendre les limites de KEV
Une entrée KEV signale une exploitation connue selon des preuves jugées fiables par la CISA, mais ne constitue pas un indicateur en temps réel montrant que la CISA observe des attaques à cet instant. Le guide d’application précise explicitement que l’ajout d’une vulnérabilité n’implique pas nécessairement une observation actuelle de son exploitation. Une vulnérabilité ancienne peut aussi être ajoutée si elle répond aux critères.
L’absence d’une vulnérabilité dans KEV ne prouve pas non plus qu’un produit est sûr. L’inclusion nécessite un CVE, des preuves fiables d’exploitation et une mesure claire de correction ou d’atténuation, ainsi que les critères de risque décrits par la CISA. KEV est un signal pertinent, et non une liste exhaustive de tous les défauts nécessitant une attention.
Selon le schéma, une entrée peut contenir le fournisseur ou le projet, le produit, l’identifiant CVE, le nom et la description, la date d’ajout, la mesure requise et l’échéance. Elle peut aussi inclure des notes et des informations sur une utilisation connue dans des campagnes de rançongiciel. Lisez ces champs avec les consignes du fournisseur pour identifier les versions concernées et les mesures pertinentes.
Une inclusion ne permet pas à elle seule de déterminer si vos systèmes ont été compromis ni quels actifs sont exposés. Pour répondre à ces questions, il faut disposer d’informations sur l’environnement et, le cas échéant, effectuer une évaluation technique. Utilisez KEV pour orienter l’attention sans confondre le signal d’exploitation avec la confirmation d’un impact local.