O que é o catálogo KEV e o que ele indica
O Known Exploited Vulnerabilities Catalog (KEV) é mantido pela Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos (CISA). Ele reúne vulnerabilidades exploradas no mundo real e oferece um sinal útil para orientar o gerenciamento de vulnerabilidades. A CISA o descreve como uma fonte de vulnerabilidades exploradas e recomenda seu uso como dado de entrada para definir prioridades de gestão.
A inclusão indica que há evidências confiáveis de exploração, mas não confirma que um ativo específico de uma organização esteja afetado nem que a CISA esteja observando ataques naquele momento. Para avaliar o risco de uma instalação, identifique o produto e a versão implantados e verifique as condições de impacto e as instruções do fornecedor.
A CISA indica quatro critérios de inclusão: a vulnerabilidade deve ter um identificador CVE, evidências confiáveis de exploração ativa e uma ação clara de correção ou mitigação, além de representar um risco significativo para os sistemas de informação do governo dos Estados Unidos. O catálogo não é um inventário dos equipamentos de cada organização.
O catálogo está disponível em CSV e JSON, e sua página permite assinar alertas sobre novas inclusões. Para comparar as entradas com o próprio ambiente, é necessário manter um inventário atualizado de produtos e versões; o catálogo não substitui a descoberta de ativos nem a verificação de cada instalação.
KEV e CVSS: dois sinais diferentes
CVSS é um sistema que descreve características de vulnerabilidades e produz uma pontuação numérica que representa a gravidade. Essa pontuação pode ser convertida em categorias qualitativas, como baixa, média, alta ou crítica, para apoiar a avaliação e a priorização.
A pontuação base do CVSS não indica exploração real. A CISA explica que ela não leva em conta se uma vulnerabilidade está sendo efetivamente usada para atacar sistemas. Assim, uma classificação alta não prova que há ataques em curso, e uma classificação menor não invalida o sinal de exploração conhecida representado por uma entrada KEV.
KEV e CVSS respondem a perguntas diferentes: KEV informa sobre exploração conhecida, enquanto CVSS expressa a gravidade com base nas características da vulnerabilidade. Considerar os dois ajuda a evitar decisões baseadas em uma única medida, mas nenhum deles, isoladamente, confirma se um dispositivo específico é vulnerável ou está exposto.
Ao organizar o trabalho, considere também quais ativos são afetados, sua exposição, o impacto potencial e os requisitos aplicáveis. A prioridade depende do contexto: uma pontuação isolada ou a presença no catálogo não substitui a avaliação do ambiente nem a consulta às instruções do fornecedor.
BOD 26-04 e o âmbito das obrigações
A BOD 26-04 estabelece requisitos de gerenciamento de vulnerabilidades para as agências civis federais do Poder Executivo dos Estados Unidos, conhecidas como agências FCEB. A CISA informa que a diretiva se aplica somente a essas agências e incentiva as demais organizações a adotar uma gestão baseada em risco e priorizar a correção de vulnerabilidades incluídas no KEV. Essa recomendação não torna automaticamente os requisitos federais obrigatórios para empresas privadas.
A diretiva anterior BOD 22-01 foi revogada e substituída pela BOD 26-04. Por isso, o texto arquivado da BOD 22-01 não deve ser apresentado como o marco vigente. Organizações sujeitas à BOD 26-04 devem consultar a diretiva atual e o guia de implementação correspondente para determinar as ações necessárias para cada ativo.
O esquema JSON do KEV diferencia dateAdded, a data em que a vulnerabilidade foi incluída; requiredAction, a ação necessária para tratá-la; e dueDate, o prazo para essa ação. Esses campos ajudam a interpretar uma entrada, mas a data de inclusão não indica quando um ataque começou nem comprova que ocorreu um incidente no ambiente de uma organização.
O guia da BOD 26-04 explica que as agências determinam a exposição de seus ativos e que os prazos dependem das informações disponíveis e da avaliação aplicável a cada ativo. Não aplique um prazo federal a todos os sistemas ou a organizações fora do âmbito da diretiva. Verifique também os contratos, padrões e políticas aplicáveis ao seu ambiente.
Como integrar o KEV a um processo de gerenciamento
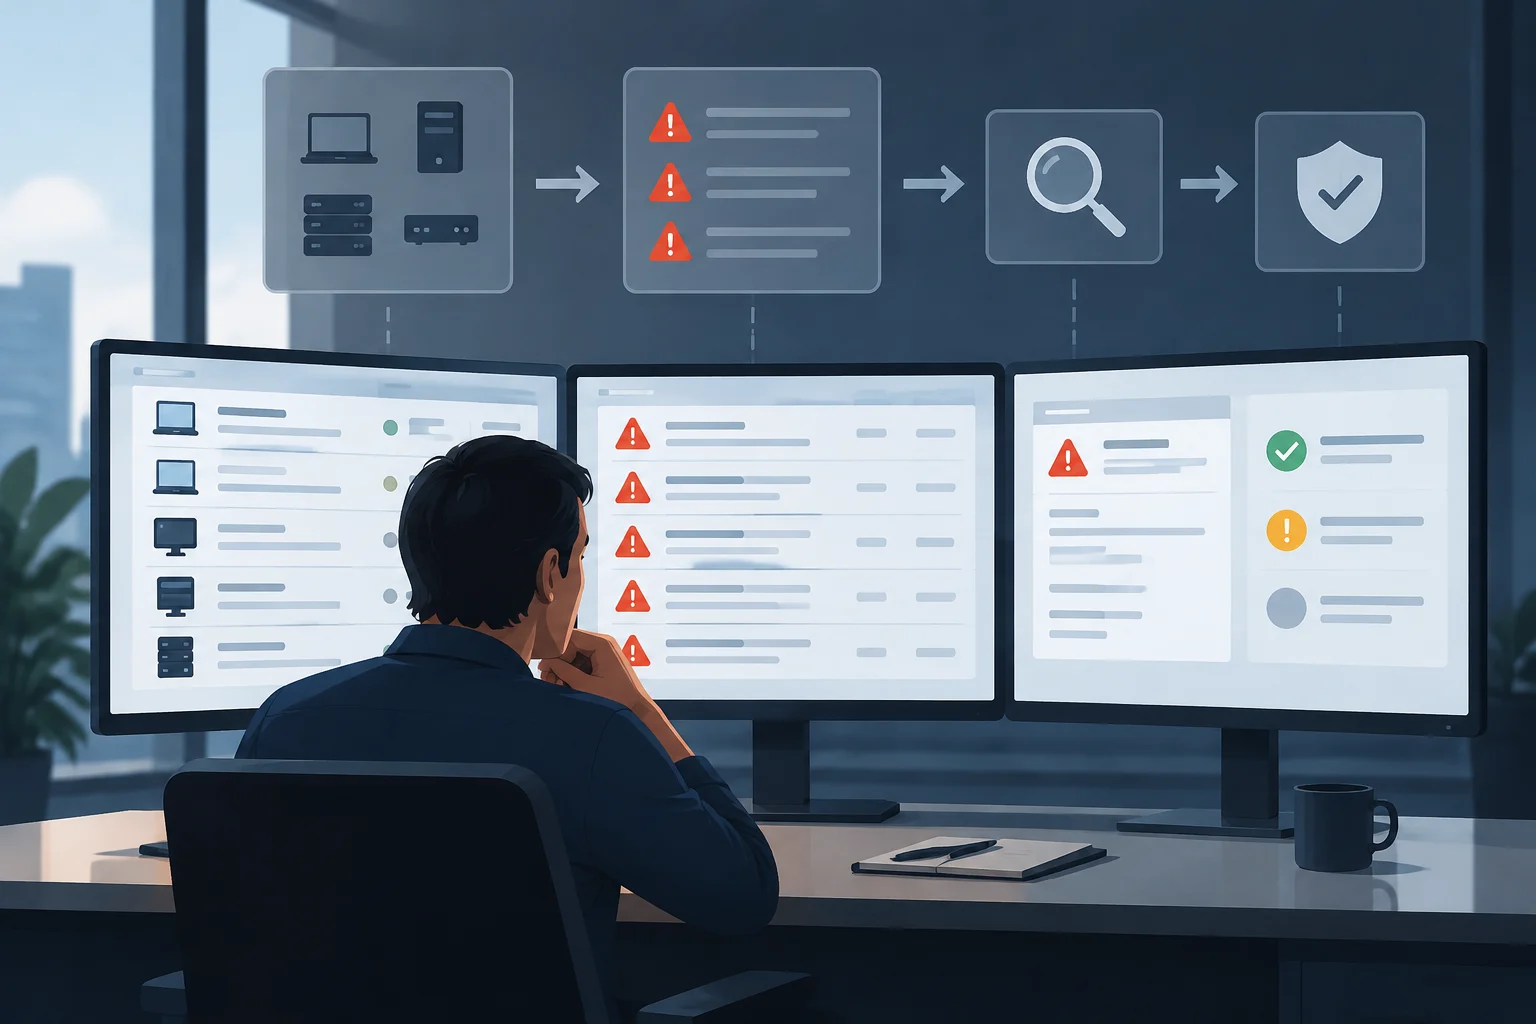
Comece mantendo um inventário confiável de ativos, produtos e versões. Em seguida, compare esses dados com as entradas do KEV e consulte a ação necessária e as instruções do fornecedor. Valide cada correspondência: encontrar o nome de um produto não basta para concluir que uma instalação específica foi afetada.
Uma sequência prática é identificar o produto e a versão, verificar se a vulnerabilidade e suas condições se aplicam ao ativo, consultar as medidas indicadas e priorizar a ação de acordo com a exposição e o impacto. Após aplicar uma atualização ou mitigação, registre o que foi feito e verifique o resultado nos ativos analisados.
Ferramentas automatizadas podem ajudar a cruzar identificadores CVE com inventários, mas ainda é preciso verificar produto, versão e condições de impacto. Uma correspondência automática exige validação: registre o ativo avaliado, a medida aplicada e como o resultado foi verificado. Mantenha separadas as tarefas concluídas, as exceções justificadas e as questões pendentes.
A CISA recomenda manter atualizadas as informações do inventário de ativos para identificar quais produtos e vulnerabilidades KEV afetam diretamente uma organização. Registros claros facilitam o acompanhamento e evitam considerar corrigidos dispositivos que não foram verificados.
Quando não é possível atualizar ou o produto não tem suporte
Se não for possível aplicar uma atualização, consulte as instruções específicas do fornecedor e as regras aplicáveis à sua organização. Não presuma que uma mitigação equivale a um patch: uma medida pode reduzir a exposição sem corrigir a vulnerabilidade. Diferencie atualização, mitigação e retirada de uso e documente o risco restante e quem deve decidir os próximos passos.
Para as agências sujeitas à BOD 26-04, o guia prevê retirar um ativo da rede quando as ações exigidas não puderem ser concluídas dentro do prazo aplicável. Essa é uma condição daquele marco federal, não uma instrução universal para desconectar qualquer dispositivo de uma empresa privada. A resposta deve considerar a continuidade do serviço e as obrigações e responsabilidades do ambiente.
A CISA alerta que não presume que todos os produtos antigos ainda em funcionamento estejam totalmente atualizados nem que todos os produtos em fim de vida tenham sido retirados. Por isso, o inventário também deve incluir hardware e software sem suporte, para que seja possível determinar quais ativos podem ser afetados por vulnerabilidades KEV.
Quando medidas urgentes puderem afetar sistemas críticos, coordene a resposta com os responsáveis técnicos e operacionais. No âmbito da BOD 26-04, o guia federal prevê a avaliação do ativo e o planejamento das ações; fora desse âmbito, as decisões devem seguir as políticas e obrigações próprias da organização.
Como interpretar uma entrada e reconhecer os limites do KEV
Uma entrada KEV informa sobre exploração conhecida com base em evidências que a CISA considera confiáveis, mas não é um indicador em tempo real de que a agência esteja observando ataques naquele instante. O guia de implementação afirma expressamente que adicionar uma vulnerabilidade não significa necessariamente que sua exploração esteja sendo observada no momento. Uma vulnerabilidade antiga também pode ser incluída se atender aos critérios.
A ausência de uma vulnerabilidade no KEV também não prova que um produto é seguro. A inclusão exige um CVE, evidências confiáveis de exploração e uma ação clara de correção ou mitigação, além dos critérios de risco descritos pela CISA. O KEV é um sinal relevante, não uma lista completa de todos os defeitos que exigem atenção.
De acordo com o esquema, uma entrada pode incluir fornecedor ou projeto, produto, identificador CVE, nome e descrição, data de inclusão, ação necessária e prazo. Também pode conter notas e informações sobre uso conhecido em campanhas de ransomware. Leia os campos junto com as instruções do fornecedor para identificar versões afetadas e medidas pertinentes.
A inclusão, por si só, não determina se seus sistemas foram comprometidos nem quais ativos estão expostos. Para responder a essas perguntas, são necessárias informações sobre o ambiente e, quando pertinente, uma avaliação técnica. Use o KEV para orientar a atenção, sem confundir o sinal de exploração com a confirmação de impacto local.