Che cos’è il catalogo KEV e cosa indica
Il Known Exploited Vulnerabilities Catalog (KEV) è gestito dall’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA). Riunisce vulnerabilità sfruttate nel mondo reale e offre un segnale utile per orientare la gestione delle vulnerabilità. CISA lo descrive come una fonte di vulnerabilità sfruttate e ne raccomanda l’uso come elemento in ingresso per definire le priorità.
L’inclusione indica che esistono prove affidabili di sfruttamento, ma non conferma che un asset specifico di un’organizzazione sia interessato né che CISA stia osservando attacchi in quel momento. Per valutare il rischio di un’installazione, identifica il prodotto e la versione distribuiti, quindi verifica le condizioni di impatto e le istruzioni del fornitore.
CISA indica quattro criteri di inclusione: la vulnerabilità deve avere un identificatore CVE, prove affidabili di sfruttamento attivo e un’azione chiara di correzione o mitigazione, oltre a rappresentare un rischio significativo per i sistemi informativi del governo statunitense. Il catalogo non è un inventario delle apparecchiature di ogni organizzazione.
Il catalogo è disponibile in formato CSV e JSON e la relativa pagina consente di iscriversi agli avvisi sui nuovi inserimenti. Per confrontare le voci con il proprio ambiente serve un inventario aggiornato di prodotti e versioni; il catalogo non sostituisce l’individuazione degli asset né la verifica delle singole installazioni.
KEV e CVSS: due segnali diversi
CVSS è un sistema per descrivere le caratteristiche di una vulnerabilità e produrre un punteggio numerico che ne rappresenta la gravità. Il punteggio può essere tradotto in categorie qualitative come bassa, media, alta o critica, a supporto della valutazione e della definizione delle priorità.
Il punteggio base CVSS non indica uno sfruttamento reale. CISA spiega che il punteggio non tiene conto dell’effettivo utilizzo di una vulnerabilità per attaccare i sistemi. Una valutazione alta, quindi, non prova che siano in corso attacchi e una valutazione più bassa non annulla il segnale di sfruttamento noto rappresentato da una voce KEV.
KEV e CVSS rispondono a domande diverse: KEV fornisce informazioni sullo sfruttamento noto, mentre CVSS esprime la gravità in base alle caratteristiche della vulnerabilità. Considerarli insieme aiuta a evitare decisioni fondate su un solo indicatore, ma nessuno dei due conferma da solo che un dispositivo specifico sia vulnerabile o esposto.
Quando organizzi gli interventi, considera anche gli asset interessati, la loro esposizione, il potenziale impatto e i requisiti applicabili. La priorità dipende dal contesto: un punteggio isolato o la presenza nel catalogo non sostituiscono la valutazione dell’ambiente né la consultazione delle istruzioni del fornitore.
BOD 26-04 e l’ambito degli obblighi
BOD 26-04 stabilisce requisiti di gestione delle vulnerabilità per le agenzie civili federali del ramo esecutivo degli Stati Uniti, note come agenzie FCEB. CISA afferma che la direttiva si applica solo a tali agenzie e incoraggia le altre organizzazioni ad adottare una gestione basata sul rischio e a dare priorità alla correzione delle vulnerabilità incluse in KEV. Questa raccomandazione non rende automaticamente vincolanti i requisiti federali per le aziende private.
La precedente direttiva BOD 22-01 è stata revocata e sostituita da BOD 26-04. Il testo archiviato di BOD 22-01 non va quindi presentato come quadro vigente. Le organizzazioni soggette a BOD 26-04 dovrebbero consultare la direttiva attuale e la relativa guida di attuazione per determinare le azioni richieste per ciascun asset.
Lo schema JSON di KEV distingue dateAdded, la data in cui è stata aggiunta la vulnerabilità; requiredAction, l’azione necessaria per affrontarla; e dueDate, la scadenza dell’azione. Questi campi aiutano a interpretare una voce, ma la data di aggiunta non indica quando è iniziato un attacco né dimostra che si sia verificato un incidente nell’ambiente di un’organizzazione.
La guida di BOD 26-04 spiega che le agenzie determinano l’esposizione dei propri asset e che le scadenze dipendono dalle informazioni disponibili e dalla valutazione applicabile a ciascun asset. Non applicare una scadenza federale a tutti i sistemi o alle organizzazioni fuori dall’ambito della direttiva. Verifica anche contratti, standard e politiche che si applicano al tuo ambiente.
Come integrare KEV in un processo di gestione
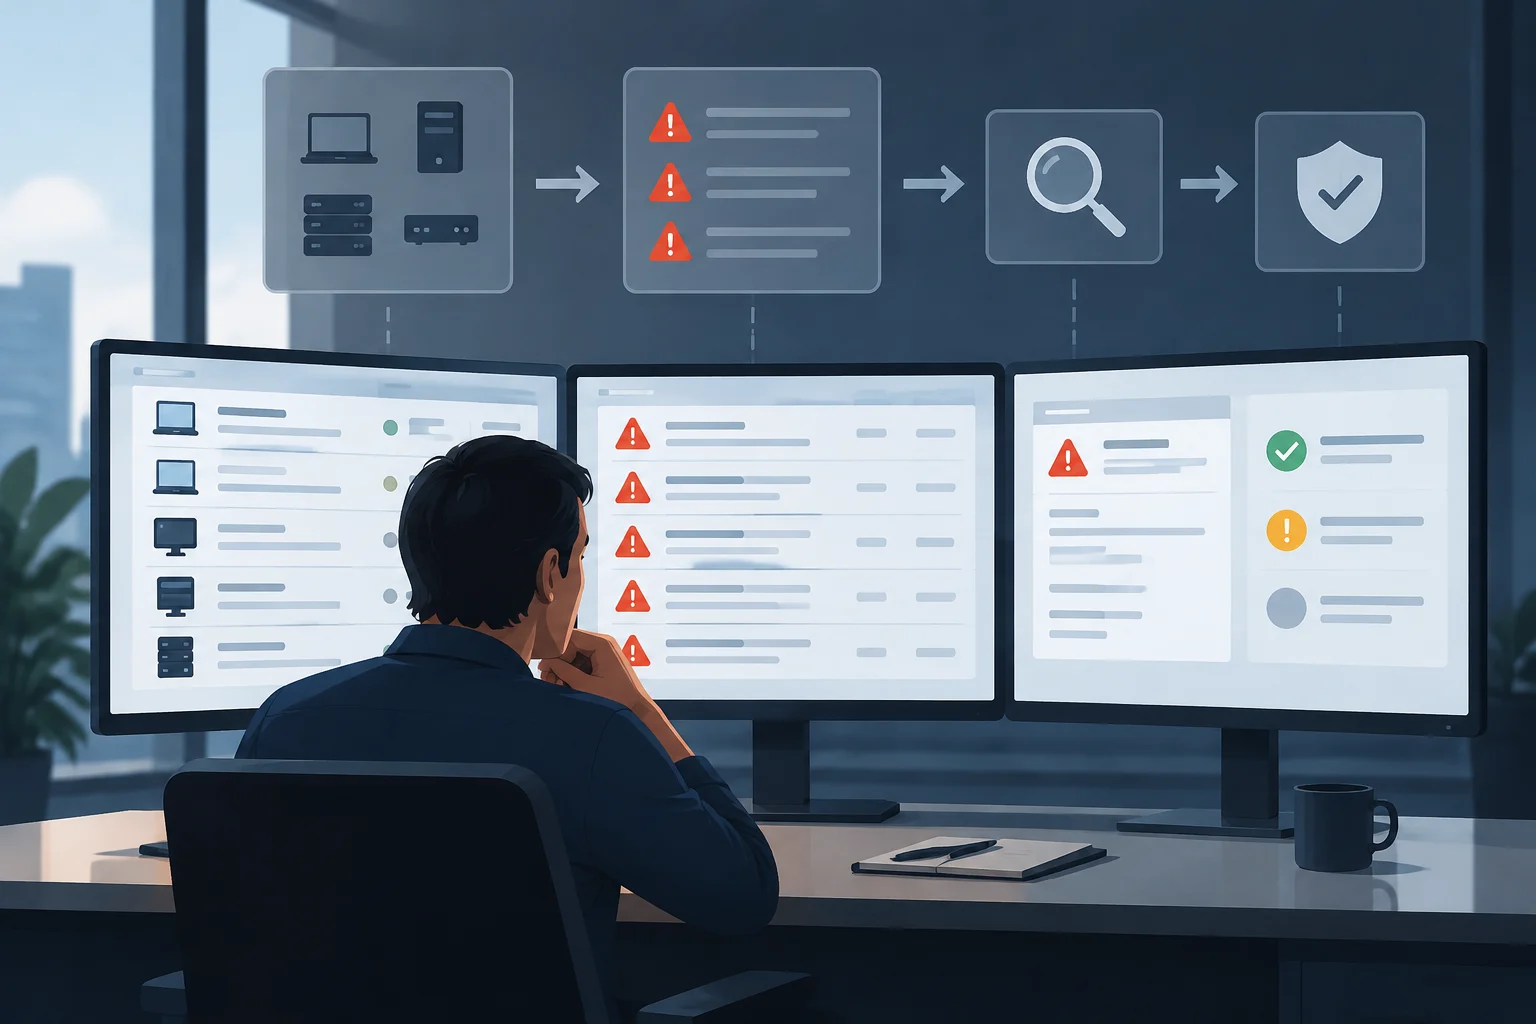
Inizia mantenendo un inventario affidabile di asset, prodotti e versioni. Confronta poi questi dati con le voci KEV e consulta l’azione richiesta e le istruzioni del fornitore. Convalida ogni corrispondenza: trovare il nome di un prodotto non basta per concludere che una specifica installazione sia interessata.
Una sequenza pratica consiste nell’identificare prodotto e versione, verificare se la vulnerabilità e le relative condizioni si applicano all’asset, consultare le misure indicate e dare priorità agli interventi in base a esposizione e impatto. Dopo aver applicato un aggiornamento o una mitigazione, registra l’intervento e verifica il risultato sugli asset esaminati.
Gli strumenti automatizzati possono aiutare a confrontare gli identificatori CVE con gli inventari, ma resta necessario verificare prodotto, versione e condizioni di impatto. Una corrispondenza automatica richiede convalida: registra l’asset valutato, la misura applicata e il metodo usato per verificare il risultato. Tieni distinte le attività completate, le eccezioni motivate e le questioni ancora aperte.
CISA raccomanda di mantenere aggiornate le informazioni sull’inventario degli asset, così da identificare quali prodotti e vulnerabilità KEV interessano direttamente un’organizzazione. Registrazioni chiare facilitano il monitoraggio ed evitano di considerare corretti dispositivi che non sono stati verificati.
Quando non è possibile aggiornare o il prodotto non è supportato
Se non puoi applicare un aggiornamento, consulta le istruzioni specifiche del fornitore e le regole applicabili alla tua organizzazione. Non presumere che una mitigazione equivalga a una patch: una misura può ridurre l’esposizione senza correggere la vulnerabilità. Distingui aggiornamento, mitigazione e ritiro e documenta il rischio residuo e chi deve decidere i passaggi successivi.
Per le agenzie soggette a BOD 26-04, la guida prevede la rimozione dalla rete di un asset quando non è possibile completare le azioni richieste entro la scadenza applicabile. È una condizione di quel quadro federale, non un’istruzione universale a scollegare qualsiasi dispositivo di un’azienda privata. La risposta deve considerare la continuità del servizio e gli obblighi e le responsabilità dell’ambiente.
CISA avverte che non presume che tutti i prodotti legacy ancora in funzione siano completamente aggiornati o che tutti i prodotti a fine vita siano stati ritirati. L’inventario dovrebbe quindi includere anche hardware e software non supportati, così da determinare quali asset potrebbero essere interessati da vulnerabilità KEV.
Quando misure urgenti possono influire su sistemi critici, coordina la risposta con i responsabili tecnici e operativi. Nell’ambito di BOD 26-04, la guida federale prevede la valutazione dell’asset e la pianificazione delle azioni; al di fuori di tale ambito, le decisioni devono rispettare le politiche e gli obblighi propri dell’organizzazione.
Come interpretare una voce e riconoscere i limiti di KEV
Una voce KEV segnala uno sfruttamento noto sulla base di prove che CISA considera affidabili, ma non è un indicatore in tempo reale del fatto che CISA stia osservando attacchi in quell’istante. La guida di attuazione specifica che l’aggiunta di una vulnerabilità non implica necessariamente un’osservazione attuale dello sfruttamento. Può essere aggiunta anche una vulnerabilità meno recente, se soddisfa i criteri.
L’assenza di una vulnerabilità da KEV non dimostra che un prodotto sia sicuro. L’inclusione richiede un CVE, prove affidabili di sfruttamento e un’azione chiara di correzione o mitigazione, oltre ai criteri di rischio descritti da CISA. KEV è un segnale rilevante, non un elenco completo di tutti i difetti che richiedono attenzione.
Secondo lo schema, una voce può includere fornitore o progetto, prodotto, identificatore CVE, nome e descrizione, data di aggiunta, azione richiesta e scadenza. Può inoltre contenere note e informazioni sull’uso noto in campagne ransomware. Leggi i campi insieme alle istruzioni del fornitore per identificare le versioni interessate e le misure pertinenti.
L’inclusione non determina da sola se i tuoi sistemi siano stati compromessi né quali asset siano esposti. Per rispondere a queste domande servono informazioni sull’ambiente e, quando opportuno, una valutazione tecnica. Usa KEV per orientare l’attenzione senza confondere il segnale di sfruttamento con la conferma di un impatto locale.