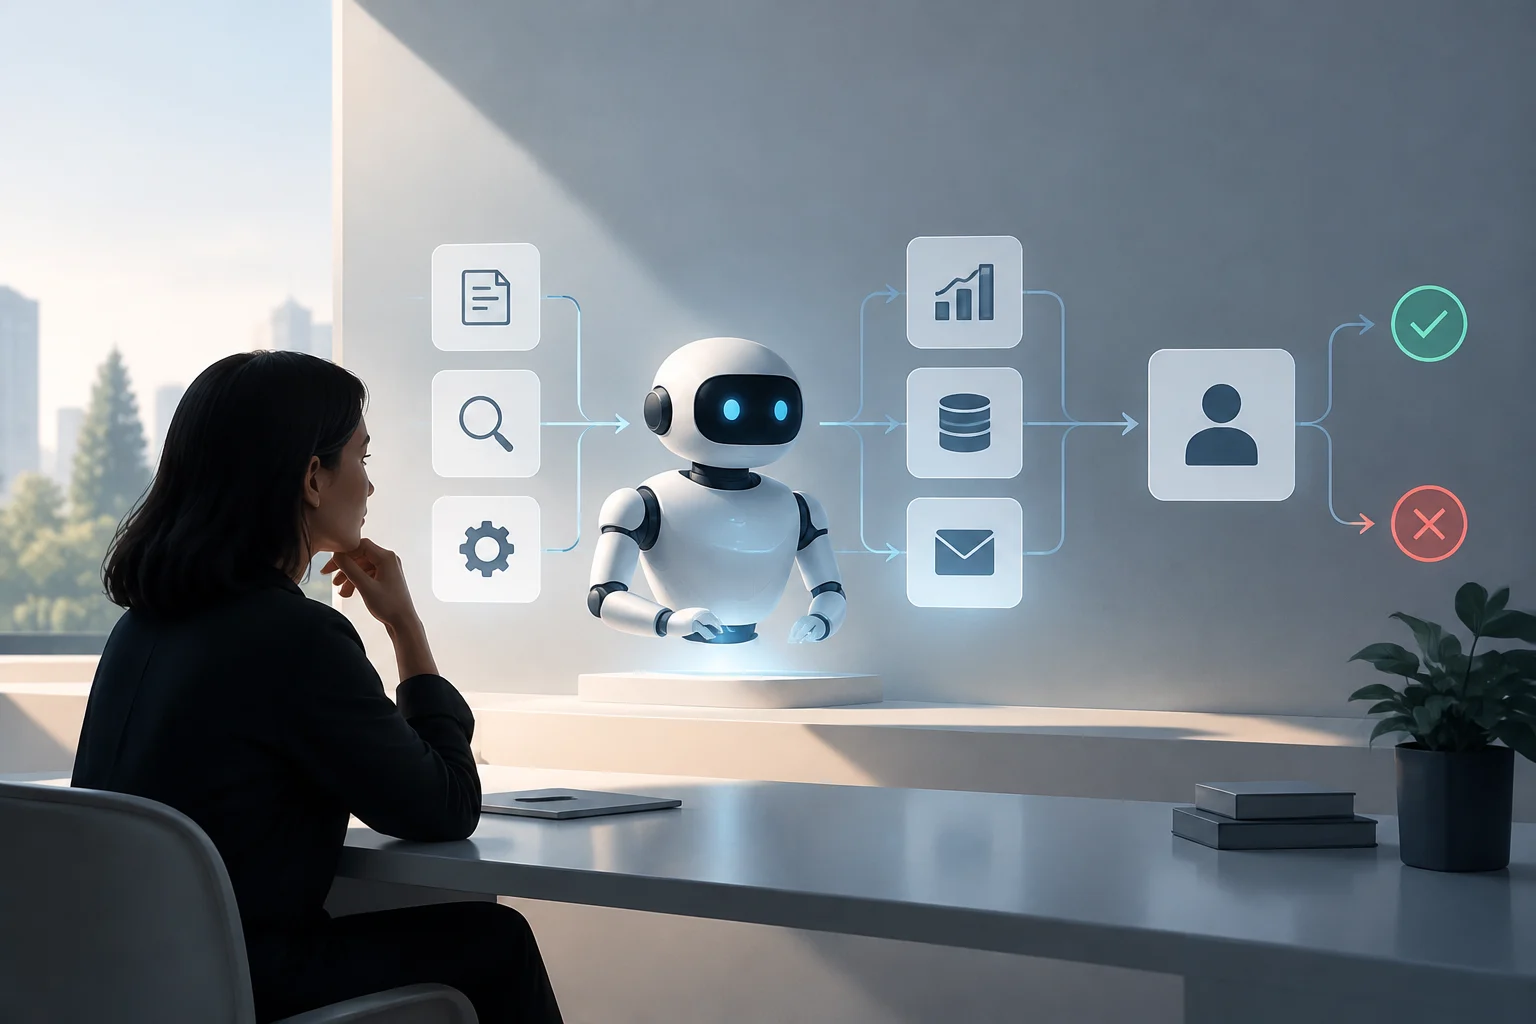
Ce que signifie un agent IA
Un agent IA est un système qui reçoit un objectif, interprète le contexte et peut choisir une séquence d'étapes pour tenter de l'atteindre. Dans la formulation de l'Agence espagnole de protection des données (AEPD), ces systèmes utilisent des modèles de langage et peuvent percevoir leur environnement, décomposer des tâches et effectuer des opérations via des interfaces ou des outils. Le mot agent décrit donc un système complet : ce n'est pas nécessairement le nom d'un modèle concret.
Un modèle de langage génère ou transforme du contenu à partir d'une entrée. Un agent peut utiliser ce modèle comme partie d'un processus plus large, avec des instructions, des données, une mémoire, des outils et des règles d'exécution. La différence pratique apparaît lorsque le système ne se limite pas à répondre, mais sélectionne des actions et les enchaîne pour atteindre une méta. Un modèle isolé n'acquiert pas par là des permissions pour consulter une base de données ou modifier un calendrier.
La frontière avec un chatbot n'est pas absolue. Un chatbot peut se limiter à des réponses conversationnelles et des flux prédéfinis, mais il peut aussi se connecter à des outils et exécuter des opérations ; à ce moment, certaines de ses fonctions se comportent de manière agentique. Ainsi, le canal de conversation ne définit pas la catégorie. Pour comprendre ce qu'un système fait, il convient de revoir ses capacités et permissions, pas seulement son interface ou son étiquette commerciale.
Différences entre modèle, chatbot et agent
Une comparaison utile distingue trois niveaux de fonctionnement. Le modèle est le composant qui traite ou génère une sortie ; le chatbot est une application pour converser, qui peut utiliser des règles ou des modèles ; et l'agent est un système configuré pour avancer vers un objectif par des décisions et des actions. Dans les produits réels, ces niveaux peuvent se combiner : un chatbot peut intégrer un agent, et un agent peut s'appuyer sur un ou plusieurs modèles.
| Système | Autonomie habituelle | Outils externes | Exécution de tâches |
|---|---|---|---|
| Modèle de langage | Produit une sortie à partir d'une entrée ; n'implique pas par lui-même des actions externes | Pas nécessairement | Génère ou transforme du contenu |
| Chatbot | Répond dans une interaction ; peut suivre des règles ou utiliser l'IA générative | Optionnel, selon l'implémentation | Peut se limiter à converser ou déléguer des actions à d'autres systèmes |
| Agent IA | Peut décider des étapes intermédiaires dans des limites configurées | Peut invoquer des outils connectés | Enchaîne des opérations pour tenter de compléter un objectif |
Le tableau compare des fonctions possibles, non des garanties : appeler un système agent ne démontre pas qu'il planifie bien, apprend de chaque interaction ou complète des tâches sans supervision. Non plus tout agent utilise un modèle de langage ; le guide de l'AEPD traite des systèmes agentiques basés sur des modèles de langage, tandis que le concept général d'agent peut couvrir des conceptions différentes. Dans une évaluation technique, il faut vérifier quels composants sont actifs et quels résultats ils peuvent produire.
Comment fonctionne le cycle d'un agent
Le fonctionnement commence généralement par un objectif exprimé par une personne ou un autre système. L'agent reçoit des informations pertinentes —par exemple, l'état d'une demande ou des données autorisées d'une application— et détermine quelles étapes pourraient mener au résultat. Il peut diviser une demande complexe en sous-tâches, choisir un outil pour chacune et examiner les réponses reçues avant de continuer. La planification est une séquence opérationnelle, non une garantie que le raisonnement est correct.
Un cycle simple peut se représenter ainsi :
- Interpréter : convertir la demande en un objectif et reconnaître les contraintes pertinentes.
- Planifier : proposer des sous-tâches et décider quelles informations manquent.
- Sélectionner : choisir un outil disponible et les données dont il a besoin.
- Agir : envoyer une requête ou demander une opération externe.
- Évaluer : examiner la réponse et continuer, corriger le plan ou s'arrêter.
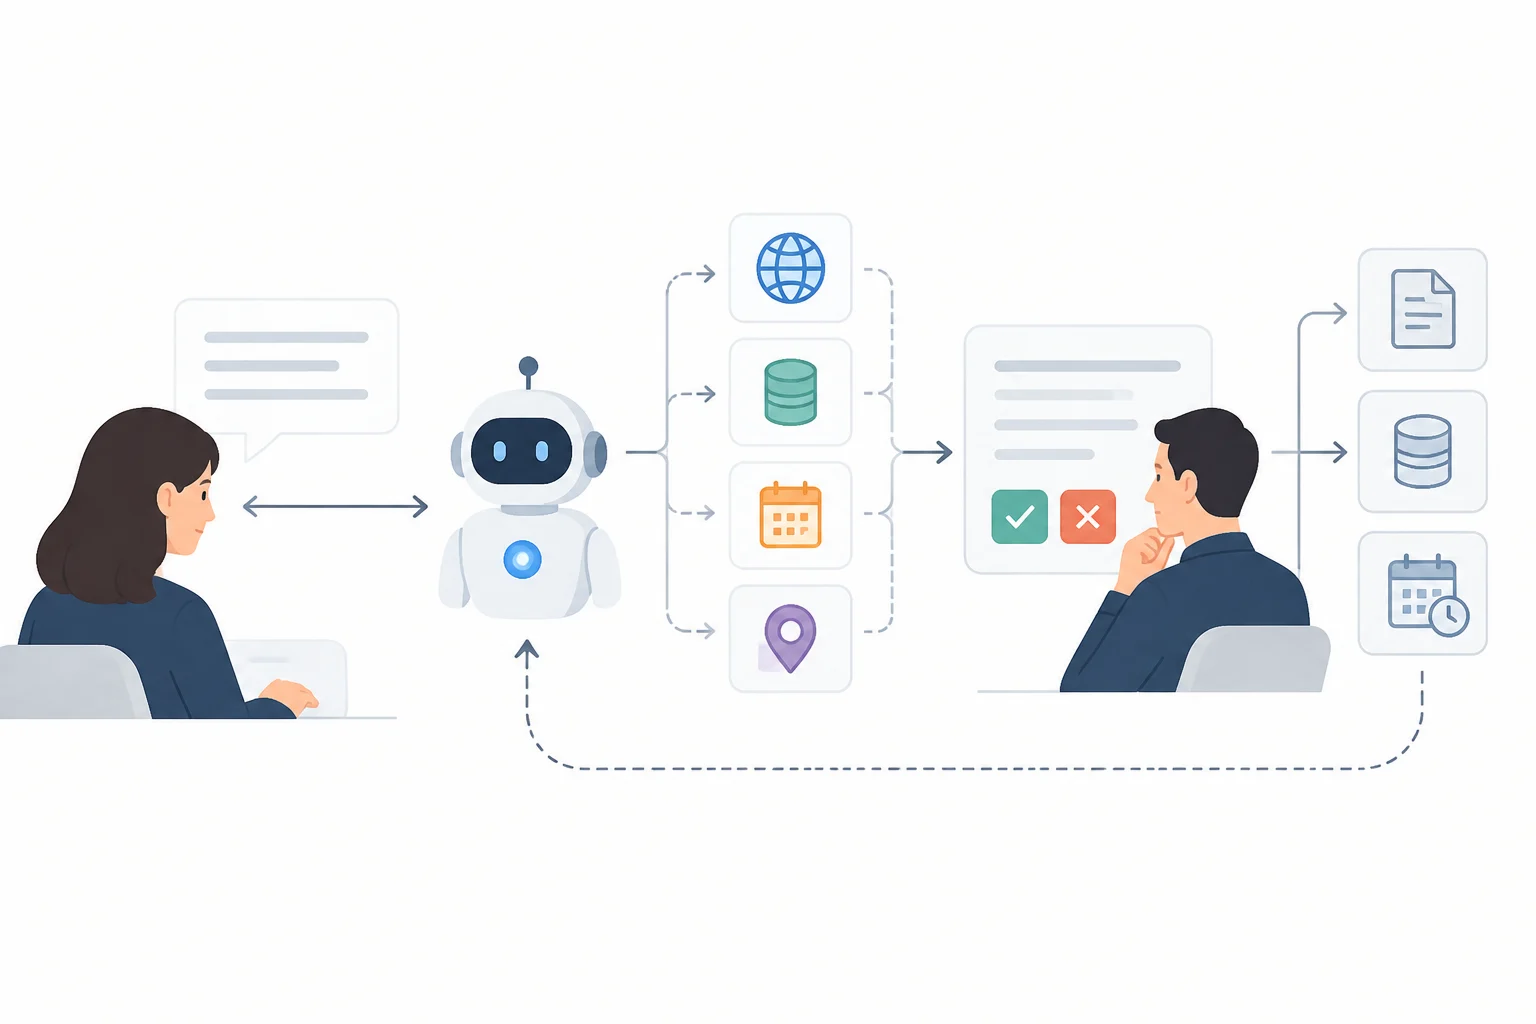
Ce cycle peut se répéter, mais il n'a pas à se produire de manière complètement autonome. L'architecture détermine si l'agent peut agir directement, s'il ne propose qu'une action pour approbation ou s'il doit s'arrêter devant une condition concrète. Dans l'architecture de référence de Google Cloud pour les itinéraires, par exemple, un agent coordinateur répartit des tâches entre des agents spécialisés en lieux, routes et calendrier ; le document recommande aussi une revue humaine pour les opérations critiques. C'est un exemple de conception, non une propriété universelle des agents.
Dans les systèmes avec plusieurs agents, la coordination ajoute une autre couche : un composant assigne des tâches et réunit des résultats, tandis que des agents spécialisés consultent des outils distincts. L'AEPD décrit des architectures avec un ou plusieurs agents et des services d'appui, comme le stockage, la gestion des identifiants et la traçabilité. Plus de composants impliquent plus de dépendances à gouverner : chaque transfert peut affecter la qualité du résultat, les permissions et l'enregistrement de ce qui s'est passé.
Ce que les outils externes apportent
Les outils connectent l'agent à des fonctions que le modèle n'effectue pas seul : consulter une API, récupérer des informations d'une base de données, vérifier une route ou proposer des changements dans un calendrier. Le modèle peut décider laquelle demander et avec quels paramètres, mais l'accès effectif dépend de l'intégration et des permissions assignées. Un outil transforme une suggestion en une opération possible ; il ouvre aussi une voie pour consulter ou modifier des données hors de la conversation.
L'architecture publiée par Google Cloud illustre cette différence par un planificateur de voyages avec des agents spécialisés : le système peut obtenir des informations géographiques et d'horaire et, avec accès au calendrier, gérer des événements. La même conception prévoit des composants d'observabilité pour enregistrer des événements et revoir des actions. L'utilité de l'exemple est de montrer que le comportement dépend d'interfaces, de données et de contrôles concrets, non d'une capacité magique du modèle.
Pour celui qui implémente un agent, le critère central est d'accorder uniquement l'accès nécessaire. Si la tâche est de rédiger un brouillon, la lecture de documents peut suffire ; s'il doit envoyer des messages ou modifier des enregistrements, ces actions nécessitent des permissions et des sauvegardes explicites. Il est conseillé de séparer consulter, proposer et exécuter, et d'exiger l'approbation avant des actions aux conséquences importantes, comme une réservation irréversible ou une communication à des tiers.
Autonomie, erreurs et supervision
L'autonomie d'un agent est limitée par sa conception : instructions, outils disponibles, données accessibles, permissions et conditions d'arrêt. Le système peut choisir parmi des options permises, mais il ne doit pas être traité comme une autorité indépendante ni supposé comprendre toutes les conséquences d'une opération. Un agent qui peut consulter des informations ne peut pas nécessairement les modifier ; celui autorisé à exécuter une action peut le faire de manière erronée s'il interprète mal l'objectif ou reçoit des données inexactes.
L'AEPD avertit que l'interaction avec des services internes et externes peut changer l'étendue d'un traitement de données personnelles. Parmi les risques qu'elle aborde figurent l'exposition d'informations lors de l'interaction avec l'environnement, la dépendance de services intégrés, la conservation inadéquate en mémoire et les décisions basées sur des données imprécises ou non pertinentes. La supervision humaine effective est particulièrement importante lorsque les actions peuvent affecter significativement des personnes ou des droits.
La traçabilité s’appuie notamment sur des journaux d’événements et des outils permettant de revoir les actions du système. L’AEPD recommande d’intégrer la gouvernance, l’évaluation des risques et les contrôles appropriés tout au long du cycle de vie du traitement ; l’architecture de Google Cloud présente également la journalisation et la consultation des événements comme des éléments d’observabilité.
L’intervention humaine suppose que les personnes chargées de la supervision puissent réellement influencer le déroulement des opérations. Un contrôle utile précise quelles décisions requièrent une approbation, qui peut mettre une opération en pause ou l’annuler, et comment les erreurs ou les demandes relatives aux droits sont traitées. Pour les actions critiques, Google Cloud recommande une validation humaine, notamment avant la réservation de billets non remboursables.
Protection des données et cadre européen
Le guide de l'AEPD, publié en février 2026, aborde l'IA agentique sous l'angle de la protection des données personnelles. Son but est d'aider les responsables et sous-traitants à évaluer comment un traitement change lorsqu'un agent est incorporé. L'Agence souligne que l'agent peut effectuer une partie ou la totalité d'un processus et que son intégration peut altérer les finalités, les flux d'information, les intervenants et les risques. Ajouter un agent peut changer le traitement, même si l'organisation utilisait déjà les données auparavant.
En pratique, une évaluation doit identifier quelles données le système consulte, quels fournisseurs ou services participent, où sont stockées la mémoire et les journaux, et quelles opérations il peut exécuter. Il faut aussi vérifier si la nouvelle configuration respecte la finalité et la minimisation : donner accès à plus de dépôts que nécessaire augmente l'étendue potentielle du traitement. Le guide recommande de revoir les obligations et les risques lors de l'incorporation du système, plutôt que de supposer que l'évaluation précédente couvre toujours le nouveau flux.
Le guide de l'AEPD se concentre sur la protection des données personnelles lorsque l'IA agentique est incorporée à un traitement. Pour déterminer quelles obligations peuvent s'appliquer conformément au Règlement européen sur l'IA, il faut tenir compte de ses définitions et exigences, ainsi que du système et de l'usage concret. Le terme commercial agent ne suffit pas à lui seul : la fonction, le contexte de déploiement et les responsabilités des acteurs impliqués importent aussi.
Pour une organisation qui gère des données personnelles, une revue initiale peut poser ces questions :
- Quel objectif concret l'agent doit-il remplir et quelles données en a-t-il besoin ?
- Quels outils peut-il consulter ou modifier, et avec quelles permissions ?
- Quelles opérations requièrent une validation humaine et comment s'arrêtent-elles ?
- Quels journaux permettent de revoir les décisions et de traiter les droits des personnes ?
- Quels fournisseurs interviennent et comment les flux de données sont-ils documentés ?
La réponse pratique n'est pas d'éviter toute automatisation, mais d'ajuster l'autonomie et les permissions au risque. Si une tâche répétitive peut se résoudre avec des règles simples, un agent avec un accès large peut ajouter une complexité inutile. Si le processus exige de combiner des informations et de coordonner des actions, la conception doit inclure des limites, une supervision et une traçabilité dès le départ.