Ce Que Signifie Protéger les Données Personnelles
La protection des données est un cadre de principes, d’obligations et de droits qui régit le traitement de l’information personnelle. Elle ne se limite pas à empêcher le vol d’une base de données ; elle concerne également quelles informations sont collectées, dans quel but elles sont utilisées, combien de temps elles sont conservées et qui peut y accéder. Dans l’Union européenne, le RGPD place la protection des individus par rapport au traitement de leurs données parmi les droits fondamentaux.
Le terme traitement a un sens large : il comprend les opérations sur les données personnelles, pas seulement leur stockage sur un serveur. Pour comprendre un service numérique, il est utile de suivre l’ensemble du parcours de l’information, depuis le moment où une personne la fournit ou que le système la génère jusqu’à ce qu’elle soit supprimée ou non utilisée. Cela évite de réduire la question à une case de consentement ou à une fonction de sécurité isolée.
En Espagne, la Loi organique 3/2018 complète le cadre européen et aborde également les garanties des droits numériques. La norme ne rend pas tous les usages de données illégaux ni interdit qu’une organisation les traite ; elle établit des règles pour que chaque traitement soit soumis à des conditions et à des sauvegardes. Protéger les données ne signifie pas ne pas les traiter, mais le faire dans un cadre qui reconnaît les droits des personnes.
Quelles Informations Sont En Jeu
Une donnée personnelle est une information liée à une personne physique identifiée ou identifiable. Le nom et l’adresse e‑mail sont des exemples faciles, mais l’évaluation ne dépend pas uniquement de la présence d’un nom sur un écran : elle compte aussi si l’information peut raisonnablement être reliée à quelqu’un. Ainsi, les données qui semblent anodines seules peuvent acquérir une autre signification lorsqu’elles sont combinées ou liées à un compte.
Le contexte d’utilisation est important. Un identifiant attribué à un appareil, par exemple, peut permettre de distinguer l’activité liée à une personne même si le registre ne montre pas son nom. La définition doit être comprise en fonction des informations disponibles et de la possibilité d’identifier quelqu’un, non comme une liste fermée de champs personnels. Classifier concrètement un cas nécessite d’examiner ses circonstances, pas seulement le nom technique du champ.
Il existe des catégories de données pour lesquelles le RGPD prévoit des conditions spécifiques, telles que certaines données sensibles. Mais toutes les informations qui semblent privées ne tombent pas automatiquement dans une catégorie spéciale, et retirer les noms n’est pas suffisant pour garantir qu’un ensemble ne peut plus être lié à des personnes. Pseudonymiser ne signifie pas nécessairement anonymiser : si il est possible de ré‑associer les données à une personne en utilisant des informations supplémentaires, un risque d’identification peut subsister.
Le Cycle du Traitement, Du Début à la Fin
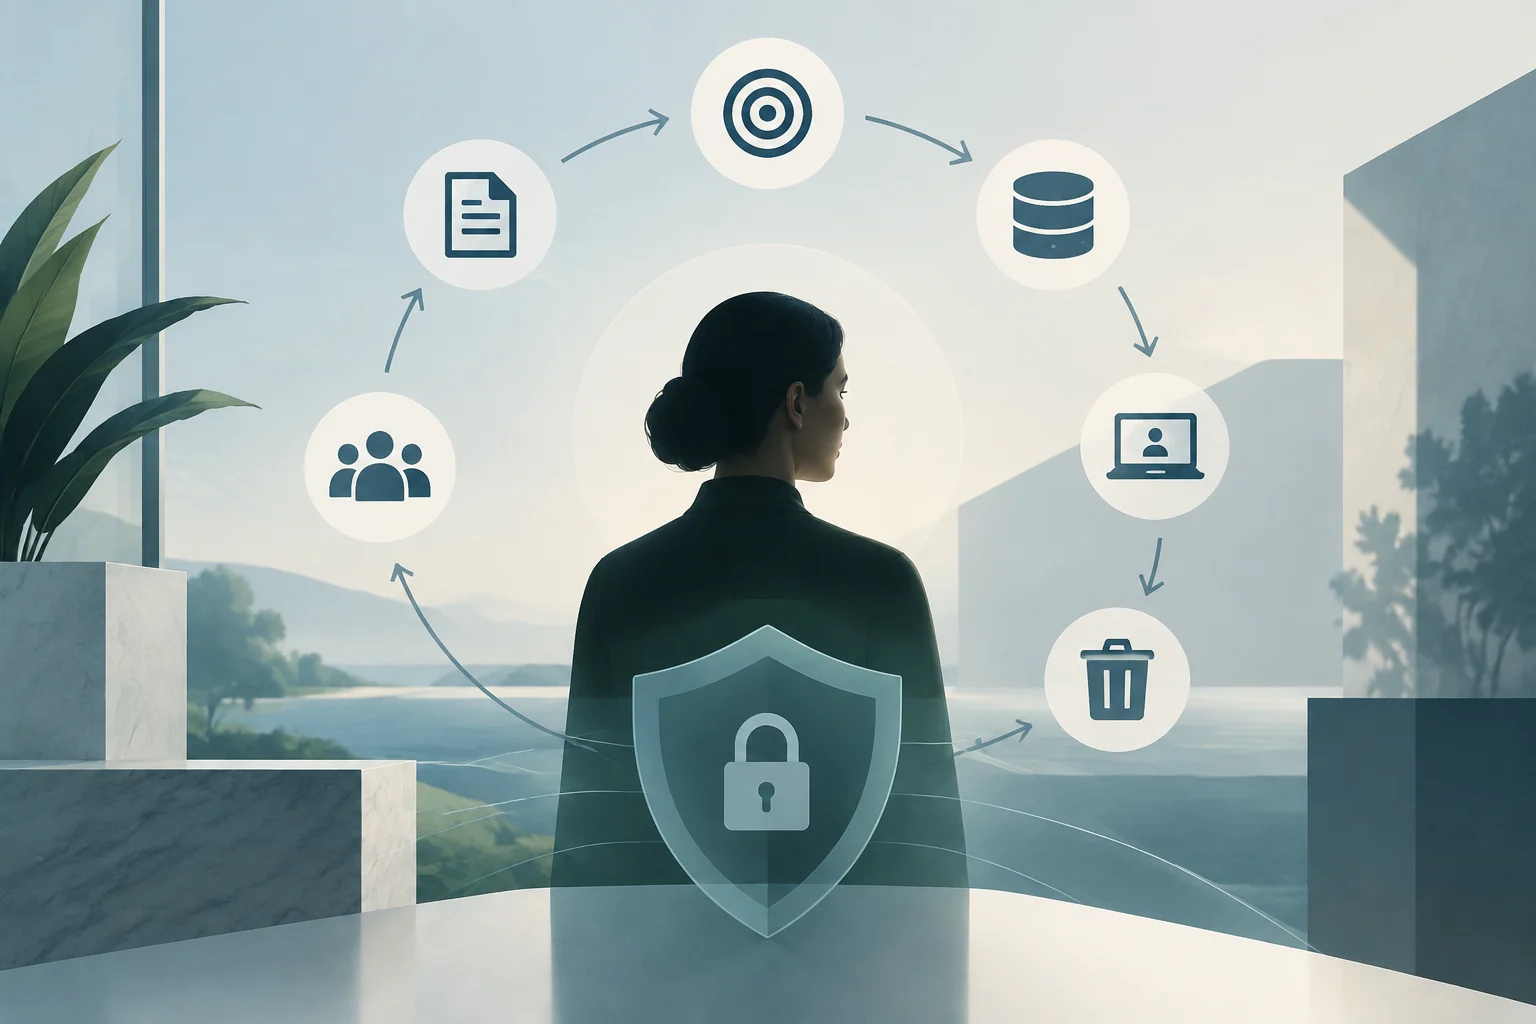
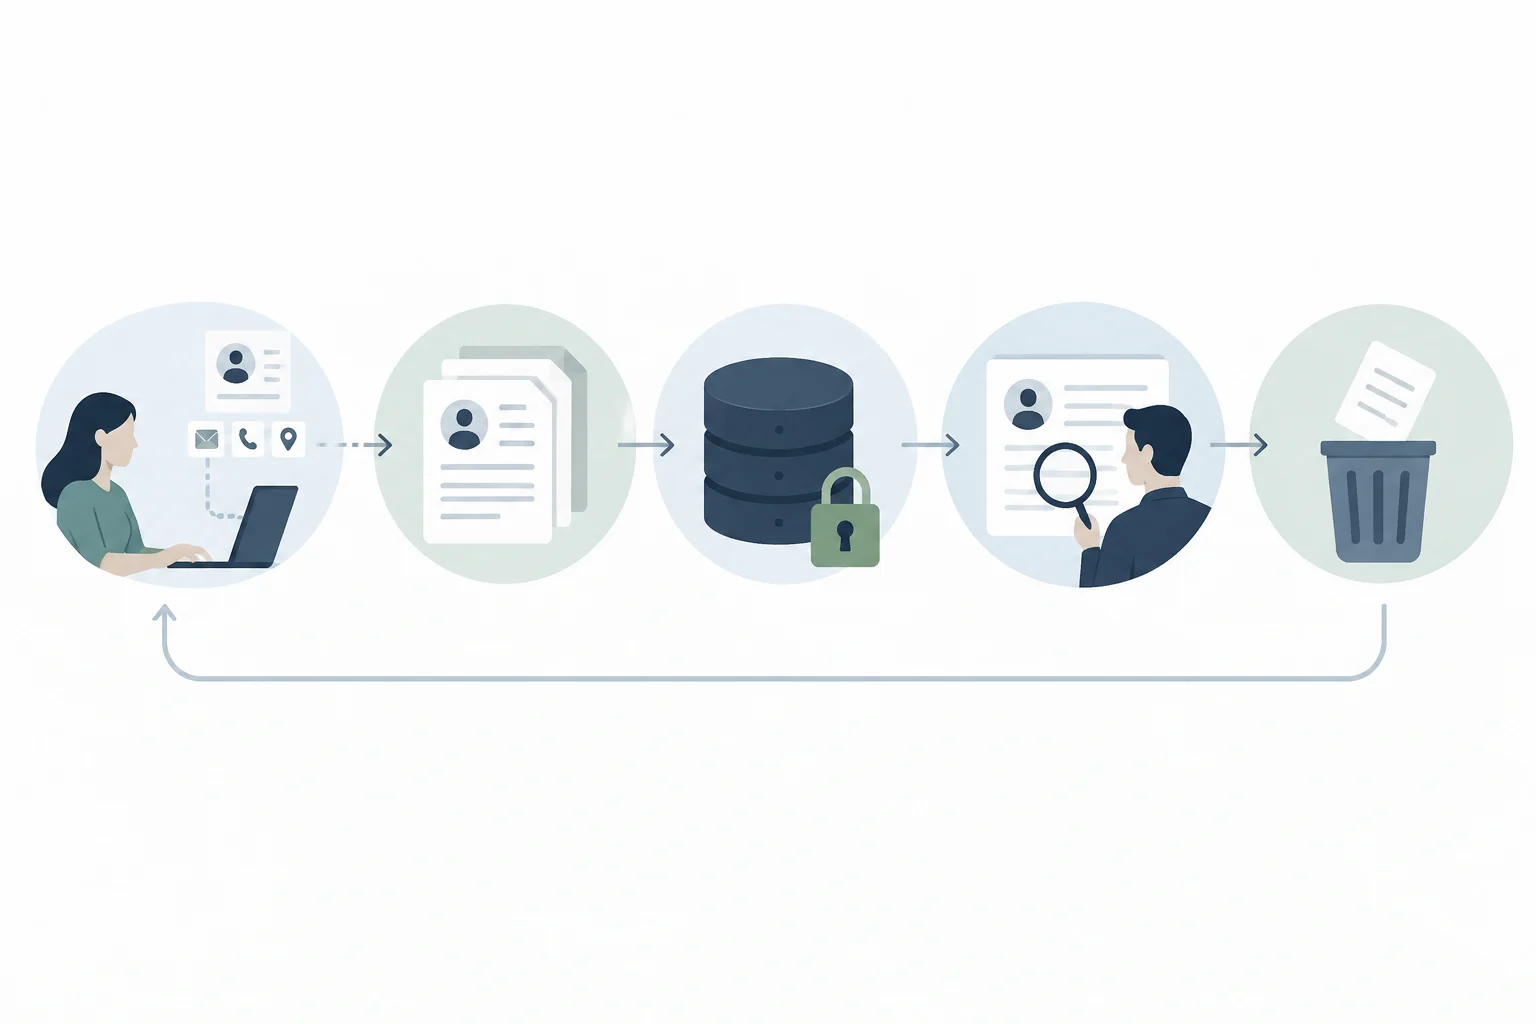
Une façon pratique d’analyser un service consiste à parcourir les étapes du traitement : collecte, utilisation, conservation, accès et suppression. Chaque étape pose des questions différentes. En collecte : ce champ est-il nécessaire ? En utilisation : est‑il utilisé pour une finalité expliquée ? En conservation : reste‑t‑il pertinent ? En accès : qui doit le voir ? Et à la fin : est‑il supprimé quand il le faut ou conservé dans des copies et systèmes liés ?
La minimisation aide à transformer ces questions en décisions de conception. La AEPD explique que la protection par défaut vise à limiter la quantité de données traitées, l’étendue du traitement, la durée de conservation et l’accessibilité, selon les finalités définies. L’obligation ne se réduit pas à changer une option dans le logiciel : elle affecte également la conception du processus et la façon dont l’accès aux informations est organisé.
Que Vérifier Dans un Formulaire ou une Application
Un formulaire qui demande des données pour créer un compte peut être évalué en distinguant les champs nécessaires à cette fonction de ceux collectés pour d’autres usages. Si des informations supplémentaires sont demandées, la question utile n’est pas seulement si le formulaire est sécurisé mais aussi ce qu’il sera utilisé et si l’utilisateur peut le comprendre. La protection par défaut met l’accent sur le fait que la configuration initiale limite déjà le traitement, sans obliger chaque personne à trouver et activer toutes les options restrictives.
Dans une application, les mêmes questions s’appliquent aux autorisations, journaux d’activité et préférences. On ne peut pas affirmer sans examiner le cas qu’une autorisation est inutile ou qu’il existe un réglage obligatoire unique ; cela dépend de la finalité et du traitement concret. Ce qui est utile pour l’utilisateur est de vérifier quelle fonction active une autorisation, s’il peut la désactiver et quelles conséquences le fournisseur décrit.
Principes, Droits et Responsabilités
Le RGPD organise le traitement via des principes tels que licéité, limitation de finalité, minimisation, exactitude et limitation du délai de conservation. Ensemble, ils guident différentes décisions : avoir une base légale pour traiter ne résout pas à lui seul si trop est collecté, réutilisé à d’autres fins ou conservé plus longtemps que nécessaire. La conformité n’est pas une case unique, mais une évaluation du traitement dans son contexte.
Les personnes disposent de droits relatifs à leurs données, notamment l’accès, la rectification et la suppression, ainsi que d’autres droits lorsque les conditions sont remplies. Tous ne fonctionnent pas identiquement, ni la suppression signifie que toutes les données doivent disparaître immédiatement à toute demande : la réponse dépend des circonstances et des règles applicables. Le droit à l’oubli se réfère généralement à des scénarios spécifiques liés à la suppression ou à la diffusion d’informations, non à une effacement universel de tout contenu en ligne.
Les obligations incombent à ceux qui déterminent ou exécutent le traitement, selon leurs fonctions et responsabilités. En pratique, une organisation doit pouvoir expliquer quelles données elle utilise, dans quel but et quelles mesures elle adopte ; de plus, la sécurité doit correspondre au risque. Pour un utilisateur, une décision raisonnable est de consulter l’avis de confidentialité et d’utiliser les canaux indiqués pour exercer ses droits, en conservant les informations nécessaires pour identifier le compte ou la demande. Ce n’est pas un conseil juridique pour un cas particulier.
Protection des Données vs Sécurité Informatique : Relation et Différence
La sécurité de l’information vise à préserver des propriétés telles que confidentialité, intégrité et disponibilité. Dans les données personnelles, cela se traduit, par exemple, en limitant les accès, en évitant les modifications non autorisées et en veillant à ce que les systèmes soient disponibles quand ils sont nécessaires. Le Comité européen de protection des données explique que les mesures techniques et organisationnelles doivent être adaptées au risque et au contexte du traitement.
La protection des données a une portée plus large. Un service peut protéger très bien ses systèmes contre les intrusions, mais traiter encore trop d’informations ou les utiliser à un but inapproprié. À l’inverse, un processus soigneusement conçu peut ne pas être protégé contre une fuite s’il manque de contrôles de sécurité adéquats. Sécurité et protection des données se chevauchent mais ne sont pas synonymes : la première aide à protéger l’information ; la seconde régule également ce qui, pourquoi et dans quelles conditions elle est traitée.
La distinction sert à lire les promesses de produits et services plus précisément. Si une entreprise annonce le chiffrement ou une authentification renforcée, cela décrit une mesure de sécurité, mais ne démontre pas par lui‑même que la collecte est minimale, que les finalités sont claires ou que la durée de conservation est adéquate. Pour évaluer l’ensemble, il faut regarder à la fois les garanties techniques et les pratiques de traitement.
Exemples Quotidiens pour Appliquer le Concept
Dans un formulaire, commencez par séparer ce qui est indispensable pour compléter l’opération de l’information demandée pour d’autres fins. Lisez l’explication sur l’utilisation des données et vérifiez qui les demande. Si une case couvre plusieurs finalités ou si l’explication n’est pas claire, envisagez de demander des éclaircissements avant d’assumer que le dépôt du formulaire répond à toutes les attentes.
Dans une application, examinez les autorisations lorsqu’elles apparaissent et considérez si elles semblent liées à la fonction que vous voulez utiliser. Vérifiez également les paramètres disponibles et l’information sur la conservation ou la suppression de compte. Ces étapes aident à comprendre le traitement mais ne prouvent pas la conformité : évaluer les circonstances et le fonctionnement réel du service est nécessaire pour cela.
Sur un compte en ligne, une demande d’accès peut aider à savoir quelles informations le fournisseur conserve, tandis qu’une demande de rectification ou de suppression doit être dirigée via les canaux qu’il habilite. La portée de la réponse dépend du droit exercé et du contexte ; par conséquent ne promettez pas des résultats automatiques ni ne confondez la fermeture d’un compte avec la confirmation que chaque copie ou enregistrement lié a été supprimé.
Limites et Où Trouver des Informations Fiables
La protection des données n’assure pas qu’il n’y aura jamais d’incidents, que toutes les informations peuvent être anonymisées sans risque ou que toute demande individuelle doit être accordée comme demandé. Elle offre un cadre de principes et de droits, ainsi que des devoirs pour ceux qui traitent les données ; elle ne supprime pas tous les risques ni ne remplace l’analyse de chaque cas. La sécurité peut réduire certains risques, mais aucune formulation générale ne garantit qu’un service est infaillible.
En Espagne, le texte de la Loi organique 3/2018 est disponible au BOE, et la AEPD propose des explications pratiques sur la protection par défaut. Pour le cadre européen, le texte du RGPD permet de consulter les principes, droits et obligations applicables. Il est utile de distinguer la loi officielle d’un guide explicatif : ce dernier aide à comprendre et appliquer le cadre mais ne remplace pas le texte juridique ou l’évaluation d’une situation concrète.
Comme vérification initiale, une personne peut identifier quelle entité traite ses données, quel but elle déclare, quelles informations elle demande et quel canal elle offre pour les demandes ou droits. Une organisation, de son côté, peut parcourir tout le processus, vérifier si chaque donnée et accès sont nécessaires et adapter les mesures de sécurité au risque. Le critère le plus utile est d’examiner l’ensemble du traitement, pas seulement la notice de confidentialité, le bouton d’acceptation ou une promesse technique.