Qu'est-ce qu'un correctif de sécurité
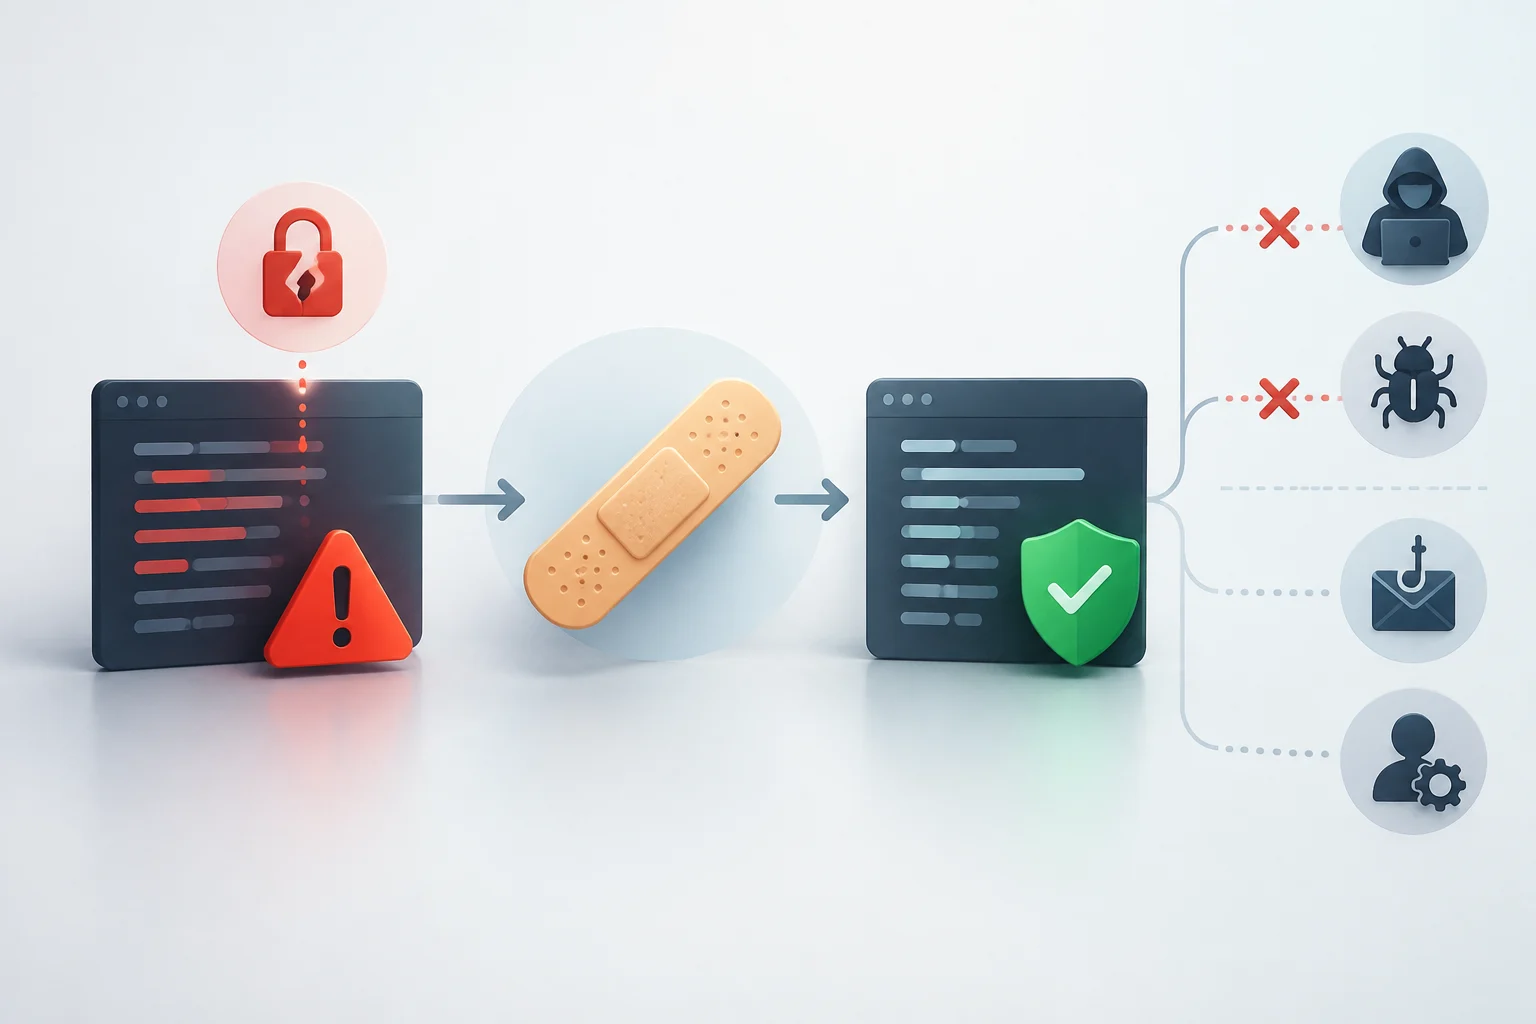
Un correctif de sécurité est une modification logicielle destinée à corriger une ou plusieurs vulnérabilités : des failles pouvant affecter la sécurité d'un programme ou d'un produit. Il peut s'appliquer à un système d'exploitation, une application, une bibliothèque utilisée par d'autres programmes ou le micrologiciel d'un appareil. Son objectif est de réparer le logiciel concerné, non d'offrir une défense générale contre tout problème.
Le mot correctif suggère une réparation localisée, mais n'implique pas que le changement soit toujours mineur ni qu'il soit distribué comme un fichier indépendant. Le fournisseur peut publier la correction sous forme de mise à jour ou de nouvelle version. Pour comprendre son action, comptent sa finalité et le logiciel visé, pas seulement le nom du package.
Une vulnérabilité peut exister avant d'être détectée ou exploitée. Lorsque le fournisseur prépare une correction, le correctif peut réduire le risque associé à cette faille une fois installé sur une version affectée. En revanche, si le produit a cessé de recevoir un support, il n'existe peut-être pas de correction officielle pour une vulnérabilité ultérieure.
De la faille à la correction installée
Le processus commence lorsqu'une faille est identifiée et que l'on détermine quel logiciel peut être affecté. Le fournisseur prépare un changement et distribue la solution via une mise à jour ou une nouvelle version. Le correctif cible les logiciels et versions indiqués ; il ne faut pas supposer qu'une correction destinée à une édition s'applique à une autre simplement parce qu'elles partagent une marque ou un nom.
La correction peut être distribuée par le fournisseur sous forme de mise à jour ou de nouvelle version. Certains produits vérifient automatiquement si des mises à jour sont disponibles ; pour d'autres, l'utilisateur ou un administrateur doit les rechercher et les installer. La CISA conseille de les télécharger depuis des sites fiables et de se méfier des liens inattendus promettant une mise à jour.
Dans une organisation, l'installation sur de nombreux équipements exige de coordonner le changement. Cyberzaintza recommande de maintenir un inventaire des équipements et applications, de revoir les vulnérabilités, d'évaluer le risque et de tester le correctif avant son déploiement général. Un test sur un groupe restreint peut aider à détecter des effets imprévus avant d'étendre le déploiement.
Après installation, il faut vérifier que le changement a été appliqué aux actifs prévus et les réévaluer. Cyberzaintza inclut cette revue postérieure dans un plan de mise à jour. Sur un appareil personnel, il est pratique de vérifier l'état des mises à jour du système et de suivre les indications du fournisseur, comme redémarrer lorsque le processus l'exige.
Correctif, mise à jour de sécurité et mise à jour de fonctionnalités
Les trois termes sont liés, bien qu'ils ne désignent pas toujours des catégories exclusives. Correctif de sécurité décrit généralement une correction visant une vulnérabilité ; mise à jour de sécurité peut désigner le package livrant une ou plusieurs de ces corrections. L'usage concret des étiquettes dépend du fournisseur, il convient donc de lire ce que contient la mise à jour et à quelles versions elle s'applique.
Une mise à jour de fonctionnalités vise à ajouter ou modifier les capacités du produit. Toutefois, un package de fonctionnalités peut aussi incorporer des corrections de sécurité ou de bugs. De même, une correction de sécurité peut être distribuée au sein d'une mise à jour plus large, et non nécessairement comme un fichier séparé.
| Terme | Objectif habituel | Périmètre à vérifier |
|---|---|---|
| Correctif de sécurité | Corriger une ou plusieurs vulnérabilités | Logiciels et versions affectés |
| Mise à jour de sécurité | Corriger une ou plusieurs vulnérabilités | Logiciels et versions affectés |
| Mise à jour de fonctionnalités | Ajouter ou modifier des capacités | Changements fonctionnels et autres corrections incluses |
Le tableau résume les usages habituels, non une classification universelle. Un fournisseur peut combiner plusieurs types de changements dans le même téléchargement ; pour une mise à jour précise, sa description est plus informative que le nom isolé.
Exemples sur les systèmes, applications et bibliothèques
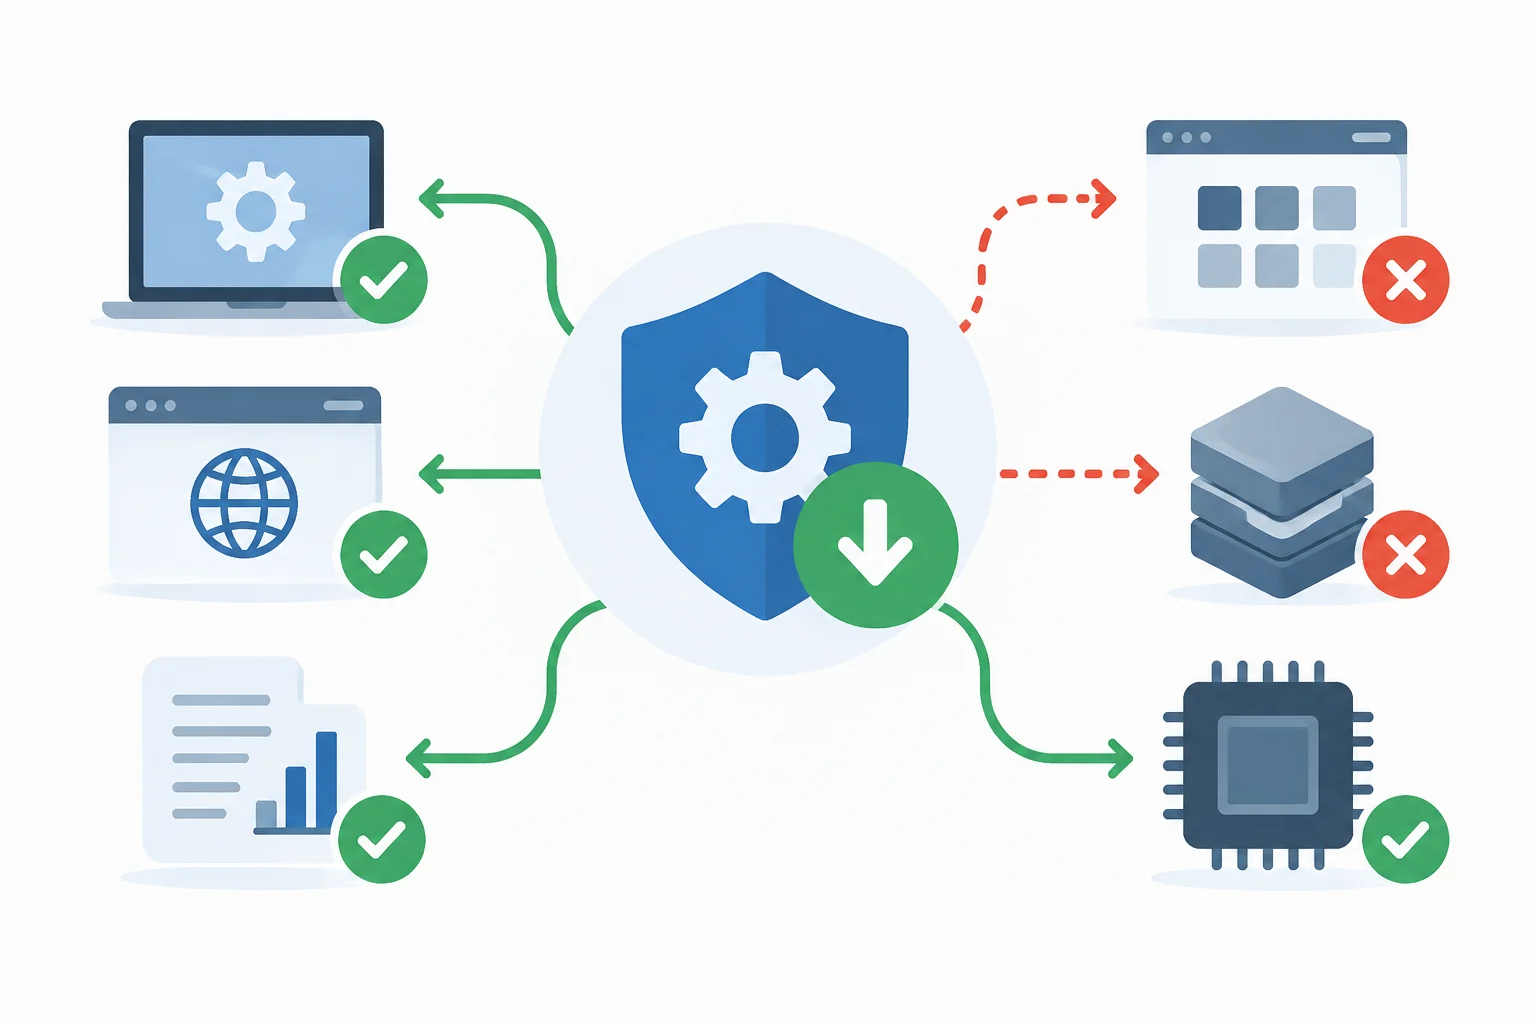
Les correctifs peuvent affecter les systèmes d'exploitation, les navigateurs, les suites bureautiques, les logiciels sur mesure, les bibliothèques tierces et le micrologiciel. Cyberzaintza souligne que les maintenir à jour fait partie de l'entretien des systèmes et de leurs composants. Ainsi, mettre à jour le système d'exploitation ne corrige pas nécessairement une faille située dans une autre application ou dans une bibliothèque utilisée par celle-ci.
Un exemple documenté est le bulletin MS17-010 de Microsoft, publié le 14 mars 2017. La mise à jour a traité des vulnérabilités de Windows liées à SMBv1 ; Microsoft a indiqué que la correction modifiait la manière dont le protocole traitait certaines requêtes. La vulnérabilité la plus grave pouvait permettre l'exécution à distance de code sur les systèmes affectés. Ce cas illustre le périmètre spécifique d'un correctif : résoudre les problèmes identifiés dans le logiciel désigné.
En développement logiciel, NuGet offre une API pour consulter des informations sur les vulnérabilités connues des packages. Ses données peuvent inclure la gravité, une adresse web avec plus d'informations et les plages de versions vulnérables. La documentation présente ces informations comme une ressource que le client NuGet peut télécharger et utiliser dans des scénarios comme la vérification des packages lors de la restauration.
Sur un mobile, une notification peut concerner le système d'exploitation ou une application ; sur un ordinateur, un navigateur, un composant système ou un programme installé ; sur un appareil réseau, le micrologiciel. Identifier le logiciel affecté permet d'interpréter mieux la mise à jour et d'éviter de penser qu'un unique correctif couvre tous les composants de l'appareil.
Ce qu'un correctif ne garantit pas
Un correctif traite les vulnérabilités qu'il cherche à corriger ; il n'implique pas que d'autres problèmes du produit soient résolus. Les mises à jour peuvent inclure des changements supplémentaires, mais leur contenu dépend de chaque cas. Par conséquent, la correction a un périmètre défini : savoir quelle vulnérabilité et quelles versions elle couvre aide à comprendre quel risque est réduit.
L'installation peut avoir des effets opérationnels. IBM décrit la gestion des correctifs comme un équilibre entre les besoins de sécurité et ceux de fonctionnement, et explique que les organisations priorisent, testent et déploient les changements en tenant compte des interruptions possibles. Dans une entreprise, ce processus permet de planifier le déploiement ; sur un appareil personnel, il convient de suivre les instructions du fournisseur et d'utiliser son mécanisme officiel de mise à jour.
Il peut aussi apparaître une vulnérabilité pour laquelle aucun correctif n'existe encore, ou un produit peut ne pas être inclus dans la correction publiée. Les guides de Cyberzaintza et d'IBM recommandent de revoir les actifs et les versions affectés, et de vérifier le résultat de l'installation. Le fait qu'une mise à jour soit installée ne démontre pas à lui seul qu'elle a résolu toute autre faille du même équipement.
Support, priorités et décisions pratiques
La disponibilité des correctifs dépend du support du produit. Lorsque le fournisseur cesse de maintenir un programme, il peut cesser d'émettre des mises à jour ; continuer à utiliser un logiciel sans support expose le système à des vulnérabilités et peut provoquer des problèmes de compatibilité ou de performance. La CISA recommande de retirer les produits ayant atteint la fin de leur vie utile.
Pour un usage personnel, la CISA conseille d'activer les mises à jour automatiques lorsque c'est possible, de recourir à des sites fiables et d'éviter les logiciels hors support. Si un produit ne reçoit plus de mises à jour, la recommandation de l'agence est de le retirer. Il convient de noter que les directives de transition spécifiques dépendent du produit et des alternatives offertes par son fournisseur.
Dans une organisation, une gestion ordonnée comprend l'inventaire des équipements et applications, la connaissance de leur cycle de support, la priorisation des vulnérabilités et la revue du résultat du déploiement. Tous les correctifs n'ont pas la même urgence : IBM souligne que les équipes peuvent prioriser les corrections critiques et considérer les effets opérationnels. La décision pratique consiste à traiter les changements pertinents sans perdre de vue les systèmes affectés ni l'état de l'installation.
L'idée centrale est simple : un correctif répare une faiblesse spécifique, dans un produit et des versions déterminés. Maintenir le logiciel à jour aide à recevoir les corrections publiées par le fournisseur, mais ne remplace pas le support en vigueur ni ne transforme une seule installation en protection complète contre toute menace.