Qu'est-ce que le RGPD et à qui il s'applique
Le Règlement Général sur la Protection des Données (RGPD) est le Règlement (UE) 2016/679, qui fixe le cadre européen pour protéger les personnes physiques lorsque leurs données personnelles sont traitées et pour réguler la circulation de ces données. C'est une norme directement applicable dans les États membres : elle n'a pas eu besoin d'une loi espagnole pour entrer en vigueur. Elle s'applique depuis le 25 mai 2018.
Son champ d'application ne dépend pas uniquement de l'endroit où une entreprise est constituée. Le Règlement peut atteindre les organisations situées hors de l'Union européenne lorsqu'elles offrent des biens ou des services à des personnes situées en son sein ou surveillent leur comportement là-bas. En pratique, ce qui compte, c'est l'activité réalisée et l'endroit où se trouvent les personnes concernées, et non seulement le siège du fournisseur. Le traitement effectué par une personne dans un contexte purement personnel ou domestique reste hors de son champ.
Le RGPD se réfère à des personnes physiques, et non seulement à des citoyens de l'UE. Par conséquent, une organisation doit analyser si elle manipule des données de personnes identifiées ou identifiables dans le contexte réglementé, même si ces personnes ont une autre nationalité. Il existe également des régimes spécifiques pour certains traitements, comme les données utilisées par les autorités compétentes à des fins pénales, qui sont réglementées dans l'Union par une autre législation.
Donnée personnelle, traitement et fonctions de chaque organisation
Une donnée personnelle est toute information se rapportant à une personne physique identifiée ou identifiable. Elle peut l'identifier directement, comme un nom, ou le faire en combinant des informations, comme un identifiant en ligne, des données de localisation ou une référence liée à un dossier. La question pratique est de savoir si une personne peut raisonnablement être distinguée à partir de ces données, seules ou avec d'autres.
Le traitement comprend les opérations réalisées sur des données personnelles, avec ou sans moyens automatisés : les collecter, les organiser, les consulter, les utiliser, les communiquer, les conserver ou les supprimer. Par exemple, une boutique qui collecte une adresse pour livrer une commande, conserve la facture et permet à un fournisseur de gérer l'hébergement de sa base de données effectue différentes opérations de traitement. Il n'est pas nécessaire qu'il existe une base de données complexe pour que le Règlement s'applique.
Le responsable détermine les finalités et les moyens essentiels du traitement. Le sous-traitant traite les données pour le compte du responsable et en suivant ses instructions ; il peut s'agir, par exemple, d'un fournisseur d'hébergement ou de gestion de la paie. L'étiquette contractuelle ne décide pas à elle seule de la fonction : ce qui est pertinent, c'est qui décide de l'usage des données. La relation entre les deux parties doit être réglementée et le responsable doit choisir des sous-traitants offrant des garanties suffisantes.
Il existe des informations qui reçoivent une protection renforcée, comme les données révélant l'origine raciale ou ethnique, les opinions politiques, les croyances religieuses ou philosophiques, l'appartenance syndicale, les données génétiques, biométriques utilisées pour une identification unique, les données de santé et les données relatives à la vie sexuelle ou à l'orientation sexuelle. Le RGPD établit également des règles spécifiques pour les données relatives aux condamnations et infractions pénales. Ces catégories ne doivent pas être traitées comme des données ordinaires : leur traitement est soumis à des conditions supplémentaires.
Principes : règles pour concevoir chaque traitement
L'article 5 du RGPD réunit les principes qui doivent guider le traitement : licéité, loyauté et transparence ; limitation de la finalité ; minimisation des données ; exactitude ; limitation de la durée de conservation ; intégrité et confidentialité. Il ajoute la responsabilité proactive : le responsable ne doit pas seulement se conformer, mais pouvoir démontrer qu'il a appliqué ces principes.
La licéité exige une base juridique appropriée pour chaque finalité. Le consentement est une possibilité, mais pas la seule : selon le cas, le traitement peut être nécessaire pour exécuter un contrat, respecter une obligation légale, protéger des intérêts vitaux, réaliser une mission d'intérêt public ou satisfaire un intérêt légitime qui ne prime pas sur les droits de la personne. L'organisation doit identifier et documenter la base pertinente ; il ne suffit pas d'ajouter une case à cocher à n'importe quel formulaire.
La limitation de la finalité signifie que les données sont collectées pour des finalités déterminées, explicites et licites, et ne sont pas réutilisées sans analyser si cet usage ultérieur est compatible ou dispose d'une autre base légale. La minimisation exige de ne collecter que les données adéquates et nécessaires. Si une application a besoin d'une adresse e-mail pour envoyer un reçu, demander en plus la date de naissance nécessite une justification liée à une finalité concrète ; accumuler des informations « au cas où » ne satisfait pas ce principe.
L'exactitude exige de maintenir les données correctes et de rectifier ou supprimer sans délai celles qui sont inexactes pour la finalité correspondante. La limitation de la conservation oblige à fixer des critères ou des délais : cela ne signifie pas supprimer automatiquement toutes les données à la fin d'une interaction, car des obligations légales de conservation peuvent exister, mais cela signifie éviter de les conserver indéfiniment sans motif. L'intégrité et la confidentialité exigent des mesures appropriées contre l'accès, la perte, la destruction ou l'altération non autorisés.
| Principe | Exemple de conformité | Exemple posant un problème |
|---|---|---|
| Finalité | Expliquer à quoi sert l'e-mail collecté lors d'un achat | Le réutiliser pour une finalité incompatible sans base valide |
| Minimisation | Demander uniquement les données nécessaires pour fournir le service | Collecter des informations supplémentaires sans besoin justifié |
| Exactitude | Corriger les données obsolètes lorsqu'elles sont détectées | Maintenir une adresse erronée malgré la connaissance de l'erreur |
| Conservation | Définir quand les données sont révisées ou supprimées | Les retenir indéfiniment sans raison applicable |
| Intégrité et confidentialité | Restreindre les accès selon les fonctions du personnel | Permettre à n'importe quel utilisateur de consulter tous les enregistrements |
Le tableau illustre des décisions de conception, et non une liste automatique d'infractions : l'évaluation dépend de la finalité, du contexte, de la base juridique et des mesures adoptées. La preuve utile est de pouvoir expliquer pourquoi chaque donnée est nécessaire, qui y accède, pendant combien de temps et ce qui se passe à la clôture du traitement.
Droits des personnes sur leurs données
Le RGPD permet aux personnes d'exercer des droits auprès du responsable du traitement. Le droit d'accès sert à savoir si des données propres sont traitées et à les obtenir avec des informations sur les finalités, les catégories, les destinataires et la conservation, entre autres aspects. La rectification permet de corriger des données inexactes ou de compléter les données incomplètes.
L'effacement, souvent connu sous le nom de droit à l'oubli, permet de demander la suppression des données lorsqu'une des circonstances prévues se présente, comme le fait qu'elles ne soient plus nécessaires à la finalité pour laquelle elles ont été collectées. Ce n'est pas un droit absolu : des motifs légaux peuvent exister pour les conserver ou des exceptions liées, par exemple, à la liberté d'expression, aux obligations légales ou aux réclamations. Demander l'effacement ne garantit pas la suppression dans tous les cas ; le responsable doit évaluer et expliquer la réponse conformément à la norme.
La limitation du traitement permet, dans certaines circonstances, de restreindre temporairement l'usage des données, par exemple pendant la vérification de leur exactitude. L'opposition permet de s'opposer à certains traitements ; pour le marketing direct, l'opposition oblige à cesser de traiter les données à cette fin. La portabilité permet de recevoir certaines données fournies par la personne dans un format structuré, d'usage commun et lisible par machine, et de les transmettre à un autre responsable lorsque les conditions du Règlement sont remplies.
| Droit | Ce qu'il permet de demander | Référence dans le RGPD |
|---|---|---|
| Accès | Confirmer le traitement et obtenir les données et informations associées | Article 15 |
| Rectification | Corriger les données inexactes ou incomplètes | Article 16 |
| Effacement | Supprimer les données lorsqu'une cause prévue se présente | Article 17 |
| Limitation | Restreindre temporairement certains usages | Article 18 |
| Portabilité | Recevoir et transmettre certaines données fournies | Article 20 |
| Opposition | S'opposer à certains traitements, avec des règles spécifiques | Article 21 |
Pour la portabilité, toutes les données qu'une organisation possède n'entrent pas automatiquement dans le droit : les conditions de l'article 20 s'appliquent, y compris la base juridique et la manière dont les données ont été obtenues. Cela n'équivaut pas non plus à exiger que deux services soient techniquement compatibles. En Espagne, la demande peut être adressée au responsable, et si la personne estime que son droit n'a pas été satisfait, elle peut déposer une réclamation auprès de l'autorité de contrôle compétente.
Obligations : démontrer la conformité et gérer les risques
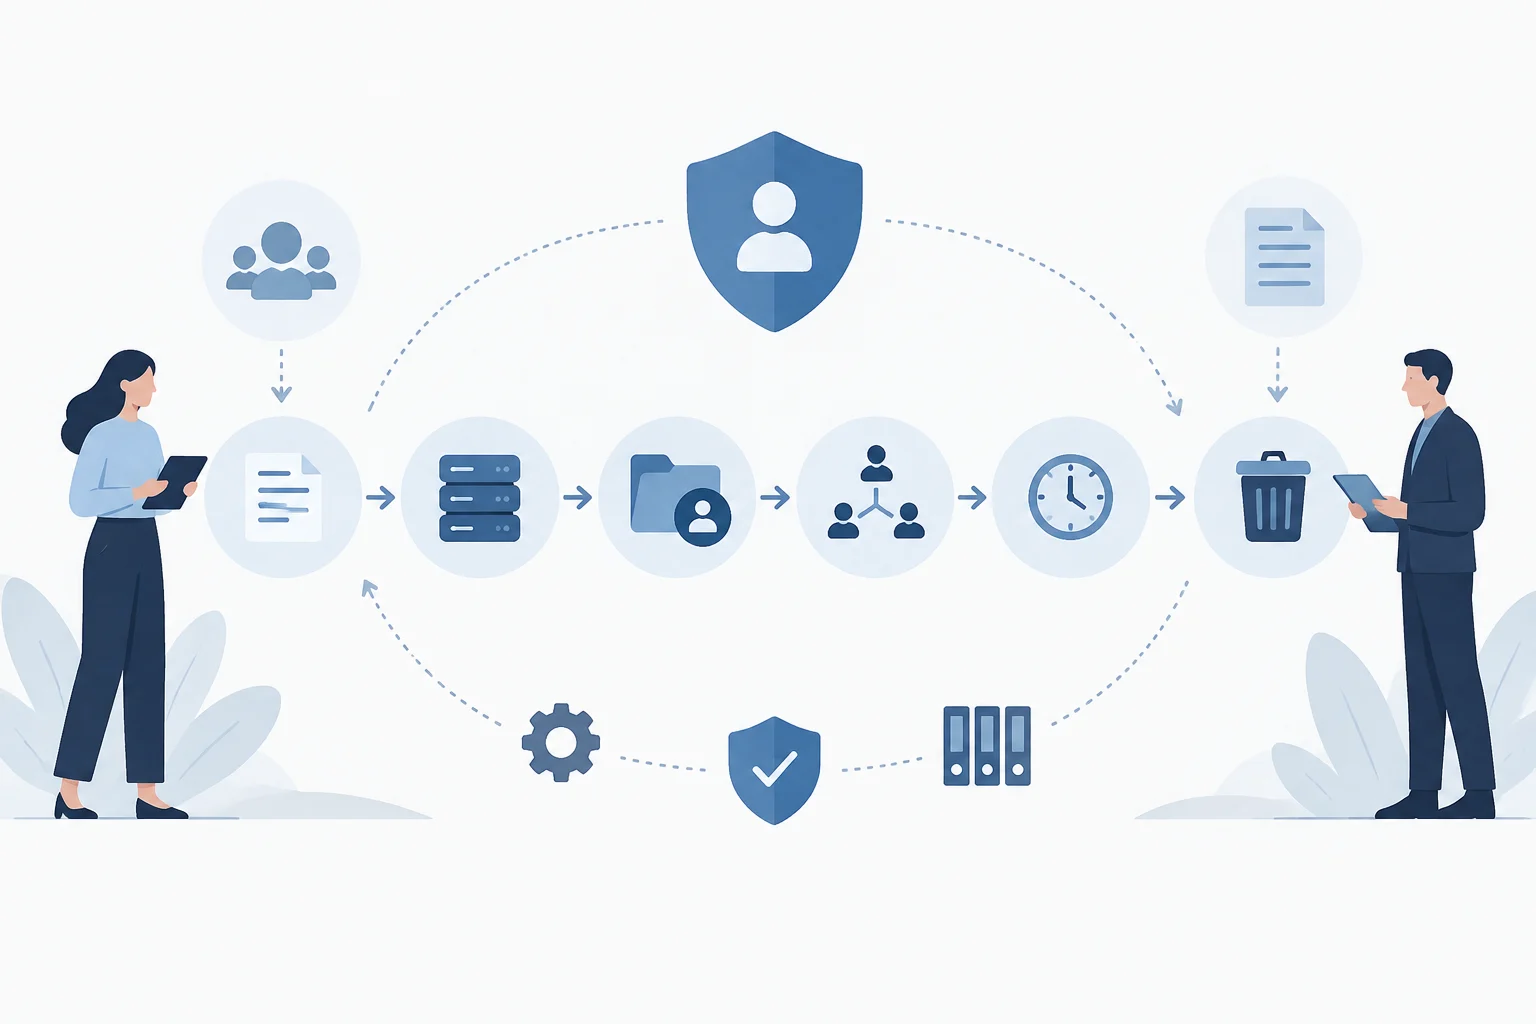
Les obligations dépendent du rôle de chaque entité, de la nature du traitement et des risques pour les personnes. Le responsable doit appliquer des mesures techniques et organisationnelles appropriées et maintenir une vue documentée du cycle de vie des données : ce qui est collecté, à quoi, où c'est stocké, qui le reçoit, combien de temps c'est conservé et comment c'est supprimé. Le sous-traitant, de son côté, doit traiter les données conformément au contrat et aux instructions documentées du responsable.
Le registre des activités de traitement documente, entre autres éléments, les finalités, les catégories de personnes concernées et de données, les destinataires et les délais prévus de suppression lorsqu'ils peuvent être déterminés. Le RGPD prévoit une exception limitée pour les organisations de moins de 250 personnes, mais elle ne s'applique pas si le traitement peut entraîner un risque, n'est pas occasionnel ou inclut des catégories spéciales ou des données pénales. Par conséquent, être une PME n'équivaut pas automatiquement à être exemptée de documenter ses traitements.
Une évaluation d'impact relative à la protection des données (EIPD) est nécessaire avant de commencer un traitement lorsqu'il est probable qu'il entraîne un risque élevé pour les droits et libertés. Le Règlement mentionne, entre autres cas, l'évaluation systématique et exhaustive d'aspects personnels basée sur un traitement automatisé produisant des effets significatifs, le traitement à grande échelle de catégories spéciales de données et l'observation systématique à grande échelle de zones d'accès public. Une analyse initiale des risques aide à décider si une EIPD est requise ; tous les traitements ne nécessitent pas la même évaluation.
Le délégué à la protection des données (DPD) est obligatoire dans les cas de l'article 37 du RGPD, y compris les autorités ou organismes publics —avec l'exception prévue pour les tribunaux exerçant leur fonction judiciaire—, les activités principales impliquant une observation habituelle et systématique à grande échelle, ou le traitement à grande échelle de catégories spéciales ou de données pénales. La LOPDGDD ajoute des cas nationaux concrets. Le désigner ne transfère pas la responsabilité du traitement au DPD : sa fonction est d'informer, de conseiller et de superviser dans les conditions établies par la norme.
Si une violation de la sécurité des données personnelles peut entraîner un risque pour les droits et libertés, le responsable doit la notifier à l'autorité de contrôle sans délai injustifié et, lorsque c'est possible, dans les 72 heures suivant la prise de connaissance. S'il existe un risque élevé pour les personnes, il doit également leur en informer sans délai injustifié, sauf les exceptions prévues. Le délai ne transforme pas toute incident informatique en violation notifiable : il doit s'agir d'une violation de la sécurité affectant des données personnelles et le risque doit être évalué.
Comment le RGPD et la LOPDGDD se complètent en Espagne
La LOPDGDD, Loi Organique 3/2018, ne remplace pas le RGPD ni ne le transforme en une norme espagnole. Le Règlement européen s'applique directement ; la loi espagnole précise les aspects que le cadre européen lui-même laisse au droit national et réglemente des questions supplémentaires, y compris les garanties du droit fondamental et des droits numériques. Pour résoudre un cas en Espagne, il faut normalement lire les deux normes de manière conjointe et tenir compte de la législation sectorielle correspondante.
La loi espagnole a été publiée au BOE le 6 décembre 2018 et est entrée en vigueur le lendemain. Le BOE offre un texte consolidé informatif, avec les modifications incorporées ; pour une consultation juridique formelle, il faut se référer aux publications officielles correspondantes et à la rédaction applicable au cas. La norme nationale complète, ne remplace pas, les obligations européennes sur les principes, les droits et la responsabilité.
La LOPDGDD établit également des règles nationales sur le consentement des mineurs dans les traitements basés sur le consentement : elle fixe à 14 ans l'âge à partir duquel le mineur peut le donner lui-même, avec les conditions et exceptions légales applicables. Cela ne signifie pas que tout traitement de données d'un mineur dépende toujours du consentement : l'organisation doit déterminer la base juridique concrète et considérer les règles spéciales pertinentes.
En termes pratiques, une PME peut commencer par quatre questions : quelles données personnelles elle traite ; à quoi et sur quelle base ; quels fournisseurs y accèdent ; et quelles mesures et délais s'appliquent. Ensuite, elle doit mettre en place des canaux pour répondre aux droits, maintenir une documentation adéquate et réviser les risques et les contrats. La conformité est un processus continu, et non un modèle de confidentialité installé une fois et oublié.
Supervision et sanctions : ce que signifient les limites
Les autorités de contrôle supervisent l'application du RGPD et peuvent enquêter sur les réclamations, ordonner des mesures correctives et, dans les cas prévus, imposer des amendes administratives. En Espagne, l'Agence espagnole de protection des données (AEPD) exerce ses compétences dans son domaine, avec les autorités régionales le cas échéant. La fonction de supervision n'élimine pas le droit des personnes de recourir aux tribunaux ni d'autres mécanismes prévus par la loi.
L'article 83 établit deux niveaux maximaux généraux d'amendes : jusqu'à 10 millions d'euros ou, s'il s'agit d'une entreprise, jusqu'à 2 % du volume d'affaires annuel mondial total de l'exercice financier précédent, pour certaines infractions ; et jusqu'à 20 millions d'euros ou 4 % pour d'autres infractions de plus grande gravité. Le montant le plus élevé entre le montant fixe et le pourcentage est appliqué, dans le niveau correspondant. Ce sont des maximaux légaux, pas des amendes automatiques.
Lorsqu'elle décide d'imposer une amende et quel sera son montant, l'autorité doit considérer les circonstances du cas, y compris la nature, la gravité et la durée de l'infraction, son caractère intentionnel ou négligent, les mesures adoptées pour atténuer les dommages, le degré de responsabilité et la coopération avec l'autorité. Elle peut également ordonner d'autres mesures correctives. Par conséquent, citer le maximum sans expliquer le contexte donne une image incomplète du régime sanctionnateur.
Ce guide offre une orientation générale et ne détermine pas le résultat d'une situation concrète. L'application peut varier selon le traitement, le secteur, le type d'organisation et les normes nationales ou sectorielles pertinentes ; pour une décision juridique ou une enquête complexe, il est conseillé de se tourner vers le texte réglementaire en vigueur et, le cas échéant, vers un conseil spécialisé.