Welche Informationen auf einem medizinischen Mobilgerät geschützt werden müssen
Identifizierbare Gesundheitsdaten können Namen, Kontaktdaten, Diagnosen, Behandlungen und andere Details umfassen, die eine Person mit ihrer Versorgung verknüpfen. Wenn ein HIPAA-reguliertes Unternehmen diese Informationen in elektronischer Form erstellt, empfängt, speichert oder überträgt, spricht man von ePHI: elektronisch geschützten Gesundheitsinformationen. Der Schutz muss Vertraulichkeit, Integrität und Verfügbarkeit umfassen, nicht nur verhindern, dass jemand sie einsehen kann.
Ein nützlicher erster Schritt ist die Nachverfolgung des Informationsflusses. Dokumentieren Sie, welche Smartphones und Tablets auf das klinische Portal zugreifen, welche Konten verwendet werden und wo Kopien verbleiben können: Downloads, Anhänge, Fotos, Zwischenablage, App-Caches und automatische Backups. Der Zugriff auf das klinische System ist nicht dasselbe wie das Speichern einer lokalen Kopie; jede Aktion kann unterschiedliche Risiken und Kontrollbedürfnisse erzeugen.
Das Eigentum am Telefon bestimmt nicht allein, ob der berufliche Fluss unter HIPAA fällt. Die Regelung gilt für erfasste Unternehmen und Geschäftspartner (Business Associates) in den von der Norm definierten Umständen; sie macht nicht automatisch jede Consumer-Health-App oder jeden Datenpunkt auf einem persönlichen Telefon zu HIPAA-regulierten Informationen. Dennoch muss die Organisation festlegen, wie Patientendaten innerhalb der Arbeit gehandhabt werden.
Sperrung, Verschlüsselung und Updates
Sperrung und physische Kontrolle
Konfigurieren Sie eine robuste Entsperrung und eine automatische Sperrung gemäß der Organisationsrichtlinie. Als einfache Überprüfung: Prüfen Sie, ob Benachrichtigungen Namen, Termine oder klinische Nachrichten auf dem Sperrbildschirm anzeigen; verbergen Sie sensible Vorschauen, wo es angebracht ist. Halten Sie das Gerät bei sich und vermeiden Sie, es in geteilten Räumen sichtbar zu lassen. Die Bildschirmsperre verschlüsselt nicht automatisch den Speicher: Es handelt sich um unterschiedliche Kontrollen.
Verschlüsselung und Wartung
Verschlüsselung reduziert die Möglichkeit, dass Daten für unbefugte Personen lesbar sind, wenn das Gerät oder die Kommunikation exponiert wird. Bitten Sie das IT-Team, zu bestätigen, welche Schutzmaßnahmen tatsächlich für gespeicherte und übertragene Daten aktiv sind, einschließlich Arbeits-Apps und -Verbindungen. Ein kommerzielles Etikett, ein Schloss-Icon oder ein VPN beweisen nicht allein, dass der gesamte Fluss geschützt ist.
Halten Sie das Betriebssystem und die Apps gemäß der genehmigten Richtlinie auf dem neuesten Stand. Prüfen Sie, ob die Geräte Updates erhalten und weiterhin unterstützt werden; richten Sie die Aktualisierung an den geltenden Vorgaben und dem Risiko aus. Es gibt keinen einzigen gültigen Aktualisierungszeitraum für alle Modelle und Organisationen: Die Entscheidung hängt vom tatsächlichen Support und dem Risiko ab.
Authentifizierung, Konten und Zugriffsberechtigungen
Verwenden Sie ein individuelles Konto für den Zugriff auf klinische Systeme und begrenzen Sie die Berechtigungen auf autorisierte Aufgaben. Die Organisation muss Zugriffe widerrufen oder anpassen, wenn sich Funktionen ändern oder das Arbeitsverhältnis endet; wenn Notzugriff benötigt wird, muss ein autorisiertes Verfahren zur Erlangung der notwendigen Informationen existieren. Teilen Sie keine Benutzer oder Passwörter, um Kontrollen zu umgehen oder eine Aufgabe zu beschleunigen.
Die PIN oder Biometrie, die das Telefon entsperren, sind eine andere Schicht als die Authentifizierung des klinischen Systems. Wenn die Organisation Multi-Faktor-Authentifizierung implementiert hat, verwenden Sie sie so, wie sie konfiguriert ist; ersetzen Sie sie nicht durch improvisierte Genehmigungen oder geteilte Anmeldedaten. In Apps erteilen Sie nur die notwendigen Berechtigungen und überprüfen Sie mit der IT, welche Dienste auf Dateien, Kamera, Kontakte, Standort oder Zwischenablage zugreifen können.
Technische Regeln müssen den autorisierten Zugang ermöglichen und gleichzeitig unnötige Zugriffe reduzieren. HIPAA verlangt eindeutige Identifikatoren und Notzugriffsverfahren für Systeme, die ePHI speichern; die automatische Abmeldung nach einem Zeitraum der Inaktivität ist eine addressable Spezifikation. Das zuständige Team muss definieren, wie diese Kontrollen gemäß seiner Risikoanalyse angewendet werden, anstatt eine generische Konfiguration zu einer Barriere für die Versorgung zu machen.
Speicher, Fotos und Sicherungen
Vermeiden Sie das Speichern klinischer Informationen auf dem Gerät, wenn das genehmigte System es ermöglicht, sie ohne Download abzurufen. Prüfen Sie die Download-Ordner, Anhänge, Fotos, Notizen, die Zwischenablage und die Caches der im Arbeitsumfeld verwendeten Apps. Prüfen Sie auch, ob eine persönliche Galerie, eine automatische Synchronisierung oder ein Telefon-Backup Arbeitsdaten auf ein Konto außerhalb der Organisation kopieren kann.
Das Minimieren lokaler Kopien bedeutet nicht, eine offizielle Krankengeschichte zu löschen oder Daten zu entfernen, die aufbewahrt werden müssen. Bewahren Sie die Aufzeichnungen in den genehmigten Systemen auf und befolgen Sie die Richtlinien für Verwahrung, Aufbewahrung und Zugriff. Backups müssen autorisiert, geschützt und mit einem Wiederherstellungsplan versehen sein; eine Kopie, die nicht wiederhergestellt werden kann, garantiert keine Verfügbarkeit.
| Kontrolle oder Situation | Was zu prüfen ist | Üblicher Verantwortlicher |
|---|---|---|
| Mobilinventar | Autorisierte Geräte und Zugriff auf klinische Systeme | IT |
| Sperrung und Benachrichtigungen | Anmeldedaten, automatische Sperrung und Vorschauen | Fachkraft und IT |
| Verschlüsselung | Aktiver Schutz im Ruhezustand und während der Übertragung | IT |
| Konten und Berechtigungen | Individueller Benutzer, Funktion und Zugriffswiderruf | IT und Datenschutz |
| Lokale Kopien | Downloads, Fotos, Anhänge und Synchronisierung | Fachkraft und IT |
| Backups | Genehmigter Dienst und Wiederherstellungsmöglichkeit | IT |
| Cloud-Anbieter | Rolle des Anbieters, Vertrag und Schutzmaßnahmen | Datenschutz und IT |
| Verlust oder Entfernung | Meldekanal, Reaktion und Sanierung | Fachkraft, IT und Datenschutz |
Netzwerke, Messaging und Cloud-Dienste
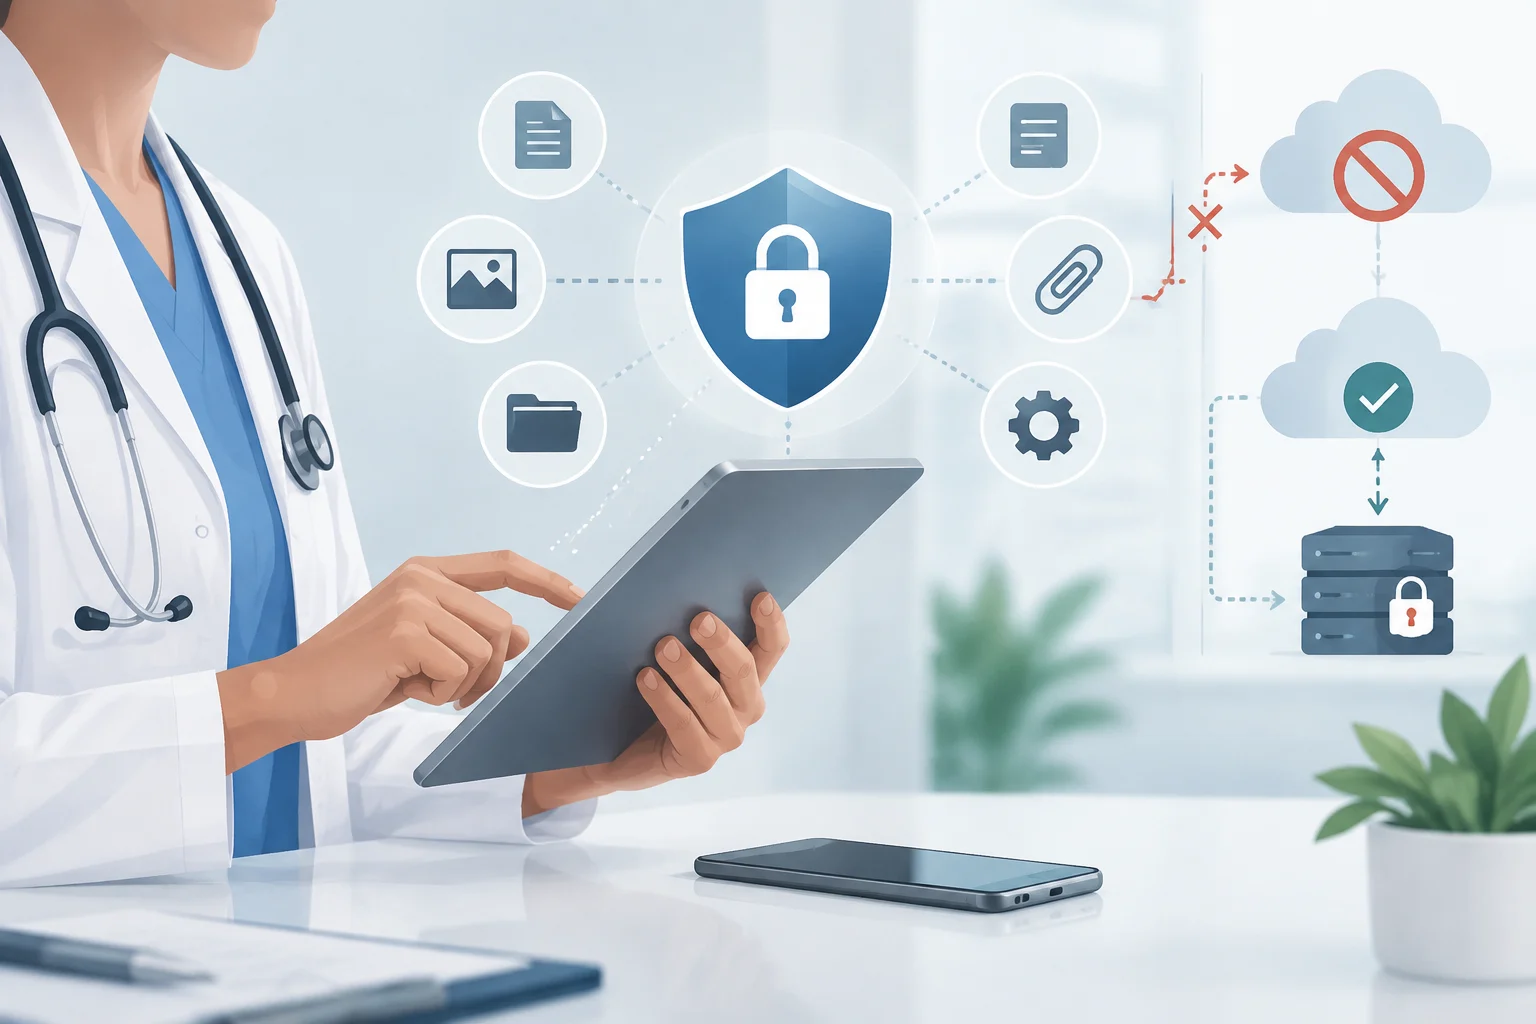
Verwenden Sie die von der Organisation genehmigten Verbindungen und Kanäle, um auf klinische Informationen zuzugreifen oder sie zu senden. Der Schutz der Übertragung kann von sicheren Protokollen, der App-Konfiguration und, wo es angebracht ist, einem verwalteten VPN abhängen. Ein VPN macht nicht jedes Telefon sicher und schützt keine bereits heruntergeladenen Dateien; außerdem muss die Organisation den Anbieter und die verwendete Infrastruktur bewerten.
Bevor Sie eine Nachricht oder Datei senden, überprüfen Sie den Empfänger, den Inhalt und die Zugriffsberechtigungen. Greifen Sie nicht eigenmächtig auf persönliche Konten, private Galerien oder Messaging-Dienste außerhalb des genehmigten Flusses zurück. Das bedeutet nicht, dass jede SMS oder E-Mail universell verboten ist: Die Entscheidung muss der Richtlinie und den auf den Fall anwendbaren Schutzmaßnahmen folgen.
Die Verschlüsselung einer App zertifiziert nicht allein die HIPAA-Compliance. Auch die Identität des Zugreifenden, die Berechtigungen, die Konfiguration, die Aufbewahrung von Protokollen, die Verfügbarkeit und die vertraglichen Verpflichtungen des Anbieters sind wichtig. Wenn ein Cloud-Dienst ePHI im Namen eines erfassten Unternehmens oder eines Geschäftspartners (Business Associate) erstellt, empfängt, speichert oder überträgt, kann er als Business Associate agieren und ein Business Associate Agreement (BAA) erfordern. Das HHS stellt klar, dass das Speichern verschlüsselter ePHI ohne den Entschlüsselungsschlüssel diese Eigenschaft nicht automatisch beseitigt.
Persönliche Geräte gegenüber verwalteten Geräten
BYOD bedeutet, dass eine Person ihr eigenes Telefon oder Tablet für Arbeitsaufgaben verwenden darf. Ein BYOD-Schema muss klarstellen, welche Geräte autorisiert sind, wie persönliche und berufliche Daten getrennt werden, welche Unterstützung und Updates erforderlich sind, welche Informationen die IT sammeln darf und welche Löschaktionen zulässig sind. Ein persönliches Telefon wird nicht automatisch durch HIPAA verboten, aber es ist auch nicht ohne Regeln und Kontrollen autorisiert.
Die Geräte- oder App-Verwaltung, oft als MDM oder EMM bezeichnet, ermöglicht es einer Organisation, Richtlinien zu konfigurieren, Funktionen einzuschränken, bestimmte Anforderungen zu überwachen und Arbeits-Apps oder -daten zu entfernen. Je nach Plattform und Konfiguration kann es eine vollständige Gerätebereinigung oder eine auf den Arbeitsbereich beschränkte Löschung geben. Bevor ein persönliches Telefon registriert wird, muss die Person den Umfang der Verwaltung und die Auswirkung einer Remote-Löschung auf ihre privaten Daten kennen.
Ein Firmentelefon ist nicht sicher, nur weil es der Organisation gehört. Es muss wirksame Kontrollen, Wartung, Kontoverwaltung und einen Vorfallreaktionspfad haben. NIST beschreibt BYOD-Designs, die persönliche und berufliche Daten trennen, und weist darauf hin, dass bestimmte Verwaltungstools Gerätedaten sammeln können; daher muss auch die Privatsphäre des Mitarbeiters bei der Programmgestaltung berücksichtigt werden.
Was bei Verlust oder Diebstahl zu tun ist
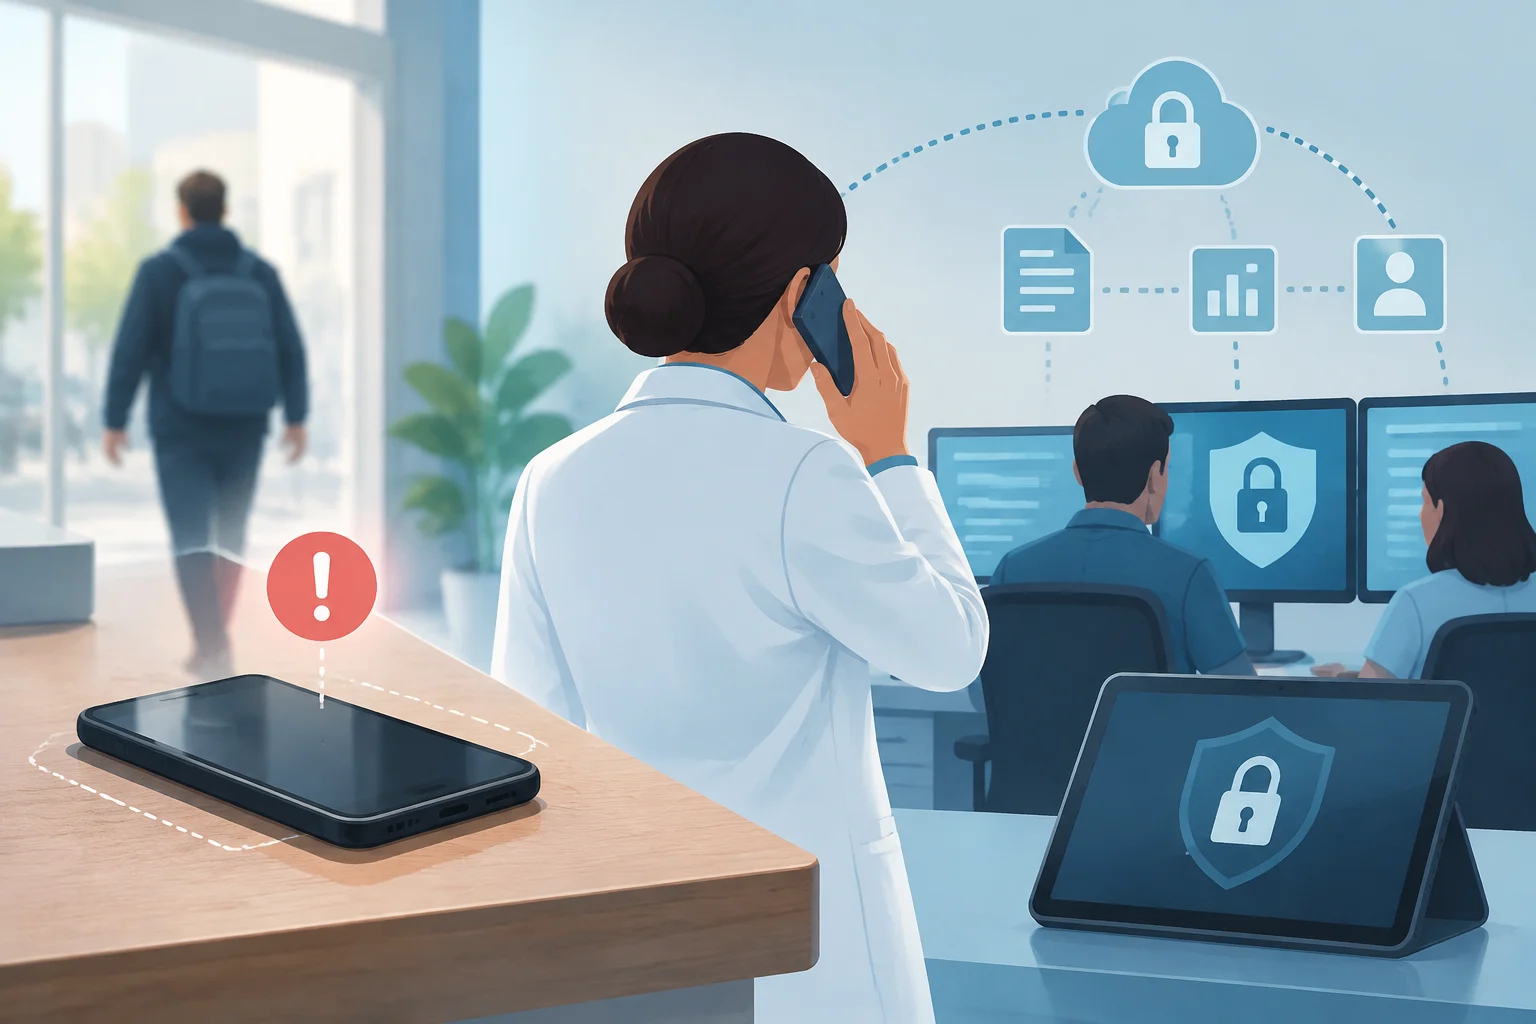
Melden Sie sofort über den vorgesehenen internen Kanal, auch wenn Sie erwarten, das Telefon wiederzuerhalten. Versuchen Sie nicht, den Vorfall allein zu lösen oder warten Sie, bis Sie sicher sind, dass jemand auf die Daten zugegriffen hat: Das zuständige Team braucht Zeit, um den Zugriff einzuschränken und das Risiko zu bewerten.
- Melden Sie den Verlust oder Diebstahl an den von Ihrer Organisation angegebenen Sicherheits-, Support- oder Datenschutzkontakt.
- Identifizieren Sie das Gerät, das Arbeitskonto und den letzten bekannten Zustand: Wann es zuletzt gesehen wurde, ob es gesperrt war und welche Apps oder Informationen es enthalten konnte.
- Koordinieren Sie mit der IT die Sperrung des Geräts und den Widerruf von Sitzungen, Tokens oder Anmeldedaten gemäß dem internen Verfahren.
- Bewahren Sie die relevanten Daten und Protokolle für die Untersuchung auf; löschen Sie keine Nachrichten, Protokolle oder offiziellen klinischen Informationen eigenmächtig.
- Bewerten Sie mit der IT, ob eine Remote-Löschung angefordert werden sollte, und bestätigen Sie ihren Status, ohne anzunehmen, dass sie sofort ausgeführt wird.
- Lassen Sie Datenschutz oder Compliance die Exposition und die anwendbaren Benachrichtigungen bewerten, und dokumentieren Sie die Schritte, die Ihnen obliegen.
Der Verlust eines Telefons ist nicht automatisch ein meldepflichtiger Vorfall, und Verschlüsselung schließt nicht allein alle Benachrichtigungspflichten aus. Die Bewertung hängt von den betroffenen Daten, davon ab, wer darauf zugreifen konnte, ob sie eingesehen oder erworben wurden und von der möglichen Minderung. Schnelles Melden erleichtert diese Bewertung; die Feststellung liegt bei den verantwortlichen Personen, nicht bei dem, der das fehlende Gerät gefunden hat.
Die Remote-Löschung muss vor dem Verlust konfiguriert sein. Die nativen Funktionen von iOS und Android erfordern, dass das Gerät eingeschaltet und mit dem Netzwerk verbunden ist; einige Drittanbieter-Tools funktionieren auf andere Weise. Das Anfordern einer Löschung bestätigt nicht deren Ausführung: Die IT muss das Ergebnis überprüfen und andere Schutzebenen aufrechterhalten.
Wie ein Gerät entfernt, wiederverwendet und gelöscht wird
Bevor Sie ein Telefon zurückgeben, wiederverwenden oder entfernen, bewahren Sie die Informationen in den genehmigten Systemen auf, die aufbewahrt werden müssen. Befolgen Sie das Sanierungsverfahren der Organisation und passen Sie die Methode an den Speichertyp und die Empfindlichkeit der Daten an. Das Löschen einer Datei, das Entfernen einer App, das Schließen eines Kontos und die Sanierung des Speichers sind unterschiedliche Aktionen; eine beweist nicht automatisch, dass die anderen abgeschlossen wurden.
Das Verfahren muss eine Überprüfung enthalten, dass die Sanierung abgeschlossen ist, und eine Dokumentation der Aktion. NIST unterscheidet Sanierungsmethoden und warnt, dass ihre Eignung vom Medium, dem Risiko und der späteren Bestimmung abhängt. In Flash-Speichern kann das traditionelle Überschreiben nicht alle Bereiche erreichen, daher ist es nicht ratsam, universelle Überschreib- oder Entmagnetisierungsrezepte anzuwenden.
Ein Werksreset kann Teil eines validierten Verfahrens sein, ist aber keine universelle Garantie für jedes Gerät und jede Umstände. Kryptografisches Löschen ist nur angemessen, wenn seine technischen und organisatorischen Bedingungen erfüllt sind. Wenn ein persönliches Arbeitsgerät entfernt wird, stellen Sie auch sicher, dass die Arbeitsdaten gelöscht wurden, ohne private Informationen oder aufzubewahrende Aufzeichnungen unbefugt zu löschen.
Was HIPAA verlangt und was noch ein Vorschlag ist
In den USA regelt die HIPAA-Privacy Rule die Verwendung und Offenlegung von PHI durch erfasste Unternehmen und Geschäftspartner (Business Associates), während die Security Rule administrative, physische und technische Schutzmaßnahmen zur Sicherung der ePHI festlegt. Die geltende Regel verlangt die Wahrung von Vertraulichkeit, Integrität und Verfügbarkeit und die Anpassung der Maßnahmen an die Risiken, die Größe und die Fähigkeiten der Organisation. Nicht jede Consumer-Health-App oder jeder Anbieter wird automatisch von HIPAA erfasst.
In der geltenden Regel erscheint die Verschlüsselung im Ruhezustand und in der Übertragung als addressable Spezifikation. Das bedeutet nicht, dass sie ohne Bewertung weggelassen werden kann: Sie muss implementiert werden, wenn die Analyse feststellt, dass sie vernünftig und angemessen ist; wenn dies nicht der Fall ist, muss das Unternehmen die Entscheidung dokumentieren und, wo es angebracht ist, eine gleichwertige Alternative gemäß der Regel anwenden. In der Praxis ist es ratsam, die Verschlüsselung und deren Verwaltung als zentrale Kontrollen zu behandeln, die von der IT bestätigt und von der Organisation dokumentiert werden.
Das HHS kündigte im Dezember 2024 einen Vorschlag zur Änderung der Security Rule an, der unter anderem vorgeschlagene spezifischere Anforderungen an die Verschlüsselung und Multi-Faktor-Authentifizierung enthält. Ein Vorschlag ist keine geltende Verpflichtung: Das HHS-Factsheet gibt an, dass die aktuelle Regel während der Bearbeitung in Kraft bleibt. Daher muss die Konfiguration die heute anwendbaren Anforderungen erfüllen und vor späteren regulatorischen Änderungen überprüfbar bleiben.
Datenschutz und Pflichten, die eine juristische Analyse erfordern
Das Prinzip der minimalen Notwendigkeit leitet dazu an, die Verwendung, Offenlegung und Anforderung von PHI auf das vernünftigerweise für den Zweck Notwendige zu begrenzen, hat aber Ausnahmen. Das HHS gibt an, dass Offenlegungen zur Behandlung zwischen Anbietern von diesem Standard befreit sind. Daher ist die Reduzierung unnötiger Kopien und Zugriffe eine gute operative Praxis, kein Grund, den autorisierten Austausch für die Versorgung zu behindern.
Bestimmte Aufzeichnungen können anderen Regeln unterliegen. Zum Beispiel schützt 42 CFR Part 2 bestimmte Aufzeichnungen von Programmen mit Unterstützung der US-Bundesregierung, die Diagnosen, Behandlungen oder Verweisungen zur Behandlung von Substanzkonsumstörungen anbieten; es gilt nicht automatisch für alle Gesundheitsdaten. Der Datenschutzbeauftragte und der Rechtsberater müssen bestimmen, welche Regeln auf den konkreten Fluss zutreffen.
Die folgende Liste fasst Prüfungen zusammen, die in die Routine des Teams einbezogen werden können, ohne die internen Verfahren zu ersetzen:
- Fachkräfte: Nur autorisierte Geräte, Konten, Apps und Kanäle verwenden; das Mobilgerät physisch schützen und Verluste ohne Verzögerung melden.
- IT: Inventar, Konfiguration, Updates, Zugriffe, Verschlüsselung, genehmigte Kopien und getestete Reaktionsmechanismen aufrechterhalten.
- Datenschutz und Compliance: Datenflüsse und Anbieter überprüfen, bestimmen, wann ein BAA erforderlich ist, und die Bewertung von Vorfällen und Aufbewahrungspflichten koordinieren.
- Organisationsverantwortliche: Die Risikoanalyse dokumentieren, Notzugriffspfade definieren und sicherstellen, dass die Maßnahmen die autorisierte Versorgung neben der Vertraulichkeit schützen.
Dieser Leitfaden bietet allgemeine Sicherheitshinweise. Um die auf einen konkreten Fall anwendbaren Pflichten, Fristen und Ausnahmen zu bestimmen, konsultieren Sie den Datenschutzbeauftragten und die Rechtsberatung der Organisation.