Que informações devem ser protegidas em um dispositivo móvel de saúde
As informações de saúde identificáveis podem incluir nomes, dados de contato, diagnósticos, tratamentos e outros detalhes que vinculam uma pessoa ao seu atendimento. Quando uma entidade sujeita ao HIPAA cria, recebe, mantém ou transmite essas informações em formato eletrônico, fala-se em ePHI: informações de saúde protegidas eletronicamente. A proteção deve abranger sua confidencialidade, integridade e disponibilidade, não apenas impedir que alguém as visualize.
O primeiro passo útil é mapear o fluxo das informações. Anote quais celulares e tablets acessam o portal clínico, quais contas são usadas e onde podem permanecer cópias: downloads, anexos, fotografias, área de transferência, caches de aplicativos e backups automáticos. Acessar o sistema clínico não é o mesmo que guardar uma cópia local; cada ação pode criar riscos e necessidades de controle distintos.
A propriedade do telefone não decide sozinha se o fluxo profissional está sujeito ao HIPAA. A regulamentação se aplica a entidades cobertas e associados comerciais nas circunstâncias definidas pela norma; ela não converte automaticamente todo aplicativo de saúde de consumo nem todo dado do telefone pessoal em informação regulada pelo HIPAA. Ainda assim, a organização deve estabelecer como as informações dos pacientes são gerenciadas dentro do trabalho.
Bloqueio, criptografia e atualizações
Bloqueio e controle físico
Configure uma credencial de desbloqueio robusta e um bloqueio automático conforme a política da organização. Como verificação simples, revise se as notificações exibem nomes, consultas ou mensagens clínicas na tela bloqueada; oculte as prévias sensíveis quando apropriado. Mantenha o dispositivo consigo e evite deixá-lo visível em espaços compartilhados. O bloqueio de tela não cifra por si só o armazenamento: são controles diferentes.
Criptografia e manutenção
A criptografia reduz a possibilidade de que os dados sejam legíveis para uma pessoa não autorizada se o dispositivo ou a comunicação ficarem expostos. Peça à equipe de TI que confirme qual proteção está realmente ativa para os dados armazenados e transmitidos, incluindo aplicativos e conexões de trabalho. Um rótulo comercial, um ícone de cadeado ou uma VPN não demonstram por si só que todo o fluxo está protegido.
Mantenha o sistema operacional e os aplicativos atualizados conforme a política aprovada. A TI deve manter um inventário dos dispositivos autorizados e avaliar quais recebem atualizações e continuam com suporte; os equipamentos que já não podem ser mantidos devem ser retirados do acesso profissional conforme o risco e o procedimento interno. Não há um único prazo de atualização válido para todos os modelos e organizações: a decisão depende do suporte real e do risco.
Autenticação, contas e permissões de acesso
Use uma conta individual para acessar os sistemas clínicos e limite as permissões às tarefas autorizadas. A organização deve revogar ou ajustar os acessos quando as funções mudarem ou o vínculo laboral terminar; se for necessário acesso de emergência, deve existir um procedimento autorizado para obter as informações necessárias. Não compartilhe usuários ou senhas para burlar controles ou acelerar uma tarefa.
O PIN ou a biometria que desbloqueiam o telefone são uma camada distinta da autenticação do sistema clínico. Se a organização implantou autenticação multifator, use-a conforme configurada; não a substitua por aprovações improvisadas nem por credenciais compartilhadas. Nos aplicativos, conceda apenas as permissões necessárias e revise com a TI quais serviços podem acessar arquivos, câmera, contatos, localização ou área de transferência.
As regras técnicas devem permitir o atendimento autorizado e, ao mesmo tempo, reduzir acessos desnecessários. O HIPAA exige identificadores únicos e procedimentos de acesso de emergência para os sistemas que mantêm ePHI; o encerramento automático de sessão após um período de inatividade figura como especificação addressable. A equipe responsável deve definir como aplicar esses controles de acordo com sua análise de riscos, sem converter uma configuração genérica em uma barreira para o atendimento.
Armazenamento, fotografias e cópias de segurança
Evite guardar informações clínicas no dispositivo se o sistema aprovado permitir consultá-las sem baixá-las. Revise as pastas de downloads, os anexos, as fotografias, as notas, a área de transferência e os caches dos aplicativos usados no trabalho. Verifique também se uma galeria pessoal, uma sincronização automática ou um backup do telefone pode copiar dados de trabalho para uma conta externa à organização.
Minimizar cópias locais não significa apagar um histórico clínico oficial nem eliminar dados que devam ser conservados. Conservar os registros nos sistemas aprovados e seguir as políticas de custódia, retenção e acesso. Os backups devem ser autorizados, protegidos e acompanhados de um plano para restaurar as informações; uma cópia que não pode ser recuperada não garante disponibilidade.
A tabela é uma orientação operacional para distribuir verificações. Não é uma certificação de conformidade nem substitui as políticas da organização; as responsabilidades específicas podem variar conforme o fluxo clínico e as funções atribuídas.
| Controle ou situação | O que verificar | Responsável habitual |
|---|---|---|
| Inventário móvel | Dispositivos autorizados e acesso a sistemas clínicos | TI |
| Bloqueio e avisos | Credencial, bloqueio automático e prévias | Profissional e TI |
| Criptografia | Proteção ativa em repouso e durante a transmissão | TI |
| Contas e permissões | Usuário individual, função e retirada de acesso | TI e privacidade |
| Cópias locais | Downloads, fotos, anexos e sincronização | Profissional e TI |
| Backups | Serviço aprovado e possibilidade de restauração | TI |
| Provedores de nuvem | Função do provedor, contrato e salvaguardas | Privacidade e TI |
| Perda ou retirada | Canal de aviso, resposta e saneamento | Profissional, TI e privacidade |
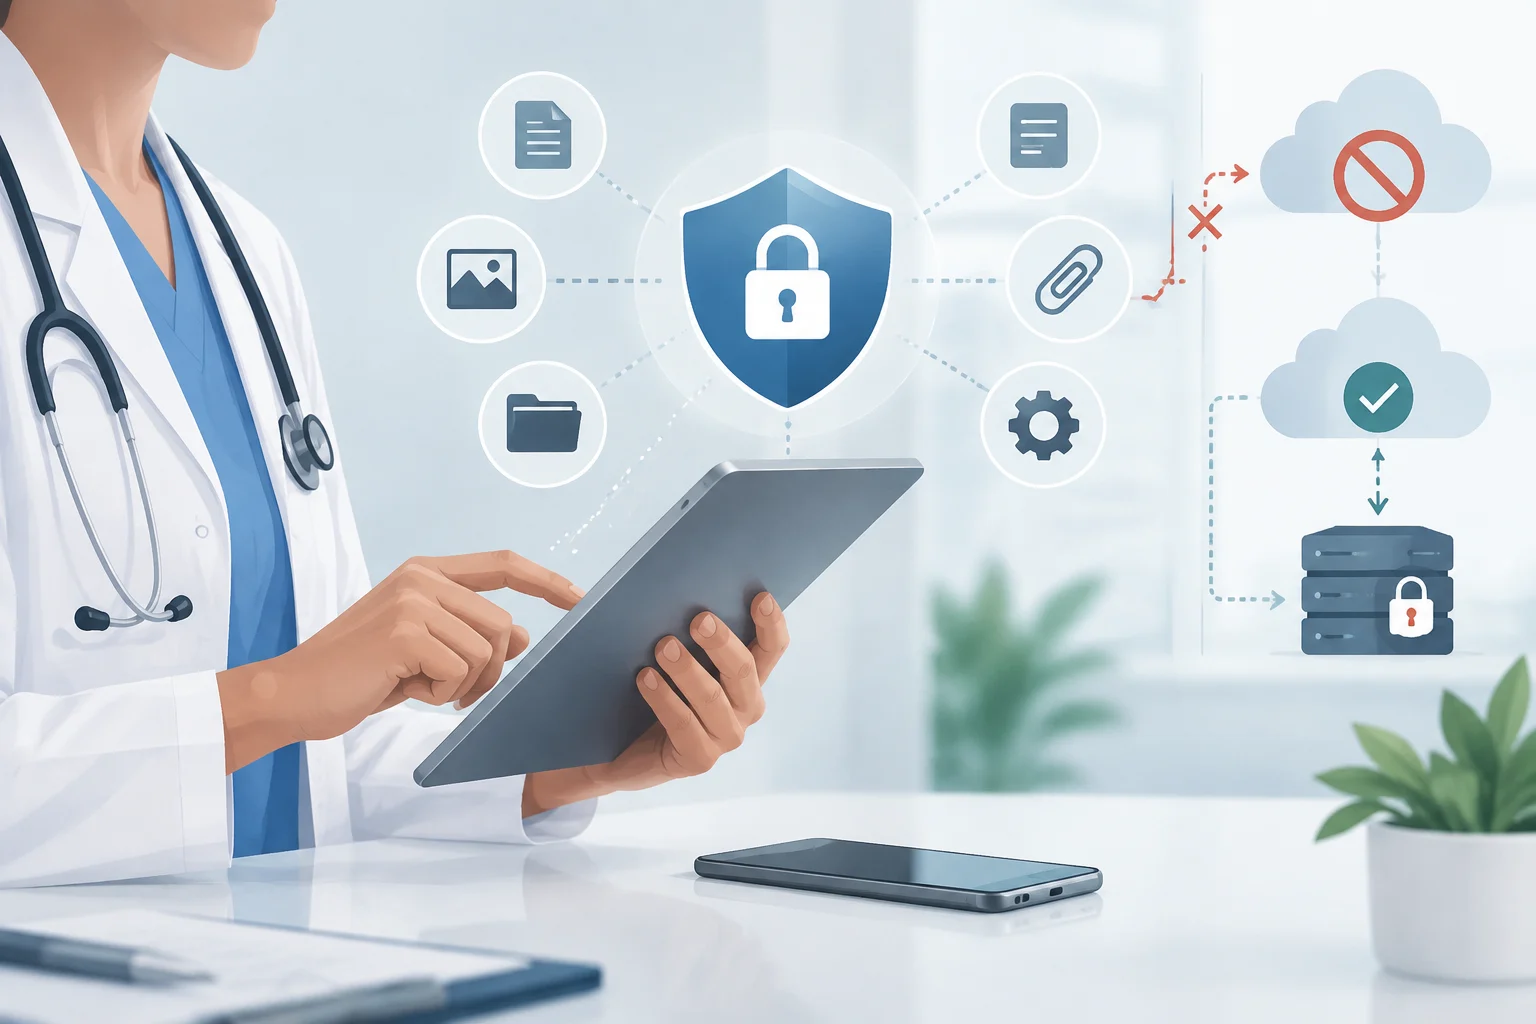
Redes, mensagens e serviços em nuvem
Use as conexões e canais aprovados pela organização para acessar ou enviar informações clínicas. A proteção da transmissão pode depender de protocolos seguros, configuração de aplicativos e, quando apropriado, uma VPN administrada. Uma VPN não torna seguro qualquer telefone nem protege arquivos que já foram baixados; além disso, a organização deve avaliar o provedor e a infraestrutura que utiliza.
Antes de enviar uma mensagem ou arquivo, verifique o destinatário, o conteúdo e as permissões de acesso. Não recorra por iniciativa própria a contas pessoais, galerias privadas ou serviços de mensagens alheios ao fluxo aprovado. Isso não implica que toda SMS ou e-mail esteja proibida universalmente: a decisão deve seguir a política e as salvaguardas aplicáveis ao caso.
A criptografia de um aplicativo não certifica por si só a conformidade com o HIPAA. Também importam a identidade de quem acessa, as permissões, a configuração, a conservação de registros, a disponibilidade e as obrigações contratuais do provedor. Se um serviço de nuvem cria, recebe, mantém ou transmite ePHI em nome de uma entidade coberta ou de um associado comercial, pode atuar como business associate e requerer um acordo de associado comercial, conhecido como BAA. O HHS esclarece que armazenar ePHI criptografada sem ter a chave de descriptografia não elimina automaticamente essa condição.
Dispositivos pessoais frente a equipamentos gerenciados
BYOD significa permitir que uma pessoa use seu próprio telefone ou tablet para tarefas de trabalho. Um esquema de BYOD deve deixar claro quais dispositivos são autorizados, como se separam os dados pessoais e de trabalho, qual suporte e atualizações são necessários, que informações a TI pode coletar e quais ações de exclusão são permitidas. Um telefone pessoal não fica automaticamente proibido pelo HIPAA, mas também não fica autorizado sem regras e controles.
A gestão de dispositivos ou aplicativos, frequentemente denominada MDM ou EMM, permite a uma organização configurar políticas, restringir funções, supervisionar certos requisitos e remover aplicativos ou dados de trabalho. Dependendo da plataforma e da configuração, pode existir exclusão completa do dispositivo ou eliminação limitada ao espaço de trabalho. Antes de registrar um telefone pessoal, a pessoa deve conhecer o alcance da gestão e o efeito que uma exclusão remota teria sobre seus dados privados.
Um telefone corporativo não é seguro apenas por pertencer à organização. Ele deve ter controles efetivos, manutenção, gestão de contas e uma rota de resposta a incidentes. O NIST descreve designs de BYOD que separam dados pessoais e de trabalho, e aponta que certas ferramentas de gestão podem coletar dados do dispositivo; por isso, a privacidade do funcionário também deve ser considerada ao projetar o programa.
O que fazer diante da perda ou do roubo
Avise imediatamente pelo canal interno previsto, mesmo que espere recuperar o telefone. Não tente resolver o incidente sozinho nem espere ter certeza de que alguém acessou os dados: a equipe responsável precisa de tempo para limitar o acesso e avaliar o risco.
- Comunique a perda ou o roubo ao contato de segurança, suporte ou privacidade indicado pela sua organização.
- Identifique o dispositivo, a conta de trabalho e a última situação conhecida: quando foi visto, se estava bloqueado e quais aplicativos ou informações poderia conter.
- Coordene com a TI o bloqueio do equipamento e a revogação de sessões, tokens ou credenciais, conforme o procedimento interno.
- Preserve os dados e registros pertinentes para a investigação; não apague mensagens, registros ou informações clínicas oficiais por iniciativa própria.
- Com a TI, avalie se corresponde solicitar a exclusão remota e confirme seu estado, sem assumir que será executada imediatamente.
- Deixe que a privacidade ou conformidade avalie a exposição e as notificações aplicáveis, e documente os passos que lhe cabem.
A perda de um telefone não constitui automaticamente uma violação notificável, e a criptografia não descarta por si só todas as obrigações de notificação. A avaliação depende dos dados envolvidos, de quem pode ter acessado, se foram vistos ou adquiridos e da mitigação possível. Reportar rápido facilita essa avaliação; a determinação cabe às pessoas responsáveis, não a quem encontrou o dispositivo ausente.
A exclusão remota deve estar configurada antes de que ocorra a perda. As funções nativas do iOS e Android precisam que o dispositivo esteja ligado e conectado à rede; algumas ferramentas de terceiros funcionam de outra forma. Solicitar uma exclusão não confirma sua execução: a TI deve verificar o resultado e manter outras camadas de proteção.
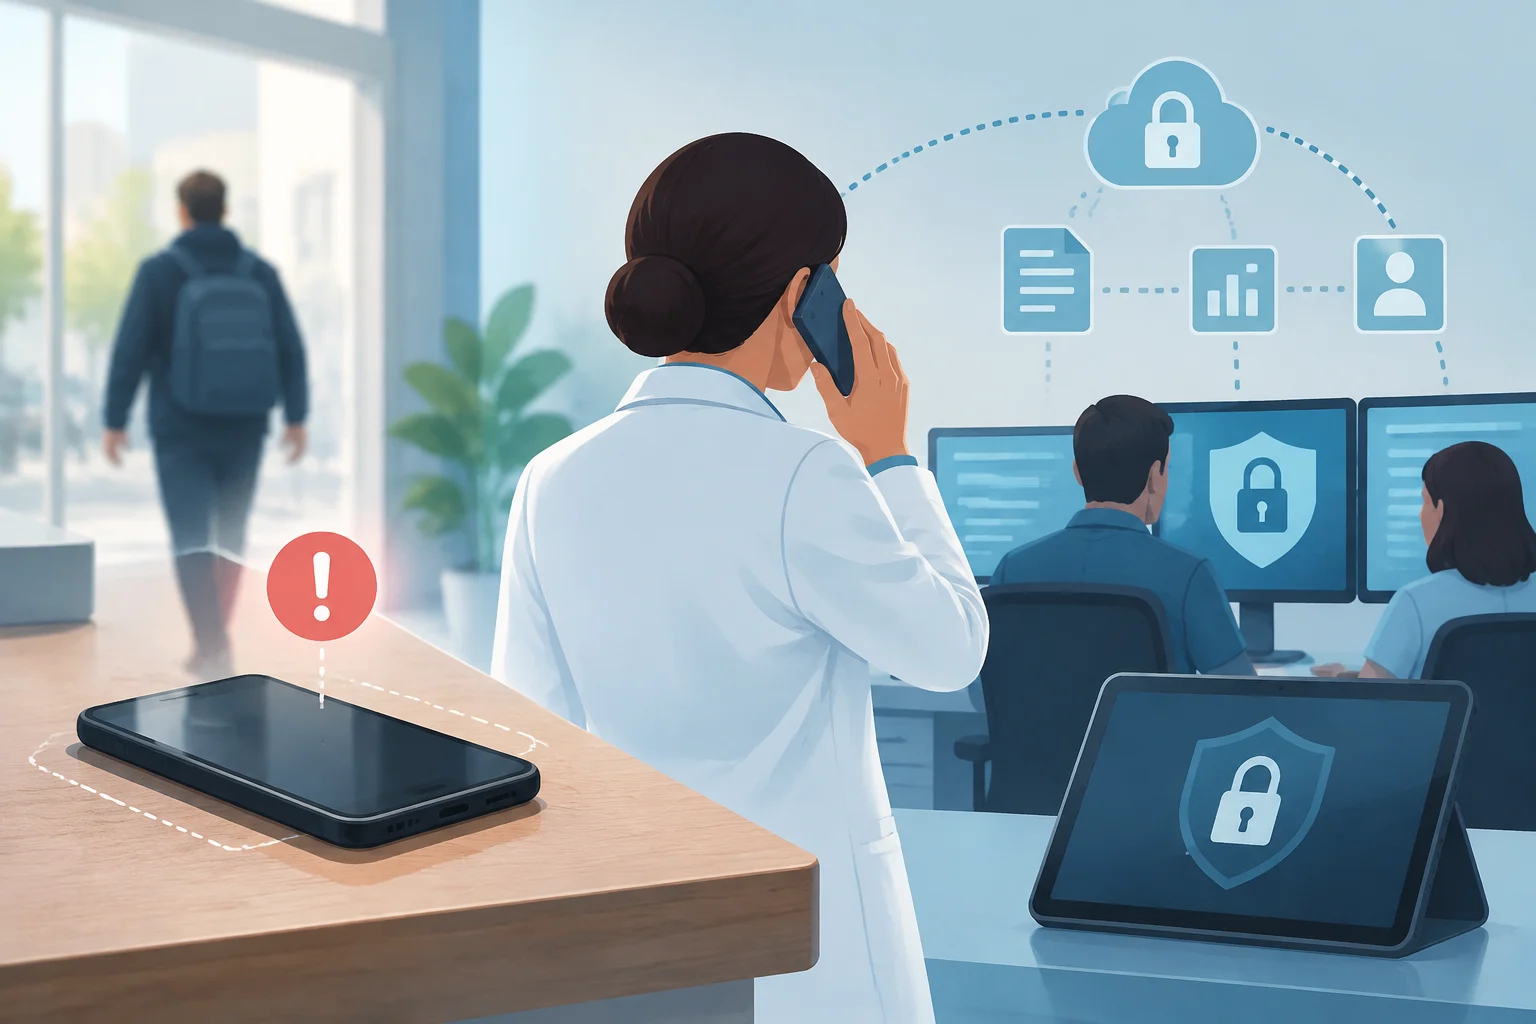
Como retirar, reutilizar e apagar um dispositivo
Antes de devolver, reutilizar ou retirar um telefone, preserve nos sistemas aprovados as informações que devam ser mantidas. Siga o procedimento de saneamento da organização e ajuste o método ao tipo de armazenamento e à sensibilidade dos dados. Apagar um arquivo, remover um aplicativo, encerrar uma conta e saneiar o armazenamento são ações distintas; uma não demonstra automaticamente que as demais tenham sido concluídas.
O procedimento deve incluir uma verificação de que o saneamento terminou e um registro da ação. O NIST distingue métodos de saneamento e alerta que sua adequação depende do meio, do risco e do destino posterior. Em memória flash, a sobrescritura tradicional pode não alcançar todas as áreas, por isso não é aconselhável aplicar receitas universais de sobrescritura ou desmagnetização.
Um restabelecimento de fábrica pode fazer parte de um procedimento validado, mas não é uma garantia universal para qualquer equipamento e circunstância. A exclusão criptográfica só é apropriada quando suas condições técnicas e organizacionais são cumpridas. Se um dispositivo de trabalho pessoal for retirado, confirme também que os dados de trabalho foram eliminados sem apagar indevidamente informações privadas nem registros que devam ser conservados.
O que exige o HIPAA e o que continua sendo uma proposta
Nos Estados Unidos, a regra de privacidade do HIPAA regula usos e divulgações de PHI por entidades cobertas e associados comerciais, enquanto a Security Rule estabelece salvaguardas administrativas, físicas e técnicas para proteger a ePHI. A regra vigente exige preservar confidencialidade, integridade e disponibilidade e adaptar as medidas aos riscos, ao tamanho e às capacidades da organização. Nem todo aplicativo de saúde de consumo nem todo provedor fica automaticamente coberto pelo HIPAA.
Na regra vigente, a criptografia em repouso e em trânsito aparece como especificação addressable. Isso não significa que possa ser omitida sem avaliação: deve ser implementada quando a análise determinar que é razoável e apropriada; se não for, a entidade deve documentar a decisão e aplicar uma alternativa equivalente quando apropriado, de acordo com a regra. Na prática, é conveniente tratar a criptografia e sua gestão como controles centrais, confirmados pela TI e documentados pela organização.
O HHS anunciou em dezembro de 2024 uma proposta de modificação da Security Rule que inclui, entre outras mudanças propostas, requisitos mais específicos de criptografia e autenticação multifator. Uma proposta não equivale a uma obrigação vigente: a ficha do HHS indica que a regra atual continua em efeito durante a tramitação. Por isso, a configuração deve satisfazer os requisitos aplicáveis hoje e manter-se revisável diante de mudanças regulatórias posteriores.
Privacidade e obrigações que requerem análise jurídica
O princípio do mínimo necessário orienta a limitar usos, divulgações e solicitações de PHI ao razoavelmente necessário para seu propósito, mas tem exceções. O HHS indica que as divulgações para tratamento entre provedores estão isentas desse padrão. Portanto, reduzir cópias e acessos desnecessários é uma boa prática operacional, não uma razão para obstaculizar a troca autorizada para o atendimento.
Alguns registros podem estar sujeitos a outras regras. Por exemplo, o 42 CFR Part 2 protege determinados registros de programas com assistência federal que diagnosticam, tratam ou encaminham para tratamento de transtornos por uso de substâncias; não se aplica automaticamente a todos os dados de saúde. O responsável pela privacidade e o assessor jurídico devem determinar quais regras correspondem ao fluxo específico.
A lista a seguir resume verificações que podem ser incorporadas à rotina da equipe, sem substituir os procedimentos internos:
- Profissionais: usar apenas dispositivos, contas, aplicativos e canais autorizados; proteger fisicamente o celular e comunicar perdas sem demora.
- TI: manter inventário, configuração, atualizações, acessos, criptografia, cópias aprovadas e mecanismos de resposta testados.
- Privacidade e conformidade: revisar fluxos de dados e provedores, determinar quando corresponde um BAA e coordenar a avaliação de incidentes e obrigações de conservação.
- Responsáveis da organização: documentar a análise de riscos, definir vias de acesso de emergência e assegurar que as medidas protejam o atendimento autorizado além da confidencialidade.
Este guia oferece orientação geral de segurança. Para determinar as obrigações, os prazos e as exceções aplicáveis a um caso concreto, consulte o responsável pela privacidade e a assessoria jurídica da organização.