Quali informazioni proteggere su un dispositivo sanitario
Le informazioni sanitarie identificabili possono includere nomi, dati di contatto, diagnosi, trattamenti e altri dettagli che collegano una persona alle sue cure. Quando un'entità soggetta a HIPAA crea, riceve, mantiene o trasmette queste informazioni in formato elettronico, si parla di ePHI: informazioni sulla salute protette elettronicamente. La protezione deve abbracciare la loro riservatezza, integrità e disponibilità, non solo impedire che qualcuno le visualizzi.
Il primo passo utile è tracciare il percorso delle informazioni. Annota quali telefoni e tablet accedono al portale clinico, quali account vengono utilizzati e dove possono rimanere copie: download, allegati, fotografie, appunti, cache delle applicazioni e backup automatici. Accedere al sistema clinico non equivale a salvare una copia locale; ogni azione può creare rischi e esigenze di controllo diversi.
La proprietà del telefono non determina da sola se il flusso professionale è soggetto a HIPAA. La regolamentazione si applica alle entità coperte e ai partner commerciali nelle circostanze definite dalla norma; non trasforma automaticamente ogni app sanitaria di consumo né ogni dato del telefono personale in informazioni regolate da HIPAA. Tuttavia, l'organizzazione deve stabilire come gestire le informazioni dei pazienti all'interno del lavoro.
Blocco, cifratura e aggiornamenti
Blocco e controllo fisico
Configura una credenziale di sblocco robusta e un blocco automatico in linea con la politica dell'organizzazione. Come verifica semplice, controlla se le notifiche mostrano nomi, appuntamenti o messaggi clinici sullo schermo bloccato; nascondi le anteprime sensibili quando appropriato. Tieni il dispositivo con te ed evita di lasciarlo visibile in spazi condivisi. Il blocco dello schermo non cifra da solo lo storage: sono controlli distinti.
Cifratura e manutenzione
La cifratura riduce la possibilità che i dati siano leggibili per una persona non autorizzata se il dispositivo o la comunicazione vengono esposti. Chiedi al team IT di confermare quale protezione è effettivamente attiva per i dati memorizzati e trasmessi, incluse le applicazioni e le connessioni di lavoro. Un'etichetta commerciale, un'icona a lucchetto o una VPN non dimostrano da sole che l'intero flusso sia protetto.
Mantieni il sistema operativo e le applicazioni aggiornati secondo la politica approvata. L'IT deve mantenere un inventario dei dispositivi autorizzati e valutare quali ricevono aggiornamenti e continuano ad avere supporto; le unità che non possono più essere mantenute devono essere rimosse dall'accesso professionale in base al rischio e alla procedura interna. Non esiste un'unica scadenza di aggiornamento valida per tutti i modelli e le organizzazioni: la decisione dipende dal supporto reale e dal rischio.
Autenticazione, account e permessi di accesso
Utilizza un account individuale per accedere ai sistemi clinici e limita i permessi ai compiti autorizzati. L'organizzazione deve revocare o adeguare gli accessi quando cambiano le funzioni o termina il rapporto di lavoro; se è necessario un accesso di emergenza, deve esistere una procedura autorizzata per ottenere le informazioni necessarie. Non condividere utenti o password per aggirare i controlli o accelerare un compito.
Il PIN o la biometria che sbloccano il telefono sono un livello distinto dall'autenticazione del sistema clinico. Se l'organizzazione ha implementato l'autenticazione multifattore, usala come configurata; non sostituirla con approvazioni improvvisate o credenziali condivise. Nelle applicazioni, concedi solo i permessi necessari e verifica con l'IT quali servizi possono accedere a file, fotocamera, contatti, posizione o appunti.
Le regole tecniche devono consentire le cure autorizzate e, al contempo, ridurre gli accessi non necessari. HIPAA richiede identificatori univoci e procedure di accesso di emergenza per i sistemi che mantengono ePHI; la chiusura automatica della sessione dopo un periodo di inattività è specificata come addressable. Il team responsabile deve definire come applicare questi controlli in base alla propria analisi dei rischi, non trasformare una configurazione generica in una barriera alle cure.
Archiviazione, fotografie e backup
Evita di salvare informazioni cliniche sul dispositivo se il sistema approvato consente di consultarle senza scaricarle. Controlla le cartelle dei download, gli allegati, le fotografie, le note, gli appunti e le cache delle applicazioni utilizzate nel lavoro. Verifica anche se una galleria personale, una sincronizzazione automatica o un backup del telefono possono copiare dati di lavoro su un account esterno all'organizzazione.
Minimizzare le copie locali non significa eliminare una cartella clinica ufficiale né rimuovere dati che devono essere conservati. Conserva i registri nei sistemi approvati e segui le politiche di custodia, conservazione e accesso. I backup devono essere autorizzati, protetti e accompagnati da un piano per ripristinare le informazioni; una copia che non può essere recuperata non garantisce la disponibilità.
La tabella è un'orientamento operativo per distribuire le verifiche. Non è una certificazione di conformità né sostituisce le politiche dell'organizzazione; le responsabilità specifiche possono variare in base al flusso clinico e alle funzioni assegnate.
| Controllo o situazione | Cosa verificare | Responsabile abituale |
|---|---|---|
| Inventario mobile | Dispositivi autorizzati e accesso ai sistemi clinici | IT |
| Blocco e avvisi | Credenziale, blocco automatico e anteprime | Professionista e IT |
| Cifratura | Protezione attiva a riposo e durante la trasmissione | IT |
| Account e permessi | Utente individuale, funzione e rimozione dell'accesso | IT e privacy |
| Copie locali | Download, foto, allegati e sincronizzazione | Professionista e IT |
| Backup | Servizio approvato e possibilità di ripristino | IT |
| Provider cloud | Ruolo del provider, contratto e salvaguardie | Privacy e IT |
| Perdita o rimozione | Canale di avviso, risposta e sanificazione | Professionista, IT e privacy |
Reti, messaggistica e servizi cloud
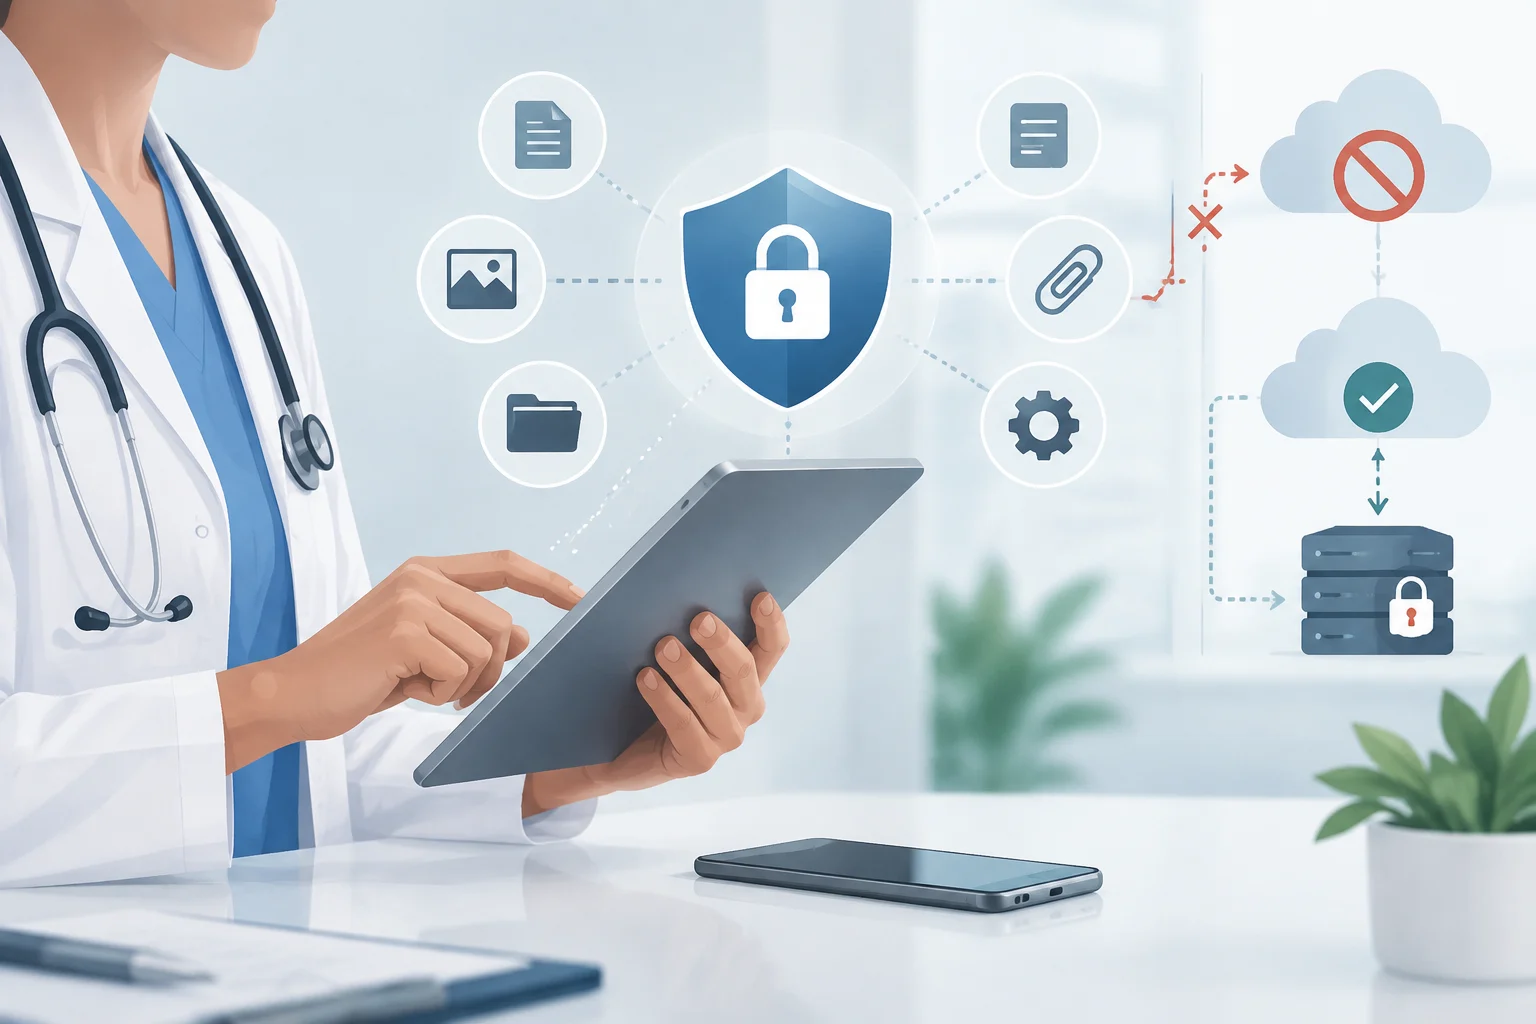
Usa le connessioni e i canali approvati dall'organizzazione per accedere o inviare informazioni cliniche. La protezione della trasmissione può dipendere da protocolli sicuri, configurazione delle applicazioni e, quando appropriato, una VPN gestita. Una VPN non rende sicuro qualsiasi telefono né protegge i file già scaricati; inoltre, l'organizzazione deve valutare il provider e l'infrastruttura che utilizza.
Prima di inviare un messaggio o un file, verifica il destinatario, il contenuto e i permessi di accesso. Non ricorrere di propria iniziativa ad account personali, gallerie private o servizi di messaggistica esterni al flusso approvato. Ciò non implica che ogni SMS o email sia universalmente vietato: la decisione deve seguire la politica e le salvaguardie applicabili al caso.
La cifratura di un'applicazione non certifica da sola la conformità a HIPAA. Importano anche l'identità di chi accede, i permessi, la configurazione, la conservazione dei registri, la disponibilità e gli obblighi contrattuali del provider. Se un servizio cloud crea, riceve, mantiene o trasmette ePHI per conto di un'entità coperta o di un partner commerciale, può agire come business associate e richiedere un accordo di partner commerciale, noto come BAA. HHS chiarisce che memorizzare ePHI cifrata senza possedere la chiave di decifratura non elimina automaticamente questa condizione.
Dispositivi personali rispetto a quelli gestiti
BYOD significa consentire a una persona di usare il proprio telefono o tablet per compiti di lavoro. Uno schema BYOD deve chiarire quali dispositivi sono autorizzati, come si separano i dati personali e di lavoro, quali supporti e aggiornamenti sono richiesti, quali informazioni l'IT può raccogliere e quali azioni di cancellazione sono consentite. Un telefono personale non è automaticamente vietato da HIPAA, ma non è nemmeno autorizzato senza regole e controlli.
La gestione dei dispositivi o delle applicazioni, spesso denominata MDM o EMM, consente a un'organizzazione di configurare politiche, limitare funzioni, monitorare determinati requisiti e rimuovere applicazioni o dati di lavoro. A seconda della piattaforma e della configurazione, può esistere una cancellazione completa del dispositivo o una rimozione limitata allo spazio di lavoro. Prima di registrare un telefono personale, la persona deve conoscere l'ambito della gestione e l'effetto che una cancellazione remota avrebbe sui suoi dati privati.
Un telefono aziendale non è sicuro solo per il fatto di appartenere all'organizzazione. Deve avere controlli efficaci, manutenzione, gestione degli account e un percorso di risposta agli incidenti. NIST descrive design BYOD che separano dati personali e di lavoro, e segnala che determinati strumenti di gestione possono raccogliere dati dal dispositivo; per questo, la privacy del dipendente deve essere considerata anche nella progettazione del programma.
Cosa fare in caso di perdita o furto
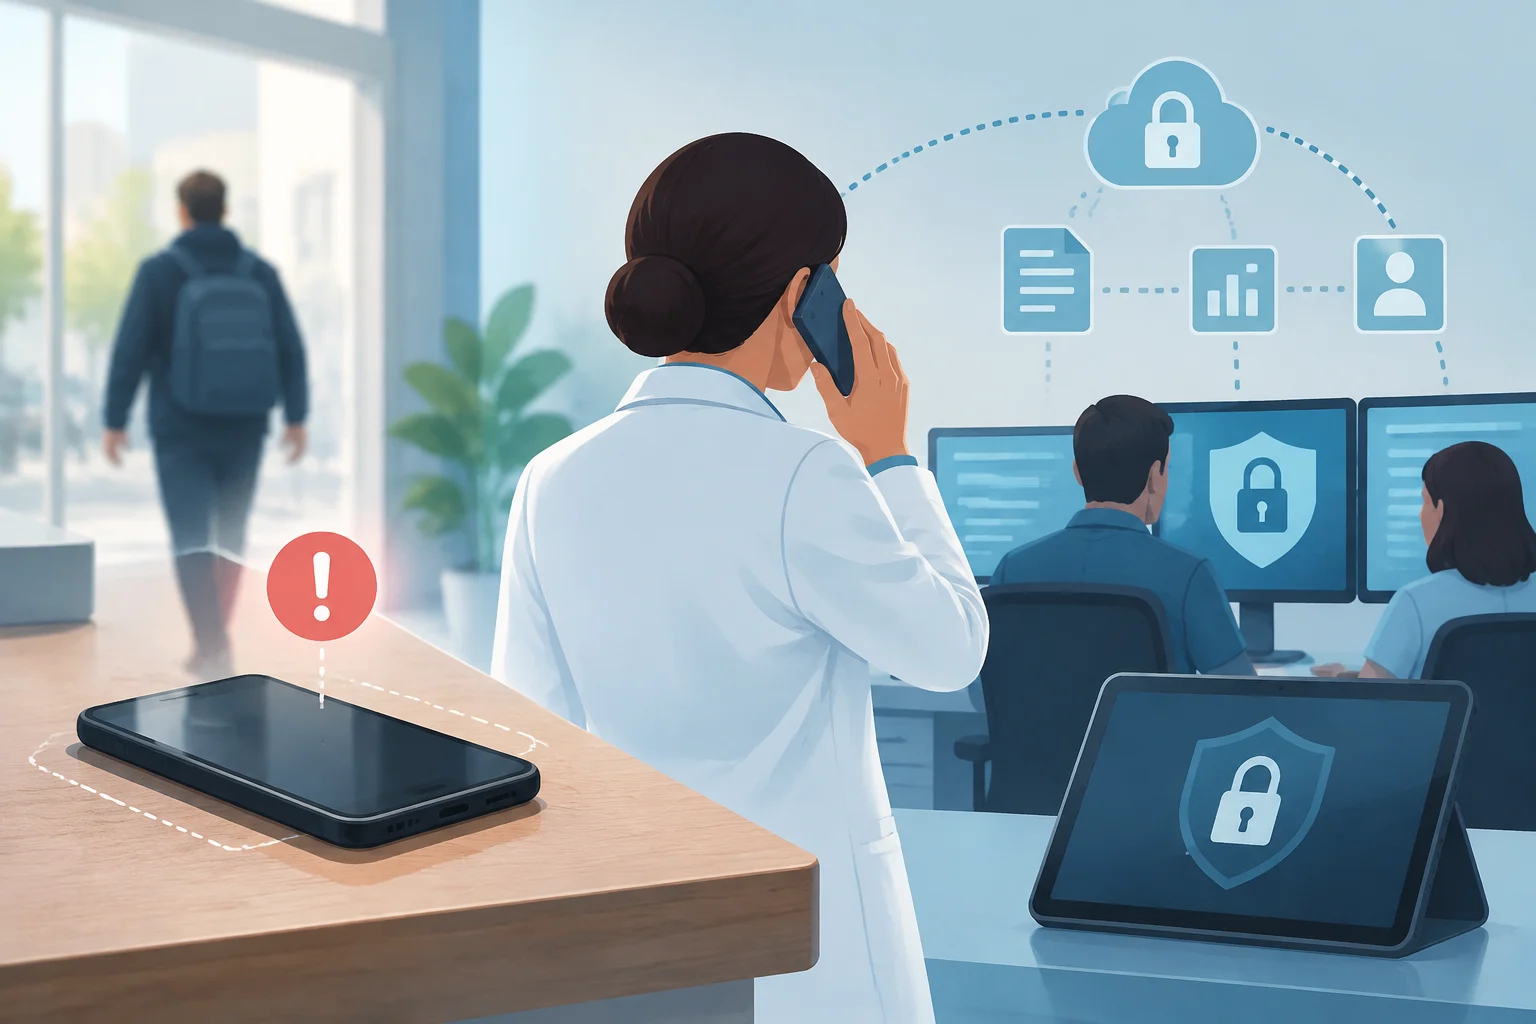
Avvisa immediatamente tramite il canale interno previsto, anche se ti aspetti di recuperare il telefono. Non cercare di risolvere l'incidente da solo né aspettare di avere la certezza che qualcuno abbia acceduto ai dati: il team responsabile ha bisogno di tempo per limitare l'accesso e valutare il rischio.
- Comunica la perdita o il furto al contatto di sicurezza, supporto o privacy indicato dalla tua organizzazione.
- Identifica il dispositivo, l'account di lavoro e l'ultima situazione nota: quando è stato visto, se era bloccato e quali applicazioni o informazioni poteva contenere.
- Coordina con l'IT il blocco dell'unità e la revoca delle sessioni, token o credenziali, secondo la procedura interna.
- Conserva i dati e i registri pertinenti per l'indagine; non eliminare messaggi, registri o informazioni cliniche ufficiali di propria iniziativa.
- Con l'IT, valuta se è opportuno richiedere la cancellazione remota e conferma il suo stato, senza assumere che verrà eseguita immediatamente.
- Lascia che privacy o conformità valuti l'esposizione e le notifiche applicabili, e documenta i passaggi che ti competono.
La perdita di un telefono non costituisce automaticamente una violazione notificabile, e la cifratura non esclude da sola tutti gli obblighi di notifica. La valutazione dipende dai dati coinvolti, da chi potrebbe avervi acceduto, se sono stati visti o acquisiti e dalla mitigazione possibile. Segnalare rapidamente facilita questa valutazione; la determinazione spetta alle persone responsabili, non a chi ha trovato il dispositivo assente.
La cancellazione remota deve essere configurata prima che si verifichi la perdita. Le funzioni native di iOS e Android richiedono che il dispositivo sia acceso e connesso alla rete; alcuni strumenti di terze parti funzionano in modo diverso. Richiedere una cancellazione non ne conferma l'esecuzione: l'IT deve verificare il risultato e mantenere altri livelli di protezione.
Come rimuovere, riutilizzare e cancellare un dispositivo
Prima di restituire, riutilizzare o rimuovere un telefono, conserva nei sistemi approvati le informazioni che devono essere mantenute. Segui la procedura di sanificazione dell'organizzazione e adatta il metodo al tipo di archiviazione e alla sensibilità dei dati. Eliminare un file, rimuovere un'applicazione, chiudere un account e sanificare lo storage sono azioni distinte; una non dimostra automaticamente che le altre siano state completate.
La procedura deve includere una verifica che la sanificazione sia terminata e un registro dell'azione. NIST distingue i metodi di sanificazione e avverte che la loro adeguatezza dipende dal mezzo, dal rischio e dalla destinazione successiva. Nella memoria flash, la sovrascrittura tradizionale potrebbe non raggiungere tutte le aree, quindi non è consigliabile applicare ricette universali di sovrascrittura o dismagnetizzazione.
Un ripristino delle impostazioni di fabbrica può far parte di una procedura validata, ma non è una garanzia universale per qualsiasi unità e circostanza. La cancellazione crittografica è appropriata solo quando sono soddisfatte le sue condizioni tecniche e organizzative. Se si rimuove un dispositivo di lavoro personale, conferma anche che i dati di lavoro siano stati eliminati senza cancellare indebitamente informazioni private o registri che devono essere conservati.
Cosa richiede HIPAA e cosa rimane una proposta
Negli Stati Uniti, la regola di privacy di HIPAA regola gli usi e le divulgazioni di PHI da parte di entità coperte e partner commerciali, mentre la Security Rule stabilisce salvaguardie amministrative, fisiche e tecniche per proteggere l'ePHI. La regola vigente richiede di preservare riservatezza, integrità e disponibilità e di adattare le misure ai rischi, alle dimensioni e alle capacità dell'organizzazione. Non ogni applicazione sanitaria di consumo né ogni provider è automaticamente coperto da HIPAA.
Nella regola vigente, la cifratura a riposo e in transito appare come specifica addressable. Ciò non significa che possa essere omessa senza valutazione: deve essere implementata quando l'analisi determina che è ragionevole e appropriata; se non lo è, l'entità deve documentare la decisione e applicare un'alternativa equivalente quando appropriato, secondo la regola. Nella pratica, è consigliabile trattare la cifratura e la sua gestione come controlli centrali, confermati dall'IT e documentati dall'organizzazione.
HHS ha annunciato nel dicembre 2024 una proposta di modifica della Security Rule che include, tra gli altri cambiamenti proposti, requisiti più specifici di cifratura e autenticazione multifattore. Una proposta non equivale a un obbligo vigente: la scheda di HHS indica che la regola attuale continua ad avere effetto durante la trattazione. Pertanto, la configurazione deve soddisfare i requisiti applicabili oggi e rimanere rivedibile in vista di futuri cambiamenti regolatori.
Privacy e obblighi che richiedono analisi giuridica
Il principio del minimo necessario orienta a limitare usi, divulgazioni e richieste di PHI a ciò che è ragionevolmente necessario per il suo scopo, ma ha eccezioni. HHS indica che le divulgazioni per il trattamento tra fornitori sono esenti da questo standard. Pertanto, ridurre copie e accessi non necessari è una buona pratica operativa, non una ragione per ostacolare lo scambio autorizzato per le cure.
Alcuni registri possono essere soggetti ad altre regole. Ad esempio, 42 CFR Part 2 protegge determinati registri di programmi con assistenza federale che diagnosticano, trattano o indirizzano al trattamento per disturbi da uso di sostanze; non si applica automaticamente a tutti i dati sanitari. Il responsabile della privacy e il consulente legale devono determinare quali regole corrispondono al flusso specifico.
La seguente lista riassume verifiche che possono essere incorporate nella routine del team, senza sostituire le procedure interne:
- Professionisti: usare solo dispositivi, account, applicazioni e canali autorizzati; proteggere fisicamente il dispositivo mobile e comunicare le perdite senza ritardo.
- IT: mantenere inventario, configurazione, aggiornamenti, accessi, cifratura, copie approvate e meccanismi di risposta testati.
- Privacy e conformità: rivedere flussi di dati e provider, determinare quando è necessario un BAA e coordinare la valutazione degli incidenti e gli obblighi di conservazione.
- Responsabili dell'organizzazione: documentare l'analisi dei rischi, definire vie di accesso di emergenza e garantire che le misure proteggano le cure autorizzate oltre alla riservatezza.
Questa guida offre orientamenti generali di sicurezza. Per determinare gli obblighi, le scadenze e le eccezioni applicabili a un caso specifico, consulta il responsabile della privacy e l'ufficio legale dell'organizzazione.