Quelles informations protéger sur un mobile de santé
Les informations de santé identifiables peuvent inclure des noms, coordonnées, diagnostics, traitements et autres détails liant une personne à ses soins. Lorsqu'une entité soumise à HIPAA crée, reçoit, maintient ou transmet ces informations au format électronique, on parle d'ePHI : informations de santé protégées au format électronique. La protection doit couvrir la confidentialité, l'intégrité et la disponibilité, et non seulement empêcher quiconque de les consulter.
La première étape utile consiste à tracer le parcours de l'information. Notez quels téléphones et tablettes accèdent au portail clinique, quels comptes sont utilisés et où des copies peuvent subsister : téléchargements, pièces jointes, photographies, presse-papiers, caches d'applications et sauvegardes automatiques. Accéder au système clinique ne signifie pas conserver une copie locale ; chaque action peut générer des risques et des besoins de contrôle distincts.
La propriété du téléphone ne détermine pas à elle seule si le flux professionnel est soumis à HIPAA. La réglementation s'applique aux entités couvertes et aux associés commerciaux dans les circonstances définies par la norme ; elle ne transforme pas automatiquement toute application de santé grand public ni toute donnée du téléphone personnel en information réglementée par HIPAA. Néanmoins, l'organisation doit définir la manière dont les informations des patients sont gérées dans le cadre du travail.
Verrouillage, chiffrement et mises à jour
Verrouillage et contrôle physique
Configurez une authentification de déverrouillage robuste et un verrouillage automatique conforme à la politique de l'organisation. En vérification simple, examinez si les notifications affichent des noms, rendez-vous ou messages cliniques sur l'écran verrouillé ; masquez les aperçus sensibles le cas échéant. Gardez l'appareil sur vous et évitez de le laisser visible dans des espaces partagés. Le verrouillage d'écran ne chiffre pas à lui seul le stockage : ce sont des contrôles distincts.
Chiffrement et maintenance
Le chiffrement réduit la probabilité que les données soient lisibles par une personne non autorisée si l'appareil ou la communication est exposé. Demandez à l'équipe informatique de confirmer quelle protection est réellement active pour les données stockées et transmises, y compris les applications et connexions professionnelles. Une étiquette commerciale, un icône de cadenas ou un VPN ne démontrent pas à eux seuls que l'ensemble du flux est protégé.
Maintenez le système d'exploitation et les applications à jour selon la politique approuvée. L'informatique doit tenir un inventaire des appareils autorisés et évaluer lesquels reçoivent des mises à jour et restent pris en charge ; les équipements qui ne peuvent plus être maintenus doivent être retirés de l'accès professionnel selon le risque et la procédure interne. Il n'existe pas de délai unique de mise à jour valable pour tous les modèles et organisations : la décision dépend du support réel et du risque.
Authentification, comptes et permissions d'accès
Utilisez un compte individuel pour accéder aux systèmes cliniques et limitez les permissions aux tâches autorisées. L'organisation doit révoquer ou ajuster les accès lorsque les fonctions changent ou que la relation professionnelle prend fin ; si un accès d'urgence est nécessaire, une procédure autorisée doit exister pour obtenir les informations requises. Ne partagez pas d'utilisateurs ou de mots de passe pour contourner les contrôles ou accélérer une tâche.
Le code PIN ou la biométrie qui déverrouillent le téléphone constituent une couche distincte de l'authentification du système clinique. Si l'organisation a déployé une authentification multifacteur, utilisez-la telle qu'elle est configurée ; ne la remplacez pas par des approbations improvisées ni par des identifiants partagés. Dans les applications, accordez uniquement les permissions nécessaires et vérifiez avec l'informatique quels services peuvent accéder aux fichiers, à l'appareil photo, aux contacts, à la localisation ou au presse-papiers.
Les règles techniques doivent permettre les soins autorisés tout en réduisant les accès inutiles. HIPAA exige des identifiants uniques et des procédures d'accès d'urgence pour les systèmes maintenant des ePHI ; la fermeture automatique de session après une période d'inactivité figure comme spécification addressable. L'équipe responsable doit définir comment appliquer ces contrôles selon son analyse des risques, sans transformer une configuration générique en obstacle aux soins.
Stockage, photographies et sauvegardes
Évitez de stocker des informations cliniques sur l'appareil si le système approuvé permet de les consulter sans les télécharger. Examinez les dossiers de téléchargements, les pièces jointes, les photographies, les notes, le presse-papiers et les caches des applications utilisées au travail. Vérifiez également si une galerie personnelle, une synchronisation automatique ou une sauvegarde du téléphone peut copier des données professionnelles vers un compte extérieur à l'organisation.
Minimiser les copies locales ne signifie pas supprimer un dossier médical officiel ni éliminer des données devant être conservées. Conservez les registres dans les systèmes approuvés et respectez les politiques de garde, de rétention et d'accès. Les sauvegardes doivent être autorisées, protégées et accompagnées d'un plan de restauration ; une copie qui ne peut pas être récupérée ne garantit pas la disponibilité.
Le tableau ci-dessous est une orientation opérationnelle pour répartir les vérifications. Il ne constitue pas une certification de conformité ni un remplacement des politiques de l'organisation ; les responsabilités concrètes peuvent varier selon le flux clinique et les fonctions assignées.
| Contrôle ou situation | Ce qu'il faut vérifier | Responsable habituel |
|---|---|---|
| Inventaire mobile | Appareils autorisés et accès aux systèmes cliniques | Informatique |
| Verrouillage et alertes | Authentification, verrouillage automatique et aperçus | Professionnel et informatique |
| Chiffrement | Protection active au repos et en transit | Informatique |
| Comptes et permissions | Utilisateur individuel, fonction et retrait d'accès | Informatique et confidentialité |
| Copies locales | Téléchargements, photos, pièces jointes et synchronisation | Professionnel et informatique |
| Sauvegardes | Service approuvé et possibilité de restauration | Informatique |
| Fournisseurs cloud | Rôle du fournisseur, contrat et garanties | Confidentialité et informatique |
| Perte ou retrait | Canal d'alerte, réponse et assainissement | Professionnel, informatique et confidentialité |
Réseaux, messagerie et services cloud
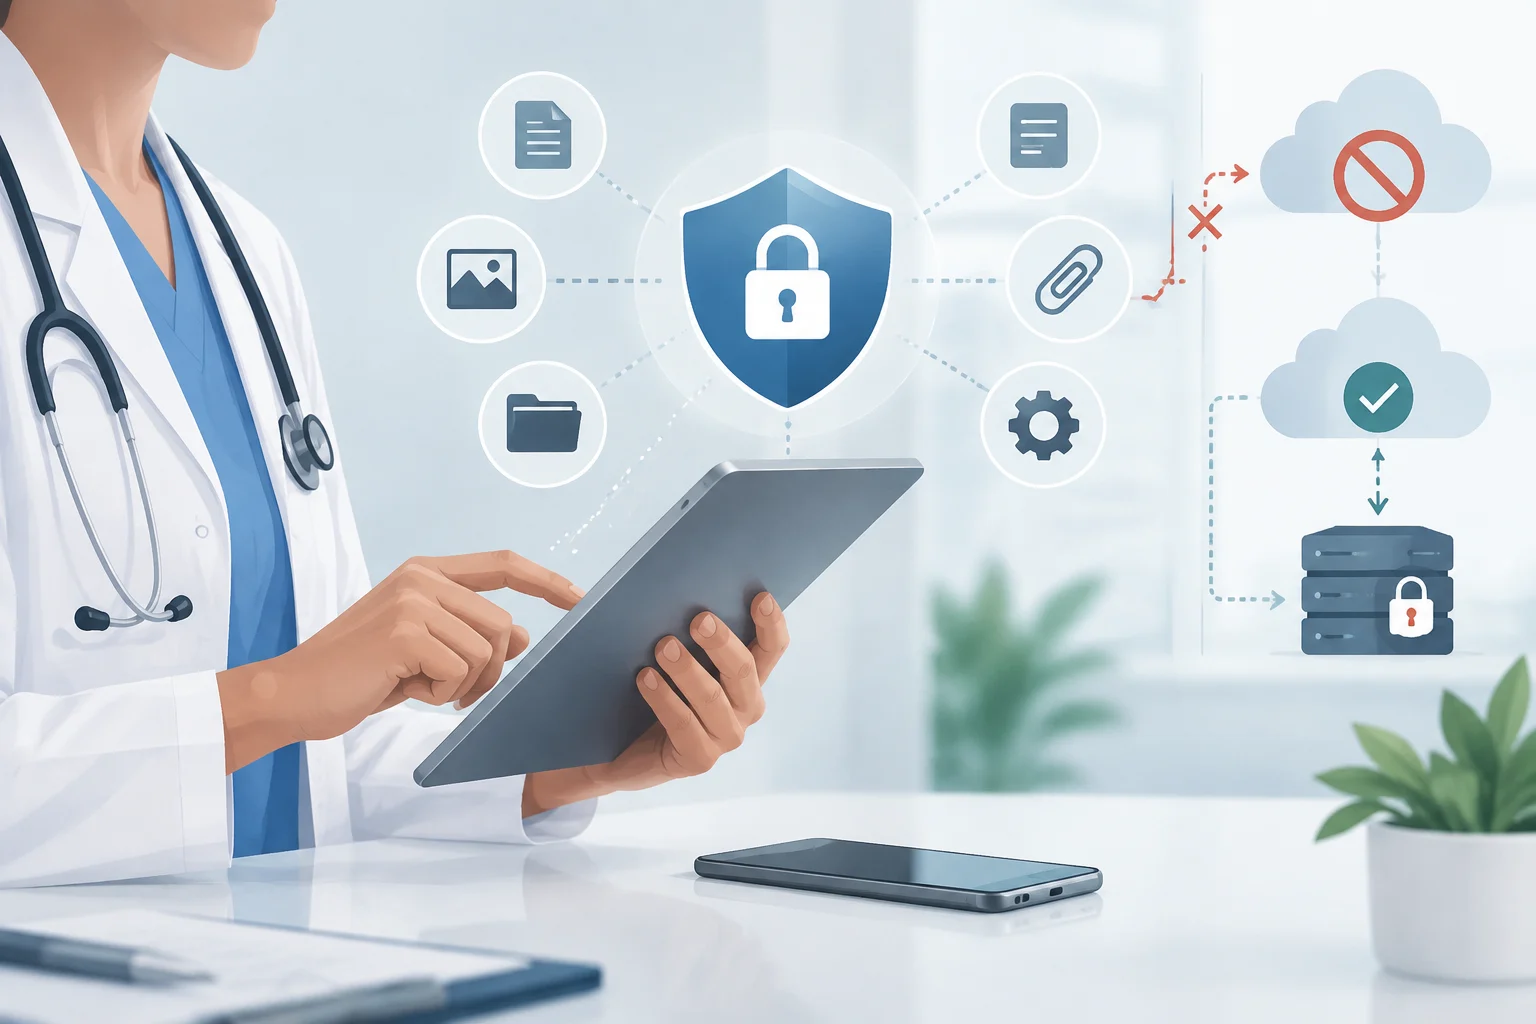
Utilisez les connexions et canaux approuvés par l'organisation pour accéder ou envoyer des informations cliniques. La protection de la transmission peut dépendre de protocoles sécurisés, de la configuration des applications et, le cas échéant, d'un VPN administré. Un VPN ne rend pas sûr n'importe quel téléphone ni ne protège les fichiers déjà téléchargés ; de plus, l'organisation doit évaluer le fournisseur et l'infrastructure utilisée.
Avant d'envoyer un message ou un fichier, vérifiez le destinataire, le contenu et les permissions d'accès. N'utilisez pas de votre propre initiative de comptes personnels, de galeries privées ou de services de messagerie étrangers au flux approuvé. Cela n'implique pas que tout SMS ou e-mail soit universellement interdit : la décision doit suivre la politique et les garanties applicables au cas.
Le chiffrement d'une application ne certifie pas à lui seul la conformité à HIPAA. Importent également l'identité de l'accédant, les permissions, la configuration, la conservation des registres, la disponibilité et les obligations contractuelles du fournisseur. Si un service cloud crée, reçoit, maintient ou transmet des ePHI au nom d'une entité couverte ou d'un associé commercial, il peut agir en tant qu'business associate et exiger un accord d'associé commercial, connu sous le nom de BAA. Le HHS précise que le stockage d'ePHI chiffrées sans posséder la clé de déchiffrement n'élimine pas automatiquement cette condition.
Appareils personnels face aux équipements gérés
BYOD signifie permettre à une personne d'utiliser son propre téléphone ou sa tablette pour des tâches professionnelles. Un schéma BYOD doit clarifier quels appareils sont autorisés, comment les données personnelles et professionnelles sont séparées, quel support et quelles mises à jour sont requis, quelles informations l'informatique peut collecter et quelles actions de suppression sont permises. Un téléphone personnel n'est pas automatiquement interdit par HIPAA, mais il n'est pas non plus autorisé sans règles et contrôles.
La gestion des appareils ou des applications, souvent appelée MDM ou EMM, permet à une organisation de configurer des politiques, de restreindre des fonctions, de superviser certains exigences et de retirer des applications ou des données professionnelles. Selon la plateforme et la configuration, il peut exister une suppression complète de l'appareil ou une suppression limitée à l'espace de travail. Avant d'enregistrer un téléphone personnel, la personne doit connaître l'étendue de la gestion et l'effet qu'une suppression à distance aurait sur ses données privées.
Un téléphone d'entreprise n'est pas sûr simplement parce qu'il appartient à l'organisation. Il doit avoir des contrôles efficaces, une maintenance, une gestion des comptes et une voie de réponse aux incidents. Le NIST décrit des conceptions BYOD séparant les données personnelles et professionnelles, et note que certains outils de gestion peuvent collecter des données de l'appareil ; par conséquent, la confidentialité de l'employé doit également être prise en compte lors de la conception du programme.
Que faire en cas de perte ou de vol
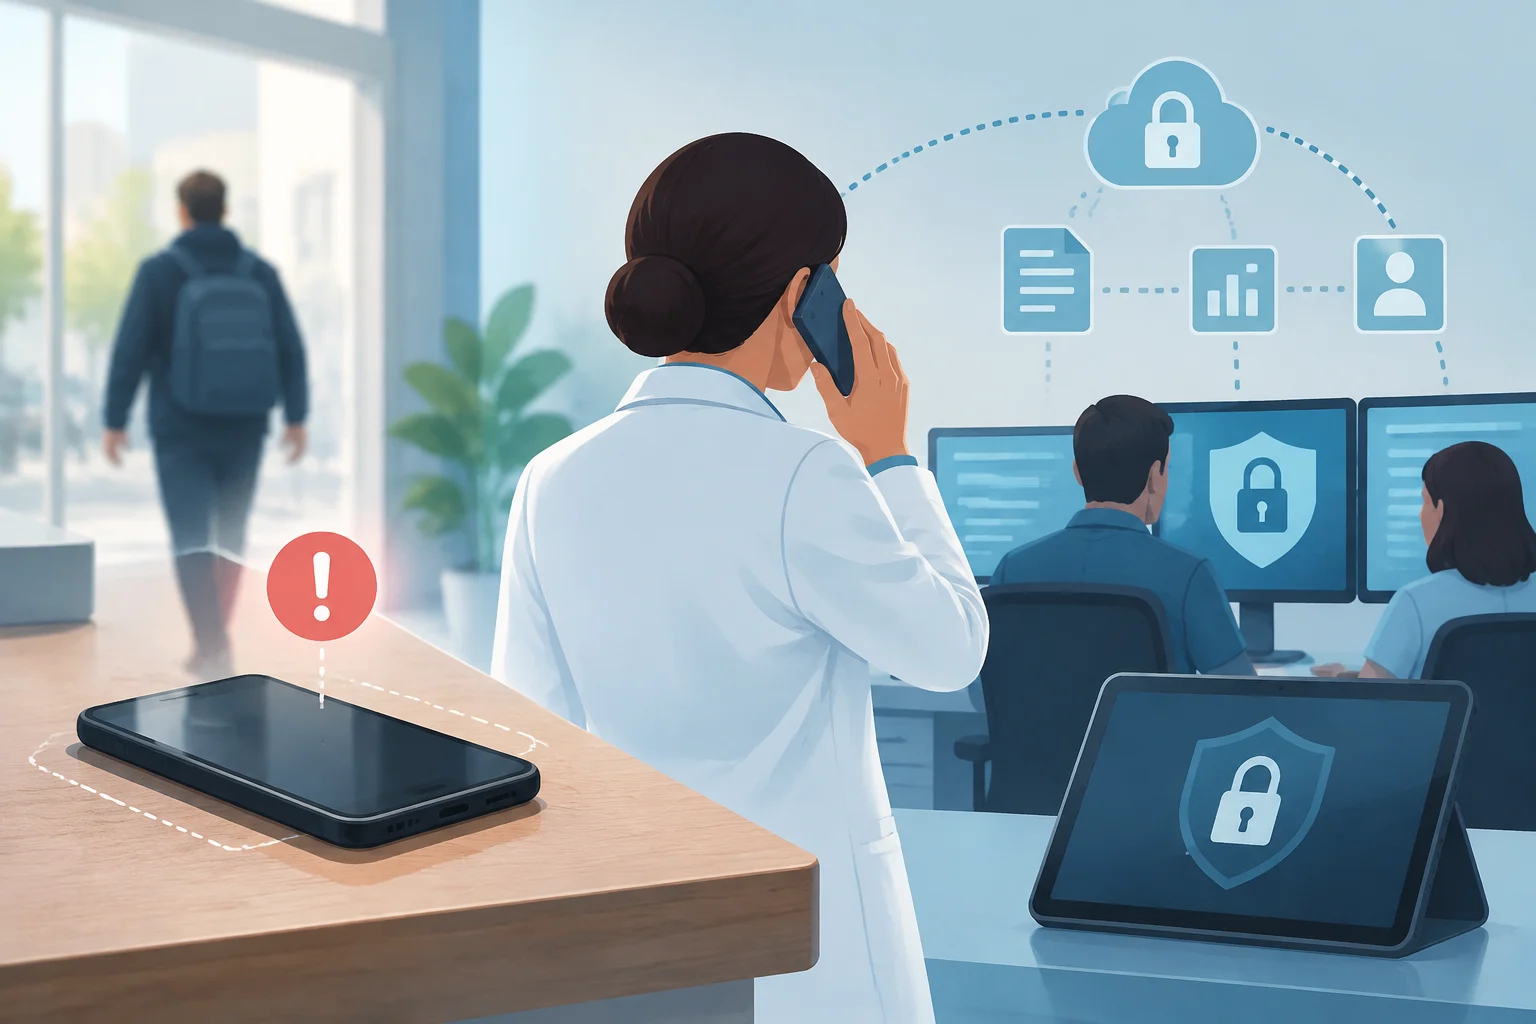
Prévenez immédiatement par le canal interne prévu, même si vous espérez récupérer le téléphone. N'essayez pas de résoudre l'incident seul ni n'attendez d'avoir la certitude que quelqu'un a accédé aux données : l'équipe responsable a besoin de temps pour limiter l'accès et évaluer le risque.
- Communiquez la perte ou le vol au contact de sécurité, de support ou de confidentialité indiqué par votre organisation.
- Identifiez l'appareil, le compte professionnel et la dernière situation connue : quand il a été vu, s'il était verrouillé et quelles applications ou informations il pouvait contenir.
- Coordonnez avec l'informatique le verrouillage de l'équipement et la révocation des sessions, jetons ou identifiants, selon la procédure interne.
- Conservez les données et registres pertinents pour l'enquête ; ne supprimez pas de messages, de registres ou d'informations cliniques officielles de votre propre initiative.
- Avec l'informatique, évaluez s'il convient de demander une suppression à distance et confirmez son état, sans supposer qu'elle sera exécutée immédiatement.
- Laissez la confidentialité ou la conformité évaluer l'exposition et les notifications applicables, et documentez les étapes qui vous incombent.
La perte d'un téléphone ne constitue pas automatiquement une violation notifiable, et le chiffrement n'écarte pas à lui seul toutes les obligations de notification. L'évaluation dépend des données impliquées, de la personne qui a pu y accéder, de savoir si elles ont été vues ou acquises et de l'atténuation possible. Signaler rapidement facilite cette évaluation ; la détermination revient aux personnes responsables, non à celui qui a constaté l'absence de l'appareil.
La suppression à distance doit être configurée avant que la perte ne survienne. Les fonctions natives d'iOS et d'Android nécessitent que l'appareil soit allumé et connecté au réseau ; certains outils tiers fonctionnent différemment. Demander une suppression ne confirme pas son exécution : l'informatique doit vérifier le résultat et maintenir d'autres couches de protection.
Comment retirer, réutiliser et supprimer un appareil
Avant de rendre, réutiliser ou retirer un téléphone, conservez dans les systèmes approuvés les informations devant être maintenues. Suivez la procédure d'assainissement de l'organisation et adaptez la méthode au type de stockage et à la sensibilité des données. Supprimer un fichier, retirer une application, fermer un compte et assainir le stockage sont des actions distinctes ; l'une ne démontre pas automatiquement que les autres ont été complétées.
La procédure doit inclure une vérification que l'assainissement est terminé et un enregistrement de l'action. Le NIST distingue les méthodes d'assainissement et avertit que leur adéquation dépend du support, du risque et de la destination ultérieure. En mémoire flash, l'écriture traditionnelle peut ne pas atteindre toutes les zones, il n'est donc pas conseillé d'appliquer des recettes universelles d'écriture ou de démagnétisation.
Une réinitialisation d'usine peut faire partie d'une procédure validée, mais ce n'est pas une garantie universelle pour tout équipement et toute circonstance. La suppression cryptographique n'est appropriée que si ses conditions techniques et organisationnelles sont remplies. Si un appareil de travail personnel est retiré, vérifiez également que les données professionnelles ont été supprimées sans effacer indûment des informations privées ni des registres devant être conservés.
Ce que exige HIPAA et ce qui reste une proposition
Aux États-Unis, la règle de confidentialité de HIPAA réglemente les utilisations et divulgations de PHI par les entités couvertes et les associés commerciaux, tandis que la Security Rule établit des garanties administratives, physiques et techniques pour protéger les ePHI. La règle en vigueur exige de préserver la confidentialité, l'intégrité et la disponibilité et d'adapter les mesures aux risques, à la taille et aux capacités de l'organisation. Toute application de santé grand public ni tout fournisseur n'est automatiquement couvert par HIPAA.
Dans la règle en vigueur, le chiffrement au repos et en transit apparaît comme spécification addressable. Cela ne signifie pas qu'il peut être omis sans évaluation : il doit être mis en œuvre lorsque l'analyse détermine qu'il est raisonnable et approprié ; sinon, l'entité doit documenter la décision et appliquer une alternative équivalente le cas échéant, conformément à la règle. En pratique, il est conseillé de traiter le chiffrement et sa gestion comme des contrôles centraux, confirmés par l'informatique et documentés par l'organisation.
Le HHS a annoncé en décembre 2024 une proposition de modification de la Security Rule qui inclut, entre autres changements proposés, des exigences plus spécifiques de chiffrement et d'authentification multifacteur. Une proposition n'équivaut pas à une obligation en vigueur : la fiche du HHS indique que la règle actuelle reste en effet pendant l'instruction. Par conséquent, la configuration doit satisfaire aux exigences applicables aujourd'hui et rester révisable face aux changements réglementaires ultérieurs.
Confidentialité et obligations nécessitant une analyse juridique
Le principe du minimum nécessaire vise à limiter les utilisations, divulgations et demandes de PHI à ce qui est raisonnablement nécessaire à sa finalité, mais comporte des exceptions. Le HHS indique que les divulgations pour le traitement entre fournisseurs sont exemptées de ce standard. Par conséquent, réduire les copies et les accès inutiles est une bonne pratique opérationnelle, pas une raison d'entraver l'échange autorisé pour les soins.
Certains registres peuvent être soumis à d'autres règles. Par exemple, la 42 CFR Part 2 protège certains registres de programmes bénéficiant d'une aide fédérale qui diagnostiquent, traitent ou orientent vers le traitement des troubles liés à la consommation de substances ; elle ne s'applique pas automatiquement à toutes les données de santé. Le responsable de la confidentialité et le conseiller juridique doivent déterminer quelles règles s'appliquent au flux concret.
La liste suivante résume des vérifications pouvant être intégrées à la routine de l'équipe, sans remplacer les procédures internes :
- Professionnels : n'utiliser que des appareils, comptes, applications et canaux autorisés ; protéger physiquement le mobile et signaler les pertes sans délai.
- Informatique : maintenir l'inventaire, la configuration, les mises à jour, les accès, le chiffrement, les copies approuvées et les mécanismes de réponse testés.
- Confidentialité et conformité : examiner les flux de données et les fournisseurs, déterminer quand un BAA est requis et coordonner l'évaluation des incidents et les obligations de conservation.
- Responsables de l'organisation : documenter l'analyse des risques, définir les voies d'accès d'urgence et s'assurer que les mesures protègent les soins autorisés en plus de la confidentialité.
Ce guide offre une orientation générale en matière de sécurité. Pour déterminer les obligations, les délais et les exceptions applicables à un cas concret, consultez le responsable de la confidentialité et le conseil juridique de l'organisation.