Qué información hay que proteger en un móvil sanitario
La información sanitaria identificable puede incluir nombres, datos de contacto, diagnósticos, tratamientos y otros detalles que vinculan a una persona con su atención. Cuando una entidad sujeta a HIPAA crea, recibe, mantiene o transmite esa información en formato electrónico, se habla de ePHI: información de salud protegida electrónicamente. La protección debe abarcar su confidencialidad, integridad y disponibilidad, no solo impedir que alguien la vea.
El primer paso útil es dibujar el recorrido de la información. Anota qué teléfonos y tabletas acceden al portal clínico, qué cuentas se usan y dónde pueden quedar copias: descargas, adjuntos, fotografías, portapapeles, cachés de aplicaciones y respaldos automáticos. Acceder al sistema clínico no es lo mismo que guardar una copia local; cada acción puede crear riesgos y necesidades de control distintos.
La propiedad del teléfono no decide por sí sola si el flujo profesional está sujeto a HIPAA. La regulación se aplica a entidades cubiertas y asociados comerciales en las circunstancias definidas por la norma; no convierte automáticamente toda app de salud de consumo ni todo dato del teléfono personal en información regulada por HIPAA. Aun así, la organización debe establecer cómo se maneja la información de pacientes dentro del trabajo.
Bloqueo, cifrado y actualizaciones
Bloqueo y control físico
Configura una credencial de desbloqueo robusta y un bloqueo automático acorde con la política de la organización. Como comprobación sencilla, revisa si las notificaciones muestran nombres, citas o mensajes clínicos en la pantalla bloqueada; oculta las vistas previas sensibles cuando corresponda. Mantén el dispositivo contigo y evita dejarlo visible en espacios compartidos. El bloqueo de pantalla no cifra por sí mismo el almacenamiento: son controles diferentes.
Cifrado y mantenimiento
El cifrado reduce la posibilidad de que los datos sean legibles para una persona sin autorización si el dispositivo o la comunicación quedan expuestos. Pide al equipo de TI que confirme qué protección está realmente activa para los datos almacenados y transmitidos, incluidas las aplicaciones y conexiones de trabajo. Una etiqueta comercial, un icono de candado o una VPN no demuestran por sí solos que todo el flujo esté protegido.
Mantén el sistema operativo y las aplicaciones actualizados según la política aprobada. TI debe llevar un inventario de los dispositivos autorizados y evaluar cuáles reciben actualizaciones y siguen teniendo soporte; los equipos que ya no pueden mantenerse deben retirarse del acceso profesional conforme al riesgo y al procedimiento interno. No hay un único plazo de actualización válido para todos los modelos y organizaciones: la decisión depende del soporte real y del riesgo.
Autenticación, cuentas y permisos de acceso
Usa una cuenta individual para acceder a los sistemas clínicos y limita los permisos a las tareas autorizadas. La organización debe revocar o ajustar los accesos cuando cambien las funciones o termine la relación laboral; si se necesita acceso de emergencia, debe existir un procedimiento autorizado para obtener la información necesaria. No compartas usuarios o contraseñas para sortear controles o acelerar una tarea.
El PIN o la biometría que desbloquean el teléfono son una capa distinta de la autenticación del sistema clínico. Si la organización ha implantado autenticación multifactor, úsala tal como está configurada; no la sustituyas por aprobaciones improvisadas ni por credenciales compartidas. En las aplicaciones, concede solo los permisos necesarios y revisa con TI qué servicios pueden acceder a archivos, cámara, contactos, ubicación o portapapeles.
Las reglas técnicas deben permitir la atención autorizada y, a la vez, reducir accesos innecesarios. HIPAA exige identificadores únicos y procedimientos de acceso de emergencia para los sistemas que mantienen ePHI; el cierre automático de sesión tras un periodo de inactividad figura como especificación addressable. El equipo responsable debe definir cómo aplicar esos controles de acuerdo con su análisis de riesgos, no convertir una configuración genérica en una barrera para la atención.
Almacenamiento, fotografías y copias de seguridad
Evita guardar información clínica en el dispositivo si el sistema aprobado permite consultarla sin descargarla. Revisa las carpetas de descargas, los adjuntos, las fotografías, las notas, el portapapeles y las cachés de las aplicaciones que se usan en el trabajo. También comprueba si una galería personal, una sincronización automática o un respaldo del teléfono puede copiar datos laborales a una cuenta ajena a la organización.
Minimizar copias locales no significa borrar una historia clínica oficial ni eliminar datos que deban conservarse. Conserva los registros en los sistemas aprobados y sigue las políticas de custodia, retención y acceso. Las copias de seguridad deben estar autorizadas, protegidas y acompañadas de un plan para restaurar la información; una copia que no puede recuperarse no garantiza disponibilidad.
La tabla es una orientación operativa para repartir comprobaciones. No es una certificación de cumplimiento ni reemplaza las políticas de la organización; las responsabilidades concretas pueden variar según el flujo clínico y las funciones asignadas.
| Control o situación | Qué comprobar | Responsable habitual |
|---|---|---|
| Inventario móvil | Dispositivos autorizados y acceso a sistemas clínicos | TI |
| Bloqueo y avisos | Credencial, bloqueo automático y vistas previas | Profesional y TI |
| Cifrado | Protección activa en reposo y durante la transmisión | TI |
| Cuentas y permisos | Usuario individual, función y retirada de acceso | TI y privacidad |
| Copias locales | Descargas, fotos, adjuntos y sincronización | Profesional y TI |
| Copias de seguridad | Servicio aprobado y posibilidad de restauración | TI |
| Proveedores de nube | Función del proveedor, contrato y salvaguardas | Privacidad y TI |
| Pérdida o retirada | Canal de aviso, respuesta y saneamiento | Profesional, TI y privacidad |
Redes, mensajería y servicios en la nube
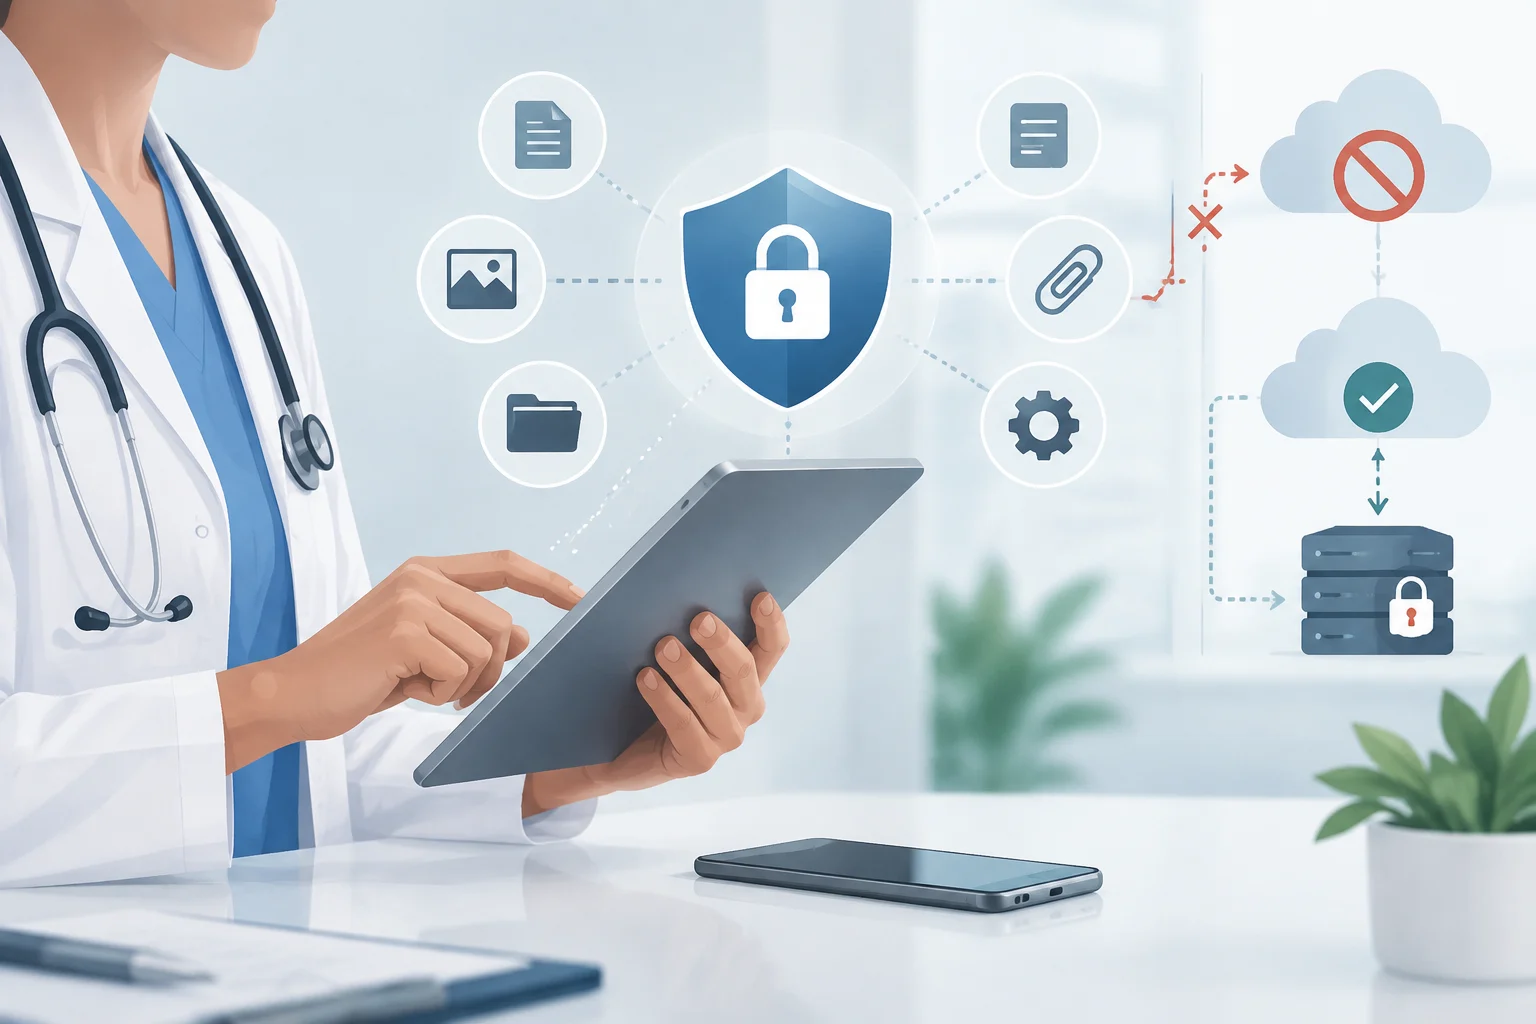
Usa las conexiones y canales aprobados por la organización para acceder o enviar información clínica. La protección de la transmisión puede depender de protocolos seguros, configuración de aplicaciones y, cuando corresponda, una VPN administrada. Una VPN no vuelve seguro cualquier teléfono ni protege archivos que ya se descargaron; además, la organización debe evaluar al proveedor y la infraestructura que utiliza.
Antes de enviar un mensaje o archivo, comprueba el destinatario, el contenido y los permisos de acceso. No recurras por iniciativa propia a cuentas personales, galerías privadas o servicios de mensajería ajenos al flujo aprobado. Eso no implica que todo SMS o correo electrónico esté prohibido de forma universal: la decisión debe seguir la política y las salvaguardas aplicables al caso.
El cifrado de una aplicación no certifica por sí solo el cumplimiento de HIPAA. También importan la identidad de quien accede, los permisos, la configuración, la conservación de registros, la disponibilidad y las obligaciones contractuales del proveedor. Si un servicio de nube crea, recibe, mantiene o transmite ePHI en nombre de una entidad cubierta o de un asociado comercial, puede actuar como business associate y requerir un acuerdo de asociado comercial, conocido como BAA. HHS aclara que almacenar ePHI cifrada sin tener la clave de descifrado no elimina automáticamente esa condición.
Dispositivos personales frente a equipos gestionados
BYOD significa permitir que una persona use su propio teléfono o tableta para tareas de trabajo. Un esquema de BYOD debe dejar claro qué dispositivos se autorizan, cómo se separan los datos personales y laborales, qué soporte y actualizaciones se requieren, qué información puede recopilar TI y qué acciones de borrado se permiten. Un teléfono personal no queda automáticamente prohibido por HIPAA, pero tampoco queda autorizado sin reglas y controles.
La gestión de dispositivos o aplicaciones, a menudo denominada MDM o EMM, permite a una organización configurar políticas, restringir funciones, supervisar ciertos requisitos y retirar aplicaciones o datos laborales. Según la plataforma y la configuración, puede existir borrado completo del dispositivo o eliminación limitada al espacio de trabajo. Antes de inscribir un teléfono personal, la persona debe conocer el alcance de la gestión y el efecto que tendría un borrado remoto sobre sus datos privados.
Un teléfono corporativo no es seguro solo por pertenecer a la organización. Debe tener controles efectivos, mantenimiento, gestión de cuentas y una ruta de respuesta a incidentes. NIST describe diseños de BYOD que separan datos personales y laborales, y señala que ciertas herramientas de gestión pueden recopilar datos del dispositivo; por eso, la privacidad del empleado también debe considerarse al diseñar el programa.
Qué hacer ante la pérdida o el robo
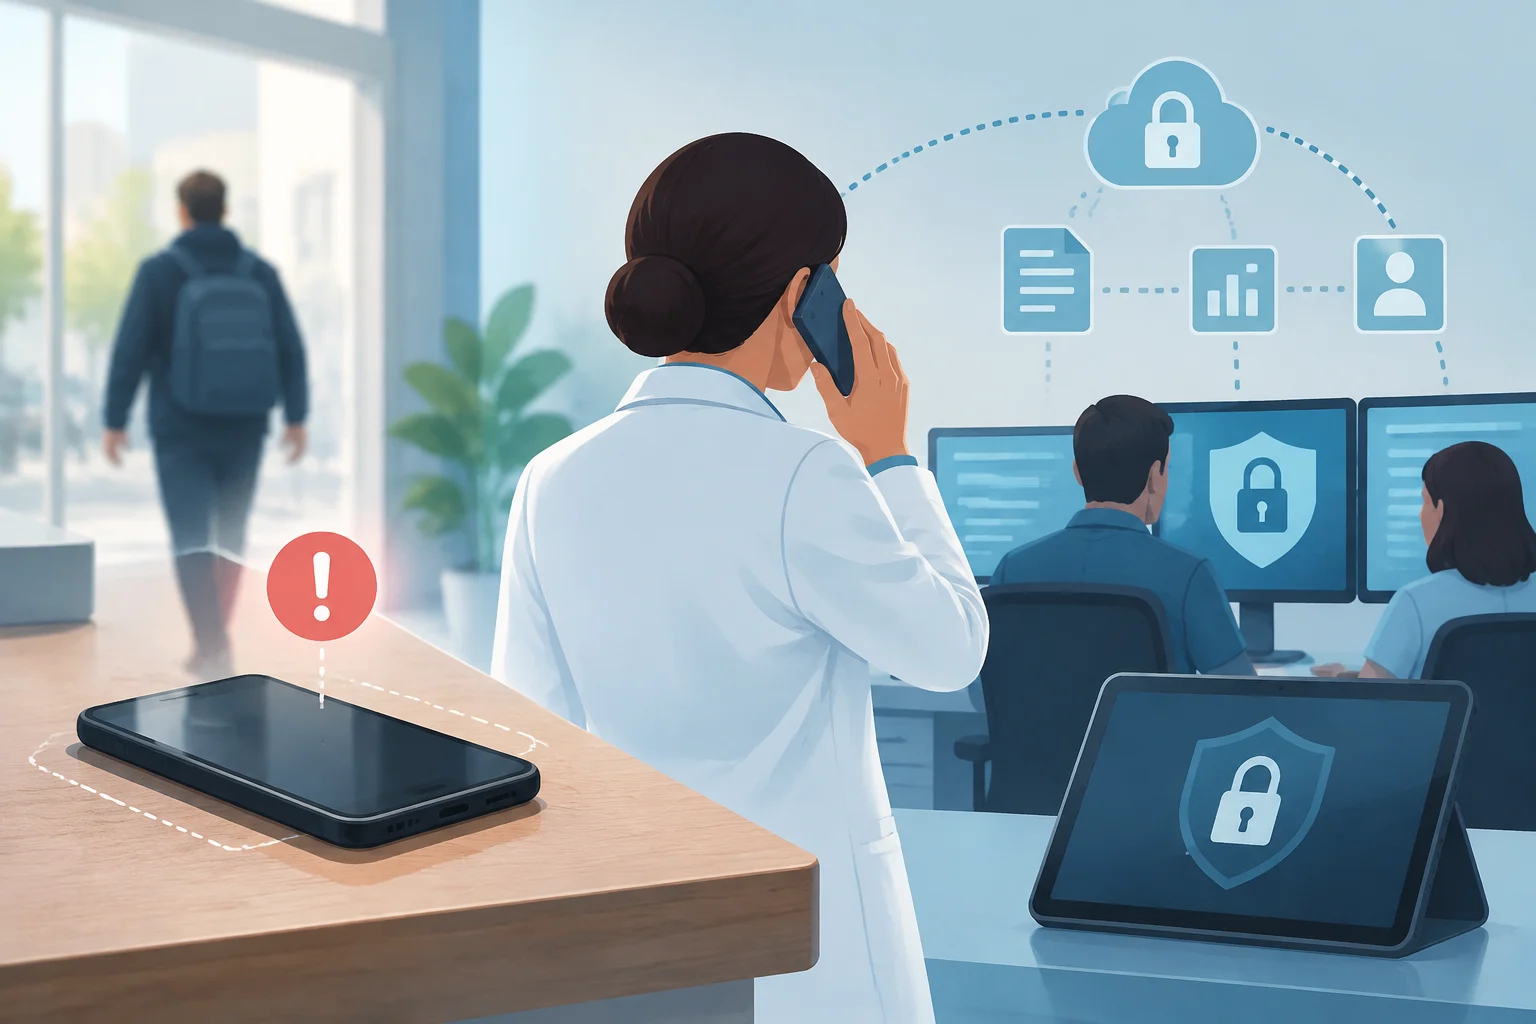
Avisa de inmediato por el canal interno previsto, aunque esperes recuperar el teléfono. No intentes resolver el incidente en solitario ni esperes a tener certeza de que alguien accedió a los datos: el equipo responsable necesita tiempo para limitar el acceso y evaluar el riesgo.
- Comunica la pérdida o el robo al contacto de seguridad, soporte o privacidad indicado por tu organización.
- Identifica el dispositivo, la cuenta de trabajo y la última situación conocida: cuándo se vio, si estaba bloqueado y qué aplicaciones o información podía contener.
- Coordina con TI el bloqueo del equipo y la revocación de sesiones, tokens o credenciales, según el procedimiento interno.
- Conserva los datos y registros pertinentes para la investigación; no borres mensajes, registros o información clínica oficial por iniciativa propia.
- Con TI, valora si corresponde solicitar el borrado remoto y confirma su estado, sin asumir que se ejecutará inmediatamente.
- Deja que privacidad o cumplimiento evalúe la exposición y las notificaciones aplicables, y documenta los pasos que te correspondan.
La pérdida de un teléfono no constituye automáticamente una brecha notificable, y el cifrado no descarta por sí solo todas las obligaciones de notificación. La evaluación depende de los datos implicados, de quién pudo acceder, de si fueron vistos o adquiridos y de la mitigación posible. Reportar rápido facilita esa evaluación; la determinación corresponde a las personas responsables, no a quien encontró el dispositivo ausente.
El borrado remoto debe estar configurado antes de que ocurra la pérdida. Las funciones nativas de iOS y Android necesitan que el dispositivo esté encendido y conectado a la red; algunas herramientas de terceros funcionan de otra forma. Solicitar un borrado no confirma su ejecución: TI debe comprobar el resultado y mantener otras capas de protección.
Cómo retirar, reutilizar y borrar un dispositivo
Antes de devolver, reutilizar o retirar un teléfono, conserva en los sistemas aprobados la información que deba mantenerse. Sigue el procedimiento de saneamiento de la organización y ajusta el método al tipo de almacenamiento y a la sensibilidad de los datos. Borrar un archivo, quitar una aplicación, cerrar una cuenta y sanear el almacenamiento son acciones distintas; una no demuestra automáticamente que las demás se hayan completado.
El procedimiento debe incluir una comprobación de que el saneamiento terminó y un registro de la acción. NIST distingue métodos de saneamiento y advierte que su adecuación depende del medio, del riesgo y del destino posterior. En memoria flash, la sobrescritura tradicional puede no alcanzar todas las áreas, por lo que no conviene aplicar recetas universales de sobrescritura o desmagnetización.
Un restablecimiento de fábrica puede formar parte de un procedimiento validado, pero no es una garantía universal para cualquier equipo y circunstancia. El borrado criptográfico solo es apropiado cuando se cumplen sus condiciones técnicas y organizativas. Si se retira un dispositivo de trabajo personal, confirma también que los datos laborales se eliminaron sin borrar indebidamente información privada ni registros que deban conservarse.
Qué exige HIPAA y qué sigue siendo una propuesta
En Estados Unidos, la regla de privacidad de HIPAA regula usos y divulgaciones de PHI por entidades cubiertas y asociados comerciales, mientras que la Security Rule establece salvaguardas administrativas, físicas y técnicas para proteger ePHI. La regla vigente exige preservar confidencialidad, integridad y disponibilidad y adaptar las medidas a los riesgos, el tamaño y las capacidades de la organización. No toda aplicación sanitaria de consumo ni todo proveedor queda cubierto automáticamente por HIPAA.
En la regla vigente, el cifrado en reposo y en tránsito aparece como especificación addressable. Eso no quiere decir que pueda omitirse sin evaluación: debe implementarse cuando el análisis determina que es razonable y apropiado; si no lo es, la entidad debe documentar la decisión y aplicar una alternativa equivalente cuando corresponda, de acuerdo con la regla. En la práctica, conviene tratar el cifrado y su gestión como controles centrales, confirmados por TI y documentados por la organización.
HHS anunció en diciembre de 2024 una propuesta de modificación de la Security Rule que incluye, entre otros cambios propuestos, requisitos más específicos de cifrado y autenticación multifactor. Una propuesta no equivale a una obligación vigente: la ficha de HHS indica que la regla actual continúa en efecto durante la tramitación. Por ello, la configuración debe satisfacer los requisitos aplicables hoy y mantenerse revisable ante cambios regulatorios posteriores.
Privacidad y obligaciones que requieren análisis jurídico
El principio de mínimo necesario orienta a limitar usos, divulgaciones y solicitudes de PHI a lo razonablemente necesario para su propósito, pero tiene excepciones. HHS indica que las divulgaciones para tratamiento entre proveedores están exentas de ese estándar. Por tanto, reducir copias y accesos innecesarios es una buena práctica operativa, no una razón para obstaculizar el intercambio autorizado para la atención.
Algunos registros pueden estar sujetos a otras reglas. Por ejemplo, 42 CFR Part 2 protege determinados registros de programas con asistencia federal que diagnostican, tratan o derivan a tratamiento por trastornos por consumo de sustancias; no se aplica automáticamente a todos los datos de salud. El responsable de privacidad y el asesor jurídico deben determinar qué reglas corresponden al flujo concreto.
La siguiente lista resume comprobaciones que pueden incorporarse a la rutina del equipo, sin sustituir los procedimientos internos:
- Profesionales: usar solo dispositivos, cuentas, aplicaciones y canales autorizados; proteger físicamente el móvil y comunicar pérdidas sin demora.
- TI: mantener inventario, configuración, actualizaciones, accesos, cifrado, copias aprobadas y mecanismos de respuesta probados.
- Privacidad y cumplimiento: revisar flujos de datos y proveedores, determinar cuándo corresponde un BAA y coordinar la evaluación de incidentes y obligaciones de conservación.
- Responsables de la organización: documentar el análisis de riesgos, definir vías de acceso de emergencia y asegurar que las medidas protejan la atención autorizada además de la confidencialidad.
Esta guía ofrece orientación general de seguridad. Para determinar las obligaciones, los plazos y las excepciones aplicables a un caso concreto, consulta al responsable de privacidad y a la asesoría jurídica de la organización.