Die kritische Grenze: lokale Privatsphäre vs. Cloud
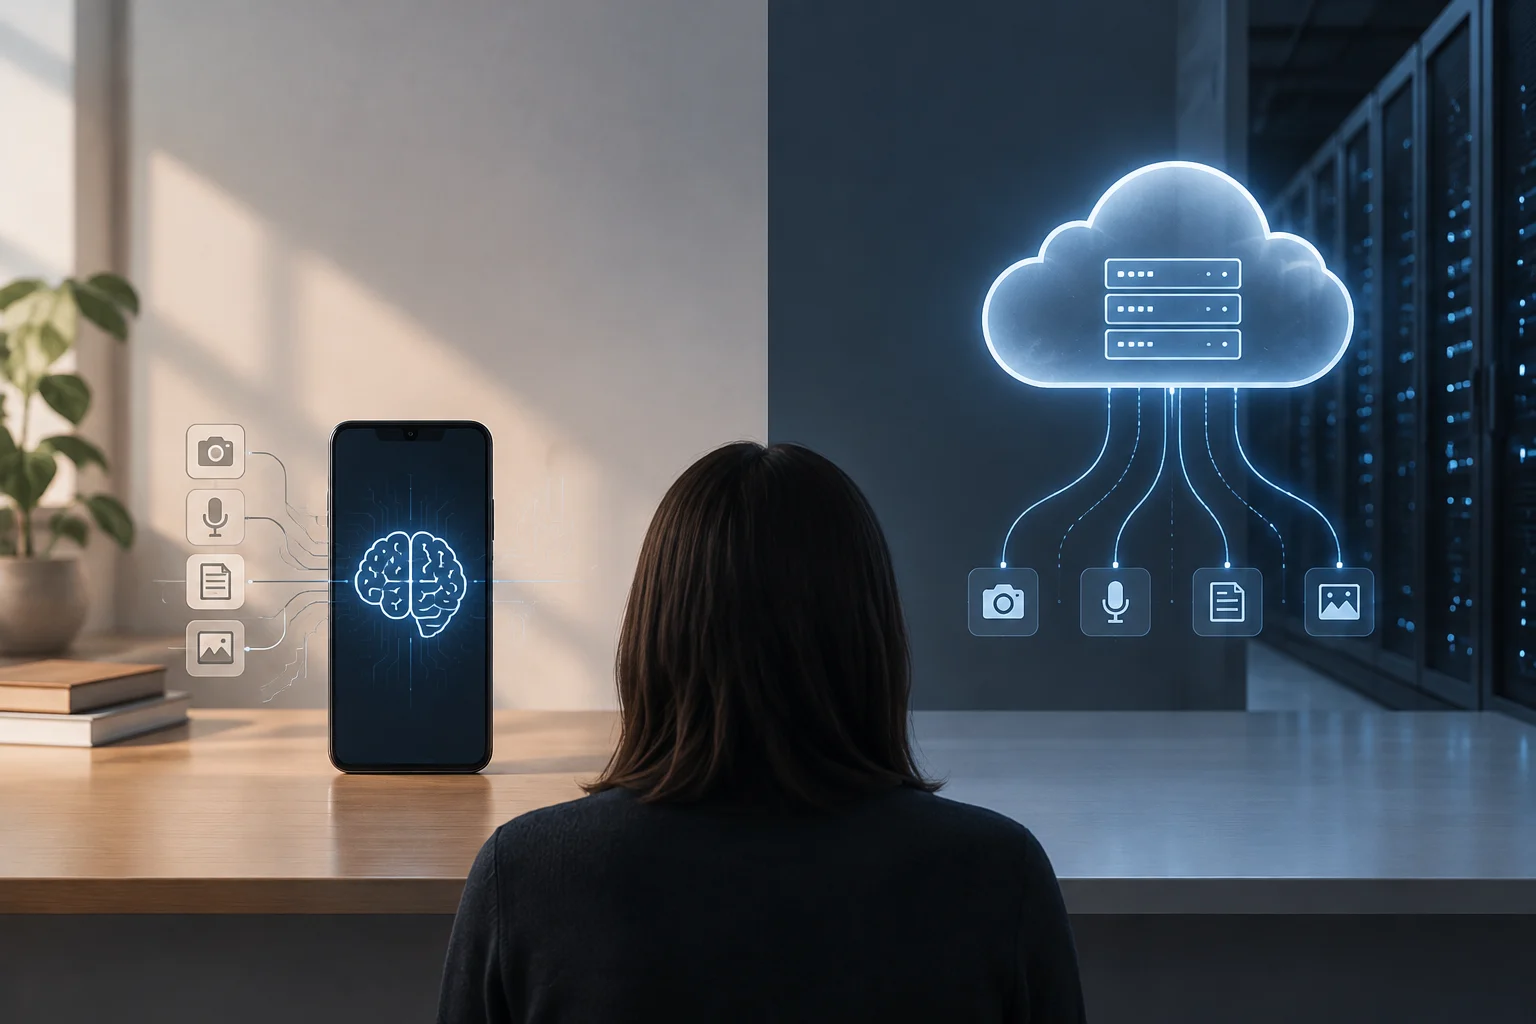
Der grundlegende Unterschied zwischen einer lokalen KI-Anwendung und einer Cloud-basierten liegt darin, wo das Modell ausgeführt wird. Bei der lokalen Verarbeitung erfolgt die Inferenz innerhalb Ihrer Hardware, was bedeutet, dass die Daten das Gerät nicht verlassen. Im Gegensatz dazu senden Cloud-Lösungen jede Anfrage an Remote-Server, wo sie verarbeitet und die Antwort zurückgegeben wird.
Dieser Unterschied ist nicht nur technisch, sondern betrifft die Datenhoheit. Laut Fachquellen ermöglicht lokale KI, sensible Informationen innerhalb der Maschine zu halten und die Exposition gegenüber Dritten zu reduzieren. Allerdings ist es entscheidend zu verstehen, dass "lokal" nicht immer "offline" bedeutet: Funktionen wie Synchronisation, Abrechnung oder Updates können auch in lokalen Apps Netzwerkzugriff erfordern.
Für den durchschnittlichen Nutzer bestimmt diese Unterscheidung das Risikoniveau. Wenn Sie Unternehmens-, medizinische oder Finanzdaten verarbeiten, ist die Überprüfung des Verarbeitungsmodells ein obligatorischer Sicherheitsschritt, bevor Sie ein generatives KI-Tool einführen.
Schritt 1: Offizielle Dokumentation der Anwendung auditieren
Der erste Schritt zur Überprüfung des Verarbeitungsursprungs ist die Konsultation der offiziellen technischen Dokumentation des Entwicklers. Suchen Sie nach spezifischen Abschnitten zu "Architektur", "Systemanforderungen" oder "Datenschutz". Apps, die Modelle lokal ausführen, spezifizieren in der Regel die Größe der herunterladbaren Modelle und die VRAM- oder RAM-Anforderungen.
Im Fall von Tools wie Ollama, LM Studio oder PocketPal AI weist die Dokumentation klar darauf hin, dass die Modelle auf dem Gerät heruntergeladen und ausgeführt werden. Im Gegensatz dazu geben Anwendungen wie ChatGPT oder Gemini an, dass die Verarbeitung in der Cloud-Infrastruktur des Anbieters stattfindet und Dienste wie Microsoft Azure oder Google Cloud verwendet werden.
Ein wichtiger Indikator ist das Vorhandensein von Open-Source-Modellen (wie Llama, Qwen oder Gemma) in der Kompatibilitätsliste. Wenn die App das Laden lokaler Modellgewichte erlaubt, ist es sehr wahrscheinlich, dass sie eine lokale Inferenzoption bietet, obwohl sie oft mit einer Cloud-Option für leistungsfähigere Modelle koexistiert.
Schritt 2: Netzwerk- und Speicherberechtigungen analysieren
Die von der Anwendung in Ihrem Betriebssystem angeforderten Berechtigungen sind ein direkter technischer Hinweis. Eine rein lokale KI-App benötigt massive Speicherberechtigungen, um die Modellgewichte zu speichern (die mehrere Gigabyte belegen können) und Zugriff auf die GPU oder NPU für die Inferenz.
Was das Netzwerk betrifft, sollte eine lokale App idealerweise nur für den initialen Modell-Download und Updates eine Verbindung erfordern. Wenn die Anwendung konstante Netzwerkberechtigungen anfordert und den Offline-Modus nicht zulässt, sendet sie wahrscheinlich Daten in die Cloud. Sie können Netzwerk-Monitoring-Tools verwenden, um zu sehen, ob während der Inferenz konstanter ausgehender Verkehr besteht.
Es ist wichtig, zwischen Telemetrie und Datenverarbeitung zu unterscheiden. Viele lokale Apps senden Leistungsindikatoren oder Fehler an ihre Server, aber nicht den Inhalt Ihrer Prompts. Die Datenschutzdokumentation muss ausdrücklich klären, welche Daten übertragen werden und zu welchem Zweck.
Schritt 3: Hardwarekapazität des Geräts überprüfen
Nicht jede Hardware kann lokale KI effizient ausführen. Die lokale Inferenzkapazität hängt kritisch von der VRAM (Videomemory) und dem System-RAM ab. Für mittelgroße Sprachmodelle werden mindestens 8-16 GB VRAM empfohlen, während für kleine Modelle 4-8 GB ausreichen können.
Wenn Ihr Gerät keine leistungsfähige dedizierte GPU oder ausreichend RAM besitzt, ist es technisch unwahrscheinlich, dass die App das Modell lokal ausführt, es sei denn, es handelt sich um ein sehr kleines und destilliertes Modell. Bei Mobilgeräten zeigt das Vorhandensein einer NPU (Neural Processing Unit) an, dass der Hersteller für lokale KI optimiert, wie bei ASUS-, HP- oder Lenovo-Geräten zu sehen ist.
Sie können Ihre Spezifikationen im Task-Manager (Windows) oder in den Systeminformationen (macOS) überprüfen. Wenn die App bei der Antwort erhebliche GPU-Ressourcen verbraucht, ist dies ein starkes Signal für lokale Verarbeitung. Wenn CPU und GPU inaktiv bleiben, während die App antwortet, wird die Arbeit in der Cloud erledigt.
Schritt 4: Datenschutzrichtlinie interpretieren
Die Datenschutzrichtlinie ist das rechtliche Dokument, das definiert, was das Unternehmen mit Ihren Daten macht. Suchen Sie nach Klauseln, die das "Training von Modellen" mit Benutzerdaten erwähnen. Wenn die Richtlinie angibt, dass Ihre Prompts zur Verbesserung des Dienstes verwendet werden, verlassen Ihre Daten Ihr Gerät und werden von Dritten verarbeitet.
In lokalen Apps ist die Datenschutzrichtlinie in der Regel kürzer und spezifischer: Sie gibt an, dass die Daten auf dem Gerät des Benutzers verarbeitet und nicht auf zentralen Servern gespeichert werden. Allerdings muss sie klären, ob Nutzungs-Metadaten gesammelt werden oder ob Synchronisationsfunktionen vorhanden sind, die Daten in die Cloud senden könnten.
Ein wichtiger Aspekt: Einige "Hybrid"-Apps ermöglichen die Wahl zwischen lokal und Cloud. In diesen Fällen muss die Datenschutzrichtlinie die Bedingungen jedes Modus detaillieren. Wenn es keine Klarheit gibt, gehen Sie davon aus, dass der Standardmodus das höchste Risiko darstellt, nämlich die Cloud.
Praktische Entscheidungen für die Datenprivatsphäre
Basierend auf der Überprüfung können Sie informierte Entscheidungen treffen. Wenn Privatsphäre Ihre oberste Priorität ist, wählen Sie Apps, die 100% lokale Inferenz bieten, und stellen Sie sicher, dass Ihre Hardware die benötigten Modelle unterstützen kann. Tools wie Ollama oder LM Studio sind in diesem Bereich Standard.
Wenn Sie fortgeschrittene Fähigkeiten benötigen, die Ihre Hardware nicht unterstützt, erwägen Sie die Nutzung der Cloud, aktivieren Sie aber die Optionen für erhöhte Privatsphäre, wenn der Anbieter sie bietet (wie die Deaktivierung des Trainings mit Ihren Daten). In Unternehmensumgebungen ermöglichen Tools wie Sophos Protected Browser, das Hochladen von Dateien in KI-Apps einzuschränken, um Datenlecks zu verhindern.
Der Schlüssel ist die technische Transparenz. Verlassen Sie sich nicht nur auf das Marketing der "Privatsphäre"; überprüfen Sie Berechtigungen, Hardware und Dokumentation. Ein informierter Nutzer kann den Komfort der Cloud mit der Sicherheit der lokalen Verarbeitung je nach Sensibilität jeder Aufgabe ausbalancieren.